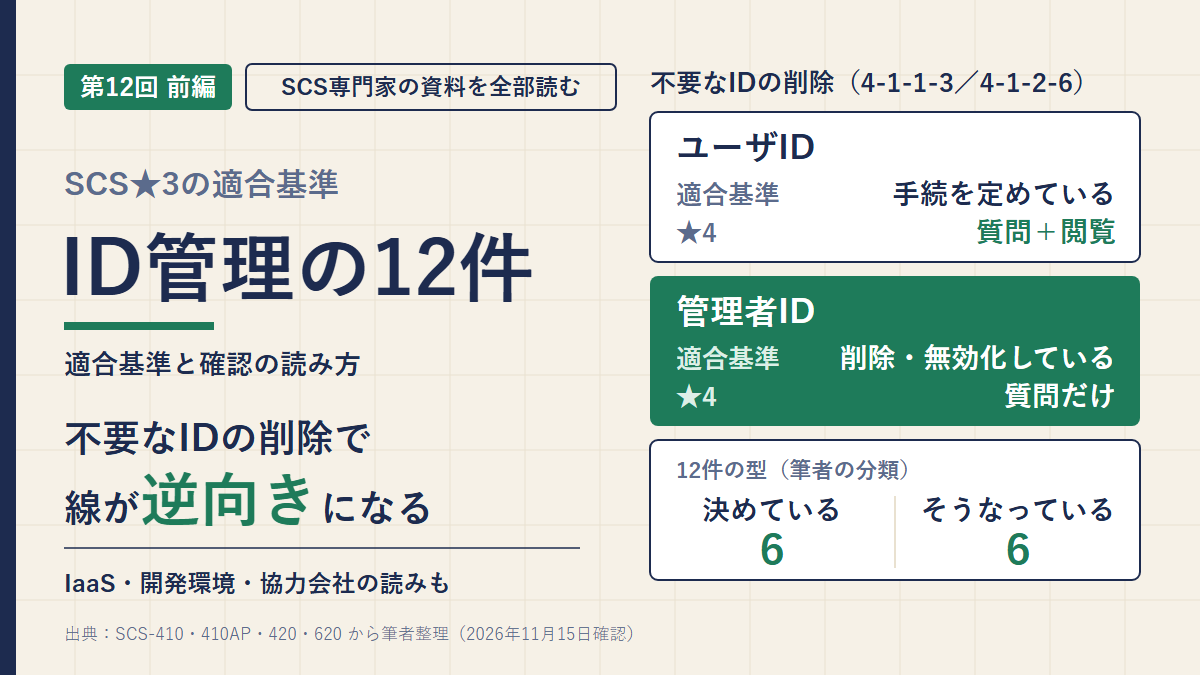
連載「SCS専門家の資料を全部読む」の第12回、前編です。第2部の3回目として、防御の4-1(ID・認証・アクセス制御)の★3 27件のうち、ID管理の12件(4-1-1、4-1-2)を別紙で読みます。認証とアクセス権の15件(4-1-3〜4-1-7)は後編です。
各基準が何を求めているかは、★3連載の第4回で読みました。ユーザIDと管理者IDの対の表も、そちらにあります。ここで追うのは、適合基準とシートの行です。
並べてみると、評価基準はどちらも、不要になった場合に速やかに削除又は無効化することを求めているのに、適合基準では線が分かれていました。ユーザIDの適合基準は「手続を定めていること」、管理者IDは「削除又は無効化していること」です。★4の確かめ方は、その逆の厚さでした。後半では、受託開発をしている架空のP社のシートを、確認者の目で読みます。
- 12件は適合基準の語尾で2つの型に分かれ、シートの質問もほぼそれに沿っている
- 不要なIDの削除で、線の高さと★4の確かめ方が逆向きになっていること
- 解説書が答えている点(システム責任者の範囲、APIキー、開発環境の管理者権限)
- IaaS上の仮想サーバ、開発環境を外した適用範囲、協力会社の要員の読み
- 架空のP社のシートで、追加で聞くことと伝え方を考える
12件は2つの型に分かれ、13行すべてに質問がある
先に結論です。ID管理の★3は12件で、シートでは13行になります(4-1-2-8が①②の2行)。適合基準の語尾で分けると、決まりを置いているかを問う「決めている」6件と、そうなっているかを問う「そうなっている」6件でした。型の名前は筆者の分け方で、資料の用語ではありません。
| 型 | 件数 | No. | シートの質問 | ★4の閲覧 |
|---|---|---|---|---|
| 決めている(手続を定めている、申請・承認制としている など) | 6 | 4-1-1-1〜4-1-1-4、4-1-2-1、4-1-2-7 | 6件とも文書名 | 6件とも指定あり。4-1-1-1と4-1-2-7は申請・承認の記録まで |
| そうなっている(付与している、限定している など) | 6 | 4-1-2-2〜4-1-2-6、4-1-2-8 | 4-1-2-2だけ文書名。5件はやり方や範囲 | 4-1-2-2だけ文書の閲覧。5件は原則として実施しない |
出典:自己評価等ガイド SCS-410 別紙(p.49-54)、アセスメントシート SCS-410AP(★3用。筆者が配布Excelで確認)、★4 第三者評価ガイド SCS-420 別紙(p.58-65)をもとに筆者が整理。どれも2026年10月29日の版です。観察は12件すべて「原則として実施しない」でした。
ユーザIDの4件は、すべて「決めている」型です。管理者IDの8件は、6件が「そうなっている」でした。管理者IDの側は、状態まで適合基準に入れています。
第11回の識別では、シート18行のうち7行に質問がありませんでした。今回の13行は、すべてに質問があります。4-1全体の32行のうち、質問のない4行(4-1-3-3、4-1-5-3②、4-1-6-2①、4-1-7-1②)はどれも後編の範囲です。
なお、★4の評価手法は「原則として確保すべき最低限の評価方法」で、上限ではありません。
「決めている」6件:届くのは文書名
| No. | 適合基準(筆者の要約) | 自己評価方法の確かめ先 | ★4の閲覧 |
|---|---|---|---|
| 4-1-1-1 | ユーザIDの付与・変更・削除を申請・承認制としている | ID管理規程等。文書名も確かめる | ①文書の実在 ②申請・承認の記録 |
| 4-1-1-2 | ユーザIDを共有しないか、共有IDを使った人を特定できるようにするか、いずれかの手続を適用している | ID管理規程、ID管理台帳、ID管理システム等 | いずれかの手続きが適用されていること |
| 4-1-1-3 | 不要なユーザIDを速やかに削除又は無効化する手続を定めている | 同上 | 手続が定められていること |
| 4-1-1-4 | 不要なアクセス権を速やかに削除又は無効化する手続を定めている | 同上 | 手続が定められていること |
| 4-1-2-1 | すべてのサーバ及びネットワーク機器のシステム管理者及び責任者を定めている | システム管理台帳等。文書名も確かめる | 文書の実在 |
| 4-1-2-7 | 管理者IDの付与・変更・削除を申請・承認制としている | ID管理規程等。文書名も確かめる | ①文書の実在 ②申請・承認の記録 |
出典:自己評価等ガイド SCS-410 別紙、第三者評価ガイド SCS-420 別紙をもとに筆者が要約。
自己評価方法に「その文書名を確認する」とあるのは、4-1-1-1、4-1-2-1、4-1-2-7の3件です。シートは6件とも文書名を聞いています。★4で記録まで見る指定は、申請・承認制の2件だけでした。
第10回で読んだ用語集の「定める」は、文書化と運用の両方を指す語です。この12件で該当箇所に挙がるのは、4-1-2-1だけでした。4-1-1-3と4-1-1-4は適合基準で「手続を定めていること」になりますが、該当箇所には入っていません。
「そうなっている」6件:届くのはやり方と範囲
| No. | 適合基準(筆者の要約) | シートの質問 |
|---|---|---|
| 4-1-2-2 | 管理者権限を付与する人を限定したうえで、管理者IDを共有しないか、使った人を特定できるようにするか、いずれかを適用している | 管理者IDの共有に係る手続について定めた文書の文書名 |
| 4-1-2-3 | 各管理者IDに、用途に応じた必要最低限の権限のみを付与している | 用途と、付与している権限の範囲(★4は「例示でよい」) |
| 4-1-2-4 | 開発環境を利用する人が、本番環境で開発環境の管理者権限で操作できないようにしている | どのように制限しているか |
| 4-1-2-5 | 誰が管理者IDを持っているかを把握する仕組みを整備している | 仕組みの内容 |
| 4-1-2-6 | 不要な管理者IDを速やかに削除又は無効化している | 不要になった場合の処理方法 |
| 4-1-2-8 | ①管理者IDの付与・変更・削除の権限 ②サーバ及びネットワーク機器の設定変更の権限を、業務上必要な人に限定している | ①②とも、権限を付与している従業員等の範囲 |
出典:自己評価等ガイド SCS-410 別紙、シート、第三者評価ガイド SCS-420 別紙をもとに筆者が要約。
型から外れるのは4-1-2-2です。ユーザIDの4-1-1-2は、適合基準に「手続」の語が入っています。4-1-2-2は「いずれかを適用していること」で、「手続」がありません。それでもシートの質問は手続の文書名で、★4の閲覧も手続きの適用の確認でした。状態を問う適合基準に対して、シートと★4は手続の文書を尋ねる形です。
残りの5件は、シートも★4も、やり方や範囲の説明を求めます。★4でも質問だけです。別紙の冒頭は、自己評価方法の「文書」「記録」に、設定画面や管理コンソールの表示も含むと書いています。会社は設定まで見て「適合」と書けますが、確認者に届くのは説明の文です。
対象外の条件は12件とも「該当なし」
別紙の冒頭によると、「該当なし」の評価基準は原則として対象外にできません。確認責任者又は評価機関が妥当と判断した場合に限り、理由を記録したうえで認められます。開発をしない会社と4-1-2-4の関係は、第7回で読みました。
不要なIDの削除:ユーザIDは手続、管理者IDは実施
12件の中で一番目を引いたのが、この2件です。評価基準の文は、主語がユーザIDか管理者IDかの違いしかありません。
| 部品 | 4-1-1-3 ユーザID | 4-1-2-6 管理者ID |
|---|---|---|
| 評価基準 | 速やかにユーザIDを削除又は無効化すること | 速やかに管理者IDを削除又は無効化すること |
| 適合基準 | 削除又は無効化する「手続を定めていること」 | 削除又は無効化して「いること」 |
| 自己評価方法 | 手続を定めていることを確認する | 削除又は無効化していることを確認する |
| シートの質問 | 削除又は無効化に係る手続について定めた文書の文書名 | 不要になった場合の処理方法 |
| ★4の質問・閲覧 | 文書名を質問。文書を閲覧し、手続が定められていることを確認 | 処理方法を質問。閲覧は原則として実施しない |
出典:自己評価等ガイド SCS-410 別紙、シート、第三者評価ガイド SCS-420 別紙をもとに筆者が整理。観察はどちらも「原則として実施しない」です。
適合基準は、管理者IDの側が重い。ところが★4の最低限の確かめ方は、ユーザIDの側が厚い。逆向きになった理由は書かれていません。アクセス権の4-1-1-4も、4-1-1-3と同じ「手続を定めていること」の形でした。
筆者は、管理者IDは消していることまでが線の内側で、確認者には処理方法の説明が届く、と読みます。ユーザIDは、適合基準の文としては手続までです。ただ、評価基準は「削除又は無効化すること」なので、手続を定めれば消さなくてよい、とまでは読みません。
括弧の例(退職した場合、一定期間使用されなかった場合、業務上の役割が変わった場合)は、3件とも適合基準に入っていません。「速やかに」に日数がないことは、★3連載の第4回で書いたとおりです。
適合基準は、評価基準の写しではない
評価基準と適合基準を並べると、言葉の変化が目立つのは5件でした。
| No. | 評価基準からの変化 | 筆者の読み |
|---|---|---|
| 4-1-1-3、4-1-1-4 | 「削除又は無効化すること」が「…する手続を定めていること」になった。括弧の例が落ちた | 線は手続まで(前節) |
| 4-1-2-6 | 語尾は「削除又は無効化していること」で、実施のまま。括弧の例が落ちた | 実施が線 |
| 4-1-1-2 | 「いずれかを適用すること」が「いずれかの手続を適用していること」になった | 手続の形で確かめる |
| 4-1-2-8 | 評価基準は1文で、役員、従業員、派遣社員及び受入出向者を挙げる。適合基準は①②に分かれ、②は「業務上必要な者」で、この列挙がない | ②は人の種類で限られない |
出典:自己評価等ガイド SCS-410 別紙と第三者評価ガイド SCS-420 別紙をもとに筆者が比較。4-1-2-2は「手続」が足されず、語尾が「適用していること」になっただけです。
第9回で資料どうしを突き合わせたとき、この12件の差は表記だけでした(4-1-1-2の「の」の有無、4-1-2-1の「すべて」と「全て」)。
資料が答えているところ
グレーゾーンのうち、解説書と用語集に答えがあるものを並べます。語尾は原文のままです。
| 問い | 資料の答え(「」は原文) | No. |
|---|---|---|
| 申請・承認の記録 | 必要となった理由、承認者、承認日など必要な情報を記録として残し管理することが「望ましい」。上司など本人以外による申請確認が「望ましい」 | 4-1-1-1、4-1-2-7 |
| 共有IDを使った人の特定 | ユーザごとのアクセス管理簿や、作業日報でアクセス実績を記録するなどの運用が「考えられる」。代表者の選定、定期的なパスワードの変更、共有が必要なユーザの見直しが「望ましい」 | 4-1-1-2(4-1-2-2の解説も参照を求める) |
| 消えているかの確かめ方 | 管理部署から利用部署へ棚卸しを依頼することも、定期見直しの手段として「有効と考えられる」 | 4-1-1-3、4-1-2-6 |
| システム管理者と責任者 | システム責任者は、情報システム(クラウドサービスを含む。)ごとのセキュリティ対策及び運用の責任者。システム管理者は、管理業務を行い管理者権限を有する者。同一人物も「差し支えない」が、その場合も牽制措置が「望ましい」 | 4-1-2-1 |
| 必要最低限の権限 | 権限を使える時間的な機会を限ること、又は限られた操作だけの権限を与えることで、不正な操作の機会を減らす「ものである」。その例として sudo 等の方式が「考えられる」。システム管理権限とデータベースの管理権限の分離も「有効である」。細分化が「望ましい」 | 4-1-2-3 |
| APIキー、サービスアカウント | 利用目的と管理責任者を明確にし、必要最小限の権限とし、不要になれば速やかに無効化又は削除することが「考えられる」。ソースコード等への平文での埋込みを避けることが「望ましい」 | 4-1-2-3 |
| 開発環境の管理者権限 | 開発環境と本番環境の管理者権限の分離、作業を監視する仕組み(操作ログの取得等)、本番環境への移行前に開発環境の管理者権限を削除すること、などが「考えられる」 | 4-1-2-4 |
| 把握の仕組み | ID管理台帳(IDインベントリ)の整備や、市販のID管理ツールの利用などが「考えられる」 | 4-1-2-5 |
出典:解説書 SCS-620 別紙(p.59-64)をもとに筆者が要約。
判定に効きそうなのは2つです。
1つ目は、4-1-2-1のシステム責任者が「クラウドサービスを含む」情報システムごとに置かれることです。用語集も、2つの役割を「システムごとに定められた」者と説明しています。評価基準は「すべてのサーバ及びネットワーク機器について」と機器で書くので、定める単位の読み方が問題になります(次の節)。
2つ目は、解説書3.2.1です。クラウドサービスのように責任を共有するものでも、利用者の立場で少なくとも行う対策に、ID管理(要求事項4-1-1、4-1-2)が挙がっていました。3.3.4は、提供事業者に遵守状況を確かめる例に4-1-2を入れています(第5回)。
資料が答えていないところ
ここからは、資料を重ねても答えが見つからなかった点です。どれも筆者の読みであり、公式の判断ではありません。
IaaS上の仮想サーバと、4-1-2-1
第11回から持ち越した点です。
| 手がかり | 内容 | 読みの向き |
|---|---|---|
| 4-1-2-1の評価基準 | 「すべてのサーバ及びネットワーク機器」。対象外の条件は「該当なし」 | 入る側 |
| 解説書の4-1-2-1関連 | システム責任者は情報システム(クラウドサービスを含む。)ごと | クラウドも定める対象 |
| 解説書3.2.1 | 自ら管理可能である対象は、基準をすべて満たす。利用者の立場の対策にID管理が入る | 利用者が管理する部分は入る |
| 解説書3.3.4 | 提供事業者に確かめる例に、4-1-2がある | 提供者の側は、確かめる対象 |
| 用語集 | 「サーバ」の独立した項目はない。「情報機器」の説明にサーバが入るが、該当箇所に4-1-2-1はない。「仮想サーバ」の該当箇所は3-1-1-2だけ | 決め手にならない |
筆者は、IaaS上の仮想サーバも「すべてのサーバ」に入れて、管理者と責任者を定めるのが素直な読みだと考えています。利用者が管理者IDを持ち、自ら管理できる部分だからです。その下の物理的なサーバは提供事業者の管理で、3.3.4の確かめる側に入ると読みます。ただ、この線は資料に書かれていません。
迷うのは、定める単位です。評価基準は機器で書き、解説と用語集はシステムごとに書きます。システムごとの台帳でも、どのサーバがどのシステムに属するかが読めれば、すべてのサーバについて定めたと言える、と筆者は考えています。機器ごとの台帳まで要るかは、書かれていません。
開発環境を適用範囲から外した会社と、4-1-2-4
解説書3.2は、適用範囲の書き方の例に「自社のすべての社内ネットワークを含む。ただし、ソフトウェアの開発環境は除く。」を挙げています(第4回)。脚注9は、開発環境等が適用範囲に含まれる場合もあるとし、遵守が困難なら境界の防護要件を実装しなければならない、と書いています。
では、開発環境を外した会社に、4-1-2-4は残るのか。対象外の条件は「該当なし」です。筆者は、残ると読みます。基準が守るのは本番環境で、本番環境は範囲の中にあるからです。
ただ、解説の例の「本番環境への移行前に開発環境における管理者権限を削除する」は、外した側の環境での手当てに読めます。範囲の外での措置を、確認者がどこまで説明として受け取るのか。そこは書かれていません。
協力会社の要員
ID管理の12件は、人の書き方が3通りあります。
| 人の書き方 | No. |
|---|---|
| 役員、従業員、派遣社員及び受入出向者と名指す | 4-1-1-1(「自社の」が付く)、4-1-2-2、4-1-2-4、4-1-2-5、4-1-2-8① |
| 名指さない(ID、システム管理者及び責任者とだけ書く) | 4-1-1-2、4-1-1-3、4-1-1-4、4-1-2-1、4-1-2-3、4-1-2-6、4-1-2-7 |
| 「業務上必要な者」 | 4-1-2-8② |
出典:自己評価等ガイド SCS-410 別紙の評価基準と適合基準をもとに筆者が整理。4-1-2-8は、評価基準では①②をまとめた1文で4種類の人を名指し、適合基準の②で「業務上必要な者」になります。
業務委託で来る協力会社の要員は、4つの名前のどれにも入りません。用語集にも、従業員の項目は見当たりませんでした。一方、解説書の4-1-1-1の解説は、ユーザIDの管理項目の例を挙げています。利用目的の例に「業務委託」、有効期限の例に「派遣社員、委託先、期間限定業務には終了日を設定する」です。4-1-2-4の解説も「社外要員(派遣社員等)」と書いています。ただ、これは解説の例で、評価基準が名指す範囲を広げるとは書かれていません。
筆者は、名指さない基準は、協力会社の要員に発行したIDにも当たると読みます。主語がIDだからです。名指す基準は、文言どおりなら4種類の人です。すると、ユーザIDの申請・承認制(4-1-1-1)は4種類、不要なユーザIDの削除(4-1-1-3)はすべてのID、という形になります。協力会社の要員のIDを申請・承認制の外に置いてよいかは、資料からは決められませんでした。
そのほかに書かれていないこと
- 4-1-1-4のシートの質問は「アクセス権の付与・削除に係る手続」です。適合基準は不要になった場合の削除又は無効化だけなので、質問のほうが広くなっています
- 4-1-2-6の括弧の例は「退職した場合及び…使用されなかった場合」で、4-1-1-3は「又は」です。どちらも不要になった場合の例で、両方そろったときだけ、とは筆者は読みません
- 4-1-2-3の質問は、★4では「例示でよい」とされています。★3のシートにどこまで書くかは、書かれていません
事例:P社のシートを読む(架空)
ここからは架空の場面です。筆者が作った演習で、研修の問題とは関係ありません。
状況(架空)
P社は、受託開発のソフトウェア会社です。従業員は約30名で、取得単位は法人とします。
- 顧客企業向けの勤怠管理のWebサービスを、IaaS上の仮想サーバ4台で動かしている(本番環境)
- 開発環境は別のIaaSのアカウントにあり、適用範囲の説明で「ただし、ソフトウェアの開発環境は除く」と書いている
- 事務所にはルータ1台とスイッチ2台がある
- 協力会社の要員5名が業務委託で常駐し、開発と、本番環境へのリリース作業をしている
- 確認責任者がシートを読むのは2027年6月
結果の欄は、次の行すべて「適合」です。
| No. | 質問(要約) | P社の回答 |
|---|---|---|
| 4-1-1-1〜4-1-1-4 | 文書名 | 4行ともアカウント管理規程 |
| 4-1-2-1 | 文書名 | システム管理台帳 |
| 4-1-2-2 | 文書名 | アカウント管理規程 |
| 4-1-2-3 | 用途と権限の範囲 | IaaSの管理コンソール:運用担当の社員2名、全権限。仮想サーバのOSの管理者ID:リリース作業用、OSの全権限 |
| 4-1-2-4 | 制限の方法 | 開発環境は適用範囲外のため、本番環境の管理者IDは社員だけに付与している |
| 4-1-2-5 | 仕組みの内容 | 2025年4月に作成したID管理台帳で管理 |
| 4-1-2-6 | 処理方法 | 退職の届出を受け、総務が当日に削除する |
| 4-1-2-7 | 文書名 | アカウント管理規程 |
| 4-1-2-8① | 権限を付与している範囲 | 情報システム担当の社員2名 |
| 4-1-2-8② | 権限を付与している範囲 | 情報システム担当の社員2名と、協力会社の要員5名 |
読み方
第8回の4つの観点(自己評価等ガイド 第4章の表3)に、「基準に届いているか」を足して読みます。観点への振り分けは筆者の当てはめです。
| 観点 | 行 | 読み |
|---|---|---|
| 網羅性 | 4-1-2-1 | 範囲には仮想サーバ4台、管理コンソール、ルータとスイッチがある。台帳にそれらがあるかは、文書名からは読めない |
| 正確性 | 4-1-2-6 | 問いは「不要になった場合」。答えは退職だけで、使われなくなったIDや担当が替わった場合が読めない |
| 適時性 | 4-1-2-5 | 台帳は2025年4月の作成で、その後の更新が読めない |
| 一貫性 | 4-1-2-4と4-1-2-8② | 4-1-2-4は「本番の管理者IDは社員だけ」。4-1-2-8②は設定変更の権限を協力会社の要員にも付与している。本番へのリリースを誰がどのIDで行うかが、食い違って見える |
| 基準に届いているか | 4-1-2-3 | OSの管理者IDは「リリース作業用」で「OSの全権限」。用途に応じた最低限かが読めない。何人で使うIDかも書かれていない |
| 基準に届いているか | 4-1-2-4 | 理由が「開発環境は適用範囲外」。4-1-2-4が守るのは本番環境で、対象外の条件は「該当なし」 |
| 基準に届いているか | 4-1-1-1〜4-1-1-4 | 4行とも同じ規程。協力会社の要員のIDをどう扱うかが読めない |
追加で聞くことと、伝え方
| 行 | 追加で聞くこと |
|---|---|
| 4-1-2-1 | 台帳に、仮想サーバ4台、管理コンソール、ルータとスイッチがあるか。台帳は機器ごとか、システムごとか |
| 4-1-2-2、4-1-2-3 | リリース作業用のOSの管理者IDを何人で使っているか。共有しているなら、使った人をどう特定しているか |
| 4-1-2-4、4-1-2-8② | 本番環境へのリリースを、誰が、どのIDで行っているか。協力会社の要員の作業を、どう見ているか |
| 4-1-2-5 | 台帳を最後に更新した日と、更新のきっかけ |
| 4-1-2-6 | 退職のほかに管理者IDが不要になったとき(使われていない、担当が替わった)の扱い |
| 4-1-1-1〜4-1-1-4 | 協力会社の要員に発行するIDの、申請・承認と削除の扱い |
伝え方については、研修実施基準の附属書B(研修の科目及び履修内容の例)が、研修の達成目標の中で線を示しています。改善に向けた助言はできても、具体的なセキュリティ対策の設計・実装を代行又は指示してはならない、というものです。たとえば4-1-2-4なら、「本番環境へのリリースは、誰がどのIDで行っていますか」は聞けます。「開発と本番の管理者IDを分け、リリースは社員の承認を経てください」は、指示に近づくと筆者は考えています。
迷うのは一貫性の行でしょう。説明が足りないだけなのか、本番の管理者IDを協力会社の要員が使っているのかで、読みが変わります。資料に答えがない以上、確認者が根拠を説明できる形で判断することになりそうです。助言してもなお妥当性を確認できない事項があれば署名しない、というのがガイド4.1の線でした(第8回)。どう直すかは、P社が決めることです。
筆者の立場から:ISOの附属書Aと並べて、人間以外のIDを見る
ISMS連載の第17回で、A.5.15とA.5.16を読みました。エンティティの範囲を書いているのは、附属書Aの管理策の文ではありません。情報セキュリティ管理基準(令和7年改正版)の5c-5.15.4の箇所が、機械や装置、サービスのような技術的なものも含めています。A.5.16の詳細管理策(5c-5.16.1のc))は、人間以外のエンティティに割り当てる識別情報を扱っています。適切に権限を分離した承認と、独立した継続的な監視の対象にする、という書き方でした。
SCSの12件の評価基準には、人間以外のIDという言葉は出てきません。人を名指すか、「ユーザID」「管理者ID」とだけ書くかです。人間以外のIDが出てくるのは、解説書の4-1-2-3の解説の、APIキーとサービスアカウントの段落でした。語尾は「望ましい」「考えられる」です。
4-1-1-3や4-1-2-6は主語がIDなので、サービスアカウントにも当たる読みはできます。ただ、括弧の例は「退職した場合」「一定期間使用されなかった場合」で、人を思い浮かべた文に見えます。
もう1つ並べたいのが開発環境で、ISMS連載の第27回で読んだA.8.31です。管理基準の8d-8.31.4は、1人が事前のレビューと承認なしに、開発環境と本番環境の両方を変えられないようにする、と書いています。参考には、アクセス権の分離や、監視を伴う規則で達成できるとありました。4-1-2-4の解説の例(管理者権限の分離、操作ログ)と同じ方向です。違うのは問う先で、管理基準は1人が両方を変えられるかを、★3は開発環境の管理者権限で本番を操作できるかを問う、と筆者は読んでいます。
附属書Aは組織がリスクに応じて選ぶ管理策で、★3は満たす線を基準ごとに引く制度です。目的が違うので、優劣の話ではありません。学ぶ側としては、サービスアカウントがシートの質問のどこにも名前で出てこない、と覚えておきます。4-1-2-3の「用途」の答えに出てこなければ、確認者には届きません。
筆者には、監査を受けた経験も、した経験もありません。ここに書いたのは、資料を読み比べた感想です。
注意点
「手続を定めている」で適合でも、消さなくてよいわけではない
4-1-1-3と4-1-1-4の適合基準は手続までですが、評価基準は「削除又は無効化すること」です。手続どおりに消えているかは、会社が自分で確かめておく部分だと筆者は考えています。
答えがない点の読みは、筆者のものです
4-1-2-1の単位、開発環境と4-1-2-4、協力会社の要員の読みは、資料が示した答えではありません。実際の判断は、確認責任者や評価機関、制度運営機関の見解で変わる可能性があります。
まとめ
- ID管理の★3 12件は、適合基準の語尾で「決めている」6件と「そうなっている」6件に分かれる(型の名前は筆者の分類)
- ユーザIDの4件はすべて「決めている」で、管理者IDの8件は6件が「そうなっている」
- 「決めている」6件のシートの質問はすべて文書名。「そうなっている」6件は、4-1-2-2だけが文書名で、5件はやり方や範囲を聞く
- シートの13行すべてに質問がある。4-1全体で質問のない4行は、どれも後編の範囲
- 不要なIDの削除は、ユーザIDの適合基準が「手続を定めていること」、管理者IDが「削除又は無効化していること」。★4の最低限の確かめ方は、ユーザIDの側が厚い
- ★4の観察は12件すべて原則として実施しない。記録の閲覧は申請・承認制の2件だけ。評価手法は最低限の方法で、上限ではない
- 解説書は、システム責任者を「クラウドサービスを含む」情報システムごとに置き、クラウドでも利用者の立場でID管理を行うとしている
- 仮想サーバも「すべてのサーバ」に入る、開発環境を外しても4-1-2-4は残る、名指さない基準は協力会社の要員のIDにも当たる、と筆者は読む。どれも資料が示した答えではない
- シートで届かない部分は、追加で聞くことを整理して伝える。研修の達成目標は、具体的な対策の設計・実装を代行又は指示しない線を置いている
次回は第12回の後編として、認証とアクセス権の15件(4-1-3〜4-1-7)を読みます。
引っかかった点
- 同じ「速やかに削除又は無効化」で、線の高さと★4の確かめ方が逆向きになっていること
- 4-1-2-2の適合基準に「手続」の語がないのに、シートと★4は手続の文書を聞くこと
- 自己評価方法に「その文書名を確認する」とあるのが3件だけで、シートは6件で文書名を聞くこと
- 用語集に「サーバ」の独立した項目がなく、「すべてのサーバ」を数える単位が決めきれないこと
- 協力会社の要員が、基準の4つの名前のどれにも入らないこと
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の第4章の表3・別紙の冒頭・別紙4-1-1〜4-1-2、アセスメントシート SCS-410AP、★4 第三者評価ガイド SCS-420 v1.0 の別紙の冒頭・別紙4-1-1〜4-1-2。どれも2026年10月29日の軽微な修正版)
- 同じページの解説書 SCS-620 v1.0(2026年10月28日):3.2、3.2.1(脚注9を含む)、3.3.4、別紙4-1-1〜4-1-2、付録1 用語集
- IPA「SCS評価制度 制度規程・委員会」:研修実施基準 SCS-330B の附属書B(2026年11月2日の再公開版)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」:5c-5.15、5c-5.16、8d-8.31
この記事は2026年11月15日時点で確認した内容です。要求事項・評価基準のページの最終更新日は2026年10月29日、制度規程のページは2026年11月2日でした。制度は詳細化が進んでいる段階で、資料が修正される可能性があります。判断の前に、必ず一次資料で最新の状態を確認してください。