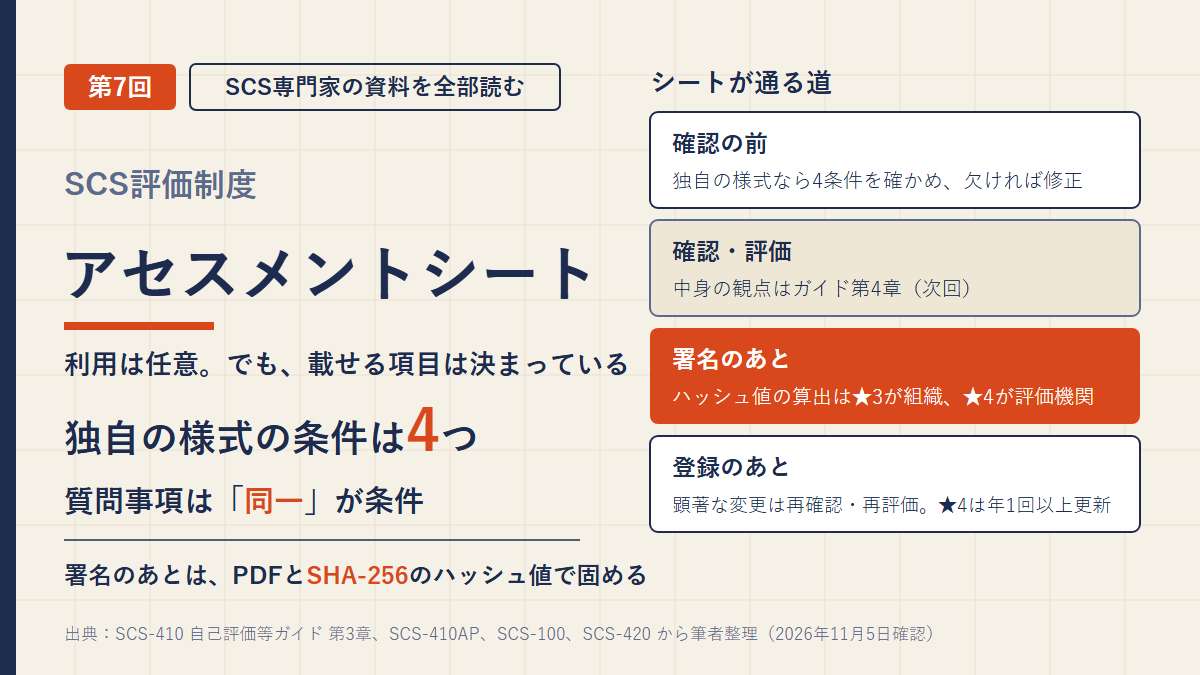
連載「SCS専門家の資料を全部読む」の第7回です。
前回までの4回で、取得単位・適用範囲・分類と、それを聞くシートの質問を読んできました。今回は、その質問が載っている様式そのものを読みます。アセスメントシートです。
自己評価等ガイドの第3章は、シートの位置づけ、見方、使い方、記入後の保管を定めています。分量は6ページほどです。それでも、独自の様式を使うときの条件や、署名したあとのハッシュ値など、実務で迷いそうな決まりが詰まっていました。後半では、ISMSの対応表に列を足して出してきた架空のL社を、確認者の目で読みます。
- アセスメントシートの利用は任意。ただし独自の様式にも4つの項目が要る
- 配布ファイルの3枚の中身と、★3用の5つの部分・108行
- 独自の様式の4条件が、5つの部分より1つ少ないこと
- 質問事項への答え方(規程の名前か、取り組みの中身か)と、ガイドの記入例
- 署名後のPDFとSHA-256のハッシュ値。★3と★4で算出する人が違う
- 登録後の「顕著な変更」と、★4の毎年の提出の期限
シートは任意。ただし、載せる項目は決まっている
先に結論です。アセスメントシートは、自己評価の結果を書き込む様式です。使うかどうかは任意ですが、IPAは利用を推奨しています。使わない場合も、シートにある項目は最低限含めなければなりません(ガイド3.1.1と脚注2)。
確認者から見ると、シートは3つの場面で出てきます。確認の前に様式がそろっているか。確認の中で回答が妥当か。確認の後に、署名したものが変わっていないか。第3章が定めているのは、このうち前と後の決まりが中心です。中の確認の観点は、次回に読むガイド第4章の範囲です。
配布されているシートは3枚
IPAが配布しているExcelファイルには、3枚のシートが入っています。
- 【★3・★4共通】適用範囲に関する質問事項
- 【★3用】アセスメントシート
- 【★4用】アセスメントシート
1枚目は、第3回から前回までで読んだ質問です。取得単位の質問1、範囲と境界の質問2〜6、分類の質問7〜12が並んでいます。ここでは2枚目の★3用を中心に見ていきます。
5つの部分は、18の列に分かれている
ガイド3.1.2は、シートを5つの部分に分けて説明しています。実際のファイルでは、次の列に当たりました。
| 部分 | 列 | 中身 |
|---|---|---|
| ① 要求事項・評価基準 | 大分類No.〜NIST CSFにおける機能(11列) | 要求事項・評価基準の表(SCS-400)と同じ内容 |
| ② 評価基準に対する対象外 | 対象外、対象外とする理由 | 対象外にする場合の印と理由 |
| ③ 適合基準・自己評価方法 | 適合基準、自己評価方法 | ガイド別紙の文をそのまま載せたもの |
| ④ 自己評価結果 | 自己評価結果 | 適合か、不適合か |
| ⑤ 質問事項・回答欄 | 質問事項、回答欄 | 確認や第三者評価の前に答えておく問い |
登録を目指す組織が書き込むのは、②と④、⑤の回答欄です。①と③は最初から埋まっています。
配布ファイルで数えると、★3用は81件の評価基準が108行に並んでいました。1つの基準に適合基準や自己評価方法が複数あると、行が分かれるためです。質問事項は89行に1問ずつあり、質問がない基準は4-1-3-3の1件だけでした。4-1-3-3は多要素認証の要素の種類を定める基準です。その組み合わせは、4-1-3-2の2つ目の質問で聞く作りに見えます。
★4用は223行です。★3の108行に、★4だけの115行が足されています。★4を目指す組織も、★3の基準を同じシートの中で答えることになります。
選べる値は、プルダウンで決まっている
書き込む欄のうち、2つは選択式でした。
- 対象外の欄は「○」だけ。見出しには「評価基準について全く該当せず、回答の必要がない場合にのみ」とある
- 自己評価結果の欄は「適合」か「不適合」。「対象外」という選択肢はない
どの基準を対象外にできるかは、ガイド別紙が基準ごとに条件を示しています。条件が「該当なし」の基準は、原則として対象外にできません。確認者や評価機関が、IT基盤の状況などから妥当と判断した場合だけ、理由を記録したうえで認められます(別紙の冒頭)。
ただ、シートの○は、どの行にも付けられます。条件と照らし合わせるのは、読む側の仕事になりそうです。
上の欄は、確認と自己適合宣言
★3用の上の部分には、表とは別の欄があります。
| 欄 | 書く人 | 中身 |
|---|---|---|
| 1. 登録組織に関する情報 | 登録を目指す組織 | 名称、住所、取得単位、適用範囲 |
| 2. ★3確認責任者による確認 | ★3確認責任者 | 「第4章に従い確認作業を実施しました」(はい)、氏名(署名または記名)、セキュリティ専門家ID、確認日 |
| 3. 自己適合宣言 | 登録を目指す組織 | 適合していることの宣言(はい)、参照した要求事項・評価基準と自己評価等ガイドのバージョン、宣言者の役職・氏名(署名または記名)、宣言日 |
★4用には、2の確認の欄がありません。宣言の欄に、参照した第三者評価ガイドのバージョンが加わります。
なお、ガイドは確認者や評価機関が判定結果などを書くために、列を足してもよいとしています(3.1.2)。配布ファイルはシートに保護がかかっていて、そのままでは列を挿入できませんでした。保護にパスワードは付いていないので、外せば足せます。
独自の様式の4条件は、5つの部分より1つ少ない
ガイド3.1.1は、配布シートを使わず、独自の様式で自己評価してもよいとしています。ただし、次の4つを含むことが条件です。5つの部分と並べてみます。
| シートの5つの部分(3.1.2) | 独自の様式の条件(3.1.1) |
|---|---|
| ① 要求事項・評価基準 | ① 要求事項・評価基準 |
| ② 評価基準に対する対象外 | ② 対象外かどうかと、その理由を書く欄 |
| ③ 適合基準・自己評価方法 | (条件にない) |
| ④ 自己評価結果(適合基準のそれぞれについて) | ③ 各評価基準への自己評価結果(適合/不適合)を書く欄 |
| ⑤ 質問事項・回答欄 | ④ シートと同一の質問事項(適用範囲に係る質問事項を含む)と回答欄 |
③の適合基準・自己評価方法は、ガイド別紙の文をそのまま載せた部分です。別紙を見れば足りるので、独自の様式には求めていないのだろう、と筆者は読みました。
反対に、質問事項は「同一」でなければなりません。自社向けに言い換えたり、2つの質問を1つにまとめたりすると、この条件から外れることになりそうです。
確かめるタイミングも決まっています。★3では確認責任者が確認を始める前に、★4では評価機関が第三者評価に着手する前に、4つを含むかを見ます。含まなければ、修正を求めます。中身の確認に入る前の入口で止まることがある、ということです。
質問事項には、規程の名前か、取り組みの中身を書く
ガイド3.2は、質問事項への答え方を2つに分けています。
- 定めている規程を尋ねる質問には、遵守を示す証跡に当たる、具体的な規程の名称を書く
- 具体的な取り組みを尋ねる質問には、具体的な対策の取り組みを書く
★3用の質問89のうち、文に「文書名」が入っているのは37でした。頻度や直近の実施日を聞くものが7つで、残りは方法・範囲・仕組みを聞いています。4割ほどが「その文書の名前を教えてください」という問いだと分かると、準備の順番も見えてきます。
ガイドは、回答が確認や第三者評価の「基礎的な材料」になると書いています。双方のコミュニケーションコストを下げるため、とも。確認者にとっては、回答欄が最初に読む材料です。
記入例は、短い箇条書き
ガイドの表2が、この答え方の記入例です。例に使われているのは1-1-1-1と1-1-1-2で、どちらも★4だけの評価基準でした。★3だけを目指す組織から見ると、自分のシートには出てこない行の例ということになります。
1-1-1-1の質問は、把握している法令や基準、取引先からの要求などの名称を聞いています。回答欄の例は、個人情報保護法と、名前を伏せた業法・基準の3行の箇条書きでした。1-1-1-2は実施頻度と直近の実施日を聞いていて、例は「年に1回」と、伏せた日付の2行です。どちらも、質問が挙げた項目にだけ短く答えています。
自己評価結果は、適合基準の①と②に、それぞれ「適合」と入っていました。質問がない②の行は、質問事項と回答欄が灰色になっています。
1つ気づいたのは、1-1-1-1の自己評価方法です。法令などを一覧にした資料を作っているかを確かめる、とあります。けれど質問が求めているのは法令などの名称で、記入例の回答にも、その資料の名前は出てきません。回答欄に書くのは問いへの答えで、自己評価方法が見る資料の名前と同じとは限らない。そう読みました。確認者がその資料まで見たいときは、別に聞くことになりそうです。
事例:ISMSの対応表で出してきたL社(架空)
ここからは架空の場面です。独自の様式を、4つの条件と照らして読みます。
状況(架空)
L社は、ダイレクトメールの印刷と発送を請け負う会社で、従業員は約80名です。ISMS認証を取得して数年になります。取引先の通販会社から、★3の登録を求められました。
L社が★3確認責任者に渡してきたのは、配布シートではありませんでした。ISMSで使っている管理策の対応表に、列を足したものです。行は附属書Aの管理策(2022年版の93)で、その横にSCSの評価基準の番号を書き足しています。番号の対応はL社が自分で付けたもので、附属書Aの管理策とSCSの評価基準が同じ要求を示す、という意味ではありません。
| 附属書A | 適用/除外 | 除外の理由 | 対応するSCSの評価基準 | 実施状況 | 根拠文書 |
|---|---|---|---|---|---|
| 8.2 特権的アクセス権 | 適用 | 4-1-2-2、4-1-2-3、4-1-2-5、4-1-2-6 | 実施済み | ISMS-P-08 | |
| 8.31 開発環境、テスト環境及び本番環境の分離 | 除外 | 自社でシステム開発を行わない | 4-1-2-4 | — | — |
適用範囲は、ISMSの適用範囲を書いた文書を添付して代えていました。
資料の文
- ガイド3.1.1:独自の様式は、前述の4つを含まなければならない。とくに④は、シートと同一の質問事項(適用範囲に係る質問事項を含む)と回答欄
- 同じく3.1.1:★3では確認責任者が確認の前に確かめ、含まない場合は修正を求める
- ガイド3.2:規程を尋ねる質問には、具体的な規程の名称を書く
- ガイド別紙の冒頭:「該当なし」の基準は、原則として対象外にできない。確認者が妥当と判断した場合は、理由を記録したうえで認められる
- ガイド別紙4-1-2-4:対象外となるための条件は「該当なし」
読み方
最初に気になるのは、行の単位です。L社の表は、管理策1つにつき1行です。SCSの評価基準は番号だけが横に並び、実施状況は管理策ごとに1つしかありません。条件③は「各評価基準への」自己評価結果を求めています。8.2の行の「実施済み」が4つの基準それぞれの結果なのかは、この表からは読めません。
番号で書かれた評価基準が、全部でいくつあるかも数える必要があります。附属書Aのどの管理策にも当てはめなかった★3の基準があれば、その基準は表のどこにも出てきません。条件①の確かめ方としては、81件が全部あるかを見ることになりそうです。
いちばん大きいのは、条件④です。質問事項と回答欄がありません。根拠文書の列はありますが、文書番号だけです。3.2が求める「規程の名称」には、番号だけでは足りないと筆者は読みます。適用範囲の質問1〜12も、ISMSの文書で代えられています。
8.31の行も引っかかります。ISMSでは、管理策を除外して理由を書くのは通常の手順です。けれど★3の4-1-2-4は、対象外の条件が「該当なし」です。ISMSの除外理由が、そのまま★3の対象外の理由になるわけではありません。本当に開発環境が無いなら、確認者が妥当と判断して理由を記録する道は、別紙の冒頭に用意されています。ただ、それは確認者の判断として残すもので、L社の表の「除外」で済むものではない、と読みました。
確認者として返すなら、例えば次の3点になりそうです。
- 独自の様式に、条件①〜④のどれが欠けているか(とくに④の質問事項と回答欄、適用範囲の質問)
- 自己評価結果を、評価基準ごとに分けて書けるか
- 4-1-2-4について、開発環境の有無と、対象外とする理由の説明
ガイドの言葉どおり、ここで求めるのは修正です。確認者は必要に応じて助言もしますが(3.1.1)、様式をどう作り直すかを決めるのはL社です。研修実施基準の附属書Bが科目の例に挙げる達成目標には、対策の設計・実装を代行したり指示したりしてはならない、とあります(SCS-330B)。様式の直し方を直接定めた文ではありませんが、筆者は同じ線で読んでいます。
資料が答えていないところ
- 条件①の「要求事項・評価基準」は、番号だけで足りるのか、文まで載せる必要があるのか
- 条件③は「各評価基準への」結果。配布シートは適合基準ごとに書く作り。独自の様式で評価基準ごとに1つだけ書いた場合に足りるのか
- 4つの条件に、署名・記名の欄が入っていないこと。後述のとおり3.3は署名又は記名されたシート全体をPDFにするよう求めているので、どこかに欄は要るはずです
署名のあとは、PDFとSHA-256のハッシュ値
ガイド3.3は、登録の有効期間中、登録申請の時点のシートが変わっていないと確かめられるように、シートとハッシュ値を保管するよう求めています。制度運営機関が調査するとき、2つのハッシュ値を照らし合わせるためです。
ハッシュ値は、データの指紋とも呼ばれる固定長の文字列です(脚注5)。ハッシュ値から、シートの中身を復元することはできません。照合には、シート本体とハッシュ値の両方が要ります。
★3と★4で、算出する人が違いました。
| ★3 | ★4 | |
|---|---|---|
| PDFにするもの | 確認責任者が適合と判断し、自己適合宣言の署名又は記名がされたシート全体 | 評価機関が適合と判断し、自己適合宣言の署名又は記名がされたシート全体 |
| ハッシュ値を算出する人 | 登録組織 | 評価機関(PDFは登録組織が評価機関へ提出) |
| ハッシュ値の行き先 | 制度運営機関へ提出 | 評価機関から、登録組織と制度運営機関へ |
| 保管する人 | 登録組織(PDFとハッシュ値) | 登録組織と評価機関(PDFとハッシュ値) |
方式はSHA-256と指定されています。ツールは問わず、組織の内部の担当者が算出するのが望ましいが、必要なら外部の人でも構わない、とあります(脚注6)。例えばWindowsなら、PowerShellのGet-FileHashで求められます。既定の方式がSHA-256です。
★3で組織が自分で算出しても意味があるのは、ハッシュ値を制度運営機関に預けるからだと筆者は読みました。手元のPDFを後で差し替えても、預けた値と合わなくなります。
登録のあと:顕著な変更と、毎年の提出
3.3の後半は、登録したあとの話です。登録組織は、登録期間中に、適用範囲の変更や、要求事項・評価基準の達成に顕著な影響を及ぼす変更があるかを把握する必要があります。あれば、速やかに★3確認責任者の再確認、★4は評価機関の再評価を受けます。
顕著な変更の例として挙がっているのは、次の2つです。
- 要求事項・評価基準に関連する社内規程・手順書などの大幅な変更
- 達成方法や運用方法の大幅な変更(端末やサーバの大規模なリプレイス、クラウド基盤への大規模な移行、ネットワーク構成の顕著な変更など)
誤字脱字や体裁の修正、顕著な影響のない軽微な設定・運用の変更は除かれます(脚注7)。どこからが「大幅」かの線は、ガイドには書かれていません。ガイドは詳細を「★3・★4 登録申請の手引」の3.2.4と4.2.5に委ねています。その手引は、2026年11月5日時点でIPAの公開ページにまだ掲載されていませんでした。
期間の決まりは、基本規程と第三者評価ガイドを合わせると次のとおりです。
| ★3 | ★4 | |
|---|---|---|
| 有効期間 | 1年(基本規程3.1.2) | 3年(基本規程3.2.2) |
| 期間中にすること | 更新するなら、満了日前に確認責任者の確認・助言を受け、自己評価の更新版を提出 | 1年ごとに自己評価を実施し、評価機関へ提出(基本規程3.2.2)。シートの内容は1年に1回以上最新化し、自己適合宣言に署名又は記名したPDFを評価機関へ。評価機関はハッシュ値を算出し、内容を確かめて、再評価が要る変更がなければ署名又は記名する(ガイド3.3、第三者評価ガイド2.15.1) |
| 提出の時期 | 有効期間の満了日前 | 登録日から1年・2年を経過した日の、それぞれ少なくとも前後3か月以内(第三者評価ガイド2.15.1) |
★4の毎年の提出が、この範囲内に行われない場合、登録が取り消される場合がある、とガイドは注意しています。第三者評価ガイドの例では、登録日が2027年4月1日なら、2028年4月1日と2029年4月1日の、それぞれ前後3か月以内です。
資料どうしで、少しずれているところ
シートの周りでも、資料の書き方が少しずつ違うところがありました。
| 箇所 | 書き方 | 気になった点 |
|---|---|---|
| 基本規程2.1.11①・3.1.1②と、ガイド・シート | 基本規程は、確認したことを「署名により示す」。ガイド3.1.1・3.3、シートの欄、資料の位置づけの文書は「署名又は記名」 | 記名は、自筆でない氏名の記載。この違いをどう整理するかは、今回読んだ資料には書かれていない。★3の側には文書の優先順位を決めた条文も見当たらない(第2回)。シートに記名の欄があることだけで、基本規程の「署名」との関係が決まるわけではなさそう |
| ★4用のシートと、第三者評価ガイド2.15.1・ガイド3.3 | 評価機関は、毎年の自己評価結果を確かめたうえでシートに署名又は記名する。登録組織はその署名又は記名を確かめる | 署名又は記名する定めはある。★4用の配布シートには、そのための欄が見当たらない(様式の話) |
| シートの「参照したバージョン」の欄と、10月29日の修正 | 10月29日の軽微な修正について、IPAは「バージョンの変更はありません」としている | 版数だけでは、10月28日版と29日版のどちらを見たかを書き分けられない |
| ガイド3.3と、登録申請の手引 | 顕著な変更の扱いは、手引の3.2.4・4.2.5に示す通り、とある | 手引は11月5日時点で、IPAの公開ページに掲載されていない |
3行目は、筆者のように資料を追いかけている人ほど気になる点だと思います。宣言の欄に版数を書くとき、日付も添えておくと、後で見返したときに迷わずに済みそうです。
筆者の立場から:シートは「同じ問いに、同じ形で答える」ための様式
L社の場面を書いていて、ISMS連載を書いていたころとの違いを改めて感じました。
ISMSでは、組織がリスクから管理策を選び、適用宣言書に理由を書きます。様式も組織ごとです。この流れは、ISMS連載の第8回(適用宣言書)で書きました。審査では、その組織の作った文書をたどることになります。
アセスメントシートは、逆の作りに見えます。基準も質問も最初から埋まっていて、選べる値もプルダウンで絞られている。独自の様式を認めながら、質問事項だけは「同一」を求める。署名した後は、ハッシュ値で形を固める。どの組織の回答も、同じ問いに同じ形で並ぶようにしてある、と筆者は読みました。
確認する側から見ると、これは助かる作りだと思います。どの会社のシートでも、同じ列の同じ行を見れば済むからです。一方で、ISMSの文書をたくさん持つ会社ほど、それを質問の形に並べ直す手間がかかります。★3連載の第1回で、ISMSとの一番の違いを「管理策を選ばないこと」と書きました。様式の作りにも、同じ違いが出ていると感じています。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
署名したPDFは、作り直さずにそのまま保管する
ハッシュ値は、ファイルの内容が少しでも変われば、通常は別の値になります。PDFには作成日時なども書き込まれるので、同じExcelから同じ見た目のPDFを作り直しても、値が変わることが多いはずです。照合に使えるのは、ハッシュ値を算出したそのPDFだけです。ファイル名を決めて、どこに置いたかを記録しておくのが安全だと考えます。
対象外の○は、別紙の条件と並べて付ける
配布シートの○は、どの基準にも付けられます。けれど、対象外にできる条件は別紙で基準ごとに決まっていて、「該当なし」の基準は原則として対象外にできません。ISMSの除外の感覚で○を付けると、L社のように説明が要る行が増えます。
まとめ
- アセスメントシートの利用は任意。ただし独自の様式でも、シートの項目は最低限含める(ガイド3.1.1)
- 配布ファイルは、適用範囲の質問・★3用・★4用の3枚。★3用は81基準が108行で、質問は89。質問がない基準は4-1-3-3だけ
- 独自の様式の4条件は、5つの部分から「適合基準・自己評価方法」を除いた形。質問事項は「同一」が条件で、確認や評価の前に確かめられる
- 質問への答えは、規程を尋ねる質問には規程の名称、取り組みを尋ねる質問には取り組みの中身。★3用の89問のうち37問は文に「文書名」が入る。ガイドの記入例は、質問の項目にだけ答える短い箇条書き
- 署名又は記名したシート全体をPDFにし、SHA-256のハッシュ値と一緒に保管する。★3は登録組織が算出して制度運営機関へ、★4は評価機関が算出する
- 顕著な変更があれば、★3は再確認、★4は再評価。★4はシートを1年に1回以上最新化し、毎年の提出は登録日から1年・2年を経過した日の、少なくとも前後3か月以内
- 架空のL社では、ISMSの対応表に質問事項と回答欄がなく、ISMSで除外した管理策に結び付けた4-1-2-4(対象外の条件は「該当なし」)が「除外」になっていた
引っかかった点
- 独自の様式の条件③は「各評価基準への」結果で、配布シートは適合基準ごとに書く作り。どちらの粒度で足りるのか
- ガイドの記入例(表2)が★4だけの基準(1-1-1-1・1-1-1-2)で、★3の基準の例はないこと
- 評価機関が署名又は記名する定め(第三者評価ガイド2.15.1)はあるのに、★4用の配布シートにその欄が見当たらないこと
- シートの版数の欄だけでは、10月28日版と29日版を書き分けられないこと
- 顕著な変更の「大幅」の線が、まだ公開ページに無い登録申請の手引に委ねられていること
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の第3章・別紙の冒頭・別紙4-1-2-4、アセスメントシート SCS-410AP、★4 第三者評価ガイド SCS-420 v1.0 の2.15、要求事項・評価基準 SCS-400 Ver.1.1、資料の位置づけ。ガイド・シート・第三者評価ガイド・SCS-400は2026年10月29日の軽微な修正版)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100 の2.1.11・3.1・3.2、研修実施基準 SCS-330B の附属書B)
- Microsoft Learn「Get-FileHash」(既定のアルゴリズムが SHA256 であること)
この記事は2026年11月5日時点で確認した内容です。制度は詳細化が進んでいる段階で、登録申請の手引など、IPAの公開ページにまだ出ていない資料もあります。判断の前に、必ず一次資料で最新の状態を確認してください。