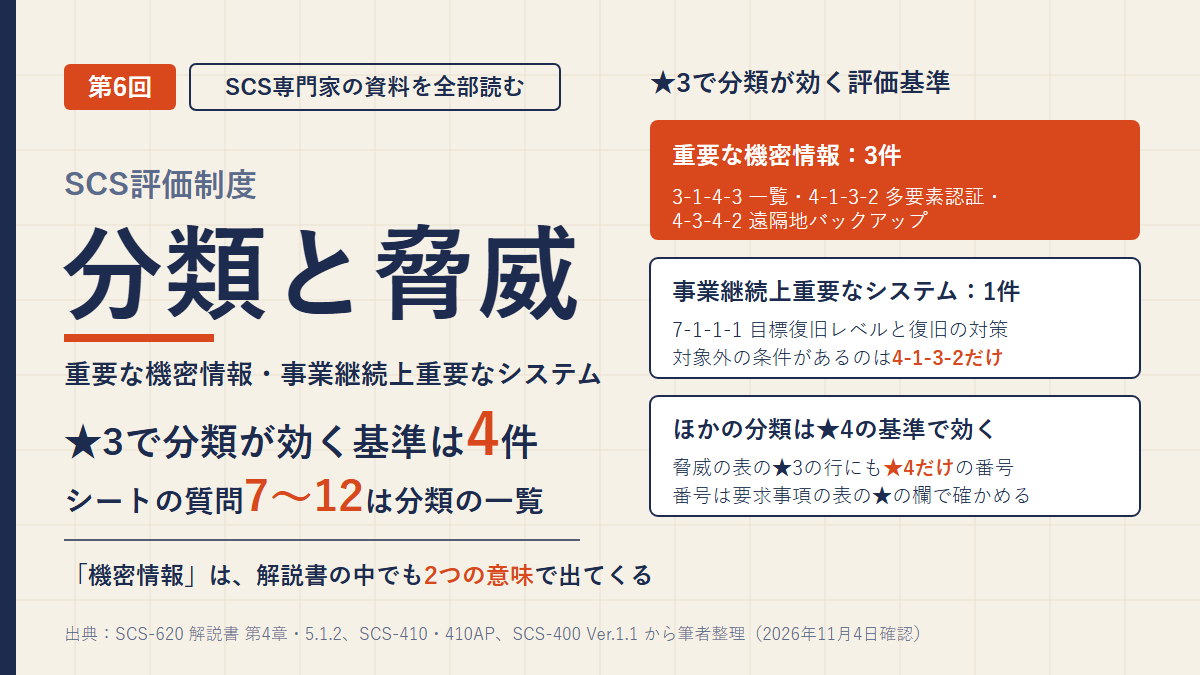
連載「SCS専門家の資料を全部読む」の第6回です。
前回までの3回で、適用範囲の線の引き方を読みました。範囲が決まると、次は中身の色分けです。どの情報が「重要な機密情報」で、どのシステムが「事業継続上重要なシステム」なのか。アセスメントシートには、それを一覧で答える質問が6つ並んでいます。
今回は、解説書の第4章(制度が想定する脅威)と5.1.2(システム・情報の分類)を読みます。後半では、分類の一覧と各基準の回答が噛み合っていない架空のK社を、確認者の目で読んでみます。
- 制度が想定する攻撃の入口3つと、14の脅威。★3と★4で扱う脅威が違う
- 解説書の脅威の表で、★3の行に★4だけの要求事項が混ざっているところ
- システム・情報の分類6つの定義と、決めるのは組織自身であること
- 分類が★3で効くのは4つの評価基準だけ。ほかは★4
- シートの質問7〜12の読み方と、架空のK社で見つかる食い違い
- 自治体向けの総務省ガイドラインの分類と並べると見えること
脅威は★で分かれ、分類は★3では4つの基準に効く
先に結論です。解説書の第4章は、制度が想定する脅威を14に分け、★3と★4のどちらで対策を求めるかを示しています。★3は、外部ネットワーク経由の論理的な脅威が中心です。
5.1.2は、システムと情報に6つの分類を設け、一部の評価基準に追加の条件を課す仕組みを説明しています。分類の線を引くのは、登録を目指す組織自身です。★3でこの分類を使う評価基準は、3-1-4-3・4-1-3-2・4-3-4-2・7-1-1-1の4件でした。
確認者から見ると、分類の一覧は単独で読むものではなさそうです。一覧と、この4つの基準の回答が噛み合っているか。そこを見る材料になる、と筆者は読んでいます。
制度が想定する攻撃の入口は3つ
解説書の第4章は、まずアタックサーフェスを3つ挙げています。アタックサーフェスは、攻撃者が侵入する可能性のある、すべてのポイントや経路のことです(解説書の脚注)。
- 運用中のIT基盤への論理アクセス
- 運用中のIT基盤への物理アクセス
- 廃棄時のIT基盤の構成要素(サーバや端末など)への物理アクセス
一方、開発・調達時のIT基盤に関わるサプライチェーンでの接触は、「必ずしも対象としない」とされています。サプライチェーンの制度なのに、と最初は少し意外でした。ただ、取引先との関係そのものは、取引先管理の大分類で別に扱われています。ここで外しているのは、あくまで開発・調達時の接触です。
14の脅威と、★3・★4の分かれ目
第4章の表3は、脅威を論理(10)と物理(4)に分け、それぞれに★と対応する要求事項の例を付けています。右端の列は、筆者が要求事項・評価基準の表(SCS-400)で★の欄を引き直したものです。
| 脅威 | 表3の★ | 例に挙がる要求事項 | 要求事項の表で求められる段階 |
|---|---|---|---|
| 不正アクセス(正規の認証で侵入) | ★3 | 4-1-3、4-1-5 | どちらも★3から |
| 不正アクセス(脆弱性の悪用で侵入) | ★3 | 3-2-1、4-4-2、4-4-4 | 3-2-1と4-4-2は★4だけ。4-4-4は★3から |
| ソーシャルエンジニアリング | ★4 | 4-2-1 | ★4だけ |
| プロセス不正実行 | – | 正規のプログラム等の悪用は対応できない | – |
| 不正送信 | ★3 | 4-1-2 | ★3から |
| マルウェア感染 | ★3 | 4-4-5 | ★3から |
| 否認(操作ログの削除・改ざん) | ★4 | 4-4-3 | ★4だけ |
| 情報窃取(機器内・盗聴) | ★4 | 4-3-1、4-3-3 | ★4だけ |
| 情報改ざん(機器内) | ★3 | 4-1-3、4-1-5 | どちらも★3から |
| 情報改ざん(ネットワーク上) | ★4 | 4-3-3 | ★4だけ |
| 情報破壊 | ★3(4-3-4)、★4(7-1-1) | 4-3-4、7-1-1 | どちらも★3から。7-1-1は★3で7-1-1-1、★4で7-1-1-2が加わる |
| 高負荷攻撃(DDoS攻撃等) | – | 特有の対策は必ずしも求めていない | – |
| 物理的侵入 | ★4 | 4-1-8 | ★4だけ |
| 不正媒体・機器接続 | ★4 | 4-1-9 | ★4だけ |
| 無線妨害 | – | 特有の対策は必ずしも求めていない | – |
| 窃盗 | ★4 | 2-1-5 | ★4だけ |
表の後の本文は、★3を「外部ネットワーク経由での論理的脅威を中心」としたもの、と説明しています。不正アクセス・不正送信・マルウェア感染・情報破壊に、基礎的な対策を求める段階です。★4は、それに加えて物理的な脅威などへ標準的な対策を求めるものです。
表の番号は、★の欄で確かめ直す
引き直して気づいたことが3つあります。
1つ目は、脆弱性の悪用の行です。表では★3ですが、例の3件のうち3-2-1と4-4-2は★4だけの要求事項でした。★3で対応するのは4-4-4(パッチ・アップデートの手続)です。第4回・第5回でも、解説書の例が★3と★4をまとめて書く場面がありました。同じ型だと思います。
2つ目は、機器内の情報改ざんです。表では★3なのに、表の後の★3の説明には情報改ざんが入っていません。★4の説明のほうに出てきます。表3は対応の例として★3の4-1-3・4-1-5を挙げているので、表と本文で整理の仕方が違うように見えます。どちらが正しいかは、資料からは判断できません。
3つ目は、情報破壊の行です。表3は、4-3-4(バックアップ)を★3、7-1-1(復旧準備)を★4の段に置いています。けれど要求事項の表では、7-1-1は★3の欄にも○があります。★3では7-1-1-1(目標復旧レベルと対策)、★4ではバックアップからの復元の確認(7-1-1-2)が加わる作りです。表3が7-1-1を★4に置いた理由は書かれていません。7-1-1-2を念頭に置いたのかもしれない、と筆者は読んでいます。
どちらにも基準がない脅威
プロセス不正実行・高負荷攻撃・無線妨害の3つには、★3にも★4にも対応する要求事項がありません。解説書はこれらについても、扱う情報の重要性や業務の特性、影響を考えて「対応を検討することが推奨される」としています。求めていないことと、考えなくてよいことは別、という書き方です。
システムと情報の分類は6つ。決めるのは組織
ここから5.1.2です。評価基準には、システムや情報の分類によって追加の条件が付くものがあります。組織は「自己評価等に先立って」、重要なシステムなどを自ら設定する基準で決め、把握しておかなければならない、とされています。
| 分類 | 解説書5.1.2の定義(要約) |
|---|---|
| 機密情報 | 保有している情報のうち、外部への開示が予定されない情報 |
| 重要な機密情報 | 機密情報のうち、漏えいした場合の社会的信用低下や訴訟リスクなど、ビジネスへの影響が大きいと組織が定めたもの |
| 事業継続上重要な情報 | 保有している情報のうち、利用不能や改ざんによる事業や重要業務への影響が大きいと組織が定めたもの |
| 事業継続上重要なシステム | 高い可用性が求められる(稼働停止許容時間が短い)システムとして組織が定めたもの |
| 重要な機密情報を扱うシステム | 重要な機密情報を取り扱うシステム |
| 重要なシステム | 侵害された場合のビジネスへの影響度が高いと組織が定めたシステム。上の2つを含む(脚注) |
ほとんどの定義に「組織が定めた」が付いています。制度が線を引くのではなく、組織が自分の基準で引く。そのうえで解説書は、分類の基準を明確にし、分類した結果を確認できるよう整理しておくことが「望ましい」としています。
この点は、案の段階の意見公募でも問われていました。「重要さ」の判断基準はあるのか、各組織で恣意的に決められると評価の客観性が損なわれないか、という意見です。回答は、今後ガイダンス資料等を整備する、というものでした。出てきた解説書の答えは、基準は組織が決め、その基準と結果を説明できるようにしておく、だったと読めます。
分類が効く評価基準は、★3では4つ
では、分類はどの評価基準で使われるのか。要求事項・評価基準の表で、分類の言葉が出る基準を拾いました。
| 分類 | ★3の評価基準 | ★4だけの評価基準 |
|---|---|---|
| 重要な機密情報 | 3-1-4-3 一覧を把握する仕組み 4-1-3-2 扱うクラウドサービスで常に多要素認証 4-3-4-2 遠隔地バックアップ | 2-1-3-1 情報を共有する取引先の対策状況 4-3-1-2 暗号化のルール |
| 重要な機密情報を扱うシステム | なし | 4-1-3-5 インターネット経由の接続などでも多要素認証 4-1-7-3〜6 アクセス権 4-5-1-9 専用のネットワークセグメント(サーバ) |
| 事業継続上重要なシステム | 7-1-1-1 目標復旧レベルと復旧の対策 | 7-1-1-2 バックアップの保管と復元の確認 |
| 重要なシステム | なし | 3-1-1-6 構成機器の設定情報を把握する仕組み |
| 事業継続上重要な情報 | 評価基準の文には出てこない | |
★3で効くのは、重要な機密情報の3件と、事業継続上重要なシステムの1件です。それぞれの基準の意味は★3連載で読んだので、ここでは繰り返しません(第3回で3-1-4-3、第4回で4-1-3-2、第6回で7-1-1-1)。
確認の目で見て大事なのは、対象外の条件です。自己評価等ガイドの別紙では、4件のうち対象外の条件があるのは4-1-3-2だけでした。条件は「重要な機密情報をクラウドサービス上で取り扱っていない場合」。残りの3件は「該当なし」です。少なくともこの3件については、ガイドの別紙に対象外の条件が設けられていません。
シートの質問7〜12は、分類の一覧を求めている
アセスメントシートの「適用範囲に関する質問事項」は12問あります。1〜6は取得単位と適用範囲で、第3・4回で読みました。7〜12が分類の一覧です。
| No. | 一覧を求めるもの | 補足の要点 |
|---|---|---|
| 7 | 機密情報 | 代表的な名称や属性でよい |
| 8 | 重要な機密情報 | 質問7の機密情報のうち、影響が大きいと定めたもの。代表的な名称や属性でよい |
| 9 | 事業継続上重要な機密情報 | 保有している情報のうち、利用不能や改ざんの影響が大きいと定めたもの。代表的な名称や属性でよい |
| 10 | 事業継続上重要なシステム | 稼働停止許容時間が短いシステム |
| 11 | 重要な機密情報を取り扱うシステム | 質問8の情報を取り扱うシステム |
| 12 | 重要なシステム | 少なくとも質問10と11を含む |
情報の3問には「全部でなく代表的な名称や属性でよい」とあり、システムの3問にはその一文がありません。8は7を、11は8を、12は10と11を受けています。一覧どうしが鎖のようにつながる作りです。
ところで、自己評価等ガイドの2.2は、シートの適用範囲の質問が、2.2に並ぶ確認事項に対応したものだと書いています。ただ、2.2が並べているのは、取得単位の確認と、適用範囲の確認1〜4です。質問7〜12に当たる確認事項は、ガイドの本文には見当たりませんでした。分類の一覧を確認者がどう読むかは、ガイド第4章の4つの観点に頼ることになりそうです。とくに一貫性、つまり他の設問の回答と食い違いがないか、です。
事例:分類の一覧と回答が噛み合わないK社(架空)
ここからは架空の場面です。分類の一覧を、4つの基準の回答と並べて読みます。
状況(架空)
K社は、金属部品の加工会社で、従業員は約40名です。取引先の装置メーカーから★3の登録を求められ、自己評価を進めています。
- 社内の機密区分は、解説書の例にならって「極秘情報・機密情報・社外秘情報・公開情報」の4段
- 取引先の図面は「極秘情報」。K社が契約したクラウドストレージに取引先が置き、K社がダウンロードして社内のファイルサーバに保存する。クラウドストレージのファイルは30日で自動的に消える設定
- 工程は社内サーバの生産管理システムで組む。止まると工程が組めず、出荷が遅れる
適用範囲の質問への回答は、次のとおりでした。
| No. | K社の回答 |
|---|---|
| 7 機密情報 | 見積原価、取引先別の単価表 |
| 8 重要な機密情報 | 取引先の図面 |
| 9 事業継続上重要な機密情報 | 生産計画のデータ |
| 10 事業継続上重要なシステム | 生産管理システム |
| 11 重要な機密情報を取り扱うシステム | ファイルサーバ |
| 12 重要なシステム | 生産管理システム |
4つの基準の回答は、こうです。
| 評価基準 | 判定 | 根拠欄 |
|---|---|---|
| 3-1-4-3 | 実施済み | 情報資産台帳で把握。取引先の図面:管理者=技術課長、保管場所=ファイルサーバ、クラウドストレージ(受け渡し用) |
| 4-1-3-2 | 対象外 | 重要な機密情報をクラウドで扱っていない |
| 4-3-4-2 | 実施済み | ファイルサーバを毎晩NASへ。週1回、外付けディスクに書き出して取り外し、別棟の金庫で保管 |
| 7-1-1-1 | 実施済み | 生産管理システム:目標復旧は2営業日。止まった間は紙の作業指示書で回す(文書名:生産管理システム停止時の手順) |
★3確認責任者として、この記入を読みます。
資料の文
- 解説書5.1.2:機密情報は、保有している情報のうち外部への開示が予定されない情報。重要な機密情報は、そのうち組織が定めたもの
- シート質問8:重要な機密情報は「質問No.7における『機密情報』のうち」。質問12は少なくとも10と11を含む
- ガイド別紙4-1-3-2:対象外となるのは、重要な機密情報をクラウドサービス上で取り扱っていない場合
- 解説書4-1-3-2関連:3-1-4-3で把握する重要な機密情報を取り扱うクラウドサービスは、すべて多要素認証の対象
- ガイド4.1:一貫性の観点は、他の設問や回答と矛盾や食い違いがないか
読み方
最初に目に留まるのは、質問7と8です。質問8の図面は、質問7の一覧に入っていません。8は7の「うち」なので、鎖が切れています。質問7には、社内の区分で「機密情報」にしているものだけが並んでいます。原因の1つとして、社内の区分名と制度の「機密情報」を、同じ意味で読んだ可能性が考えられます。制度の定義に当てはめると、極秘情報・機密情報・社外秘情報の3段は、どれも外部への開示が予定されない情報に入る、と筆者は読みます。
次は、3-1-4-3と4-1-3-2です。台帳は図面の保管場所にクラウドストレージを挙げています。一方、4-1-3-2は「クラウドで扱っていない」として対象外です。30日で消えるとしても、その間は図面がクラウドに置かれています。2つの回答は、少なくとも並べると噛み合いません。
質問12にも抜けがあります。12は少なくとも10と11を含む決まりですが、11に挙げたファイルサーバが12に入っていません。質問11にクラウドストレージが無いことも気になります。ただ、こちらはK社がクラウドストレージを自社のシステムとしてどう位置づけているかを聞かないと、判断できません。
反対に、7-1-1-1と質問10は噛み合っています。生産管理システムを事業継続上重要とし、目標復旧と紙での代替を文書名とともに書いている。4-3-4-2も、取り外した媒体での保管は、ガイドが遠隔地バックアップに相当するとして扱える形に見えます。ただ、図面がそのバックアップに含まれているかは、根拠欄からは読み取れません。全部が食い違っているわけではない、という読み方も大事だと思います。
確認者として返すなら、例えば次の4点を聞くことになりそうです。
- 社内の区分で「極秘情報」「社外秘情報」にしている情報を、質問7の機密情報に含めるか
- 受け渡し用のクラウドストレージに図面が置かれている間のアクセスと、4-1-3-2を対象外とした理由
- 質問12の一覧にファイルサーバを加えるか。受け渡し用のクラウドストレージを、質問11でどう扱うか
- 外付けディスクに書き出すバックアップに、図面が含まれているか
前回も触れたとおり、確認者は記入の妥当性を確かめ、必要に応じて助言する役です(ガイド4.1)。どう直すかを決めるのはK社です。研修実施基準の附属書Bが科目の例に挙げる達成目標も、助言はしても、対策の設計・実装を代行したり指示したりしてはならない、としています(SCS-330B)。
資料が答えていないところ
- 受け渡しのために一時的に置くだけでも、4-1-3-2の「取り扱う」に当たるのか。期間の長さで変わるのかは、書かれていません
- 質問9(事業継続上重要な機密情報)の一覧を、確認者が何と照らすのか。この言葉を使う評価基準は★3にも★4にもありませんでした
- 質問12(重要なシステム)も、この言葉そのものが出る基準は★4の3-1-1-6だけです。★3の確認でこの一覧が何に使われるのかは、読み取れませんでした
- 図面を重要な機密情報に入れない、という線の引き方そのものを、確認者がどこまで問えるのか。5.1.2は「組織が定めた」としています
資料どうしで、少しずれているところ
分類の言葉は、資料によって呼び方や中身が少しずつ違いました。
| 箇所 | 書き方 | 気になった点 |
|---|---|---|
| 解説書5.1.2と、3-1-4-1の【解説】 | 5.1.2の機密情報は、外部への開示が予定されない情報すべて。3-1-4-1の機密区分の例では、「極秘情報・機密情報・社外秘情報・公開情報」の4段のうち1段の名前が機密情報 | 同じ言葉で、指す範囲が違う。社内の区分名と制度の分類の対応を整理しないと、混同しやすい |
| 解説書5.1.2とシート質問9 | 「事業継続上重要な情報」と「事業継続上重要な機密情報」 | 10月29日版のシートも同じ。補足は「保有している情報のうち」で、機密情報に限らない書き方 |
| 要求事項7-1-1と評価基準7-1-1-1 | 「事業上重要なシステム」と「事業継続上重要なシステム」 | 要求事項の文だけ「継続」が無い |
| 5.1.2の本文と定義、各基準 | 「重要な機密情報を取り扱うシステム」と「扱うシステム」 | 同じものを指すと読める |
| 付録の用語集と5.1.2 | 用語集の「重要なシステム」には、少なくとも4-4-3-1のログを保管するサーバを含める必要がある、とある | 5.1.2の本文にはない一文。4-4-3は★4だけの要求事項 |
1行目が、今回いちばん引っかかったところです。解説書は、区分の名前の例として「機密情報」を使い、同じ本の5.1.2では、もっと広い意味で定義しています。社内の区分に「機密情報」という段を持つ会社ほど、シートの質問7で迷いそうだと感じました。
筆者の立場から:自治体のガイドラインは3つの軸、SCSは2本の線
自治体の現場で働く筆者にとって、情報の分類と聞いて先に浮かぶのは、総務省のガイドラインです。自治体が情報セキュリティポリシーを作るときの参考として示されているもので、令和8年3月版が最新でした。並べてみます。
| 総務省ガイドライン(令和8年3月版、対策基準の例文) | SCS(解説書5.1.2) | |
|---|---|---|
| 分ける軸 | 機密性・完全性・可用性の3つ | 漏えい(重要な機密情報)と停止(事業継続上重要なシステム)が中心。改ざんは、事業継続上重要な情報に利用不能と一緒に入る |
| 段階 | 機密性は5段(自治体機密性3A・3B・3C・2・1)、完全性と可用性は2段 | 重要かどうか |
| 分ける対象 | 情報資産 | 情報とシステム |
| 分類で変わるもの | 取扱制限(複製、保管、暗号化、バックアップ、指定時間以内の復旧など) | 追加の評価基準(★3では多要素認証、遠隔地バックアップ、目標復旧レベルなど) |
ガイドラインの解説は、3つの軸で分けるのが望ましいとしつつ、職員の理解度などに応じて「重要性」で分けることもあり得る、と書いています。SCSが「重要」の一語で線を引くのは、この簡単なほうの分け方に近いと感じました。対象が中小企業まで広がる制度なので、軸を減らしたのは自然な判断だと思います。
もう1つ、K社の場面とつながる記述がありました。ガイドラインは、オンライン申請の処理などで一時的にインターネット上に置かれるデータを、自治体機密性3Cに分類しています。理由は、外部から攻撃されたときの漏えいのリスクです。置かれる時間が短くても、置かれている間の危険で分類する考え方だと読みました。
筆者はK社の受け渡し用のクラウドストレージを、これに近い考え方で読んでいます。ただ、これは自治体向けの資料の考え方です。SCSの資料が同じことを言っているわけではありません。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
社内の区分の名前と、制度の言葉を分けて書く
社内に「機密情報」という名前の区分がある場合、シートの質問7にはその区分だけを書きたくなります。けれど制度の機密情報は、外部への開示が予定されない情報すべてと定義されています。区分の表と、制度の6つの分類の対応を1枚にしておくと、質問7〜12の鎖が切れにくくなると考えます。
「重要」を少なく選ぶと対策は減る。そのぶん説明が要る
重要な機密情報を少なく選べば、多要素認証や遠隔地バックアップの対象は減ります。線を引くのは組織なので、それ自体は制度の作りどおりです。ただ解説書は、分類の基準を明確にし、結果を確認できるよう整理しておくことを望ましいとしています。なぜその線なのかを説明できない選び方は、確認の場面で問われやすいと思います。
まとめ
- 解説書の第4章は、攻撃の入口を3つ(運用中の論理・物理、廃棄時の物理)とし、脅威を14に分けている。★3は外部ネットワーク経由の論理的な脅威が中心
- 脅威の表の「脆弱性の悪用」は★3の行だが、例の3-2-1と4-4-2は★4だけ。★3で対応するのは4-4-4。表の番号は、要求事項の表の★の欄で確かめ直す
- システムと情報の分類は6つ。ほとんどの線は組織が引き、基準と結果を整理しておくことが望ましいとされる
- ★3で分類を使う評価基準は、3-1-4-3・4-1-3-2・4-3-4-2・7-1-1-1の4件。対象外の条件があるのは4-1-3-2だけ
- シートの質問7〜12は、8が7を、11が8を、12が10と11を受ける作り。確認者は、一覧と4つの基準の回答が噛み合っているかを、一貫性の観点で読むことになりそう
- 架空のK社では、質問7と8、3-1-4-3と4-1-3-2が食い違い、質問12にファイルサーバが抜けていた。社内の区分名と制度の「機密情報」の混同が、原因の1つとして考えられる
引っかかった点
- 「機密情報」が、解説書の中で区分の1段の名前と、もっと広い定義の2通りに使われていること
- シートの質問9と12が、★3の確認で何と照らされるのか
- 受け渡しのための一時的な保管が、4-1-3-2の「取り扱う」に当たるのか
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(解説書 SCS-620 v1.0 の第4章・5.1.2・付録1 用語集・別紙3-1-4・4-1-3・4-3-4・7-1-1、自己評価等ガイド SCS-410 v1.0 の2.2・4.1・別紙3-1-4-3・4-1-3-2・4-3-4-2・7-1-1-1、アセスメントシート SCS-410AP の適用範囲に関する質問事項、要求事項・評価基準 SCS-400 Ver.1.1。ガイド・シート・SCS-400は2026年10月29日の軽微な修正版)
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B の附属書B)
- IPA「SCS評価制度の詳細情報」(制度構築方針(案)への意見公募の結果)
- 総務省「地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会」(地方公共団体における情報セキュリティポリシーに関するガイドライン 令和8年3月版。第2編の対策基準(例文)2.(1)と、第3編の解説)
この記事は2026年11月4日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料には今後も改定や追加が予定されています。判断の前に、必ず一次資料で最新の状態を確認してください。