連載「SCS★3を覚える」の第3回です。
今回読むのは、7分類の3つ目「リスクの特定」です。NIST CSFでは識別(ID)に当たり、★3の要求事項は4件、評価基準は11件あります。
制度構築方針の概要図は、★3のこの分類を「自社IT基盤や資産の現状把握」とまとめています(16ページ)。使っている機器、ネットワーク、外のサービス、扱っている情報。それを書き出せる状態にしておく分類です。
第2回の統治と同じく、筆者にとっては紙で覚える側の分類になります。今回は11件を「作るもの」で分けて、原文と筆者の読みを並べていきます。
- 識別の4項目・11件を、作るもの(一覧・ルール・外部サービスの確認)で分けて読む
- 5つの一覧は、載せる項目まで原文が決めていること
- 一覧が、後の回で読む防御の基準の対象を拾う元になること
- 同じ番号の中の★3と★4の境目
- ISMSではどこに当たるか(目録の形、分類の物差し、クラウドの扱い)
- 模擬ケース:架空のC社の自己評価結果を読む
第3回の範囲:11件は「作るもの」で3種類に分かれる
結論から書きます。識別の11件は、作るもので分けると3種類です。一覧が5件、ルールとその点検が4件、外部のサービスの確認と合意が2件になります。
| No. | 要求事項名 | ★3の評価基準 | 作るもの(筆者の言い換え) |
|---|---|---|---|
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 4 | 機器の一覧2つ、管理ルール、ルールの点検 |
| 3-1-2 | ネットワークに関する情報の把握 | 2 | ネットワークの一覧、ネットワーク機器の一覧 |
| 3-1-3 | 外部情報サービスの管理 | 2 | 要件の確認、提供事業者との合意 |
| 3-1-4 | 機密区分に応じた情報の管理 | 3 | 管理ルール、ルールの点検、重要な機密情報の一覧 |
| 計 | 11 | ||
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。件数は筆者がExcelから数えた値です。
4項目は、どれも中分類「資産管理」(3-1)に入っています。大分類の名前は「リスクの特定」でも、★3で読むのは持ち物を知る部分です。もう1つの中分類「リスクアセスメント」(3-2)は、★4から加わります。
5つの一覧は、載せる項目まで原文が決めている
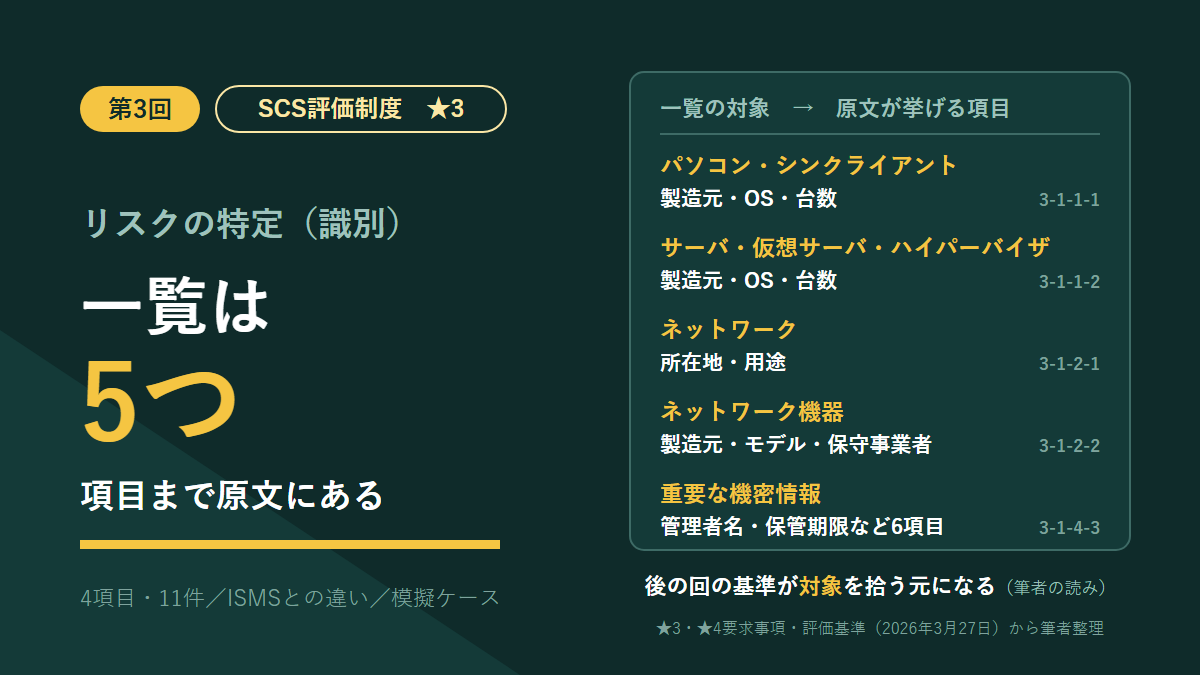
一覧の5件は、どれも「〜を把握するための仕組みを整備すること」で終わる基準です。そして、何を載せるかまで原文に書かれています。識別の分類でいちばん覚えやすく、確かめやすいところだと思います。
| No. | 一覧の対象 | 原文が挙げる項目 |
|---|---|---|
| 3-1-1-1 | パソコン及びシンクライアント | 製造元、OS、台数 |
| 3-1-1-2 | サーバ、仮想サーバ及びハイパーバイザ | 製造元、OS、台数 |
| 3-1-2-1 | ネットワーク | 各ネットワークの所在地、用途 |
| 3-1-2-2 | ネットワーク機器 | 各機器の製造元、モデル、保守事業者 |
| 3-1-4-3 | 重要な機密情報 | 当該情報ごとの管理者名、部署名、保管場所、保管期限、開示先、管理者の連絡先 |
対象と項目の言葉は原文のままです。並べ方は筆者が整えました。
読むときのポイントは3つあります。
1つ目は、原文が「一覧」とは言っていないことです。書かれているのは「把握するための仕組みを整備すること」。この記事では短く一覧と呼んでいますが、筆者の言い換えです。表を1回作って終わりではなく、機器が増えたら載る流れまで含めた言い方だと読んでいます。どこまでを仕組みと呼ぶかは、解説書が答える部分でしょう。
2つ目は、パソコンとサーバが「台数」で書かれていることです。1台ずつの一覧とは書かれていません。製造元とOSごとに何台あるかが分かれば足りる、とも読める文面です。ただ、後の回には「すべてのパソコン及びサーバ」を対象にする基準が出てきます。確かめる側に回ると、1台ずつ追えるほうが楽だと思います。
3つ目は、ネットワーク機器の項目が、OSではなくモデルと保守事業者であることです。パソコンやサーバとは、並ぶ項目が違います。誰に直してもらうかまで一覧に載せる、というのは面白いところでした。
一覧は、後の回の基準が対象を拾う元になる
5つの一覧は、識別の分類の中だけで使うものではありません。後の回で読む★3の基準には、対象を「すべての」や「重要な機密情報」で指定するものがあります。
| この回の一覧 | それを対象にする★3の基準 | 読む回 |
|---|---|---|
| パソコン、サーバ | 4-4-5-1 ネットワークに接続しているすべてのパソコン及びサーバに、マルウェア対策ソフトウェアを導入する | 第5回 |
| サーバ、ネットワーク機器 | 4-1-2-1 すべてのサーバ及びネットワーク機器について、システム管理者及び責任者を定める | 第4回 |
| 重要な機密情報 | 4-1-3-2 重要な機密情報を取り扱うクラウドサービスで、多要素認証を使う 4-3-4-2 重要な機密情報は、遠隔地バックアップも行う | 第4回、第5回 |
この対応は、筆者が番号を横断して拾ったものです。原文が、識別と防御のつながりをこの形で説明しているわけではありません。
それでも、対象を指定する基準は、一覧がなければ確かめようがないはずです。「すべての」と書かれた基準なら、漏れなく入れたと言うために、全部で何台あるかを言える必要があります。「重要な機密情報」を指定する基準なら、どの情報が当たるかを先に特定しておく必要があります。識別の一覧は、防御の基準が対象を拾う元になる。筆者はそう読んでいます。
ただし、一覧があることと、それぞれの対策をしていることは別です。一覧は対象を示すだけで、多要素認証やバックアップをしている証拠にはなりません。
ルールは2つ。年1回の点検で見るものが違う
ルールの側は、機器のルールと情報のルールの2つです。どちらにも、年1回以上の点検が付いています。
| No. | 原文 |
|---|---|
| 3-1-1-3 | 情報機器、OS及びソフトウェアについて、導入、設置、ネットワーク接続及びセキュリティパッチ適用のルールを含む管理ルールを定めること。 |
| 3-1-1-4 | 年1回以上の頻度でNo.3-1-1-3で定めた管理ルールの遵守状況について点検すること。 |
| 3-1-4-1 | 自社の保有する情報を対象に、以下の内容を含む管理ルールを定めること。 – 機密の特定 – 機密区分のレベル判定及び表示 – 区分に応じた取扱方法 – 取扱エリアの区分及び制限 |
| 3-1-4-2 | 年1回以上の頻度でNo.3-1-4-1で定めた管理ルールの内容について点検すること。 |
機器のルールは、入れるときの決まりです。導入、設置、ネットワークへの接続、セキュリティパッチの適用。どれも、機器を使い始める前後の場面に当たります。情報のルールにも4つの中身が指定されていて、何が機密かを決め、段階を付けて表示し、段階ごとの扱いと置き場所を決める流れです。
見落としやすいのは、点検の対象でした。機器のほうは「遵守状況」、情報のほうは「内容」と書かれています。機器はルールが守られているかを見て、情報はルールそのものが今も合っているかを見る。同じ年1回でも、見る向きが違います。
第1回で、★3の評価基準には「年1回以上」が8件出てくると書きました。この回の範囲にあるのは、この2件です。
3-1-4-3の「重要な機密情報」は、評価基準の中では言葉の説明がありません。手がかりになるのは、制度構築方針の15ページの注です。取引先に求める★を判断する流れの中で、漏洩した場合に社会的信用の低下や損害賠償などの訴訟リスクといった、ビジネスへの影響が大きいもの、と説明しています。3-1-4-1で決める機密区分の上の段が、これに近い位置になると筆者は読んでいます。ただ、区分の作り方は会社ごとに違うので、上の段と必ず一致するとまでは言えません。
外部情報サービスは、要件を決めて確かめ、合意する
3-1-3は、クラウドなど外のサービスを使うときの基準です。★3の評価基準は2件あります。
| No. | 原文 |
|---|---|
| 3-1-3-1 | 外部情報サービスを利用する際のセキュリティ要件を定めたうえで、外部情報サービスの利用時に当該要件を満たしているかサービス内容を確認すること。 |
| 3-1-3-2 | 外部情報サービスの提供事業者と機密情報の取扱いについて合意を取り交わすこと。 |
外部情報サービスという言葉は、制度構築方針に説明があります。クラウドサービスやホスティングサービスなど、自組織内で情報機器を保有しない形態の情報サービス、という書き方です(7ページ)。要求事項の文は「自社の機密情報を扱う外部情報サービス」なので、対象は機密情報を置いているサービスに絞られます。
順番も決まっています。先に自社の要件を定め、次にサービスの中身がそれを満たすかを確かめる。「有名なサービスだから」は、要件を定めたことにも、確かめたことにもなりません。
取り決めの事項が6つ並んでいるのは、第2回で読んだ2-1-2-1のほうでした。3-1-3-2には、合意する事項の列挙がありません。クラウドは利用規約で使うことが多いので、規約への同意を「合意を取り交わす」と見てよいのか。ここは、原文からは決めきれませんでした。
迷いやすいところ:同じ番号の中で★4が続く
筆者が作った一問一答のドリルで、この回の範囲で迷ったのはここです。識別の要求事項は、3-1-3を除いて、同じ番号の中に★4の評価基準が続きます。番号が近いぶん、どれが★3かを取り違えやすいところです。
| 要求事項 | ★3はここまで | ★4で続くもの |
|---|---|---|
| 3-1-1 | パソコン・サーバの一覧、管理ルール、ルールの遵守状況の点検 | スマートデバイスの一覧、重要なシステムの設定情報、一覧の中身の点検 |
| 3-1-2 | ネットワークとネットワーク機器の一覧 | ネットワーク図と、その点検 |
| 3-1-4 | 区分のルールとその点検、重要な機密情報の一覧 | 一覧の中身の点検、退職時の回収とその点検、廃棄時の抹消と記録 |
覚え方としては、「★3は、いま使っているものを書き出すところまで」とまとめると整理がつきます。スマホに広げる、図にする、手放すまで追う。この3つと、一覧の中身の年1回の点検が★4の側です。
筆者の立場から:ISMSで「リスクの特定」を読んだ側から見る
ISMS連載で、筆者は6.1.2のリスクの特定を読みました。リスクを書き出し、その持ち主を決める工程です(第7回)。同じ名前の分類と聞くと、リスクを洗い出す基準が並んでいそうに思えます。
実際の11件に、リスクを書き出させる基準はありません。並んでいるのは、一覧とルールと外部サービスの確認です。
この差は、第1回で書いた制度の作りから来ていると読んでいます。制度構築方針は、本制度を「包括的なリスク分析に基づき共通して求められる対策を示すもの」と書いています(4ページの注)。リスクの分析は、制度を作る段階で済ませてある。だとすると、会社の側に残る「リスクの特定」は、共通の対策を当てる先を数えることになります。
ISMS連載の番外編では、資産から入る6つのステップを例題で歩きました。★3の識別は、その中の「資産を拾う」段だけを取り出した形に見えます。しかも、拾う項目の名前まで決めてあります。
ISMSでは、資産から入るのは方法の1つにすぎません。規格の文言が、資産から入ることを求めているわけではないからです。★3は、その入口を1つに決めて、項目まで固定した。そう読むと、名前と中身のずれに納得がいきます。ISMSを先に学んだ人ほど、ここは「持ち物の把握」と読み替えて覚えるのが近道だと思います。
ISMSではどこに当たるか——形を任せるISMS、項目を決める★3
第3回の11件の主な参照元(参照文献Excelの太字)は、自工会・部工会のガイドラインが7件、Cyber Essentialsが4件でした。Cyber Essentialsが主な参照元になっているのは、パソコン、サーバ、ネットワーク、ネットワーク機器の一覧の4件です。ルール、外部サービス、情報の7件は自工会・部工会のガイドラインで、6件がレベル1、3-1-4-2だけがレベル2でした。
ISO/IEC 27001:2022が太字になった基準は、この範囲にもありません。ISOの列は、横に並べた参照として読みます。
| ★3 | ISOの列 | ISMS連載 |
|---|---|---|
| 3-1-1 情報機器、OS及びソフトウェアに関する情報の把握 | A.5.9、A.5.10 | 第17回(A.5.9〜A.5.18) |
| 3-1-2 ネットワークに関する情報の把握 | A.5.9 | 第17回 |
| 3-1-3 外部情報サービスの管理 | A.5.21、A.5.23 | 第18回(A.5.19〜A.5.30) |
| 3-1-4 機密区分に応じた情報の管理 | A.5.9、A.5.10、A.5.12、A.5.13 | 第17回 |
ISOの列に、本文の6.1.2は出てきません。★3の81件すべてを見ても同じでした。前の節の読みと合う並びです。
目録:ISMSは形を任せ、★3は項目を決める
A.5.9は、情報とその他の関連資産の目録を、管理責任者も含めて作り、維持する管理策でした(第17回)。管理基準の参考には、目録は単一のリストである必要はない、とあります。規格が台帳の形を決めているわけでもありません。
★3は逆の書き方です。前述の通り、5つの一覧には載せる項目が原文に書かれています。第1回で書いた「選ばないから値まで書ける」が、ここでは「項目まで書ける」の形で出ていました。
責任者の置き場所にも差があります。A.5.9は、目録に管理責任者を含めます。★3の機器の一覧には、責任者の項目がありません。サーバとネットワーク機器の責任者は、防御の分類の4-1-2-1で別に定めます。情報の一覧(3-1-4-3)だけは、管理者名と連絡先が項目に入っています。
分類:★3の物差しは機密の段階
A.5.12は、機密性・完全性・可用性と、利害関係者の要求事項に基づいて情報を分類する管理策です。★3の3-1-4は「機密区分」で、名前のとおり機密の段階で分けます。3-1-4の区分には、完全性と可用性は物差しとして出てきません。
ラベル付け(A.5.13)に当たるのは、3-1-4-1の「表示」でしょう。取扱エリアの区分と制限まで、同じルールの中に入っているのが★3の書き方です。
クラウド:ISMSは利用終了まで、★3は要件の確認と合意
A.5.23は、クラウドサービスの調達、利用、管理及び利用終了のプロセスを、組織の情報セキュリティ要求事項に従って確立する管理策です(第18回)。情報セキュリティ管理基準(令和7年改正版)には、交渉の余地がない合意だからこそ、全てのクラウドサービスの合意をレビューする、という記述もあります。ただ、これは管理策の文ではなく、その下に並ぶ細目の側の記述です。
★3の3-1-3が求めるのは、要件を定めて確かめることと、提供事業者との合意の2つです。利用終了は、3-1-3の文面に出てきません。対象も、自社の機密情報を扱う外部情報サービスに限られます。
模擬ケース:C社の自己評価結果を読む
架空の会社の自己評価結果を、確認する側の目で読む練習です。筆者が作った演習で、研修や試験の問題を予想したものではありません。進め方は第2回と同じで、研修実施基準(SCS-330B)にある「自己評価結果のレビュー演習」の流れを借りています。
C社の状況(架空)
- 運送業。従業員25名
- 食品メーカー(荷主)から、配送先の住所・氏名・電話番号の一覧を毎日CSVでメール受信している
- 受け取った一覧は、配車のクラウドサービスに取り込んで使う
- 事務所にパソコン12台とファイルサーバ1台。ルータ兼VPN装置で、車載タブレットが社内につながる
- ルータ兼VPN装置は導入した販売店が保守していたが、保守契約は昨年3月で終わっている
自己評価結果(抜粋)
| 評価基準 | 判定 | 根拠欄の記載 |
|---|---|---|
| 3-1-4-3 | 実施済み | 重要な機密情報の一覧あり。荷主の配送先一覧:管理者=配車係長、部署=業務課、保管場所=ファイルサーバ、開示先=なし |
| 3-1-2-2 | 実施済み | ネットワーク機器の一覧あり。ルータ兼VPN装置:製造元、モデル、保守事業者=導入した販売店 |
| 3-1-3-1 | 実施済み | 配車のクラウドサービスは大手のサービスなので、安全と判断した |
白黒がつくもの:3-1-4-3「実施済み」
- 事実:一覧の項目は、管理者名、部署名、保管場所、開示先の4つ
- 基準:原文が挙げる項目は6つ。管理者名、部署名、保管場所、保管期限、開示先、管理者の連絡先
- 判断:この一覧だけでは「実施済み」とは言えない
- 根拠:保管期限と管理者の連絡先の2つが、一覧から読み取れない
- 求めること:2つの項目を、ほかの書類で把握していないか。あわせて、保管場所が状況の説明と合っているか。説明では、同じ一覧がメールと配車のクラウドサービスにも置かれている
保留して聞くもの①:3-1-2-2「実施済み」
- 事実:保守事業者の欄には、導入した販売店の名前がある。その保守契約は昨年3月で終わっている
- 基準:原文は、製造元、モデル、保守事業者に関する情報を含めて把握する仕組みを求める
- 判断:書類だけでは決められない。保留する
- 根拠:項目はそろっているが、保守事業者の中身が状況の説明と食い違う。この一覧の中身を年1回点検する基準は、★3にはない。ただ、古い情報が残っているなら、把握する仕組みとして働いているかは確かめたい(筆者の読み)
- 追加で聞くこと:契約が終わったあと、この装置の保守を誰が担っているか。一覧の内容は、どんなときに誰が直す決まりか
保留して聞くもの②:3-1-3-1「実施済み」
- 事実:根拠は「大手のサービスなので安全と判断した」
- 基準:原文は、先にセキュリティ要件を定め、そのうえでサービス内容が要件を満たすかを確認することを求める
- 判断:根拠欄からは決められない。保留する
- 根拠:定めた要件と、確かめたサービスの内容が、どちらも根拠欄に出てこない。「大手だから」は判断の理由で、要件と照らした結果ではない
- 追加で聞くこと:定めた要件の文書と、それを何で確かめたか。あわせて、3-1-3-2の合意を何で取り交わしたと扱っているか(利用規約への同意か、別の書面か)
3件に共通していたこと
3件とも、項目や判定の欄は埋まっていました。足りなかったのは、その中身が状況の説明と合っているかです。一覧に列があることと、列の中身が今の実態であることは別物でした。
C社の車載タブレットは、一覧に出てきません。ただ、スマートデバイスの一覧は★4の基準(3-1-1-5)なので、★3の確認では論点にしていません。求めることは、どれも「何が足りないか」「何を見せてほしいか」で止めました。どう直すかを決めるのはC社です。
注意点
解説書が出たら、読みが変わり得る
「把握するための仕組み」がどこまでを指すか。パソコンとサーバは「台数」で足りるのか。「重要な機密情報」の範囲と、利用規約への同意が合意に当たるか。どれも原文だけでは読み切れません。解説書と自己評価等ガイドは、2026年10月17日時点で未公開です。公開されたら、この回の「筆者の読み」を突き合わせて直します。
原文の項目は最低限で、一覧の完成形ではない
ネットワークの2件は、「把握すべき情報の中に〜を含めること」という書き方です。挙げた項目は最低限で、ほかの項目を足すなとは書いていない、と読めます。原文の項目だけを並べた一覧は、★3の基準に沿っていても、日々の運用で使えるとは限りません。たとえば機器の一覧に置き場所がなければ、現物を探すときに困るはずです。どの項目を足すかは、会社が決めることになります。
まとめ
- 識別の★3は4項目・11件。すべて中分類「資産管理」で、作るものは一覧5、ルールと点検4、外部サービスの確認と合意2
- 5つの一覧は、載せる項目まで原文が決めている。パソコン・サーバは製造元・OS・台数、ネットワーク機器は製造元・モデル・保守事業者、重要な機密情報は6項目
- 一覧は、後の回の基準が対象を拾う元になる、と筆者は読んでいる。ただし、一覧があることと対策をしていることは別
- 年1回の点検は、機器のルールは遵守状況、情報のルールは内容を見る
- 外部情報サービスは、要件を定めて確かめ、提供事業者と合意する。合意する事項の列挙はない
- ISMSと比べると、目録の形はISMSが組織に任せ、★3は項目まで決めている。分類の物差しは、ISMSが機密性・完全性・可用性と利害関係者の要求事項、★3は機密の段階
次回の第4回は、防御の前半として、ID・認証・パスワード・アクセス権(4-1)を読みます。この回の一覧に載せたサーバとネットワーク機器の責任者を決める4-1-2-1も、そこで扱います。
引っかかった点
- ★3と★4の境目で迷いました。識別の要求事項は、3-1-3を除いて同じ番号の中に★4の基準が続きます。ネットワーク図やスマートデバイスの一覧は★4からでした
- 「把握するための仕組み」の範囲と、パソコン・サーバが「台数」で足りるのかは、原文からは読み切れませんでした
- 「重要な機密情報」は、制度構築方針15ページの注を手がかりにしました。ただ、注は取引先に求める★を判断する流れの中のもので、評価基準の言葉の定義として書かれたものではありません
- 利用規約への同意を、3-1-3-2の「合意を取り交わす」と見てよいかは決めきれませんでした
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月17日確認。解説書は「2026年10月頃公開予定」のまま)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字は、筆者がこのExcelから数えた値
- IPA「SCS評価制度の詳細情報」(制度構築方針 2026年3月27日。4ページの注、7ページの外部情報サービスの説明、15ページの注、16ページの概要図)
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」5d-5.23(2026年10月17日確認)
この記事の内容は2026年10月17日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。