


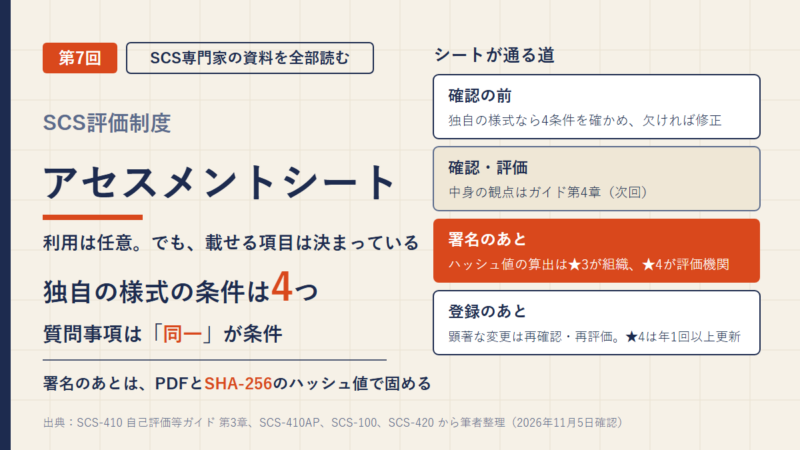
SCS評価制度のアセスメントシート|独自様式の4条件と署名後のハッシュ値
連載「SCS専門家の資料を全部読む」の第7回です。 前回までの4回で、取得単位・適用範囲・分類と、それを聞くシートの質問を読んできました。今回は、その質問が載っている様式そのものを読みます。アセスメントシートです。 自己評価等ガイドの第3章は、...
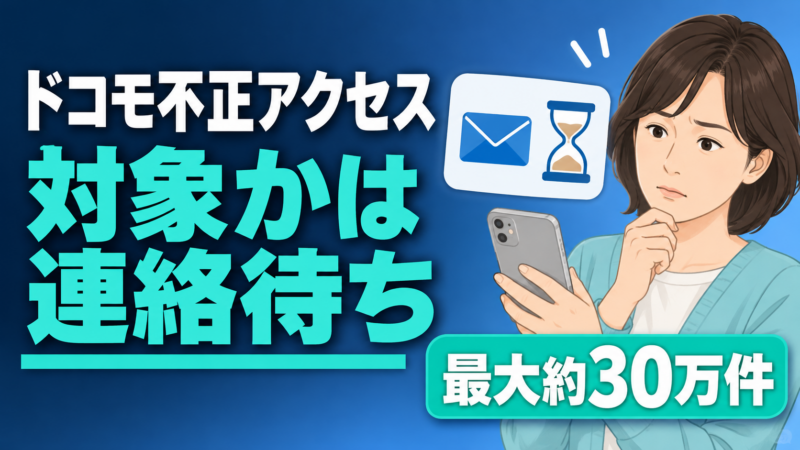
ドコモ不正アクセス最大約30万件、対象か今わかること・わからないこと
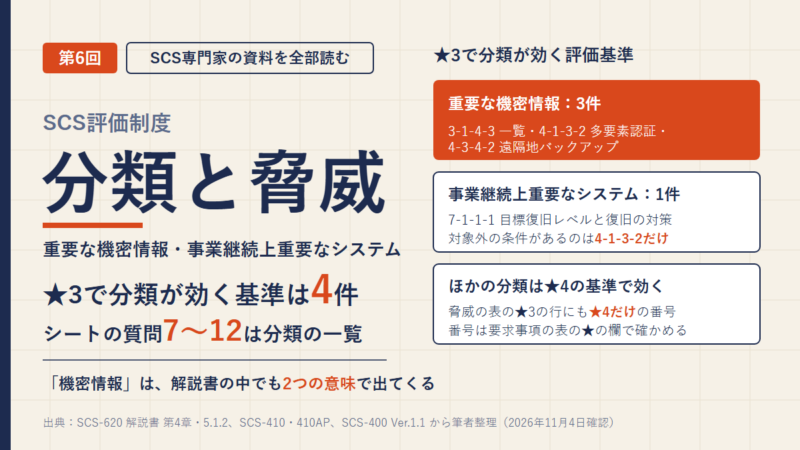
11月5日、ドコモが「My docomo」と「ドコモオンラインショップ」への不正アクセスで、最大約30万件のお客さま情報が流出したと発表しました。同じ日には通信障害も起きています。「つながらないのも攻撃のせい?」「自分の情報は入っているの?」と不安に...SCS評価制度の重要な機密情報と脅威の分類|★3で効く4基準とシートの質問7〜12
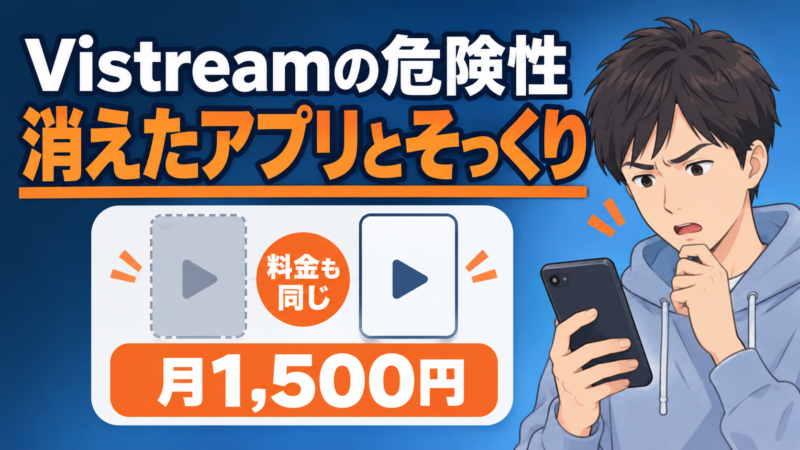
連載「SCS専門家の資料を全部読む」の第6回です。 前回までの3回で、適用範囲の線の引き方を読みました。範囲が決まると、次は中身の色分けです。どの情報が「重要な機密情報」で、どのシステムが「事業継続上重要なシステム」なのか。アセスメントシート...Vistreamの危険性 消えたPulse Playerとそっくり
11月の頭に出たばかりの「Vistream」というアプリが、App Storeの無料アプリの総合ランキングを駆け上がっています。11月3日は100位の外、4日には31位でした。 入れてみたものの、何のアプリなのかよく分からない。説明文は英語だけで、課金は月1,500円。...SCS評価制度のクラウドと共通基盤|責任共有で利用者がやることと、提供者に確かめる8項目
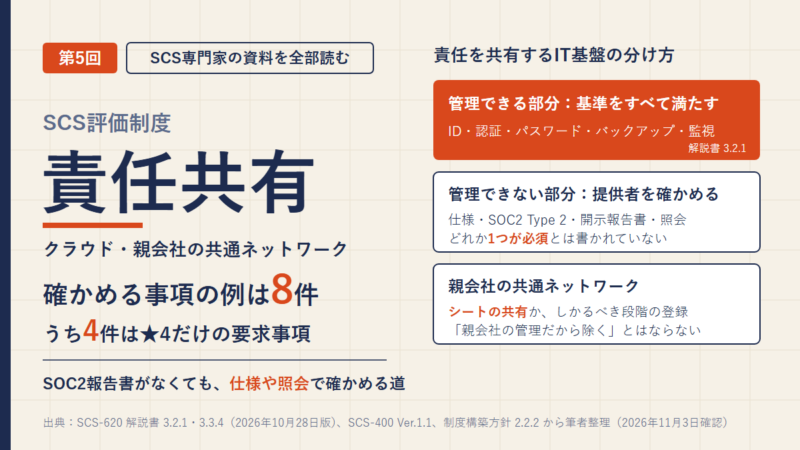
連載「SCS専門家の資料を全部読む」の第5回です。 前回は、適用範囲に何を含め、何を外せるかを読みました。そこで後回しにしたのが、クラウドと、親会社が提供する共通のネットワークです。組織のIT基盤を構成していれば、どちらも適用範囲に入ります。け...SCS評価制度の適用範囲|含める3つの条件、外せる3種類と境界の守り方
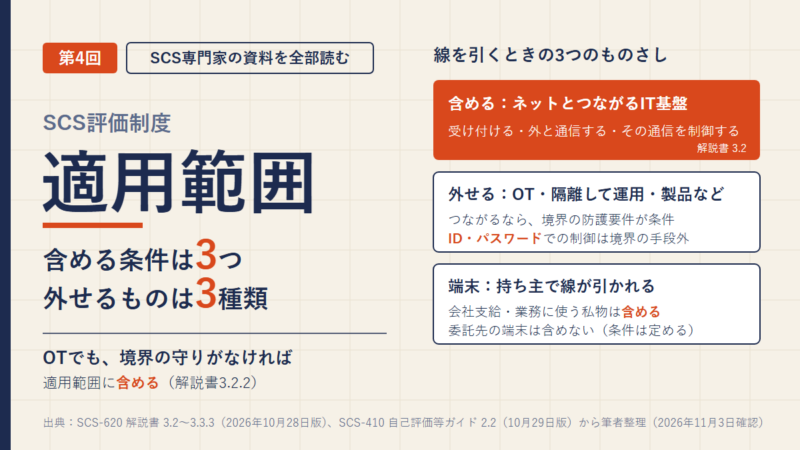
連載「SCS専門家の資料を全部読む」の第4回です。 前回は、どの組織の単位で登録するか(取得単位)を読みました。今回はその内側で、どの機器とシステムを対象にするか、つまり適用範囲です。 適用範囲は、組織が自らの責任で決めます。そのうえで★3なら★...推シラセの危険性|App Storeの「トラッキング」表示と規約を読み比べた
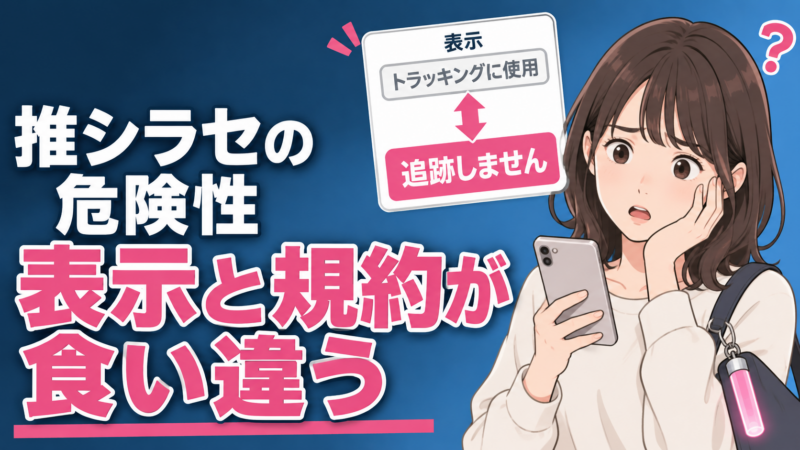
推しのXやYouTubeの新着を1つにまとめてくれる「推シラセ(推しらせ)」。10月14日に出たばかりなのに、App Storeのライフスタイル部門で1位になっていました(11月3日時点)。 入れる前にApp Storeのページを開くと、「トラッキングに使用されるデータ」...SCS評価制度の取得単位|法人・事業部・グループと確認される4つの点
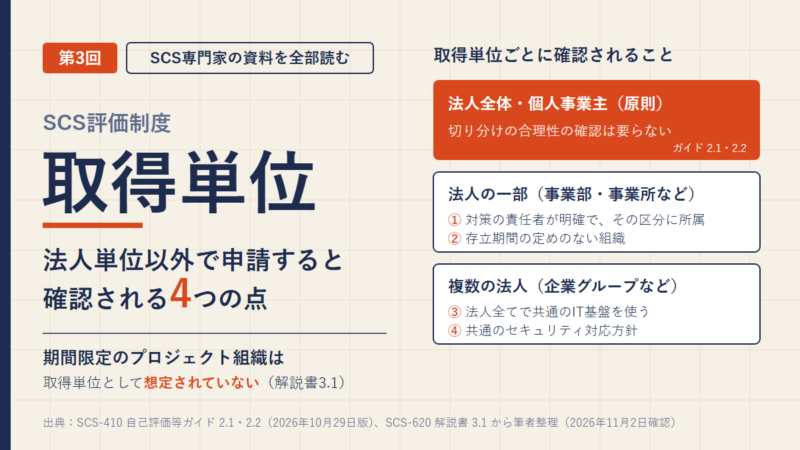
連載「SCS専門家の資料を全部読む」の第3回です。 ★3も★4も、自己評価の前に決めることがあります。どの組織の単位で登録するか、つまり取得単位です。原則は法人ですが、事業部やグループの単位でも申請できます。 ただし、法人単位以外(事業部・企業グ...アララの不正アクセス、news@arara.comが届いても流出対象とは限らない|確かめ方
11月2日、メール配信サービス「アララメッセージ」の不正アクセスについて、第2報が出ました。新たに判明した契約企業の環境で、メールアドレス約7,700万件が持ち出された、またはそのおそれがあるという発表です。アララという会社と契約した覚えがない人...SCS評価制度の基本規程|専門家の責務・秘密保持と禁止事項の主語
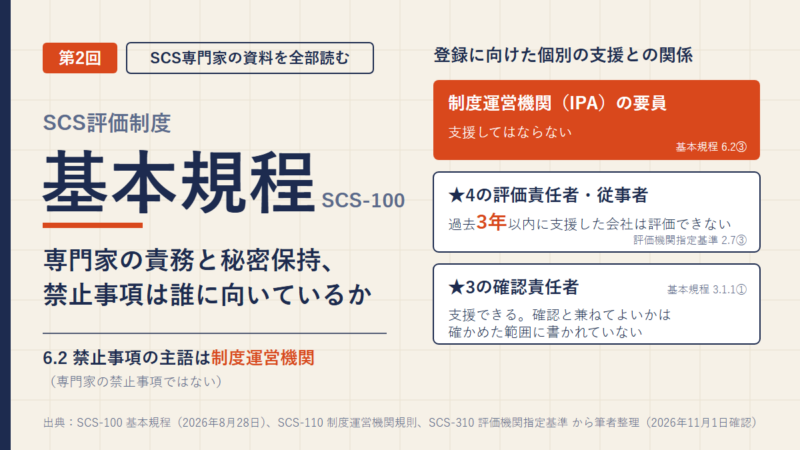
連載「SCS専門家の資料を全部読む」の第2回です。 基本規程(SCS-100)は、制度にかかわる全員が守るルールです。前回は、文書の上下を決めた部分だけを使いました。今回は、専門家に向いている条文を残らず拾います。 読んでいくと、勘違いしそうな箇所が...

お問い合わせ
