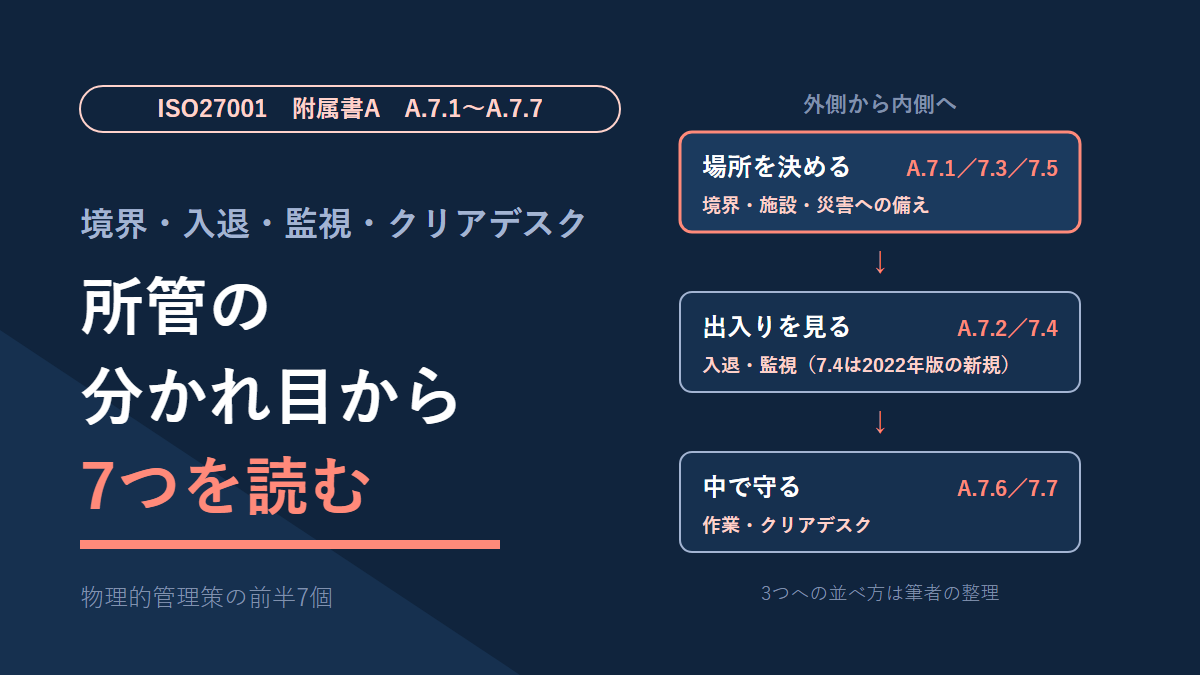
連載「ISMS審査員・監査への道」の第21回です。前回は、人的管理策(A.6)の8個を読みました。今回から3つ目のテーマ、物理的管理策(A.7)に入ります。
A.7の管理策は14個。1回では重いので、2回に分けて読みます。区切りは、経済産業省の情報セキュリティ管理基準に合わせました。管理基準はA.7を「物理的領域の管理」(7.1〜7.7)と「装置の管理」(7.8〜7.14)に分けています。今回は前半の7個です。
最初にお断りしておきます。この回では、筆者の現場の錠や監視の仕組みには触れません。理由は、A.7.4の細目そのものにありました。本文で説明します。
- A.7.1〜A.7.7の7個が、2013年版のどこから来たか
- 物理的管理策の「所管」をどう考えるか
- 管理基準の細目が、入る権限にも付与から失効までの手続を挙げていること
- 2022年版で新しく入った、物理的セキュリティの監視(A.7.4)
- 外部の技術者が作業するとき、誰が付き添うのか
- クリアデスク・クリアスクリーンが、机の上だけの話ではないこと
A.7.1〜A.7.7をひとことで言うと——場所を決め、入口と中を守る
ひとことで言うと、情報のある場所を決め、そこへの出入りと中での振る舞いを守る管理策です。7個の並びは次のとおりです。
この記事では、附属書Aの管理策の文と、経済産業省の管理基準が挙げる詳細管理策(以下、細目)を分けて書きます。細目は、ISO/IEC 27002をもとにした実施の手引です。多くは「考慮する」事項として並んでいて、管理策の文そのものではありません。
| 番号 | 管理策 | ひとことで | 2013年版 |
|---|---|---|---|
| A.7.1 | 物理的セキュリティ境界 | 守る場所の境目を定め、その位置と強さを決める | A.11.1.1 |
| A.7.2 | 物理的入退 | 認可された人だけが入れるよう、入口を管理する | A.11.1.2、A.11.1.6 |
| A.7.3 | オフィス、部屋及び施設のセキュリティ | 部屋や施設を、外から見えにくく目立たないようにする | A.11.1.3 |
| A.7.4 | 物理的セキュリティの監視 | 認可されていない立ち入りを、続けて見張る | 新規 |
| A.7.5 | 物理的及び環境的脅威からの保護 | 火災・水害・地震などから場所を守る | A.11.1.4 |
| A.7.6 | セキュリティを保つべき領域での作業 | 守るべき場所の中での作業に、決まりを設ける | A.11.1.5 |
| A.7.7 | クリアデスク・クリアスクリーン | 机の上と画面に、情報を置きっぱなしにしない | A.11.2.9 |
2013年版には、A.11(物理的及び環境的セキュリティ)という箇条がありました。管理策は15個です。今回の7個のうち6個は、その前半のA.11.1.1〜A.11.1.6から来ています。
そのうちA.11.1.6は単独では残らず、A.7.2に統合されました。管理基準のA.7.2に荷物の受渡場所の細目がまとまって入っているのは、その名残だと筆者は読んでいます。
A.7.7は、2013年版ではA.11.2.9でした。A.11の後半、装置の側に並んでいた管理策です。2022年版では、場所の管理策の並びへ移っています。
残るA.7.4は、2022年版で新しく入った管理策です。JNSAのセミナーの講演資料は、新規の11個の1つにこれを挙げていました。
なお、2013年版のA.11.2.8は、A.7ではなくA.8.1(利用者エンドポイント機器)へ移っています。A.11.1.6の統合とこの移動で2個減り、新規のA.7.4で1個増えました。15個から14個になったのは、そのためです。
物理的管理策は、誰の管理策か
A.7を読み始めて、まず所管が気になりました。規格は、ISMSの適用範囲にある場所を、組織として守ることを求めています。ただ、建物を管理する部門と情報を扱う部門が別であることは、珍しくありません。
第5回で、庁舎の維持管理は情報部門の所管ではない、と書きました。守る対象は範囲の中にあるのに、手を動かす部門は範囲の外にいる。そういう状態です。A.7は、この話がいちばん表に出るテーマだと思います。
現場から:直す先は、物で分かれる
機器のある部屋の設備に、不具合や不足を感じたとき。その話がどこへ行くのかを、今回あらためて整理してみました。答えは「物による」でした。建物に付いている設備は、庁舎を管理する部門へ行きます。部屋の中の機器は、情報部門の中で手配します。
この分け方は筋が通っています。設備を持っている部門が直し、予算も契約もその部門の側にある。直すときの窓口としては、むしろ明快です。
気になったのは、A.7.5の細目との噛み合わせでした。管理基準は、物理的・環境的な脅威のリスクアセスメントを、物理的な場所で重要な運用を始める前と、定期的に行うとしています。単位は物ではなく「場所」です。
1つの部屋に、建物の部門の設備と、情報部門の機器が同居している。その部屋を1つの場所として見立てる役を、どちらが持っているのか。筆者の位置からは見えませんでした。見えないだけで、どこかで持たれているのかもしれません。
規格の側の区切りとも、ずれがあります。空調や電源は、管理基準ではA.7.11(サポートユーティリティ)に入っていて、次回読む「装置の管理」の側です。所管の区切り(建物か機器か)と、管理基準の区切り(場所か装置か)は一致しません。
各管理策を誰が担っているのかを、審査で説明する場面があります。そのときは、このずれを埋める説明が要るのだと考えています。適用宣言書に担い手の欄を設けることまで、規格が決めているわけではありません。
A.7.1〜A.7.3 境界を決め、入口を守る
A.7.1 物理的セキュリティ境界——中にある物から決める
A.7.1は、情報やその他の関連資産のある場所を守るために、物理的な境界を定めて使う管理策です。
管理基準の細目で最初に来るのは、境界の位置と強さの決め方でした。境界の中に置く資産の、情報セキュリティ要求事項に従って決める、とあります。細目を読んだ範囲では、何枚の壁で囲むかという数の指定は見当たりません。守る物が先にあり、壁はその結果として決まる、という順番です。
ほかに、隙間のない堅固な境界、不在時の扉と窓の施錠、防火扉が不具合のときに安全側に動くこと、も細目に並んでいます。
A.7.2 物理的入退——入る権限にも、失効がある
A.7.2は、守るべき場所を、入退の管理と受付などのアクセス場所で守る管理策です。
細目で目を引いたのは、入る権限の扱いでした。物理的な場所へのアクセス権の管理に、認可、定期的なレビュー、更新、失効を含める。参照先として、A.5.18(アクセス権)が示されています。第17回で読んだシステムのアクセス権と同じ型が、扉にもかかっているわけです。
外部の人についての細目もあります。供給者の要員が守るべき場所に入るのは、限定的かつ必要なときだけにする。その立ち入りには認可が要り、監視する、というものです。訪問者については、身元の確認、出入りの日時の記録、目的を限った許可、そして原則として監視することが並んでいました。
荷物の受渡場所にも、細目が7つあります。配達する人が、建物のほかの場所に入らずに荷を降ろせること。入荷した物を資産として登録すること。前述の通り、2013年版では別の管理策だった部分です。
A.7.3 オフィス、部屋及び施設のセキュリティ——案内しすぎない
A.7.3は、オフィスや部屋、施設の物理的なセキュリティを設計し、実装する管理策です。重要な施設は、一般の人が近づかない場所に置く。建物を目立たせず、情報処理の存在を示す表示をしない。中の情報や活動が、外から見えたり聞こえたりしないようにする。細目はこうした内容でした。
自治体の目で読んで引っかかったのは、次の細目です。秘密の情報を処理する施設の場所を示す案内板、内線電話帳、オンラインの地図を、認可されていない人が簡単に使えないようにする。
自治体は、庁舎の案内図や組織の配置を、住民向けに公開するのが普通です。住民が迷わず窓口に着けることは、行政サービスそのものと言えます。
ただ、細目が対象にしているのは「秘密の情報を処理する施設」の場所でした。課の場所を案内することと、情報処理の施設の場所を示すことは、分けて考えられます。案内する目的と、示さない目的は両立する、と筆者は考えています。
A.7.4 物理的セキュリティの監視——2022年版の新規
A.7.4は、認可されていない物理的な立ち入りについて、施設を継続的に監視する管理策です。
管理基準の参考欄には、監視の手段として、警備員、侵入者警報、監視カメラなどのビデオ監視、物理的セキュリティの管理ソフトウェアが挙がっていました。組織の内部で持つ場合も、監視サービスの提供者に任せる場合も含まれます。
2022年版では、技術的管理策の側にもA.8.16(監視活動)が新しく入りました。JNSAの資料の新規管理策の一覧には、両方が並んでいます。物理と論理の両方で「見張る」が独立した管理策になった、というのが筆者の受け止めです。
細目で意外だったのは、監視の仕組みそのものを守る話が多いことでした。監視システムの設計は秘密にする。漏れると、検知されずに入ることが容易になるからです。映像などの監視情報に、認可されていない人が触れないようにする。遠隔から無効にされないようにする。
冒頭のお断りは、この細目を理由にしています。筆者の現場の錠や監視の中身は、匿名であっても書きません。どこの自治体か分からなくても、仕組みの説明は、そのまま仕組みの弱点の説明になり得るからです。
細目には、もう一つ大事な点がありました。監視と記録の仕組みは、要員の監視や映像の保持期間について、個人情報の保護に関する法令などを考慮して使う、というものです。見張ることと、見張られる人を守ることが、同じ管理策の中に並んでいます。
A.7.5 物理的及び環境的脅威からの保護——始める前に見立てる
A.7.5は、自然災害や、インフラへの意図的・非意図的な物理的脅威から守る仕組みを、設計し実装する管理策です。
前述の通り、細目の最初は、重要な運用を始める前と定期的に行うリスクアセスメントです。続いて、保護策を実施し、脅威の変化を監視すること。火災や洪水、地震などのリスクの扱い方について、専門家の助言を得ること。標高や水域、断層といった現地の地形を考えることも並んでいました。
具体例としては、火災の早期検知と消火、床下の浸水の検知、電気サージからの保護などが挙がっています。消火に使う物質を周囲の環境に合わせる、という細目もありました。
教科書は、重要な機器を1階に置かないことや、バックアップを同じ場所に置かないことも例に挙げていました。どちらも教科書の例示で、管理基準の細目の文ではありません。バックアップの扱いそのものは、技術的管理策のA.8.13の範囲になります。
A.7.6 セキュリティを保つべき領域での作業——監督されていない作業を避ける
A.7.6は、守るべき場所の中での作業について、セキュリティ対策を設計し実施する管理策です。
細目は、対策を全ての要員に適用し、その場所での全ての活動を対象にする、から始まります。そのうえで、次のような事項が並んでいました。
- 場所の存在や中の活動は、知る必要のある範囲だけに知らせる
- 監督されていない作業は、安全と悪意の両面から避ける
- 無人のときは施錠し、定期的に検査する
- 認可されていない記録装置は持ち込ませない(端末に付いたカメラも例に入る)
現場から:付き添うのは職員
保守の委託先の技術者が、機器のある部屋で作業するとき。誰が付き添うのかといえば、筆者の現場では主に職員です。
これをA.7.2の細目と並べてみました。供給者の要員の立ち入りは、認可を要し、監視する。認可するのも、そばで見るのも、組織の職員の側にあります。第6回で、作業の責任は筆者に、権限と決定は職員にある、と書きました。付き添いも同じ分担の上にある、と読めます。
筆者の立場から、もう一つ見えることがあります。第18回で、派遣元が供給者に位置付けられるなら、筆者は供給者の要員の側に立つ、と書きました。仮に筆者が付き添う形だと、ある供給者の要員を、別の供給者の要員が監督する構図になり得ます。
それが悪いとは言い切れません。ただ、誰の権限で見ているのか、という説明が一段増えます。職員が付き添う形は、その説明を最初から要らなくしています。規格が付き添う人を職員に限っているわけではありませんが、説明の短さは強みだと感じました。
A.7.7 クリアデスク・クリアスクリーン——机の上だけではない
A.7.7は、書類と取り外せる記憶媒体にはクリアデスクの規則を、情報処理設備にはクリアスクリーンの規則を定め、実施させる管理策です。
最初の細目は、トピック固有の方針を定め、全ての関連する利害関係者に伝えることです。そのうえで、考慮する事項が7つ並んでいます。
- 慎重を要する情報は、施錠して保管する
- 使っていないときや離席時は、端末をロックなどで守る
- 全てのコンピュータに、タイムアウトか自動ログアウトを設定する
- 印刷物はすぐ回収する。できれば認証付きのプリンタを使う
- 不要になった文書と媒体は、安全に処分する
- 画面のポップアップの規則を定める
- ホワイトボードの情報は、不要になったら消す
読んでいて面白かったのが、ポップアップの規則でした。プレゼンテーションや画面共有、公共の場所では、新着メールやメッセージの通知を止める、という例が添えられています。オンライン会議が当たり前になった後の書きぶりだと感じました。施設から退去するときに最後の清掃をして、引き出しの裏に落ちた書類まで残さない、という細目もあります。
並べてみると、人に求めることと、機器の設定で担うことが混ざっているのが分かります。離席時にロックするのは人の側です。タイムアウトや認証付きプリンタは、機器の側にあたります。
方針は人に届けるものとして書かれ、実施の細目は「考慮する事項」として両方を挙げています。どちらの経路でどこまで担うかは、組織がリスクに応じて選ぶ部分だと筆者は読んでいます。問われるのは、選んだ対策が規程や手順に書かれ、実際に運用されていることを、記録などで示せるかどうかでしょう。
よくある落とし穴/審査で指摘されやすい点
物理は建物の部門の仕事、として説明が空く
A.7の一部は、情報部門の外にある部門が担います。それ自体は問題ではありません。ただ、適用宣言書に「実施」とだけ書いて、誰がどう担っているかを説明できないと、審査で深掘りされやすくなります。
入る権限が、付けるだけで外されない
A.7.2の細目は、物理的なアクセス権にも、定期的なレビューと失効を求めています。システムのアカウントは異動で外しても、入室の権限だけが残る。そういう漏れは、システムの側より見落とされやすい箇所です。
付き添ったことが、後から辿れない
A.7.2の細目には、全ての立ち入りについて、記録簿か電子的な監査証跡を保って監視する、とあります。付き添いは人の行為なので、その場で終わりがちです。その場にいたことと、記録に残ることは別の話です。第8回の「受容と放置は、外から見ると記録の有無でしか区別できない」と同じ形をしています。
守りの中身を、説明しすぎる
A.7.4の細目は監視システムの設計を秘密にすることを、A.7.3の細目は施設の場所を示す案内を絞ることを挙げていました。社内向けの資料や外部への説明で、守りの中身を書きすぎていないか。見落としやすいのは、守る側の親切心です。
クリアデスクを、机の上だけと考える
プリンタ、ホワイトボード、画面共有の通知、退去時の清掃。細目は、机の上よりずっと広く並んでいます。
まとめ
- A.7.1〜A.7.7の7個は、管理基準で「物理的領域の管理」にまとめられています。6個は2013年版のA.11.1.1〜A.11.1.6から、A.7.7はA.11.2.9から来ました。A.11.1.6はA.7.2に統合されています
- A.7.4(物理的セキュリティの監視)は2022年版の新規です。技術的管理策のA.8.16(監視活動)とともに、新規の一覧に並んでいます
- 管理基準の細目では、境界の位置と強さを中にある資産の要求事項から決めます。物理的なアクセス権にも、A.5.18と似た型で、認可・定期的なレビュー・更新・失効を含む手続が挙がっています
- 筆者の現場では、設備を直す先が物によって分かれます。窓口としては明快ですが、場所を単位にしたA.7.5の見立てを誰が持つかは、筆者の位置からは見えませんでした
- 外部の技術者の作業に付き添うのは主に職員です。認可と監視が組織の側にそろい、供給者の要員どうしで監督する構図にならずに済んでいます
- 監視システムの設計は秘密にする、という細目があります。この記事で筆者の現場の錠や監視に触れないのも、同じ理由です
次回は、物理的管理策の後半、装置の管理(A.7.8〜A.7.14)を読みます。空調や電源のA.7.11も、こちらに入ります。
連載の入口は第1回です。
参考にした一次資料
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 管理策基準の7a(7.1〜7.7)の管理策・目的・詳細管理策を読みました。7b-7.11(サポートユーティリティ)の例示も確認しています。JIS Q 27001:2023、JIS Q 27002:2024をもとにした版です。本文は意見公募時に公開されていた版から読んでいます
- 情報セキュリティマネジメント・セミナー2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … 「ISO/IEC 27002改定の解説」(土屋直子/NTTテクノクロス)の新規管理策の一覧で、7.4(物理的セキュリティの監視)と8.16(監視活動)が新規として挙がっていることを確認しました
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。34節(A.7)のうちA.7.1〜A.7.7の説明を読みました。2013年版の番号は、付録の対応表(27002:2022の附属書Bをもとに作成、と注記あり)から引いています
引っかかった点
教科書のA.7.1の説明では、物理的な障壁を1つ以上設ける、とされていました。管理基準の細目は、境界の位置と強さを中の資産の要求事項から決める、としています。数の指定は見当たりません。筆者は、教科書の説明を設計の例示として読んでいます。矛盾とまでは考えていません。
A.11.1.6がA.7.2に統合されたことは、教科書の付録の対応表で確かめました。ただ、管理基準のA.7.2にある荷物の受渡場所の細目が、その名残だという点は筆者の読みです。2013年版の管理策名と、A.11の中の区分の見出し名も、手元の資料では確かめられていません。記事では番号だけを書いています。
所管の区切りと管理基準の区切りがずれる、という話も筆者の整理です。管理基準の7a・7bの分け方は項目立てで、組織の所管の分け方を指定するものではありません。
A.7.4とA.8.16を「物理と論理の両方で見張るが独立した」と並べたのは、筆者の受け止めです。2つが新規の一覧に並んでいることまでは資料で確かめましたが、同じ意図で入ったと書かれていたわけではありません。