SCS評価制度– category –
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の★3を、要求事項と評価基準から1つずつ読み解く学習連載です。ISO27001・ISMSとの違いや、自己評価の結果を点検する模擬ケースも、現役SEの視点で添えています。
-

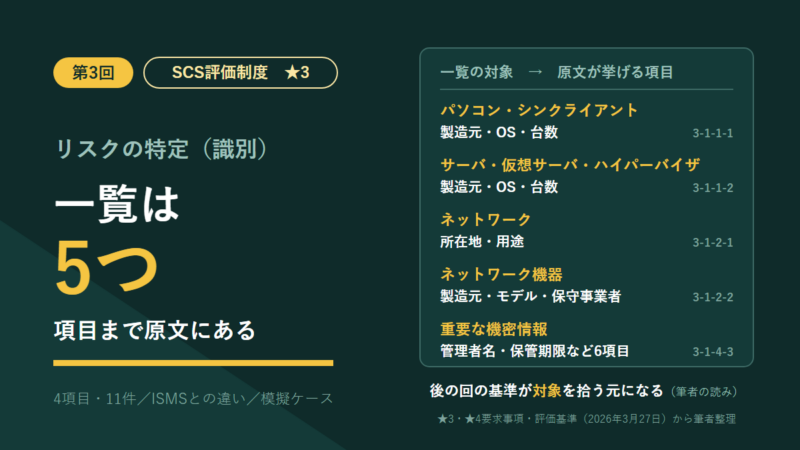
SCS評価制度★3のリスクの特定|一覧は5つ、項目まで原文にある
連載「SCS★3を覚える」の第3回です。 今回読むのは、7分類の3つ目「リスクの特定」です。NIST CSFでは識別(ID)に当たり、★3の要求事項は4件、評価基準は11件あります。 制度構築方針の概要図は、★3のこの分類を「自社IT基盤や資産の現状把握」とまとめて...
-
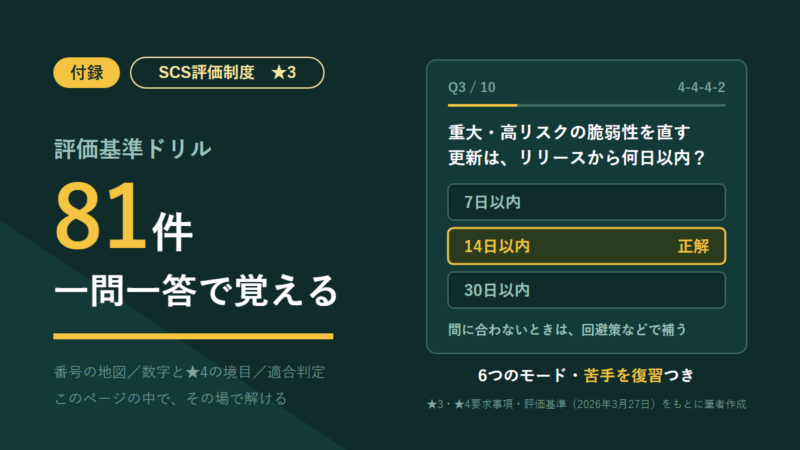
SCS評価制度★3ドリル|評価基準81件を一問一答で覚える
連載「SCS★3を覚える」の付録です。 このページには、筆者が★3の学習に使っている一問一答のドリルを置いています。要求事項26件と評価基準81件を、番号と中身の両方から問う作りです。 ドリルは、生成AI(Claude)の手を借りて作りました。2026年10月17日... -
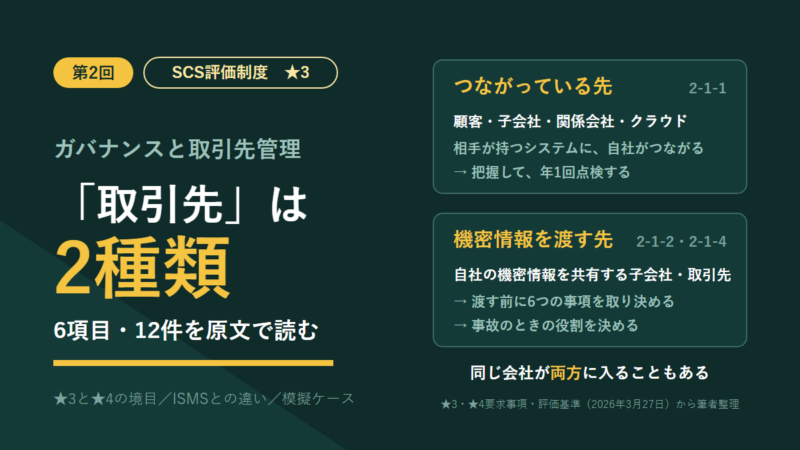
SCS評価制度★3のガバナンスと取引先管理|「取引先」は2種類ある
連載「SCS★3を覚える」の第2回です。 今回は、★3の7分類のうち最初の2つ、「ガバナンスの整備」と「取引先管理」を読みます。どちらもNIST CSFでは統治(GV)に当たる分類で、★3の要求事項は6件、評価基準は12件あります。 第1回で書いたとおり、筆者が仕... -
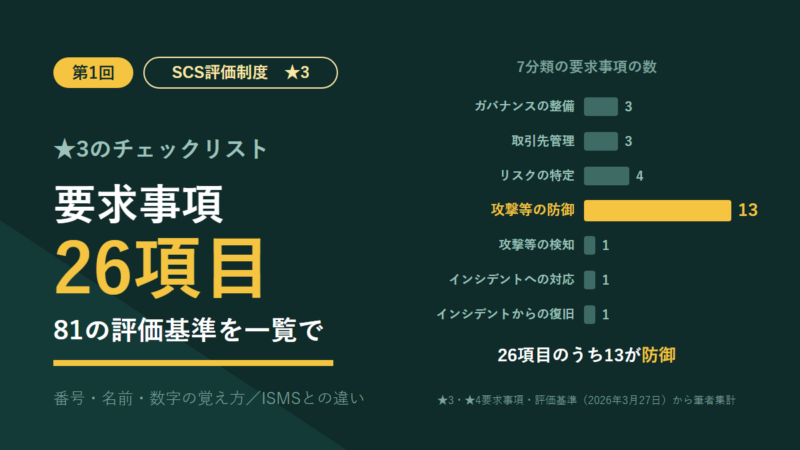
SCS評価制度★3チェックリスト|26項目の一覧と覚え方
連載「SCS★3を覚える」の第1回です。 SCS評価制度の★3では、何を求められるのか。チェックリストを探してこの記事に来た方も多いと思います。 先にお伝えしておくと、「チェックリスト」と呼ばれているものは3つあります。そして自社で適合・不適合を判断...

1