連載「SCS★3を覚える」の第4回です。
今回から防御(PR)に入ります。前半の今回は、中分類「アイデンティティ管理、認証、アクセス制御」(4-1)です。★3の要求事項は7件、評価基準は27件。第2回から第6回の区切りの中で、いちばん件数の多い範囲です。
第3回までの統治と識別は、筆者にとって紙で覚える側の分類でした。防御は、仕事で手を動かしている分類です。それでも、ドリルで迷うところはありました。多要素認証を、どこで、何と何を組み合わせて使うのか。今回はそこを中心に読んでいきます。
- 4-1の7項目・27件を、ID・入口の認証・パスワードのルール・アクセス権のルールに分けて読む
- ★3で多要素認証を常に使うよう求める先は、重要な機密情報を扱うクラウドサービスであること
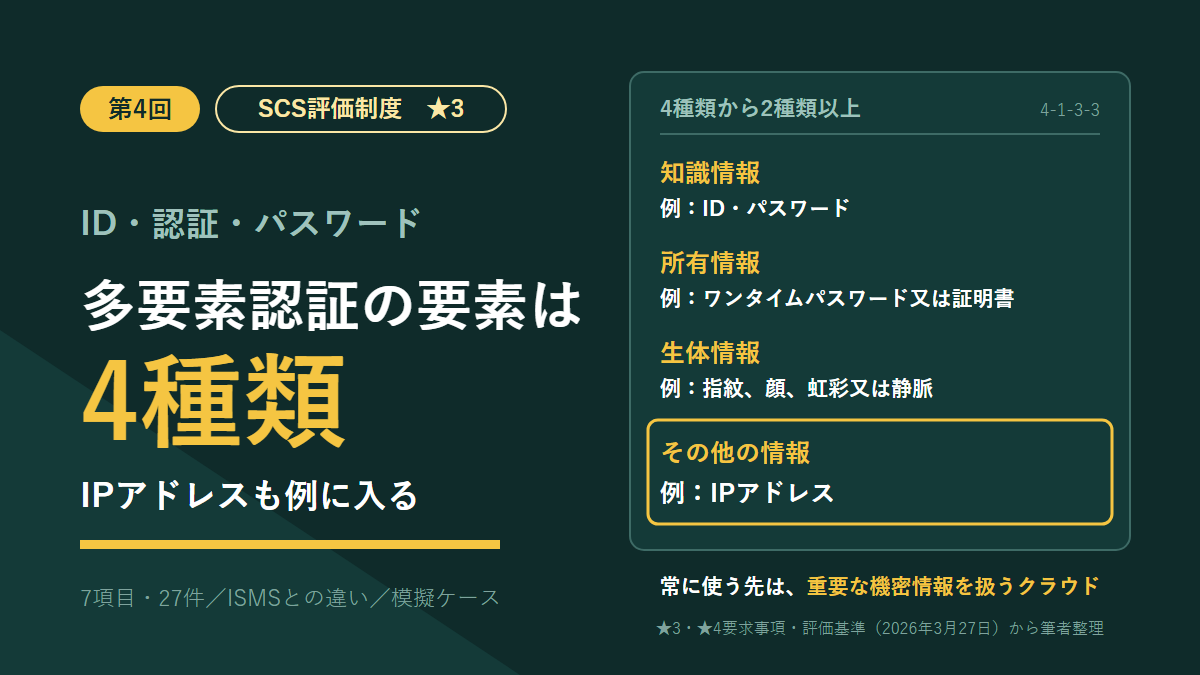
- 多要素認証の要素は4種類で、IPアドレスも例に入っていること
- 6文字・8文字・10文字・10回が、どの条件の数字か
- 同じ番号の中の★3と★4の境目、ISMSではどこに当たるか
- 模擬ケース:架空のD社の自己評価結果を読む
第4回の範囲:27件は4つに分かれる
結論から書きます。27件は、IDが12件、入口の認証が6件、パスワードのルールが8件、アクセス権のルールが1件です。
| No. | 要求事項名 | ★3の評価基準 | 筆者のまとめ方 |
|---|---|---|---|
| 4-1-1 | ユーザIDの管理手続 | 4 | ID |
| 4-1-2 | 管理者IDの管理手続 | 8 | ID |
| 4-1-3 | 認証の強度・実装方法の決定 | 4 | 入口の認証 |
| 4-1-4 | アカウントロック制御 | 2 | 入口の認証 |
| 4-1-5 | パスワード設定ルール | 5 | パスワードのルール |
| 4-1-6 | パスワード管理ルール | 3 | パスワードのルール |
| 4-1-7 | アクセス権の管理ルール | 1 | アクセス権のルール |
| 計 | 27 | ||
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。件数は筆者がExcelから数えた値です。
4-1には、このほかに★4だけの要求事項が2つあります。サーバ設置エリアの入退室(4-1-8)と、可搬媒体の持込み・持出し(4-1-9)です。どちらも後の節で触れます。
多要素認証は「重要な機密情報を扱うクラウド」で、ユーザも管理者も常に
★3で多要素認証を使うこと自体を求める基準は、4-1-3-2の1件です。対象は、重要な機密情報を取り扱うクラウドサービス。ユーザも管理者も、アクセスするときは常に使う書き方です。
多要素認証という言葉は、ほかの基準にも出てきます。ただ、★3では選択肢の1つとしての登場でした。
| No. | ★ | 多要素認証の出方(筆者の要約) |
|---|---|---|
| 4-1-3-2 | ★3 | 重要な機密情報を取り扱うクラウドサービスで、ユーザも管理者も常に使う |
| 4-1-5-3 | ★3 | 多要素認証か、10回の失敗でのアカウントロックがあれば、パスワードは8文字以上でよい |
| 4-5-1-7 | ★3 | インターネット経由でファイアウォール・ルールを変えるときは、多要素認証か、信頼できるIPアドレスへの制限 |
| 4-1-3-5 | ★4 | 重要な機密情報を扱うシステムで、インターネット経由の社内環境への接続など3つの場合にも広げる |
| 4-4-1-5、4-4-3-2 | ★4 | デフォルトのユーザIDを使い続ける場合のログイン、ログの保存先へのインターネット経由のアクセス |
★3では、VPNで社内に入るときやパソコンのログオンに、多要素認証を常に使うことまでは求めていません。「多要素認証は全部のシステムに」と覚えると、★3を広く取りすぎます。逆に、重要な機密情報を扱うクラウドなら、管理者だけでなく一般のユーザも対象です。
どのクラウドが当たるかは、第3回で読んだ重要な機密情報の一覧(3-1-4-3)が手がかりになります。一覧の「保管場所」にクラウドサービスが載っていれば、そこが4-1-3-2の対象になる。筆者はそうつないで読んでいます。
要素は4種類から2種類以上。パスワード2つは1種類
使う要素は、4-1-3-3が決めています。
| No. | 原文 |
|---|---|
| 4-1-3-3 | 多要素認証の使用に当たっては、以下のいずれかの要素から2種類以上を選択し、利用すること。 – 知識情報(例:ID・パスワード) – 所有情報(例:ワンタイムパスワード※又は証明書) – 生体情報(例:指紋、顔、虹彩又は静脈) – その他の情報(例:IPアドレス) ※利用者のメールアドレス、電話番号等に対してワンタイムパスワードを送信して利用者に入力させる方法及びスマートフォンへの認証要求を利用した認証方式を含む。 |
数えるのは種類です。パスワードを2回聞く仕組みは、知識情報が2つあっても1種類のままです。
※の注も見落とせません。メールアドレスや電話番号あてに届くワンタイムパスワードも、スマートフォンに届く承認の要求も、所有情報に含めています。知識情報にパスワードを使うなら、8文字以上という条件も付きます(4-1-3-4)。
迷ったところ:IPアドレスも要素に入っている
筆者が作った一問一答のドリルで、この回の範囲で迷ったのはここでした。多要素認証の説明でよく見るのは、知識・所有・生体の3つです。★3は4つ目に「その他の情報」を置き、例にIPアドレスを挙げています。
評価基準の文面どおりに読むと、ID・パスワードに、接続元のIPアドレスの制限を組み合わせた形も、2種類になり得ます。社内からしか使えないクラウドなら、文面の上では多要素認証に当たると読む余地がある、ということです。多要素認証という言葉から受ける印象より、広い書き方だと思います。とはいえ、文面に例があることと、ある会社の構成が基準に合うことは別の話です。
ただ、4-1-3の要求事項の文は「システム及び情報の重要度に応じて認証の強度及び実装方法を決定すること」です。IPアドレスを要素に数えるかどうかも、この決定の中身になる、と筆者は読んでいます。IPアドレスで何を確かめているのか。社内にいることか、VPNを通ったことか。確かめる側に回ったら、ここを聞きたいところです。
もう1つ迷いの元になったのが、第5回で読む4-5-1-7でした。こちらでは、信頼できるIPアドレスへの制限が、多要素認証と並ぶ「もう1つの選択肢」として出てきます。同じ★3の中に、IPアドレスを要素として数える文と、多要素認証の代わりに置く文がある。混ざりやすいはずです。
数字は、条件とセットで覚える
4-1の★3には、文字数と回数が6か所に出てきます。数字だけを覚えると、どの場面の数字かで取り違えます。
| 数字 | No. | どの場面か(筆者の要約) |
|---|---|---|
| 6文字以上 | 4-1-4-2 | パソコンへのログオン、スマートデバイスのロック解除に使うパスワード又はPIN |
| 8文字以上 | 4-1-3-4 | 多要素認証の知識情報として使うパスワード |
| 8文字以上 | 4-1-5-3 | 多要素認証か、10回の失敗でのアカウントロックとセットにする場合のパスワード(社内ルールで定める) |
| 10文字以上 | 4-1-5-3 | 多要素認証も試行回数の制限もできない場合。英大文字小文字、数字を含める(社内ルールで定める) |
| 10回 | 4-1-4-1 | パソコン・スマートデバイスの端末ロック(選べる対策の1つ) |
| 10回 | 4-1-5-3 | アカウントロック(8文字で足りる条件の1つ) |
名前で迷いやすいのは4-1-4です。要求事項名は「アカウントロック制御」ですが、評価基準が書いているのは、パソコンのログオンとスマートデバイスのロック解除でした。端末の側のロックです。IDごとのアカウントロックは、4-1-5-3のほうに出てきます。
4-1-4-1は「いずれか」の形です。失敗のたびに試行の間隔が延びるか、少なくとも10回以上の失敗で端末をロックするか。どちらも設定できない場合は、4-1-5より強いパスワードなどの代替策を使います。
「ルールを定める」基準と、「そうする」基準
8文字は2か所に出てきますが、文の終わり方が違います。4-1-3-4は「8文字以上とすること」。4-1-5-3は「社内ルールを定めること」です。
パスワードのルールの8件は、6件が「定めること」、2件が「周知すること」で終わります。一方、4-1-3と4-1-4は「使用すること」「利用すること」で、実際にそうなっていることを求めています。
確かめる側が見るものも変わる、と筆者は読んでいます。前者なら規程と周知の跡、後者なら端末やサービスの設定です。ただ、ルールを定めれば守られていなくてもよい、とまでは読みません。どこまで確かめるかは、解説書と自己評価等ガイドが答える部分でしょう。
IDは、ユーザIDと管理者IDの対で覚える
4-1-1(4件)と4-1-2(8件)には、似た文が3組あります。対にして覚えると、数がぐっと減ります。
| 中身(筆者の要約) | ユーザID | 管理者ID |
|---|---|---|
| 付与・変更・削除は申請・承認制 | 4-1-1-1 | 4-1-2-7 |
| 共有しないか、やむを得ず共有するなら使った人を特定できるようにする | 4-1-1-2 | 4-1-2-2(付与する人を限定したうえで) |
| 不要になったら速やかに削除又は無効化 | 4-1-1-3 | 4-1-2-6 |
| 片側だけにあるもの | 4-1-1-4 役割が変わったら、不要な権限を外す | 4-1-2-1 責任者/4-1-2-3 最小限の権限/4-1-2-4 開発環境と本番環境/4-1-2-5 誰が持っているかの把握/4-1-2-8 変更できる人の限定 |
覚える価値が高いのは、片側にしかない基準のほうだと感じました。とくに4-1-2-1は、すべてのサーバとネットワーク機器に、システム管理者と責任者を定める基準です。第3回で読んだ機器の一覧(3-1-1-2、3-1-2-2)が、ここで対象を数える元になります。
申請・承認制は、アクセス権の4-1-7-1にも出てきます。対象がユーザID、管理者ID、アクセス権と違うだけで、3か所とも同じ形です。
★4で足されるもの:入口が広がり、棚卸が実施になる
★4との境目は、4-1-3と4-1-7の2か所と、★4だけの2項目です。4-1では13件が★4で足されます。
| 要求事項 | ★3はここまで | ★4で足されるもの |
|---|---|---|
| 4-1-3 | 重要な機密情報を扱うクラウドで、常に多要素認証 | 重要な機密情報を扱うシステムについて、インターネット経由で社内環境へ接続する場合、管理者がインターネット経由でシステムにアクセスする場合、ユーザがインターネット経由で重要な機密情報を扱うシステムにアクセスする場合にも広げる(4-1-3-5) |
| 4-1-7 | 管理ルールを定める。棚卸は「定めている」こと | 年1回以上の棚卸の実施、重要な機密情報を扱うシステムの付与条件・設定手順・権限の集中を避ける環境・利用状況の監視(4-1-7-2〜6) |
| ★4だけ | ― | サーバ設置エリアの入退室(4-1-8)、可搬媒体の持込み・持出し(4-1-9) |
覚え方としては、「★3で多要素認証を常に求めるのは、クラウドの入口だけ。★3の棚卸は決めるだけ」の2つで足ります。
なお4-1-7-1は、システムとパソコンのアクセス権に加えて、機密上の配慮が必要な場所と部屋への入室も、同じ管理ルールに入れています。IDの分類に入室が入っているのは、少し意外でした。サーバの設置エリアの施錠や入退場の記録は、★4の4-1-8の側です。
筆者の立場から:異動・退職で権限を付け替える側から読む
筆者の仕事には、人事異動や退職に合わせて、権限を付け替える作業があります。ISMS連載の第17回では、この作業をA.5.18(アクセス権)の側から書きました。★3の文面で読むと、見え方が少し変わります。
まず、異動と退職で、当たる基準が分かれます。異動ではIDは残り、役割に合わない権限を外す。これが4-1-1-4です。退職ではIDそのものを削除か無効化する。こちらは4-1-1-3です。管理者IDの4-1-2-6は、例に退職と未使用を挙げていて、役割の変化は例にありません。
次に、どちらも「速やかに」で、日数が書かれていません。前述の通り、4-1には6文字、8文字、10回と数字が並びます。ここだけは言葉です。作業する側から見ると、速さを決めるのは手際よりも、知らせが届く時点です。しかも4-1-1-1で、削除も申請・承認制になります。速やかさの大半は、作業の前の段で決まる。筆者はそう読んでいます。
そして、付け替えのうち基準が書いているのは「外す」側だけです。付ける側は、なければ仕事が始められないので、申し出が来ます。外す側は、外さなくても当面は誰も困りません。4-1-1-4がわざわざ書かれているのは、抜けやすい側だからだと思います。
第17回の最後に、組織の形が変わらなかった年に、依頼の来なかった権限を誰が拾うのか、という問いを残しました。★3の文面は、手がかりを2つ置いています。1つは、4-1-1-3の例にある「一定期間使用されなかった場合」。人の出来事ではなく、IDの側の状態がきっかけになります。もう1つは、4-1-7-1の棚卸の定めです。ただ、年1回の実施は★4の4-1-7-2でした。★3が求めるのは、定めておくところまでです。
ISMSではどこに当たるか:考え方は近く、★3は線を引く
第4回の27件の主な参照元(参照文献Excelの太字)は、自工会・部工会のガイドラインが14件、Cyber Essentialsが9件、太字なしが4件でした。太字なしの4件は、4-1-4-1と4-1-5-2〜4です。★3の太字なし5件のうち、4件がこの回に集まっています。
ISO/IEC 27001:2022が太字になった基準は、この範囲にもありません。ISOの列は、横に並べた参照として読みます。
| ★3 | ISOの列 | ISMS連載 |
|---|---|---|
| 4-1-1 ユーザIDの管理手続 | A.5.16 | 第17回(A.5.9〜A.5.18) |
| 4-1-2 管理者IDの管理手続 | A.8.2 | 第23回(A.8.1〜A.8.6) |
| 4-1-3 認証の強度・実装方法の決定 | A.8.3、A.8.4、A.8.5 | 第23回 |
| 4-1-4 アカウントロック制御 | A.8.5 | 第23回 |
| 4-1-5 パスワード設定ルール、4-1-6 パスワード管理ルール | A.5.17 | 第17回 |
| 4-1-7 アクセス権の管理ルール | A.5.18 | 第17回 |
多要素認証:場所の情報を、ISMSは上に足し、★3は中に数える
A.8.5の細目は、認証の強度を、アクセスする情報の分類に合わせて選ぶ、と書いています(第23回)。★3の4-1-3の要求事項も「重要度に応じて」決める文で、考え方は近いものです。違うのは、★3が評価基準で最低の線を引いているところでした。
違いが出るのは、場所の情報の置き方です。情報セキュリティ管理基準(令和7年改正版)の8a-8.5.4の参考1は、多要素認証の要素の例に、知識、所持物、生体情報を挙げています。参考2は、通常と異なる場所からのアクセスなどのルールを、多要素認証に組み合わせて追加で求めることができる、という書き方でした。場所の情報は、多要素認証の上に足すものとして出てきます。★3は、IPアドレスを多要素認証の要素の1つに数えています。
管理者IDの共有:ISMSの細目は「共有しない」、★3は選択肢に残す
管理基準の8a-8.2.2のk)は、特権的アクセス権をもつIDを複数の人で共有しないことを、考慮する事項に挙げています。★3の4-1-2-2は「いずれか」の形で、やむを得ない共有を、使った人を特定できる条件で残しています。
見直し:ISMSは管理策の文にあり、★3は定めるところまで
A.5.18の管理策の文は、アクセス権を「提供、レビュー、変更及び削除する」です(管理基準の5c-5.18)。★3は、4-1-7-1で棚卸を定めていることを求め、実施は★4に置いています。
模擬ケース:D社の自己評価結果を読む
架空の会社の自己評価結果を、確かめる側の目で読む練習です。筆者が作った演習で、研修や試験の問題を予想したものではありません。進め方はこれまでの回と同じで、研修実施基準(SCS-330B)にある「自己評価結果のレビュー演習」の流れを借りています。
D社の状況(架空)
- 金属部品の加工業。従業員40名
- 取引先の部品メーカーから図面を受け取り、クラウドストレージで社内に共有している
- 重要な機密情報の一覧(3-1-4-3)には「取引先の図面」が載り、保管場所はクラウドストレージ
- 営業担当は、外出先からVPNで社内に入り、そこからクラウドストレージを使う
- 社員には会社のスマートフォンを支給している
自己評価結果(抜粋)
| 評価基準 | 判定 | 根拠欄の記載 |
|---|---|---|
| 4-1-4-2 | 実施済み | 会社支給のスマートフォンは、4桁のPINでロックを解除する設定 |
| 4-1-3-2 | 実施済み | クラウドストレージは、ID・パスワード+社内のIPアドレスからのみ接続可 |
| 4-1-7-1 | 実施済み | アクセス権は申請書で発行・変更・削除。申請書はファイルで保管。棚卸はしていない |
白黒がつくもの:4-1-4-2「実施済み」
- 事実:スマートフォンのロック解除は4桁のPIN
- 基準:原文は、スマートデバイスのロック解除に、最低でも6文字以上のパスワード又はPINを求める
- 判断:この記載だけでは「実施済み」とは言えない
- 根拠:4桁は6文字に届かない
- 求めること:スマートフォンの側は、この記載で足りないことが分かっている。基準はパソコンのログオンも対象にしているので、評価基準全体の状況を見るために、パソコン側の最低文字数が分かるもの
保留して聞くもの①:4-1-3-2「実施済み」
- 事実:ID・パスワードに、社内のIPアドレスからの接続に限る制限を組み合わせている
- 基準:4-1-3-3は「その他の情報(例:IPアドレス)」を要素に挙げる。原文上は2種類になり得る
- 判断:根拠欄だけでは決められない。保留する
- 根拠:4-1-3-2は「ユーザ及び管理者」が「常に」使うことを求める。根拠欄からは、管理者のログインと例外の有無が読み取れない。知識情報のパスワードが8文字以上か(4-1-3-4)も出てこない
- 追加で聞くこと:管理者のログインにも同じ制限がかかっているか。社内のIPアドレス以外から入れる経路(スマートフォンのアプリなど)がないか。パスワードの最低文字数の設定
保留して聞くもの②:4-1-7-1「実施済み」
- 事実:申請書で発行・変更・削除し、申請書を保管している。棚卸はしていない
- 基準:原文は、申請・承認制、必要な範囲への限定、棚卸について定めていること、申請書又は台帳の管理、の4つを管理ルールに求める。対象には入室も含む
- 判断:根拠欄からは決められない。保留する
- 根拠:棚卸をしていないこと自体は、★3の不適合の理由にならない。年1回の実施は★4の4-1-7-2だから。ただ、棚卸についての定めがあるか、承認の段があるかは、根拠欄に出てこない
- 追加で聞くこと:管理ルールの文書に、棚卸の定めがあるか。申請書に承認の欄があるか。機密上の配慮が必要な部屋への入室も、同じルールで扱っているか
3件に共通していたこと
根拠欄に書かれていたのは、どれも原文の一部でした。4-1-3-2なら、重要な機密情報、クラウドサービス、ユーザ及び管理者、常に。原文の言葉の数だけ、確かめる点があります。
営業担当のVPNに多要素認証がないかどうかは、★4の4-1-3-5の範囲なので、★3の確認では論点にしていません。ただ、IPアドレスを要素に数えるなら、VPNに入れた人は社内のIPアドレスを持つことになります。VPNの入口の強さが、クラウド側の2つ目の要素の重みを左右する。筆者はそう読んでいます。求めることは、どれも「何が足りないか」「何を見せてほしいか」で止めました。どう直すかを決めるのはD社です。
注意点
解説書が出たら、読みが変わり得る
IPアドレスをどこまで要素として認めるか。「速やかに」の目安は何日ほどなのか。ルールを定める基準は、運用までどこまで確かめるのでしょう。どれも原文だけでは読み切れません。解説書と自己評価等ガイドは、2026年10月19日時点で未公開です。公開されたら、この回の「筆者の読み」を突き合わせて直します。
★3の多要素認証は、範囲を絞った最低の線
★3で多要素認証を常に使うよう直接求めるのは、重要な機密情報を扱うクラウドだけです。ほかの基準では、選択肢の1つとして出てきます。VPNでの社内への接続などは、★4の4-1-3-5で対象に入ります。★3に沿っていることと、外からの不正なログインに十分備えていることは、同じではありません。どこまで広げるかは、4-1-3の要求事項どおり、各社が重要度に応じて決めることになります。
まとめ
- 4-1の★3は7項目・27件。ID12、入口の認証6、パスワードのルール8、アクセス権のルール1
- ★3で多要素認証を常に使うよう直接求めるのは4-1-3-2だけ。対象は重要な機密情報を扱うクラウドサービスで、ユーザも管理者も。4-1-5-3と4-5-1-7では、選択肢の1つとして出てくる
- 要素は4種類から2種類以上。評価基準の文面では、IPアドレスも「その他の情報」の例に入っている。具体的な構成をどこまで認めるかは、解説書を待ちたいところ
- 6文字はPCとスマートデバイスの解除、8文字は多要素認証かロックとセットのとき、10文字はどちらもないとき。4-1-4の名前はアカウントロック制御だが、中身は端末のロック
- ユーザIDと管理者IDは似た文が3組。管理者IDには、責任者や最小限の権限など5件が足される
- ISMSと比べると、認証の強度を重要度で選ぶ考え方は近い。場所の情報は、管理基準では多要素認証に足す条件、★3では要素の1つ
次回の第5回は、防御の後半として、教育訓練・バックアップ・構成・パッチ・マルウェア・境界防護(4-2〜4-5)を読みます。IPアドレスへの制限が多要素認証と並ぶ4-5-1-7も、そこで扱います。
引っかかった点
- 多要素認証の対象と要素で迷いました。★3で常に使うことを求めるのは重要な機密情報を扱うクラウドだけで、VPNやパソコンのログオンは入っていませんでした
- IPアドレスが要素の例に入っていることと、4-5-1-7では多要素認証の代わりとして並ぶことが、頭の中で混ざりました
- 「速やかに」に日数がないことと、ルールを定める基準をどこまで運用で確かめるかは、原文からは読み切れませんでした
- 「重要な機密情報」は、第3回と同じく制度構築方針15ページの注を手がかりにしています。評価基準の言葉の定義として書かれたものではありません
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月19日確認。解説書は「2026年10月頃公開予定」のまま)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字は、筆者がこのExcelから数えた値
- IPA「SCS評価制度の詳細情報」(制度構築方針 2026年3月27日。15ページの注)
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」5c-5.18、8a-8.2.2 k)、8a-8.5.4の参考(2026年10月19日確認)
この記事の内容は2026年10月19日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。