連載「SCS★3を覚える」の第5回です。
前回に続いて、防御(PR)の後半です。範囲は中分類の4-2〜4-5で、★3の要求事項は6件、評価基準は21件ありました。
教育、バックアップ、パッチ、マルウェア、ネットワークの境界と、中身はばらばらです。そのなかで筆者がドリルで迷ったのは、パッチの「14日」でした。どんな更新なら14日以内に当てるのか。どの機器の、どのソフトが対象なのか。今回はそこを中心に読んでいきます。
- 4-2〜4-5の★3、6項目・21件の全体像
- パッチを14日以内に当てる3つの条件と、4種類の対象
- 14日に間に合わないときに選ぶ4つの対策
- 境界防護の7件の分け方と、IPアドレスの2つの置き方
- 教育・バックアップ・マルウェア対策で★3が求める範囲と、メール訓練の位置
- ISMSではどこに当たるか。模擬ケース:架空のE社の自己評価結果を読む
第5回の範囲:21件は6つの項目に散らばる
結論から書きます。★3の6項目は、4つの中分類に分かれています。いちばん多いのは境界防護の7件で、ほかは2〜3件ずつです。
| No. | 要求事項名 | ★3の評価基準 | 中身(筆者の要約) |
|---|---|---|---|
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 | 3 | 起きたときの動き方を教え、記録し、点検する |
| 4-3-4 | 適切なバックアップ | 3 | 決めて取る。重要な機密情報は遠隔地にも。戻す手順書を整える |
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | 3 | 許可したソフトだけにする。自動実行を止める。設定変更は承認制 |
| 4-4-4 | セキュリティパッチ・アップデートの手続 | 2 | サポートのあるものを使う。条件に当たる更新は14日以内 |
| 4-4-5 | マルウェア感染からの保護 | 3 | 対策ソフトを入れ、スキャンし、パターンファイルを更新する |
| 4-5-1 | ネットワーク境界防護 | 7 | ファイアウォールとルータのパスワード、ルール、変更の入口 |
| 計 | 21 | ||
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。件数は筆者がExcelから数えた値です。
パッチは「リリースから14日」。条件は3つ、対象は4種類
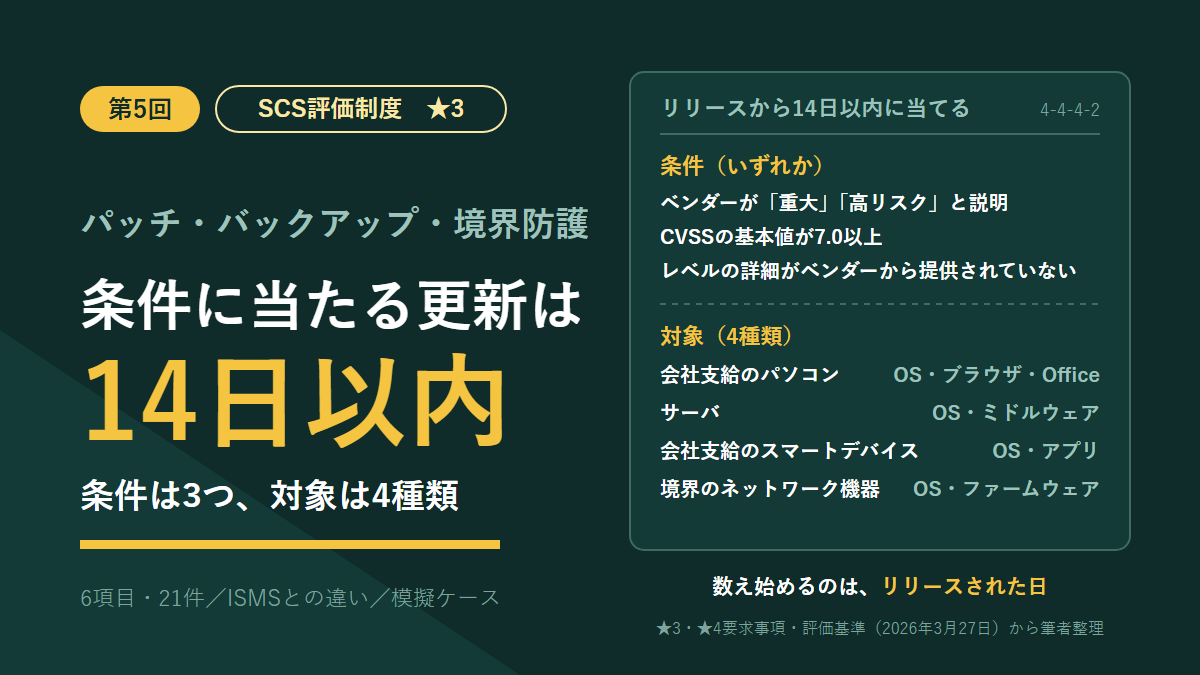
4-4-4-2が求めるのは、条件に当たる更新を、リリースから14日以内に当てることです。条件は3つのいずれか。対象は4種類の機器とソフトに絞られています。まず原文をそのまま置きます。
| 区分 | 原文(4-4-4-2) |
|---|---|
| 14日以内に当てる更新(いずれか) | – 当該アップデートが、ベンダーにより「重大」(Critical)又は 「高リスク」(High Risk)と説明される脆弱性を修正するものである。 – 当該アップデートが、CVSSの基本値が7.0以上の脆弱性を修正するものである。 – 当該アップデートが修正する脆弱性のレベルの詳細がベンダーから提供されていない。 |
| 対象 | -会社支給のパソコンの OS、ブラウザ及びOffice ソフト -サーバの OS及びミドルウェア -会社支給のスマートデバイスのOS及びアプリ -インターネットとの境界に設置されているネットワーク機器のOS及びファームウェア |
| 間に合わないとき(いずれか) | – 脆弱性悪用の対象となる機能を無効化すること。 – ベンダーが推奨する回避策を実施すること。 – 対象となる情報機器を適用範囲内のネットワークから分離すること。 – 対象となる情報機器と適用範囲内のネットワークとの通信を監視し、当該脆弱性を悪用する不正な通信を遮断する機器又はソフトウェアを導入すること。 |
文の頭には「利用している機能又は設定に関して」とあります。使っていない機能の脆弱性まで、一律に14日とは書いていません。
迷ったところ①:修正する脆弱性のレベルが分からない更新も14日
筆者が作った一問一答のドリルで、引っかかったのは3つ目の条件でした。ベンダーが脆弱性のレベルの詳細を示していない更新も、14日の側に入ります。
重いか軽いか分からないなら、重い側に寄せて扱う。そういう作りだと筆者は読んでいます。最初の2つだけを覚えると、「レベルが書かれていないから急がなくてよい」と逆に取りかねません。
読み切れないところも残りました。3つの条件は、どれも脆弱性を修正する更新が前提の書き方です。脆弱性の修正かどうか自体が書かれていない更新を、3つ目に数えるのか。原文からは決められませんでした。
迷ったところ②:対象は「全部のソフト」ではない
4種類の対象は、機器ごとにソフトの範囲が違います。パソコンはOSとブラウザとOfficeソフト、スマートデバイスはOSとアプリ。ネットワーク機器は、インターネットとの境界に置いたものに限られます。
パソコンのほかのソフトや、社内だけをつなぐネットワーク機器は、14日の対象に書かれていません。とはいえ、何もしなくてよいわけではありません。4-4-4-1は、システム、情報機器及びソフトウェアに、サポートされている状態を求めています。サポートが切れたら削除するか、インターネットとの通信をすべて遮断して適用範囲から外す。こちらは対象を絞っていません。
14日の期限は4種類に、サポートのある状態はすべてに。範囲が2段あると分かってから、ようやく整理がつきました。
間に合わないときは、4つから選ぶ
原文は、間に合わない例として「動作検証に一定期間を要し、期限内にアップデートが完了しない場合」を挙げています。待つこと自体は想定に入っている、ということです。求めているのは、待つ間を何もしない期間にしないことだと思います。
筆者の立場から:修正を当てる側から14日を読む
筆者の仕事には、修正の適用と、承認を経たソフトの導入・設定の変更があります。★3の文面で読み直すと、ISMS連載で残した問いへの答えが書いてありました。
第24回では、修正の知らせが来ても、すぐには当てずに待つことを書きました。適用の前に試して評価する細目に照らせば、待つ判断自体はあり得るものです。そのうえで、待つなら待つ長さと待つ間の扱いまで決めた形にしておく、という問いを残しています。
★3の4-4-4-2は、この2つに数字と列挙で答えています。待つ長さは、条件に当たる更新ならリリースから14日。待つ間の扱いは、前述の4つの対策のいずれかです。なお、筆者の職場はこの制度の対象ではありません。ここでは文面の読みだけにとどめます。
作業する側から見て気になったのは、14日を数え始める日です。起点はリリースされた日で、作業する人に知らせが届いた日ではありません。リリースを知るまでの日数も、14日の中に入ります。
それなのに★3は、リリースをどうやって知るかを求めていません。脆弱性の情報を集める体制(3-2-1)は、まるごと★4でした。★3にある手がかりは、4-4-4-1の「可能であれば自動アップデート」です。自動で当たるものは、知る段を飛ばせます。サーバのミドルウェアや境界の機器のファームウェアのように手で当てるものは、誰かが知るところから始まる。14日の重さは、手で当てるものの多さで変わると筆者は読んでいます。
もう1つは、承認の段です。筆者の現場では、ソフトを入れてよいかも、設定を変えてよいかも、職員が判断して筆者が作業します(第19回、第27回)。★3では、許可したソフト以外を入れられないようにする4-4-1-1と、設定変更を申請・承認制にする4-4-1-3が、この形に当たります。
サーバへの修正の適用が設定変更に当たるなら、承認の段も14日の中に入ります。ただ、修正の適用を4-4-1-3の「設定変更」に数えるかどうかは、原文からは読み切れませんでした。
境界防護の7件は、パスワード・ルール・変更の入口で分ける
4-5-1の7件は、すべてファイアウォールとルータの基準です。要求事項の文は「ネットワークを適切に分離し、境界部分を防護すること」ですが、★3の評価基準は境界の機器に集まっています。3つに分けると覚えやすくなります。
| 分け方 | No. | 中身(筆者の要約) |
|---|---|---|
| パスワード | 4-5-1-1 | 初期の管理パスワードを強固で一意のものに変えるか、リモートアクセスを完全に無効にする |
| 4-5-1-2 | パスワードを変更する手順を定める | |
| 4-5-1-3 | 認証は4-1-5のパスワード設定の基準を満たす | |
| ルール | 4-5-1-4 | 認証されていないインバウンド通信を遮断する |
| 4-5-1-5 | インバウンド通信のルールを定めている | |
| 4-5-1-6 | 不要になったルールを速やかに削除又は無効化する | |
| 変更の入口 | 4-5-1-7 | インターネット経由でルールを変えるなら、多要素認証か、信頼できるIPアドレスへの制限 |
ファイアウォールには「又はファイアウォール機能を持つネットワーク機器」と添えてあります。専用の機器がなくても、ルータが同じ働きをしていれば数に入る、と筆者は読んでいます。4-5-1-3の4-1-5は、第4回で読んだパスワード設定ルールです。4-5-1-6の「速やかに」に日数がないのも、第4回のIDの削除と同じでした。
IPアドレスは、4-1-3-3では要素、4-5-1-7では代わり
第4回で予告していた点です。4-1-3-3は、多要素認証の要素の1つに「その他の情報(例:IPアドレス)」を挙げていました。4-5-1-7では、信頼できるIPアドレスへの制限が、多要素認証と並ぶもう1つの選択肢として出てきます。
4-1-3-3の文面では、パスワードとIPアドレスで2種類になり得る、と第4回で読みました。一方、4-5-1-7で制限を選んでも、それで多要素認証をしたことにはなりません。別の対策を選んだ、という扱いです。認証そのものは、4-5-1-3でパスワードの基準を別に満たす必要があります。
多要素認証の中の要素として数えるのか、多要素認証の代わりとして選ぶのか。基準ごとに置き場所が違う、と覚えると混ざりにくいと思います。なお、4-5-1-7はインターネット経由でルールを変える場面だけの基準です。
教育・バックアップ・マルウェア・構成は「誰に・何を」が原文にある
残る4項目は件数こそ少ないものの、対象と方法を原文が書き込んでいます。対象の言葉を落とさないのがこつでした。
| 要求事項 | 対象(原文の言葉) | ★3で求めること(筆者の要約) |
|---|---|---|
| 4-2-2 教育・訓練 | 役員、従業員、派遣社員及び受入出向者 | インシデント発生時の対応を、新規受入れ時と年1回以上。資料の配布・掲示に加え、eラーニング又は集合教育。記録と年1回の点検 |
| 4-3-4 バックアップ | 自社で取り扱うデータ | 取得対象・頻度・保管期間を定めて取る。重要な機密情報は遠隔地にも。対象ごとのリストア手順書 |
| 4-4-5 マルウェア | ネットワークに接続しているすべてのパソコン及びサーバ | 対策ソフトを入れる。スキャンの範囲と頻度を決めて実行する。パターンファイルはベンダーの推奨に従って更新する |
| 4-4-1 構成 | パソコン、サーバ及びスマートデバイス/外部記録媒体を使用する端末/サーバ及びネットワーク機器 | 許可していないソフトの削除・無効化か、自由に入れられないようにする。自動実行・自動再生を無効にする。設定変更は申請・承認制 |
マルウェア対策ソフトの対象に、スマートデバイスは書かれていません。設定変更の承認制も、対象はサーバとネットワーク機器です。同じ4-4の中でも、基準ごとに機器の並びが違います。
バックアップで遠隔地に置くのは、重要な機密情報だけです。手順書どおりに戻せるかを確かめるのは、★4の7-1-1-2でした。どこからを「遠隔地」と呼ぶかは、原文に書かれていません。
メール訓練は、★3の教育の文に出てこない
★3の教育は、インシデントが起きたときの対応についての教育・訓練です。偽メールに気づく訓練は、文面に出てきません。メール経由のマルウェア感染の予防を教育の項目に挙げているのは、★4の4-2-1-3でした。
メール訓練を★3の教育に数えられるかは、訓練が「起きたときの対応」まで含むかで変わる、と筆者は読んでいます。開いてしまったら、誰にどう知らせるのか。そこまで教えているなら、4-2-2の中身に近づきます。
方法の書き方にも差があります。★3の4-2-2-1は、資料の配布・掲示「に加え」、eラーニング又は集合教育です。配っただけでは足りません。★4の4-2-1-3は「教育資料配布・掲示、e ラーニング、集合教育等による」と並べて書いています。対象の違う2つの教育ですが、方法の縛りは★3の側にある。正直、少し意外でした。
★4で足されるもの:ログの取得と暗号化は、項目ごと★4
この範囲で★4が足す評価基準は21件で、★3と同じ数です。★4だけの要求事項が6つあり、ログの取得とデータの暗号化はまるごと★4に入っています。
| 範囲 | ★3はここまで | ★4で足されるもの |
|---|---|---|
| 教育(4-2) | インシデント発生時の対応 | 意識向上の教育・研修(4-2-1の5件)。メール・ウェブ経由のマルウェア感染の予防、機密区分など |
| データ(4-3) | バックアップ | 暗号化のルール(4-3-1)、保管場所のルール(4-3-2)、取引先との共有のルール(4-3-3) |
| 構成・パッチ(4-4) | 許可したソフト、自動実行の無効化、設定変更の承認、サポート、14日 | 不要なサービスの無効化・初期のユーザID・標準構成(4-4-1-4〜6)、サポート切れの更改計画(4-4-2-1)、境界の機器にCVSS 7.0以上の脆弱性を残さない(4-4-4-3) |
| ログ(4-4) | ― | ファイアウォール・プロキシ・認証サーバのログを6か月保管、ログの保護、認証サーバのログの月1回以上の確認(4-4-3) |
| マルウェア(4-4) | 対策ソフト | 不正なウェブサイトへのアクセス制限、メールのマルウェアチェック(4-4-5-4、4-4-5-5) |
| 境界(4-5) | 境界のファイアウォールとルータ | パソコン・サーバのソフトウェアファイアウォール(4-5-1-8)、専用のネットワークセグメント(4-5-1-9) |
覚え方としては、「★3の教育は起きたときの動き方だけ」「ログを取って保管する基準は★4」の2つが効きます。★3でログが出てくるのは、第6回で読む5-1-1-2(ネットワーク機器のログとアラートの分析)です。
7.0という数字は★4にも出てきます。★3の4-4-4-2では14日以内に当てる条件、★4の4-4-4-3では境界の機器にその脆弱性が残っていない状態です。なお、「脆弱性診断」という言葉は★3にも★4にも出てきません。近いのは、★4の3-2-1-4にある、脆弱性の残存状況を把握する仕組みです。
ISMSではどこに当たるか:期限を手引に置く管理基準、14日と書く★3
第5回の21件の主な参照元(参照文献Excelの太字)は、自工会・部工会のガイドラインが10件、Cyber Essentialsが10件、太字なしが1件でした。太字なしは4-4-4-2、今回の山場の14日です。
ただ、14日と3つの条件は、英国NCSCのCyber Essentialsの要件(v3.2・v3.3)に同じ形で書かれていました。参照文献の列にもその番号は並び、太字でないだけです。Cyber Essentialsは適用範囲の機器のすべてのソフトにかける書き方で、★3は対象を4種類に絞っています。
ISO/IEC 27001:2022が太字になった基準は、この範囲にもありません。ISOの列は、横に並べた参照として読みます。
| ★3 | ISOの列 | ISMS連載 |
|---|---|---|
| 4-2-2 セキュリティインシデント発生時の教育・訓練 | A.6.3 | 第20回(A.6.1〜A.6.8) |
| 4-3-4 適切なバックアップ | A.8.13 | 第25回(A.8.13〜A.8.19) |
| 4-4-1 情報機器、OS及びソフトウェアの安全な構成 | A.8.9、A.8.19、A.8.32 | 第24回、第25回、第27回 |
| 4-4-4 セキュリティパッチ・アップデートの手続 | A.8.8 | 第24回(A.8.7〜A.8.12) |
| 4-4-5 マルウェア感染からの保護 | A.8.7 | 第24回 |
| 4-5-1 ネットワーク境界防護 | A.8.20、A.8.22 | 第26回(A.8.20〜A.8.24) |
パッチ:管理基準は期限の定義を手引に挙げ、★3は14日と書く
情報セキュリティ管理基準(令和7年改正版)の8b-8.8.14は、技術的ぜい弱性への対処で考慮する手引です。そのa)に、ぜい弱性の通知に対応するためのタイムラインを定義する、とあります。手引に沿うなら、何日にするかは組織が決めることになります。★3は、条件に当たる更新を14日と書いています。
更新が無いときや当てられないときの手当ても、i)に並んでいます。回避策、機能の停止、境界のアクセス制御、トラフィックフィルタ、監視の強化、認識の向上の6つです。★3の4つとよく似ていますが、i)は「検討する」もので、★3は「いずれか」を実施するものでした。
バックアップ:ISMSは管理策の文で「検査する」
A.8.13の管理策の文は、バックアップを維持し、定期的に検査する、です(管理基準の8b-8.13)。細目の8b-8.13.4 e)は、媒体の定期的な試験と、テストシステムでの復旧のテストを挙げています。★3は、リストア手順書を整えるところまででした。
遠隔地の扱いも違います。8b-8.13.4 c)は、十分離れた場所での保管を、考慮する事項に挙げています。★3は対象を重要な機密情報に絞り、そのかわり実施を求める形です。
マルウェア:ISMSは「ソフトだけでは足りない」と書く
管理基準の8b-8.7.1は、マルウェアに対する保護を、検出・修復ソフトウェア、認識、アクセス・変更管理の3つに基づくものとしています。参考には、ソフトウェアを単独で使うのは通常は十分ではない、とまで書いてありました。
★3では、この3つが別々の番号に分かれています。ソフトは4-4-5、認可されていないソフトを防ぐ規則(8b-8.7.2 a))と変更の承認は構成の4-4-1です。認識の側、つまり意識向上の教育は★4の4-2-1でした。
模擬ケース:E社の自己評価結果を読む
架空の会社の自己評価結果を、確かめる側の目で読む練習です。筆者が作った演習で、研修や試験の問題を予想したものではありません。進め方はこれまでの回と同じで、研修実施基準(SCS-330B)の「自己評価結果のレビュー演習」の流れを借りています。
E社の状況(架空)
- 運送業。従業員25名。繁忙期には派遣社員を受け入れる
- 重要な機密情報の一覧(3-1-4-3)には「荷主の出荷計画」が載り、保管場所はクラウドストレージ
- 本社と営業所をVPN装置でつないでいる。VPN装置はインターネットとの境界に置いている
- パソコンとスマートフォンは会社支給
自己評価結果(抜粋)
| 評価基準 | 判定 | 根拠欄の記載 |
|---|---|---|
| 4-2-2-1 | 実施済み | 入社時と毎年4月に、インシデント発生時の連絡先と報告の手順をまとめた資料を配布し、休憩室に掲示 |
| 4-4-4-2 | 実施済み | パソコンはOSの自動更新を有効にしている。VPN装置のファームウェアは、年1回の保守点検のときに業者が更新 |
| 4-3-4-2 | 実施済み | 荷主の出荷計画はクラウドストレージに保管。バックアップはクラウドの事業者が取っている |
白黒がつくもの:4-2-2-1「実施済み」
- 事実:インシデント発生時の対応を、資料の配布と掲示で伝えている
- 基準:原文は、教育資料の配布・掲示に加え、eラーニング又は集合教育による教育・訓練を求める
- 判断:この記載だけでは「実施済み」とは言えない
- 根拠:方法のうち、eラーニングか集合教育が根拠欄にない
- 求めること:eラーニングや集合教育を行っているなら、その実施内容と受講状況の記録(4-2-2-2)。繁忙期の派遣社員にも、受入れのときに同じ教育をしているかが分かるもの
保留して聞くもの①:4-4-4-2「実施済み」
- 事実:パソコンはOSの自動更新。VPN装置は、年1回の保守点検で更新している
- 基準:境界のネットワーク機器のOS・ファームウェアは対象に入る。3つの条件のどれかに当たる更新は、リリースから14日以内。間に合わなければ4つの対策のいずれか
- 判断:根拠欄だけでは決められない。保留する
- 根拠:年1回の点検の間に、条件に当たる更新が出たかどうかが分からない。パソコンはOSだけで、ブラウザとOfficeソフト、スマートフォンのOSとアプリが出てこない
- 追加で聞くこと:直近1年にVPN装置で出た更新の、リリース日・適用日・重大度(レベルの詳細がないものを含む)。14日を超えたものがあれば、その間に取った対策。ブラウザ、Officeソフト、スマートフォンの更新のしかた
保留して聞くもの②:4-3-4-2「実施済み」
- 事実:重要な機密情報はクラウドストレージにあり、バックアップは事業者が取っている
- 基準:原文は、4-3-4-1のバックアップに加えて、遠隔地バックアップを求める。4-3-4-1は、取得対象・頻度・保管期間を定めて取ることを求める
- 判断:根拠欄からは決められない。保留する
- 根拠:事業者のバックアップが、どこに、どの頻度で、どれだけの期間取られているかが書かれていない。事業者のバックアップを自社のバックアップに数えてよいかも、原文には書かれていない
- 追加で聞くこと:事業者のバックアップの仕様(取得頻度・保管期間・保管場所)を確かめた記録。E社として取得対象・頻度・保管期間を定めた文書。戻すときの手順書(4-3-4-3)
3件に共通していたこと
どれも、根拠欄は原文の一部にしか触れていませんでした。4-2-2-1なら方法、4-4-4-2なら対象と条件、4-3-4-2なら前提の4-3-4-1です。
VPN装置にCVSS 7.0以上の脆弱性が残っていないかは、★4の4-4-4-3の範囲なので論点にしていません。求めることは「何が足りないか」「何を見せてほしいか」で止めました。どう直すかを決めるのはE社です。
注意点
解説書が出たら、読みが変わり得る
レベルの詳細がない更新の範囲、遠隔地の目安、事業者が取るバックアップの扱い。どれも原文だけでは読み切れません。解説書と自己評価等ガイドは、2026年10月20日時点で未公開です。公開されたら、この回の「筆者の読み」を突き合わせて直します。
14日は最低の線で、対象の外にも脆弱性はある
14日は、条件に当たる更新に対する最低の線です。悪用がすでに始まっている脆弱性なら、14日を待たずに当てたい場面もあるでしょう。対象の4種類から外れるソフトにも脆弱性はあります。★3に沿っていることと、攻撃に十分備えていることは、同じではありません。
まとめ
- 4-2〜4-5の★3は6項目・21件。境界防護が7件で、ほかは2〜3件ずつ
- パッチは、条件に当たる更新をリリースから14日以内に。条件は「重大・高リスク」「CVSS 7.0以上」「レベルの詳細がない」のいずれか
- 14日の対象は、パソコン、サーバ、スマートデバイス、境界のネットワーク機器の4種類。サポートのある状態は、対象を絞らずに求める
- 間に合わないときは4つの対策のいずれか。動作検証で待つ場面は、原文が例に挙げている
- 境界防護はパスワード3・ルール3・変更の入口1。IPアドレスは、4-1-3-3では要素、4-5-1-7では多要素認証の代わり
- ★3の教育はインシデント発生時の対応だけで、メール訓練は文面に出てこない。ログの取得と暗号化は項目ごと★4
- ISMSと比べると、パッチの期限は、管理基準の手引では組織が定義するもの、★3では14日
次回の第6回は、検知・対応・復旧(5〜7)を読みます。★3の6回は、そこで一区切りです。
引っかかった点
- 14日の3つ目の条件で迷いました。レベルの詳細がない更新も14日の側に入ります。脆弱性の修正かどうか自体が書かれていない更新をどう扱うかは、原文から読み切れませんでした
- 14日の対象は4種類に絞られ、サポートのある状態は対象を絞らずに求めています。範囲が2段あることで、対象を取り違えかけました
- 修正の適用が4-4-1-3の「設定変更」に当たるかは、原文からは読み切れませんでした
- サポート切れの扱いは、★3の4-4-4-1と★4の4-4-2-1で書き方が違います。★3は、削除するか、インターネットとの通信を遮断して適用範囲から外す。★4は、更改計画を立て、それまでリスクを下げる。★4でこの2つがどう重なるかは、解説書を待ちます
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月20日確認。解説書は「2026年10月頃公開予定」のまま)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字は、筆者がこのExcelから数えた値
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」8b-8.7.1・8b-8.7.2、8b-8.8.14、8b-8.13(2026年10月20日確認)
- NCSC「Cyber Essentials: Requirements for IT Infrastructure」(v3.2は2025年4月、v3.3は2026年4月。3. Security update management。2026年10月20日確認)
この記事の内容は2026年10月20日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。