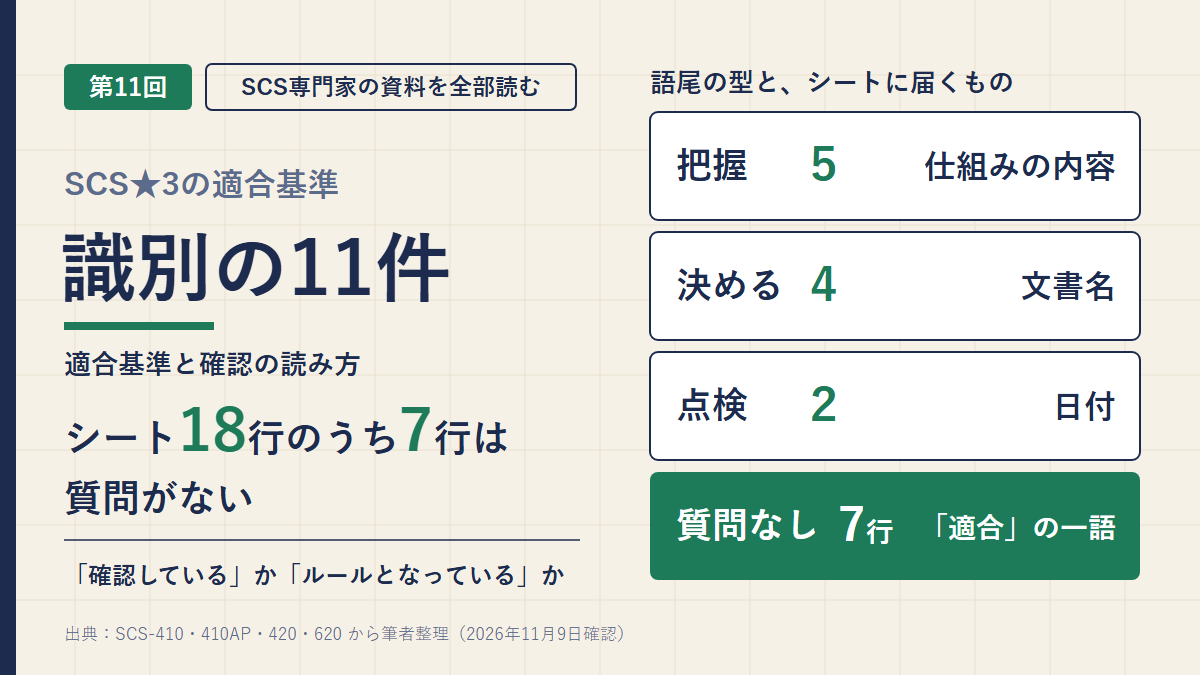
連載「SCS専門家の資料を全部読む」の第11回です。第2部の2回目として、★3の識別の11件を別紙で読みます。
各基準が何を求めているかは、★3連載の第3回で読みました。ここで追うのは、適合基準とシートの行です。
シートに並べ直すと、18行のうち7行に質問がありませんでした。「実際に把握している」「利用時に確認している」のように、動いているかを問う行がそこに入っています。3-1-3-1では、適合基準と自己評価方法の言葉も違いました。後半では、IaaSでECサイトを動かす架空のO社のシートを、確認者の目で読みます。
- 11件は語尾で3つの型に分かれ、型ごとにシートに届くものが決まっている
- 同じ「仕組みを整備する」でも、適合基準は3通りある
- 質問のない7行に、何が入っているか
- 3-1-3-1の適合基準と自己評価方法の言葉の違い
- 要求事項の「それに基づく管理」を直接見る行が見当たらないこと
- IaaSだけを使う会社と、3-1-1-2の対象外の条件
- 架空のO社のシートで、追加で聞くことと伝え方を考える
11件は3つの型に分かれ、18行のうち7行に質問がない
先に結論です。識別の★3は11件で、語尾で分けると「把握5・決める4・点検2」になります。第10回と同じ分け方で、シートの質問も型ごとにそろっていました。
| 型 | 件数 | シートの質問 | ★4の閲覧 |
|---|---|---|---|
| 把握する仕組みを整備する | 5 | 仕組みの内容 | 2件は把握されていることの確認。3件は原則として実施しない |
| 決める(定める・合意を取り交わす) | 4 | 文書名 | 2件は内容を含むことの確認。2件は文書の実在まで |
| 点検する | 2 | 実施頻度と直近の実施日 | 原則として実施しない |
出典:アセスメントシート SCS-410AP(★3用。筆者が配布Excelで確認)、★4 第三者評価ガイド SCS-420 別紙をもとに筆者が整理。どちらも2026年10月29日の版です。観察は11件すべて「原則として実施しない」でした。型の名前は筆者の分け方で、資料の用語ではありません。
評価手法は「原則として確保すべき最低限の評価方法」なので、上限ではありません。それでも、閲覧で把握の状況やルールの記載内容まで確かめる指定は、11件のうち4件ありました。第10回の12件では1件だけだったので、識別は重めです。
★3の確認は、第8回で読んだとおり、原則としてシートに記載された情報で妥当性を確かめます。11件はシートで18行あり、質問があるのは11行でした。残りの7行は回答欄が使われません。
★3全体では108行のうち19行が質問なしなので、その3分の1強がこの範囲に集まっています。分類ごとの割合でも、識別がいちばん高くなりました。
| 質問のない行 | 適合基準の中身 | 確認者に届くか |
|---|---|---|
| 3-1-1-1②、3-1-1-2② | その仕組みで、実際に把握している | ①の行の説明に出てこなければ届かない |
| 3-1-1-3② | 4つのルールを含んでいる | 文書名からは読めない |
| 3-1-2-1②、3-1-2-2② | 把握する情報に項目を含めている | ①の行の質問文に項目がない |
| 3-1-3-1② | 利用時に、要件を満たしているか確認している | 文書名からは読めない |
| 3-1-4-1② | 4つの内容を全て含んでいる | 文書名からは読めない |
質問がないことと、基準がないことは別です。別紙の冒頭は、複数の基準が示されている場合は「原則として全ての基準を満たす必要がある」と書いています(「やむを得ず」に該当する場合は除く)。会社は②も満たしたうえで「適合」と書くわけです。ただ、確認者の手元に残るのは、その一語だけになります。
把握5件:同じ語尾で、適合基準は3通り
評価基準の語尾は、5件とも「仕組みを整備すること」です。ところが適合基準を並べると、3つの形に分かれていました。
| No. | 適合基準の形 | 質問文に項目があるか | ★4の閲覧 |
|---|---|---|---|
| 3-1-1-1、3-1-1-2 | ①仕組みの整備 ②その仕組みで実際に把握している | ある | 把握されていることを確認 |
| 3-1-2-1、3-1-2-2 | ①仕組みの整備 ②把握する情報に項目を含めている | ない | 原則として実施しない |
| 3-1-4-3 | ①重要な機密情報と、情報ごとの6項目を把握する仕組みの整備だけ | ある | 原則として実施しない |
出典:自己評価等ガイド SCS-410 別紙(p.35-42)、シート、第三者評価ガイド別紙をもとに筆者が整理。
「実際に把握している」が適合基準に入るのは、この5件ではパソコンとサーバだけです。ネットワークの2件は項目を含めるところまで、3-1-4-3は仕組みの整備までで、形を分けた理由は書かれていません。
気になるのは3-1-4-3でした。第6回で読んだとおり、重要な機密情報は、多要素認証やバックアップの基準の対象を決める元になります。その一覧の中身は、★4の評価手法でも閲覧の指定がありません。解説書は、内容の更新に関するルールを定めて最新化することが「考えられる」としています。一覧の中身を年1回点検する基準は、★4の3-1-4-4です。
決める4件:届くのは文書名
| No. | 適合基準 | ★4の閲覧 |
|---|---|---|
| 3-1-1-3 | ①管理ルールを定めている ②導入、設置、ネットワーク接続及びセキュリティパッチ適用のルールを含む | 4つのルールを含むことを確認 |
| 3-1-3-1 | ①セキュリティ要件を定めている ②利用時に、①の要件を満たしているか確認している | 要件の文書の実在を確認 |
| 3-1-3-2 | ①提供事業者と合意を取り交わしている。困難な場合は、公開情報又は説明書等で機密情報の取扱いを確認している | 文書の実在を確認 |
| 3-1-4-1 | ①管理ルールを定めている ②4つの内容を全て含む | 全ての内容を含むことを確認 |
出典:自己評価等ガイド SCS-410 別紙、第三者評価ガイド SCS-420 別紙をもとに筆者が要約。
第10回で読んだ用語集の「定める」は、文書化と運用の両方を指す語でした。該当箇所に3-1-1-3と3-1-4-1は挙がっています。3-1-3-1も「定めたうえで」と書きますが、該当箇所には入っていません。理由は書かれていません。適合基準①には「定めていること」とあり、自己評価方法も文書名を確かめるので、定めること自体は線の内側です。
点検2件:見る向きが違うのに、届くのは同じ日付
3-1-1-4は遵守状況、3-1-4-2は内容の点検です。シートが聞くのは、どちらも実施頻度と直近の実施日でした。★4の評価手法は「1年以内に実施していることを確認する」と書き、閲覧は原則として実施しません。
向きの違いは、用語集がはっきりさせています。「遵守状況の点検」は、従業員等において社内ルールがどの程度守られているかを確認すること。方法の例はチェックリストやアンケートの配布で、自己評価方法の「従業員へのチェックシートなど」と重なります。「遵守状況」という語が★3の評価基準に出るのは、3-1-1-4だけでした。
一方、用語集の「点検する」は、把握することが求められる情報について更新漏れ等の不備を確かめ、必要に応じて更新することです。例は棚卸でした。該当箇所には2件とも入っています。ただ、ルールの遵守やルールの内容をこの「情報」に当てはめるのは、少し読みにくいと筆者は感じました。3-1-4-2で何をもって点検とするかは、資料からは詰めきれませんでした。
対象外の条件は1件だけ
11件のうち10件は「該当なし」で、原則として対象外にできません。条件があるのは3-1-1-2だけで、「自社オンプレミスサーバを開発、保有していない場合」です。この読みは後の節で扱います。
適合基準は、評価基準の写しではない
評価基準と適合基準を並べると、この範囲でも7件で言葉が変わっていました。
| No. | 評価基準からの変化 | 筆者の読み |
|---|---|---|
| 3-1-1-1、3-1-1-2 | ②「①の仕組みにより…把握していること」が足された | 器だけでなく、実際の把握まで |
| 3-1-2-1、3-1-2-2 | 項目の指定が②に分かれ、「に関する情報」が落ちた | 項目があること。「把握している」は足されていない |
| 3-1-3-1 | 「定めたうえで」が①②に分かれ、「サービス内容を」が落ちた | ②が①の要件を参照する形で残る |
| 3-1-3-2 | 「契約等により合意を取り交わすことが困難な場合は」の一文が足された | 合意以外の道がある。第三者評価ガイドにはこの一文がない |
| 3-1-4-1 | 「全ての」が足された | 4つの内容の全部が線 |
出典:自己評価等ガイド SCS-410 別紙と第三者評価ガイド SCS-420 別紙をもとに筆者が比較。第9回で突き合わせた「同一である」の差13件のうち、この11件に入るのは3-1-3-2だけです。3-1-1-3も適合基準は①②に分かれますが、言葉は変わっていません。
資料が答えているところ
グレーゾーンのうち、解説書と用語集に答えがあるものを並べます。語尾は原文のままです。
| 問い | 資料の答え(「」は原文) | No. |
|---|---|---|
| 把握の仕組みの形 | IT資産管理ツールの利用や情報システム台帳の整備等が「考えられる」 | 3-1-1-1、3-1-1-2 |
| 管理ルールで考えること | 導入は提供元の信頼性、サポート方針・期限など。パッチは要求事項4-4-1、4-4-2及び4-4-4を参照して策定することが「考えられる」 | 3-1-1-3 |
| ネットワークの仕組み | 一覧にあたる文書を整備し、所在地及び用途が確認できるよう管理することが「考えられる」 | 3-1-2-1 |
| 台帳にない機器 | ASMツールにより、台帳に記載のない機器の有無を確認することも「考えられる」 | 3-1-2-2 |
| 要件の確かめ方 | 利用申請・承認手続を定めることが「考えられる」。認証の取得有無やSOC2報告書の確認等も「考えられる」。ISMAP登録サービスの利用も「有効である」 | 3-1-3-1 |
| 合意文書を取り交わせない | 「合意の取り交わしではなく」、開示された要件・利用規約やサービス提供条件に沿ってリスクを確認することが「考えられる」 | 3-1-3-2 |
| 取扱エリア | 建物や部屋などの物理的な場所に対して設定する「ものである」 | 3-1-4-1 |
| 重要な機密情報の仕組み | 台帳や一覧等を作成し、更新のルールを定めて最新化することが「考えられる」 | 3-1-4-3 |
出典:解説書 SCS-620 別紙(p.46-53)をもとに筆者が要約。
判定に効きそうなのは3つあります。
1つ目は3-1-1-3の「情報機器」です。用語集は情報機器を「パソコン、サーバ、スマートデバイス及びネットワーク機器を含む」と説明し、該当箇所に3-1-1-3を挙げています。スマートデバイスの台数を把握する基準は★4の3-1-1-5ですが、入れるときの決まりは★3から届く読みになります。
2つ目は同じ3-1-1-3の解説です。参照先に挙がる要求事項4-4-2は、★4だけの要求事項でした。★3の組織がどこまで参照するかは書かれていないので、第13回で読み直します。
3つ目は、第10回で「答えは見つかりませんでした」と書いた、預かった情報の扱いです。解説書の★4だけの3-1-5-1の解説に、「機密情報」の例として「顧客から預かった非公開情報」がありました。用語集も機密情報を「登録希望組織が保有している情報のうち、外部への開示が予定されない情報」と説明しています。顧客から預かった非公開情報も入る、という読みの手がかりにはなりそうです。ただ、これは★4の基準の解説の例で、2-1-2-1や3-1-4-1について書かれたものではありません。
資料が答えていないところ
ここからは、資料を重ねても答えが見つからなかった点です。どれも筆者の読みであり、公式の判断ではありません。
3-1-3-1は、「確認している」か「ルールとなっている」か
3-1-3-1の後半は、部品ごとに言葉が違います。
| 部品 | 言葉 |
|---|---|
| 評価基準 | 当該要件を満たしているかサービス内容を「確認すること」 |
| 適合基準② | 当該サービスが①の要件を満たしているか「確認していること」 |
| 自己評価方法② | 社内ルール等を確認し、…「確認するルールとなっていること」を確認する |
| シートの質問 | ①の行で要件の文書名を聞く。②の行は質問なし |
| ★4の評価手法 | 質問は要件の文書名、閲覧は文書の実在、観察は原則として実施しない |
「ルールとなっている」という言い方は、自己評価等ガイドの全文を検索して、ここ1か所だけでした。
筆者は、適合基準の側で読みます。適合基準は「どのようなことがなされていれば適合と判断することができるか」を示すもので、自己評価方法は、その適合性を確かめる方法として別に示されています。②は「確認していること」で、評価基準の語尾も「確認すること」でした。確かめるルールがあるだけでは、②には届かないと考えています。
ただ、自己評価方法の重みは単純ではありません。別紙の冒頭(p.16)は「あくまで例示」としつつ、参考に実施することが「望ましい」と書いています。一方、ガイド3.2は、自己評価方法を「満たす記述がなされていることを確かめたうえで」確認を依頼する、という書き方でした(第9回)。ルールの確認で適合とした会社が誤りだ、とまでは言えません。確認者には質問も閲覧の指定もないので、実際に確かめたかどうかは、聞かない限り分からない形です。
3-1-4の「それに基づく管理」を直接見る行が見当たらない
3-1-4の要求事項は「機密区分に応じた情報の管理ルールを定め、それに基づく管理を行うこと」です。運用まで求めていることは、この文から読めます。★3の評価基準は、ルールを定める、ルールの内容を点検する、重要な機密情報を把握する、の3件でした。
もう1つの手がかりが用語集です。「定める」の該当箇所に3-1-4-1があるので、文書化に加えて運用まで含むと読めます。ところが、シートは文書名を聞き、点検は「内容」で、★4の閲覧は内容を含むことの確認、観察は原則として実施しません。
3-1-1の側には、遵守状況の点検がありました。「遵守状況」の語を持つ基準は、★3・★4を通じて3-1-1-4、3-1-5-3、4-1-9-3の3件で、3-1-4の中にはありません。3-1-4の評価基準の個別の行には、表示が付いているか、取扱エリアが制限されているかを直接確かめる項目が見当たりませんでした。
筆者は、要求事項と用語集から、運用も線の内側だと読みます。ただ、その部分は会社の自己評価に委ねられていて、確認者には届きにくいはずです。
IaaSだけを使う会社と、3-1-1-2
★3連載の第3回で読み切れなかった点です。第2部で材料を並べ直しても、答えは書かれていませんでした。
| 手がかり | 内容 | 読みの向き |
|---|---|---|
| 条件の文 | 「自社オンプレミスサーバを開発、保有していない場合」 | IaaSだけなら当たる |
| 第三者評価ガイドの4-1-8-1〜4(★4) | サーバの設置エリアの基準の条件に、同じ文がある | 物理的に置いているかの話に読める |
| 評価基準の文、用語集 | 対象に「仮想サーバ」がある。用語集は持ち主で限定していない | 当たらない側 |
| シートの対象外の欄 | 「評価基準について全く該当せず、回答の必要がない場合にのみ」 | 当たらない側 |
「オンプレミス」という語は、解説書を検索しても見つかりませんでした。自己評価等ガイドではこの条件の1か所だけで、定義も見当たりません。なお、4-1-8-1〜4の条件は、自己評価等ガイドでは「該当なし」です(第9回)。「開発」が何を指すのかも、説明がありません。
筆者は、IaaSだけの会社は、条件の文どおりなら対象外の条件に当たり得ると読みます。条件が「オンプレミス」と限っているからです。実際に対象外にできるのは、確認責任者又は評価機関に申告が妥当と認められた場合に限られます。
ただ、対象外は3-1-1-2についての扱いです。IaaS上の仮想サーバが適用範囲から消えるわけではありません。★3の4-1-2-1は「すべてのサーバ及びネットワーク機器」が対象です。4-4-5-1は「ネットワークに接続しているすべてのパソコン及びサーバ」が対象で、どちらも対象外の条件は「該当なし」でした。もっとも、利用者が物理サーバと同じ管理をするとまでは言えません。解説書3.2.1が基準を満たすよう求めるのは「自ら管理可能である対象」です(第5回)。筆者は、仮想サーバの扱いを、適用範囲と責任分担の説明の中で明らかにしておく必要があると考えています。この2件がIaaS上のサーバにどう当たるかは、第12回と第13回で確かめます。
そのほかに書かれていないこと
- 3-1-1-1のパソコンに、業務で使う私物が入るか。適用範囲では支給かどうかを問わず含める文がありました(第4回)。★4の3-1-1-5は「会社で管理する」と条件に書きますが、3-1-1-1にその言葉はありません。★4の3-1-4-5の解説は本人の端末を回収対象に含まないとしますが、これは回収の話です
- 3-1-2-1の「所在地」を、クラウド上の仮想ネットワークや在宅の回線でどう書くか。機器の管理項目の例には「設置場所(オフィス/データセンター/クラウド等)」がありますが、ネットワークの所在地の説明ではありません
- 3-1-2-2で、保守契約のない機器の「保守事業者」に何を書くか。解説書が触れるのは、サポート期間が示されない場合のファームウェアの日付です
- 3-1-3-2の「困難な場合」の線。解説書の例は「クラウドサービスの利用など、個々に提供元と合意文書の取り交わしができない場合」です。申し入れて断られた場合に限るのか、規約で提供されるサービス全般を指すのかまでは書かれていません
- 3-1-3-2の回答欄は1つです。サービスごとに文書名を書くのか、まとめてよいのかは書かれていません
- 3-1-4-1の取扱エリアを、事務所を持たない会社がどう定めるか。対象外の条件は「該当なし」です
事例:O社のシートを読む(架空)
ここからは架空の場面です。筆者が作った演習で、研修の問題とは関係ありません。★3連載の第3回の模擬ケースはシートの公開前に作ったものなので、今回は実物のシートの形で読みます。
状況(架空)
O社は、健康食品の通販会社です。従業員は約40名で、取得単位は法人、適用範囲は法人全体とします。
- ECサイトと受注管理は、IaaS上の仮想サーバ6台で動かしている
- 事務所にサーバはなく、ルータ1台とスイッチ2台がある。ルータは回線事業者からのレンタル
- 顧客の氏名、住所、購入履歴を扱い、ファイル共有と会計はSaaSを利用規約に同意して使っている
- 確認責任者がシートを読むのは2027年5月
適用範囲の質問2には「事務所のパソコンとネットワーク、IaaS上の仮想サーバ6台、SaaS 2つ」と書かれています。結果の欄は、次の行すべて「適合」です。3-1-1-2だけは対象外に「○」が付いています。
| No. | 質問(要約) | O社の回答 |
|---|---|---|
| 3-1-1-2 | 対象外とする理由 | オンプレミスサーバを開発、保有していないため |
| 3-1-1-3① | 管理ルールの文書名 | 情報機器管理規程 |
| 3-1-2-1① | ネットワークを把握する仕組みの内容 | 事務所のネットワーク一覧を総務が管理 |
| 3-1-2-2① | ネットワーク機器を把握する仕組みの内容 | ルータとスイッチを機器一覧で管理 |
| 3-1-3-1① | セキュリティ要件を定めた文書の文書名 | クラウドサービス利用基準 |
| 3-1-3-2 | 機密情報の取扱いについて定めた文書の文書名 | 利用規約 |
| 3-1-4-1① | 管理ルールの文書名 | 情報管理規程 |
| 3-1-4-2 | 点検の実施頻度、直近の実施日 | 年1回/2026年3月31日 |
| 3-1-4-3 | 6項目を把握する仕組みの内容 | 情報資産台帳で、顧客データと仕入契約書の管理者と保管場所を管理 |
読み方
第8回の4つの観点に、「基準に届いているか」を足して読みます。観点への振り分けは筆者の当てはめです。
| 観点 | 行 | 読み |
|---|---|---|
| 網羅性 | 3-1-2-1① | 範囲にはIaaSの仮想サーバがある。つなぐネットワークが「事務所の一覧」に入っているかが読めない |
| 正確性 | 3-1-3-2 | 「利用規約」だけでは、IaaSとSaaSのどの規約かが読めない |
| 適時性 | 3-1-4-2 | 直近の点検が確認時点から1年以上前。頻度は年1回と答えている |
| 一貫性 | 3-1-1-2と適用範囲の質問2 | 範囲には仮想サーバ6台がある。条件の文には当てはまるように見えるが、シートの見出しは「全く該当せず」。矛盾とまでは言えず、対象外の申告と範囲の関係を追加で確かめたい |
| 基準に届いているか | 3-1-1-3②、3-1-4-1② | 質問のない行。規程に指定の内容が入っているかが読めない |
| 基準に届いているか | 3-1-2-2② | 質問のない行。製造元、モデル、保守事業者が一覧にあるかが読めない。ルータはレンタル |
| 基準に届いているか | 3-1-3-1② | 質問のない行。利用時に要件を確かめたかが読めない |
| 基準に届いているか | 3-1-4-3 | 問いは6項目。回答に出てくるのは管理者と保管場所だけ |
追加で聞くことと、伝え方
| 行 | 追加で聞くこと |
|---|---|
| 3-1-1-2 | IaaS上の6台を、どこで数え、誰が管理しているか |
| 3-1-1-3②、3-1-4-1② | 規程のどの箇所に、それぞれの内容があるか |
| 3-1-2-1①、3-1-2-2② | IaaSの仮想ネットワークの扱い。一覧の項目。レンタルのルータの保守事業者 |
| 3-1-3-1② | 直近に使い始めたサービスで、要件をどう確かめたか |
| 3-1-3-2 | 対象のサービスと規約の名前。機密情報の扱いを確かめた箇所。合意を取り交わせない事情 |
| 3-1-4-2 | 2026年3月より後の点検の有無 |
| 3-1-4-3 | 台帳に、保管期限、開示先、部署名、管理者の連絡先の欄があるか |
伝え方については、研修実施基準の附属書B(研修の科目及び履修内容の例)が、研修の達成目標の中で線を示しています。改善に向けた助言はできても、具体的なセキュリティ対策の設計・実装を代行又は指示してはならない、というものです。たとえば3-1-3-1なら、「直近のサービスでは、要件をどう確かめましたか」は聞けます。「確かめる項目はこれにして、この手順で行ってください」は、指示に近づくと筆者は考えています。
日付の行は、2026年3月31日より後に点検しているかを、まず確かめることになります。迷うのは3-1-1-2と3-1-3-1でしょう。資料に答えがない以上、確認者が根拠を説明できる形で判断することになりそうです。助言してもなお妥当性を確認できない事項があれば署名しない、というのがガイド4.1の線でした(第8回)。どう直すかは、O社が決めることです。
筆者の立場から:ISMSの審査と並べて、質問のない行を見る
ISMS連載の第35回で読んだ審査は、二段階でした。第一段階の目的には、文書化されたマネジメントシステムのレビューや第二段階への準備状況の評価があります。第二段階は仕組みの実施状況を、有効性を含めて評価します。情報を集める方法には、面談、プロセスや活動の観察、文書と記録のレビューが挙げられていました。
識別の18行をこの見方で眺めると、質問のある11行に届くのは、文書名、仕組みの説明、日付でした。「実際に把握している」「利用時に確認している」のように動いているかを問う文は、質問のない行に寄っています。
★3の確認は認証審査ではないので、優劣の話ではありません。第8回で読んだとおり、確認者は4つの観点などで記載の妥当性を確かめ、記載の真実性は会社が責任を負います。それでも、ISMSの第二段階を読んできた目には、動いているかの確かめが会社の自己評価に多く置かれている形が、はっきり見えました。★4でも、この11件の観察は原則として実施しません。
学ぶ側としては、質問のない行ほど、会社が自分で確かめておく行だと読むことにします。
筆者には、監査を受けた経験も、した経験もありません。ここに書いたのは、2つの制度の資料を読み比べた感想です。
注意点
質問がない行は、確かめなくてよい行ではない
★3の確認も、不自然な記載等があれば追加説明を求めることが望ましい、とされています(第8回)。「シートに届くもの」は、資料が最低限として書いている範囲の話です。
対象外は、書けば通るものではない
別紙の冒頭によると、条件に合致する旨を申告し、確認責任者又は評価機関に妥当と認められた場合に限り、対象外にできます。IaaSの読みも、申告だけでは決まりません。
答えがない点の読みは、筆者のものです
3-1-3-1と3-1-1-2の読みは、資料が示した答えではありません。実際の判断は、確認責任者や評価機関、制度運営機関の見解で変わる可能性があります。
まとめ
- 識別の★3 11件は、把握5・決める4・点検2に分かれ、シートの質問は仕組みの内容・文書名・実施頻度と直近の実施日に対応する
- シートは18行で、7行に質問がない。★3全体の質問なし19行のうち7行がこの範囲にある
- 質問がない行も適合基準であり、別紙の冒頭は原則として全ての基準を満たす必要があると書いている
- 同じ「仕組みを整備する」5件でも、適合基準は「実際に把握」「項目を含める」「仕組みの整備だけ」の3通りに分かれる
- ★4の評価手法で、閲覧により把握の状況やルールの記載内容まで確かめる指定があるのは4件。観察は11件すべて原則として実施しない。ただし評価手法は最低限の方法で、上限ではない
- 3-1-3-1は適合基準が「確認していること」、自己評価方法が「確認するルールとなっていること」。筆者は適合基準の側で読むが、資料が示した答えではない
- 3-1-4の評価基準の個別の行には、「それに基づく管理」の運用状況を直接確かめる項目が見当たらない。筆者は、要求事項と用語集の「定める」から、運用も線の内側と読む
- IaaSだけの会社は、条件の文どおりなら3-1-1-2の対象外の条件に当たり得ると筆者は読む。対象外にできるのは、確認責任者又は評価機関に妥当と認められた場合に限られる。「すべてのサーバ」を対象にする基準は残る
- シートで届かない部分は、追加で聞くことを整理して伝える。研修の達成目標は、具体的な対策の設計・実装を代行又は指示しない線を置いている
次回は第12回、防御の前半として、ID・認証・アクセス制御の27件を読みます。
引っかかった点
- 同じ語尾の「仕組みを整備すること」で、適合基準が3つの形に分かれること
- 3-1-3-1の「確認するルールとなっていること」が、自己評価等ガイドでここ1か所だけの言い方であること
- 3-1-4の要求事項にある「それに基づく管理」を直接確かめる項目が、評価基準の個別の行に見当たらないこと
- 用語集の「点検する」の説明と、3-1-1-4・3-1-4-2の点検の対象が噛み合いにくいこと
- 「オンプレミス」の語が解説書の検索で見つからず、定義も見当たらないこと
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(要求事項・評価基準 SCS-400 Ver.1.1、自己評価等ガイド SCS-410 v1.0 の別紙の冒頭・別紙3-1-1〜3-1-4、アセスメントシート SCS-410AP、★4 第三者評価ガイド SCS-420 v1.0 の別紙の冒頭・別紙3-1-1〜3-1-4・4-1-8。どれも2026年10月29日の軽微な修正版)
- 同じページの解説書 SCS-620 v1.0(2026年10月28日)の別紙3-1-1〜3-1-5、付録1 用語集
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B の附属書B。2026年11月2日の再公開版)
この記事は2026年11月9日時点で確認した内容です。要求事項・評価基準のページの最終更新日は2026年10月29日、制度規程のページは2026年11月2日でした。制度は詳細化が進んでいる段階で、資料が修正される可能性があります。判断の前に、必ず一次資料で最新の状態を確認してください。