連載「SCS専門家の資料を全部読む」の第8回です。
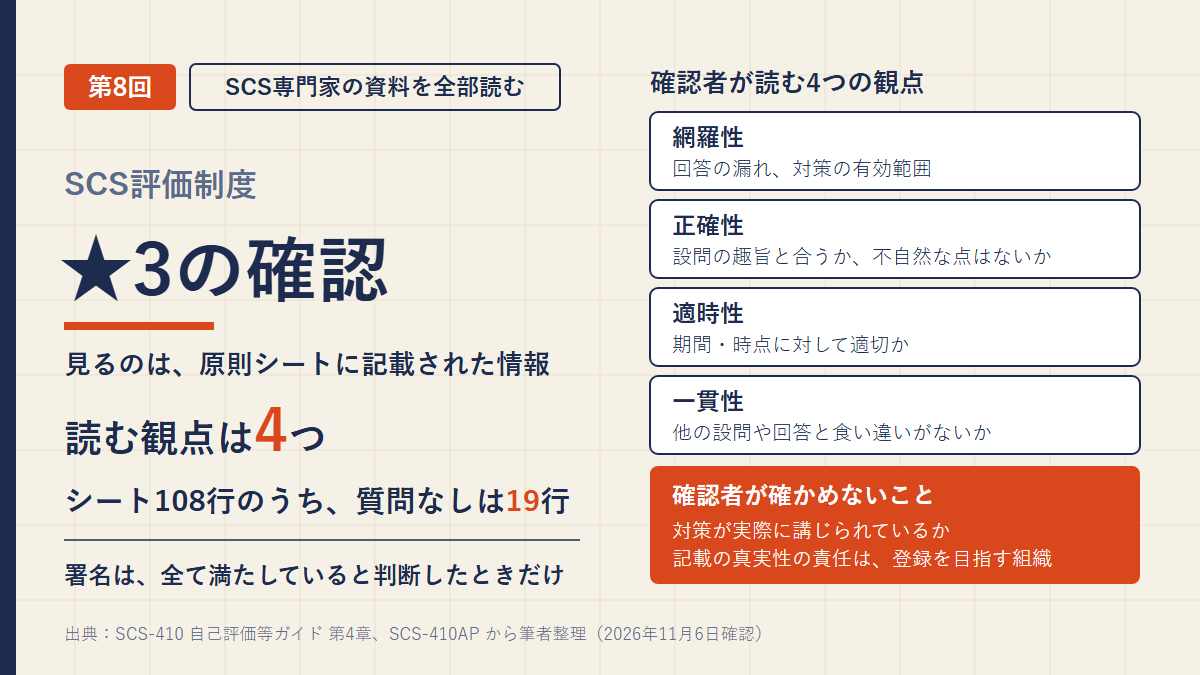
前回は、アセスメントシートという様式を読みました。今回は、そのシートを確認者がどう読むかを見ていきます。自己評価等ガイドの第4章です。
第4章は2ページほどの短い章です。それでも、確認で何を見るのか、何を見なくてよいのか、誰が何に責任を負うのかは、ほぼここで決まっていました。読んでいて気になったのは、確認者は対策の実在まで確かめなくてよい、という一文です。では、署名は何を示しているのか。後半では、運送と倉庫の架空のM社のシートを、4つの観点で読みます。
- ★3の自己評価結果の確認は、原則としてシートに記載された情報で妥当性を確かめる
- 4つの観点(網羅性・正確性・適時性・一貫性)が、シートのどの行で効くか
- ★4の文書確認と表の中身は同じで、言い方が違うところ
- 確かめなくてよいことと、責任の分かれ方
- 署名する場合・しない場合と、署名が示すものの書き方の違い
- 架空のM社のシートで、4つの観点を使ってみる
★3の自己評価結果の確認は、シートの記載で妥当性を確かめる
先に結論です。ガイド第4章が定める自己評価結果の確認は、対策が実際に動いているかを調べる作業ではありません。
ガイド4.1は、シートに回答された対策等が実際に講じられているかを確かめることまでは求めない、と書いています。原則として、シートに記載された情報のみで、要求事項・評価基準に対する妥当性を確かめるものです。★4の「評価」とは異なる、と同じ文の中で断っていました。
目的も書かれています。一定の力量を持つ人の見地からシートの記載内容の妥当性を確かめて、制度の趣旨に合った対策の実施を「より確からしいもの」にする。その結果として、サプライチェーン全体の水準の底上げに役立てる、という目的です。第4章に、保証するという言葉は出てきません。
依頼先は、社内の確認責任者でも社外の確認責任者でも構いません。受け取った確認責任者は、必要事項がもれなく書かれているかを確かめ、必要に応じて助言します。最終的に全部満たしていると判断したら、シートの欄に署名又は記名をする流れです。
確認の実務は、★3確認従事者が担当することもあります。その場合も、最終判断と品質の責任は確認責任者が持ちます(脚注9・11)。取得単位と適用範囲の確認は、別の段階です(第4回)。こちらは概要図の提供を受けたり、担当者に質問したりすることも想定されています(ガイド2.2)。この記事が扱うのは、そのあとのシートの確認です。
4つの観点は、シートのどこで効くか
ガイドの表3は、確認の観点を4つ例示しています。自分の言葉に直すと、次のとおりです。
| 観点 | 確かめること | 指摘の例 |
|---|---|---|
| 網羅性 | 質問への回答がもれなく書かれているか。取得単位と適用範囲に照らして、対策の有効範囲が適切に示されているか | 回答の未記載。規程等の有効範囲の不足(グループで取得するのに、規程が特定の1社だけに有効) |
| 正確性 | 回答が設問の趣旨と合っているか。記載に誤りや不自然な点はないか | 設問の趣旨と合わない回答 |
| 適時性 | 回答が期間・時点に対して適切か | 古い情報の残存(年次の点検の最新実施日が、確認時点から1年以上前) |
| 一貫性 | 他の設問や回答と、矛盾や食い違いがないか | 他の質問の回答との矛盾・不整合 |
出典:自己評価等ガイド SCS-410 表3をもとに筆者が要約。
実際のシートに当ててみると、それぞれ効く場所が見えてきました。
網羅性は、空欄探しだけではない
1つ目の確かめ方は、回答の空欄探しです。ここで迷うことはあまりなさそうです。
難しいのは2つ目の、対策の有効範囲でした。配布シートの上の欄に取得単位と適用範囲は書きますが、規程ごとの有効範囲を書く欄はありません。企業グループで取得するときは、適用範囲の質問1-3が共通のセキュリティ対応方針の適用を聞きます。ただ、個々の規程までは聞いていません。文書を聞く質問は「文書名を回答してください」の形で、★3用の89問のうち37問が文に「文書名」を含みます(前回)。文書名だけでは、どこまで効く規程なのかは読めないことが多いはずです。読めなければ、追加で聞くことになりそうです。
適時性は、7問で読める
配布シートの★3用を数えると、実施頻度と直近の実施日を聞いている質問は7問でした。
| No. | 聞いていること |
|---|---|
| 1-2-1-3 | 平時の体制の点検 |
| 2-1-1-2 | 接続しているシステムの情報の点検 |
| 3-1-1-4 | 情報機器・OS・ソフトウェアの管理ルールの遵守状況の点検 |
| 3-1-4-2 | 情報の管理ルールの内容の点検 |
| 4-2-2-1 | インシデント発生時の対応の教育・訓練の実施 |
| 4-2-2-3 | 教育・訓練の実施内容の点検 |
| 6-1-1-4 | インシデント発生時の体制の点検 |
どれも「年1回以上」が基準の中にあります。ガイドの例は、この形の行にそのまま当たります。
気をつけたいのは、例の起点が「確認時点」であることです。シートを書いた日ではありません。確認が長引けば、書いたときは1年以内でも、読むときに超えることがありそうです。
★3で年1回以上を求める基準は、もう1つ6-1-1-6があります。こちらの質問は周知の方法と重大なインシデントの有無で、日付は聞いていません。
一貫性は、シートをまたいで読む
一貫性は、1つの行だけを見ていても分かりません。第6回では、分類の一覧と各基準の回答の食い違いを、架空のK社で読みました。適用範囲の質問の回答も確認の対象なので(3.1.2)、シートの1枚目と2枚目をまたいで読むことになります。
「基準に届いているか」は、表の言葉には出てこない
もう1つ気づいたことがあります。4つの観点は、どれも記載の出来を見ています。回答が適合基準に届いているかは、表の言葉には直接出てきません。
それを受けているのは、4.1の「最終的に★3要求事項・評価基準を全て満たしていると判断した場合」という文だと筆者は読みました。正確性の「設問の趣旨」に含めて読むこともできそうです。制度構築方針(23ページ)も、主に記載内容に矛盾がないか、評価基準から見て十分な事項が記されているかの確認を想定していました。矛盾のない回答でも、基準に足りなければ署名には進めません。
★4の文書確認と同じ表で、言い方が違う
★3の表3を、★4の第三者評価ガイドの表2と並べてみました。4つの観点も、確認の例も、指摘の例も、表記の違いを除いて同じです。違うのは、表の前後の文でした。
| ★3の確認(ガイド第4章) | ★4の文書確認(第三者評価ガイド2.9) | |
|---|---|---|
| 観点の位置づけ | 表3に「例示」。踏まえて確認を行うことが「望ましい」 | 表2に「定める観点」で確認を行う決まり |
| 見るもの | 原則として、シートに記載された情報のみ | シートのみ。証跡の閲覧等は、この段階では必ずしも実施する必要はない |
| その先 | 第4章の確認に、実地審査や技術検証は置かれていない | 実地審査(証跡の閲覧等は、ここで行う想定)と技術検証 |
| 指摘の手順 | 第4章には見当たらない | 疑義があれば書面で質問の機会を与え、指摘文書を通知する。指摘文書には合否に影響する不適合だけを書き、助言と区別する(2.11.1) |
★3の「例示」「望ましい」は、軽い言い方に見えます。ただ、4.1は確認者の責任を「表3に例示する観点を踏まえて所定の確認を行ったこと及びその結果」と書いています。シートの欄の文も「第4章に従い確認作業を実施しました」です。例示であっても、観点を踏まえずに署名すれば説明がつきにくい、と筆者は読みました。
見方を変えると、★3の自己評価結果の確認は、★4の入口の文書確認と近い形です。制度構築方針(23ページ)は、★3では専門家が書類の確認を行うとし、文書確認の所要を1〜2日程度と見込んでいました。ガイドに日数の定めはありません。
確認者が確かめないこと:実在性と、責任の分かれ方
第4章の責任の書き方を、表にまとめました。
| 項目 | 書かれていること | 箇所 |
|---|---|---|
| シートの情報の真実性 | 登録希望組織が責任を負う | 4.1 |
| 確認者が負う責任 | 表3の観点を踏まえて所定の確認を行ったこと、及びその結果 | 4.1 |
| 記載が事実と違っていた場合 | そのことをもって確認者が責任を負うものではない | 4.1 |
| 証跡の実在性 | 確認を行う必要はない。ただし不自然な記載等があれば、追加説明を求めることが望ましい | 脚注11 |
| 実在性まで確かめること | 適切な合意があれば、何ら妨げられない | 脚注10 |
| 最終判断と品質 | 確認責任者が責任を持つ。確認従事者は指導・監督の下で実務を担当する | 脚注9・11 |
正直、最初に読んだときは、署名の重さと釣り合わないように感じました。基本規程5.9は、確認結果に虚偽等が含まれない点に最大限の注意を払う責務を置いています。この2つは主語が違うので両立する、と第2回に書きました。
第4章を全部読んで、もう少し言い直せる気がしています。確認者の責任は、書かれた情報を所定の観点で確かめたことと、その結果にあります。書かれたことが事実かどうかは、会社の責任です。
ただし、言われたまま通せばよい、という話でもありません。脚注11は、不自然な記載等があれば追加説明を求めることが望ましい、としています。研修実施基準の附属書Aも、自己評価結果に疑義がある場合にヒアリング等で確認できることを、技能に挙げていました。
質問がない19行は、「適合」の一語しか読めない
記載された情報だけで読むと決めると、読めない行が出てきます。前回数えたとおり、★3用の108行のうち、質問があるのは89行です。残りの19行は、回答欄が使われません。確認者の手元には「適合」の一語が残るだけです。
| 型 | 例 |
|---|---|
| 文書の中身を言う行 | 3-1-4-1②(管理ルールが4つの内容を全て含む)、6-1-1-1②(手順が5つのプロセスを含む) |
| 実施を言う行 | 4-1-5-3②(定めた社内ルールをユーザ認証に適用)、4-3-4-1②(定めた内容に従いバックアップを取得) |
同じ基準の別の行の回答から読める場合もあります。4-1-3-3は、4-1-3-2の質問で聞く作りに見えました。それでも、文書を開かなければ確かめられない行は残ります。ここが、★3が「自己」評価であるということの実体だと筆者は読んでいます。
この19行の1つ、4-1-6-2の①を全部の資料で通して読んだのが第9回です。
署名する、しない
4.1が決めている場合は2つです。最終的に全部満たしていると判断したら、署名又は記名をする。助言を行ってもなお妥当性を確認できない事項があれば、しない。
しなかった場合、会社は必要に応じて別の★3確認責任者に頼めます。ただ、別の人が署名するとは限りません(第2回)。不適合が見つかっても、そこで終わりではありません。制度構築方針(23ページ)は、適切に是正して専門家の了承を得れば★3を取得できる、という考え方を示しています。
悩ましいのは、署名が何を示すのかです。資料ごとの書き方を並べました。
| 資料 | 書き方 |
|---|---|
| 基本規程2.1.11① | 確認及び助言を行った旨を署名により示す |
| 基本規程3.1.1② | 確認を行った旨を署名により示す |
| 基本規程5.9 | 全ての要求事項・評価基準を満たしていることを確認したうえで、確認結果に虚偽等が含まれない点について最大限の注意を払う |
| ガイド3.1.1 | 適用される全ての基準を満たしていると判断した場合、所定の確認を行った証として署名又は記名 |
| ガイド4.1 | 最終的に全て満たしていると判断した場合、署名又は記名 |
| シートの欄 | 「第4章に従い確認作業を実施しました」と、氏名(署名または記名) |
「いつ署名するか」と「署名が何を示すか」は別の話、と読むと噛み合う、と筆者は考えています。署名するのは、全部満たしていると判断したときです。示す中身のほうは、資料によって「確認及び助言を行った旨」「確認を行った旨」「所定の確認を行った証」と書き分けられています。どれも確認という行為を指す言葉で、対策が現場で動いていることの証明とは読めません。対策の実在を保証する印ではない、と読みました。
軽い印だという意味ではありません。基本規程5.9は、全ての要求事項・評価基準を満たしていることを確認したうえで、という責務を置いています。
この点は、案の段階の意見公募でも問われていました。署名が申請の条件なので、実質的な責任は専門家にあるように見える。しかも確認の中身は記載の矛盾などを見るもので、経営層が検証の結果と受け止めるおそれがある。そんな趣旨の意見です。回答は、詳細な制度設計等の検討の参考にする、というものでした。第4章の責任の書き方は、そのあとに出たものです。この意見を受けて書かれたとは資料にありません。それでも、線は案の段階より具体的になったと筆者は読みました。
第4章のもう1つの節である4.2は、秘密保持と、社内の確認責任者への不当な扱いの話です。第2回で読んだので、ここでは繰り返しません。
事例:M社のシートを4つの観点で読む(架空)
ここからは架空の場面です。筆者が作った演習で、研修の問題とは関係ありません。
状況(架空)
M社は、地域の貨物運送会社です。倉庫業の子会社を1社持ち、2社で従業員は約150名です。取引先のメーカーから★3の登録を求められました。
取得単位は企業グループです(質問1はc)。2社は同じ社内ネットワークと配車・在庫のシステムを使っていて、質問1-2と1-3はどちらも「はい」と答えています。確認責任者がシートを読むのは、2027年6月とします。
見るのは次の7行と、適用範囲の質問2です。
| No. | 質問(要約) | M社の回答 | 結果 |
|---|---|---|---|
| 3-1-4-1① | 情報の管理ルールの文書名 | M社 情報管理規程 | 適合 |
| 3-1-4-1② | (質問なし) | — | 適合 |
| 3-1-4-2 | 管理ルールの点検の実施頻度、直近の実施日 | 年1回/2026年3月10日 | 適合 |
| 6-1-1-4 | インシデント時の体制の点検の実施頻度、直近の実施日 | 年1回/(空欄) | 適合 |
| 4-5-1-1 | 全てのファイアウォールとルータの、デフォルトの管理パスワードの変更有無、又はリモートアクセスの無効化有無 | 委託先が適切に管理している | 適合 |
| 4-3-4-2 | 重要な機密情報のバックアップ場所 | 本社サーバ室のNAS | 適合 |
| 2-1-1-1 | 対象外の欄 | ○(理由:自社以外のシステムとは接続していない) | — |
| 適用範囲 質問2 | 適用範囲の説明 | 2社の全拠点の社内ネットワークと端末。配車担当の端末から、荷主の納品管理システムに接続する | — |
資料の文
- ガイド表3:4つの観点と指摘の例
- ガイド脚注11:不自然な記載等があれば追加説明を求めることが望ましい
- ガイド別紙の冒頭:対象外は、条件に合致する旨の申告が、確認責任者に妥当と認められた場合に限る
- ガイド別紙2-1-1-1:対象外の条件は、自社以外の組織が管理・提供し、自社の資産が接続しているシステムが存在し得ない場合
- ガイド別紙4-3-4-2:4-3-4-1のバックアップに加えて遠隔地バックアップを実施する。ネットワーク的に分離されたクラウドストレージや、物理的に接続されていない媒体に保存する場合も、相当する対策として扱える
読み方
| 観点 | 行 | 読み |
|---|---|---|
| 網羅性(未記載) | 6-1-1-4 | 質問は全ての項目の回答を求めている。直近の実施日が空欄 |
| 網羅性(有効範囲) | 3-1-4-1① | 取得単位は2法人で、質問1-3は「はい」。文書名からは、子会社にも効く規程なのかが読めない |
| 正確性 | 4-5-1-1 | 問いは変更や無効化の有無。回答は誰が管理しているかで、設問の趣旨と合っていない |
| 適時性 | 3-1-4-2 | 直近の点検が確認時点から1年以上前。頻度は年1回と答えている |
| 一貫性 | 2-1-1-1と質問2 | 対象外の理由は「接続していない」。質問2には荷主のシステムに接続するとある |
| 基準に届くか | 4-3-4-2 | 回答は書けている。本社サーバ室のNASが、4-3-4-1のバックアップに加えた遠隔地のものに当たるかは読めない |
4-3-4-2は、空欄でも矛盾でもありません。前述の通り、4つの観点の言葉からは少し外れます。それでも、適合基準と並べると足りるかどうかが読めず、聞かないまま全部満たしているとは判断しにくい行です。
3-1-4-1②は、読める材料がありません。ここは次の節で考えます。
確認者が返す内容
確認者が返すなら、例えば次の6点になりそうです。
- 6-1-1-4の直近の実施日の記入
- 3-1-4-1の規程が、子会社にも適用されることの説明
- 4-5-1-1を、質問の項目(変更の有無、又は無効化の有無)で答え直すこと
- 3-1-4-2の日付の確認。この日付のままなら、「適合」とした理由の説明
- 2-1-1-1の対象外の申告と、質問2の関係の説明
- 4-3-4-2のバックアップ先が、基準の遠隔地バックアップに当たることの説明
どう直すかを決めるのはM社です。点検をいつ行うか、NASをどこに置くかは、確認者が決めることではありません。研修の演習例の達成目標が、設計・実装の代行や指示を外していることは、番外編で読みました。
「規程を見てください」と言われたら
M社から、こう言われたとします。「3-1-4-1②は規程を送りますから、見てください」。
見ること自体は問題なさそうです。適切な合意があれば、実在性の確認等は妨げられません(脚注10)。一方で、不自然な記載もないのに、確認者の側から「規程の現物を全部出してください」と求めるのは、第4章の想定より踏み込むと筆者は読みました。証跡の実在性確認を行う必要はない、という書き方だからです。
署名はどうなるか
6点のうち多くは、書き足しと説明で片づくかもしれません。助言してもなお、4-3-4-2や2-1-1-1の妥当性を確認できなければ、確認者は署名しません。対策を足して書き直すか、別の確認責任者に頼むかは、M社の判断です。
資料が答えていないところ
- 対策の有効範囲を、シートのどこで示すのか。有効範囲を書く欄はない
- 追加説明を求める「不自然な記載等」の線。どこまで聞けば足りるのか
- 合意のうえで規程の現物まで見た場合、確認者の責任の範囲は変わるのか
- 指摘の形と記録。対象外を妥当と判断したときの「理由の記録」を、どこに残すのか
- 別の確認責任者に頼むとき、前の確認者が署名しなかったことを伝える決まりはあるのか
資料どうしで、少しずれているところ
| 箇所 | 書き方 | 気になった点 |
|---|---|---|
| 基本規程1.3.7と、2.1.11①・ガイド4.1 | 1.3.7は確認責任者を「適合性の確認を行う責任者」とする。2.1.11①とガイドは、自己評価の結果の「妥当性」を確認する | 研修実施基準の附属書Aは、★3は妥当性、★4は適合性と書き分けている。1.3.7は定義で、確認の中身はガイドが具体化している、と読むこともできそう |
| ガイド3.1.1と4.1 | 3.1.1は「適用される全ての」基準、4.1は基準を「全て」。確認の内容も、3.1.1は「もれなく」と「妥当」、4.1の同じ位置の文は「もれなく」まで | 対象外の基準があるので、4.1の「全て」も適用されるものと読むことになりそう。妥当性は4.1の後の文に出てくる |
| 研修実施基準の附属書Bと、ガイド第4章 | 研修の科目の例に「確認報告書又は評価報告書の作成」がある | ガイド第4章に確認報告書の定めは見当たらず、配布シートにも欄はない。★3で何を作るのかは、今回読んだ資料からは分からない |
3行目は、学ぶ側としていちばん気になっています。研修で報告書の書き方を扱っても、★3の実務で出す様式はシートの署名欄だけかもしれません。「★3・★4 登録申請の手引」が出れば分かる可能性もありますが、2026年11月6日時点で、IPAの要求事項・評価基準のページには掲載されていませんでした。
筆者の立場から:読むだけの確認にできること
書きながら、ISMSの審査との違いを考えていました。
ISMS連載の第35回で読んだとおり、認証審査は、面談、プロセスや活動の観察、文書と記録のレビューで情報を集めます。その流れで学んできたので、「記載された情報のみ」という文には、最初は戸惑いました。
ただ、読むだけでも見つかるものは、M社の表のとおり意外と多いと感じています。空欄、問いに答えていない回答、古い日付、行どうしの食い違い。どれも現地に行かなくても読めます。★3の自己評価結果の確認は、現地での検証ではありません。書かれた情報を読み、基準に対して妥当かを判断し、足りなければ助言で補うものだと、筆者は読みました。
弱点もあります。整った回答ほど、読むだけの確認は素通りしやすいはずです。M社の7行は、わざと崩して作りました。書き方の上手なシートに同じ問題が隠れていたら、記載からは見つからないかもしれません。4.1が真実性の責任を会社に置いたのは、その線を先に引いたものだと考えています。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
★3の登録は、対策の実在を第三者が確かめた印ではない
取引先に★3を求める側が読むときの話です。★3の自己評価結果の確認は、原則としてシートの記載で妥当性を確かめるものです。記載の真実性は会社が責任を負います。基本規程6.6も、制度は登録組織のセキュリティ対策の有効性や適法性を保証するものではない、としています。
もちろん、書けば何でも通るわけではありません。虚偽申請などの不正が確認された場合は、事実確認などを経て、登録が取り消されることがあります(基本規程3.1.3)。それでも、対策が動いていることまで確かめたいなら、★4の実地審査や、取引先との個別のやりとりを考えることになりそうです。
表3は例示。例に当てはまらなくても、問題がないとは限らない
表3の4つの観点も指摘の例も、例示です。例に当てはまらないからといって、妥当とは限りません。前述の「基準に届いているか」のように、表の言葉に出てこない読み方もあります。
まとめ
- ★3の自己評価結果の確認は、対策の実施そのものを確かめるものではなく、原則としてシートに記載された情報で妥当性を確かめる(ガイド4.1)。取得単位と適用範囲の確認は別の段階
- 観点は網羅性・正確性・適時性・一貫性の4つ。適時性は、実施頻度と直近の実施日を聞く7問で読める。例の起点は確認時点
- 回答が適合基準に届いているかは、表3の言葉には直接出てこない。4.1の「全て満たしていると判断」が受けていると筆者は読んだ
- ★4の文書確認の表2と中身は同じ。★3は「例示」「望ましい」、★4は「定める」観点で、★4には指摘の手順(2.11.1)がある
- 真実性の責任は会社、確認者の責任は所定の確認を行ったこととその結果。実在性の確認は必要ないが、不自然な記載等があれば追加説明を求めることが望ましい。合意があれば実在性の確認も妨げられない
- 質問がない19行は、確認者の手元に「適合」の一語が残るだけ
- 全部満たしていると判断したら署名又は記名をする。助言してもなお確認できなければ、しない。署名は対策の実在を保証する印ではない、と筆者は読んだ
- 架空のM社では、4つの観点と適合基準から6点を返す形になった。どう直すかを決めるのはM社
引っかかった点
- 網羅性の観点は「対策の有効範囲」を見るのに、シートに有効範囲を書く欄がないこと
- 質問がない19行を、記載された情報だけでどう読むのか
- 研修の科目の例に確認報告書の作成があるのに、ガイドに定めが見当たらないこと
- 確認責任者を基本規程1.3.7は「適合性の確認」、ガイドは「妥当性」で書いていること
- 署名しなかった事実が、次の確認責任者に伝わる仕組みがあるのかどうか
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の第4章・2.2・3.1・別紙の冒頭・別紙2-1-1-1・別紙4-3-4-2)
- 同じページのアセスメントシート SCS-410AP、★4 第三者評価ガイド SCS-420 v1.0 の2.9・2.11(どれも2026年10月29日の軽微な修正版)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100 の1.3.7・2.1.11・3.1.1・3.1.3・5.9・6.6)
- 同じページの研修実施基準 SCS-330B の附属書A・附属書B(2026年11月2日の一部修正版)
- IPA「SCS評価制度の詳細情報」(制度構築方針〈経済産業省、国家サイバー統括室〉の23ページ、制度構築方針(案)への意見公募の結果)
この記事は2026年11月6日時点で確認した内容です。制度は詳細化が進んでいる段階で、登録申請の手引など、IPAの公開ページにまだ出ていない資料もあります。判断の前に、必ず一次資料で最新の状態を確認してください。