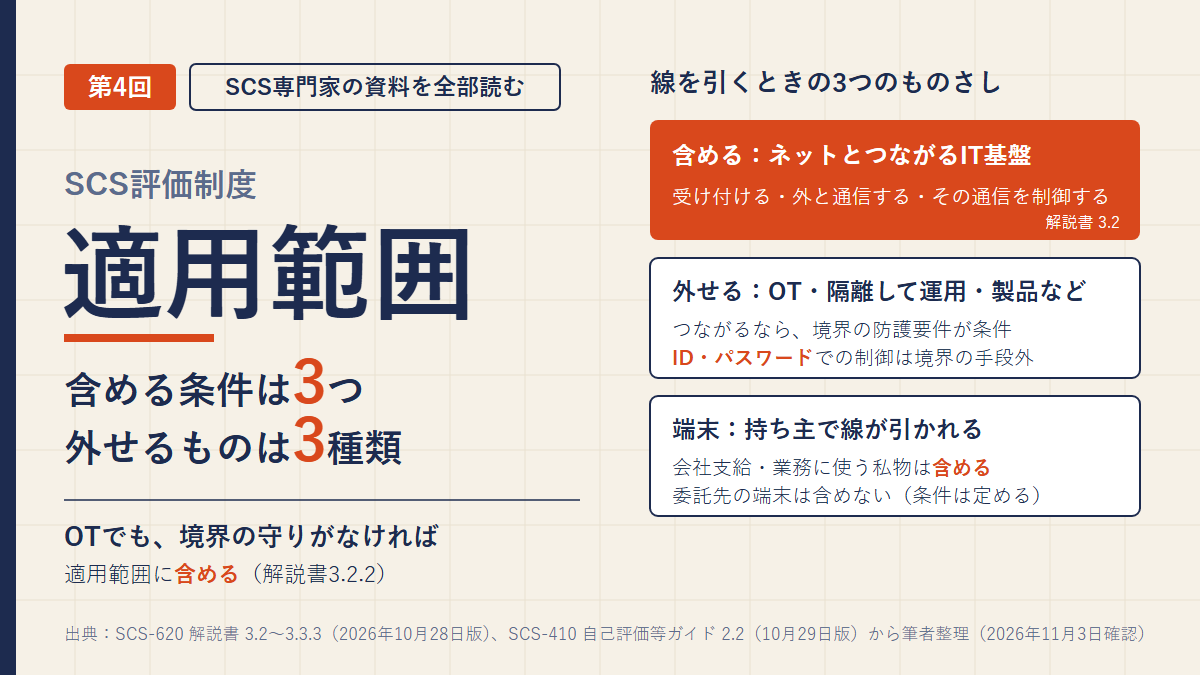
連載「SCS専門家の資料を全部読む」の第4回です。
前回は、どの組織の単位で登録するか(取得単位)を読みました。今回はその内側で、どの機器とシステムを対象にするか、つまり適用範囲です。
適用範囲は、組織が自らの責任で決めます。そのうえで★3なら★3確認責任者が、★4なら評価機関が、その妥当性を確かめます。何を含め、何を外してよく、外したものとの境目をどう守るか。ガイドと解説書の決まりを並べ、解説書の製造業A社と、在宅勤務や委託先のパソコンが混ざる架空のI社で読みます。
- 適用範囲に含める機器の3つの条件と、「特定の業務のシステムだけ」が認められない理由
- 確認者が見る4つの点と、アセスメントシートの質問2〜6の対応
- 外せる3種類(OT・隔離して運用するもの・製品など)と、外すための条件
- 境界の守り方:範囲外からの通信を「インターネットからの通信」と同じに扱う
- 端末は持ち主で線が引かれる(会社支給・私物・委託先)
- 番外編で書いたG社「工場は対象外」の答え合わせ
適用範囲はIT基盤から。含める機器の3つの条件
結論から書きます。適用範囲には、組織のIT基盤(クラウドで運用するものを含む)を含める必要があります。そのIT基盤として、取得単位で使うサーバ・端末・ネットワーク機器のうち、次のいずれかに当たるものを含めます(解説書3.2)。
- インターネットからの通信を受け付けるもの
- インターネットを利用して、外部のサービスやシステムと通信するもの
- 上の2つとインターネットとの間の通信を制御するもの
範囲を決める目的は、インターネット経由の不正アクセスやマルウェア感染から、重要な資産を守ることです。まず守るべきシステムと機器をはっきりさせ、そこに要求事項・評価基準の対策を当てる、という順番で書かれています。含めるのは機器だけではありません。ハードウェア、OS、ミドルウェア、アプリケーションのすべてです(脚注6)。
線の引き方には、制限もあります。制度構築方針は、対象を「特定の業務領域によらず全体の業務に共通するIT基盤」としていました。ガイド2.2は、この言葉の意味をはっきり書いています。人事管理システムや営業管理システムのような、特定の業務のためのシステムだけを適用範囲にすることはできない、という意味です。
つまり、守りやすいシステムだけを選んで登録する、という使い方は想定されていません。範囲を狭めたいなら、後で読む「外せるもの」の決まりに沿って、理由と境界の守りを示すことになります。
解説書は、適用範囲の書き方の例も載せていました。「自社のすべての社内ネットワークを含む。ただし、ソフトウェアの開発環境は除く。」のように、含めるものと除くものを1つの文で示す形です。
確認者が見る4つの点と、シートの質問
★3確認責任者が適用範囲で確かめる点は、ガイド2.2に4つ並んでいます。アセスメントシートの「適用範囲に関する質問事項」は、この4点に対応して作られています。
| ガイド2.2の確認 | 何を確かめるか | シートの質問 | ★4(第三者評価ガイド2.8③) |
|---|---|---|---|
| 1 取得単位を踏まえた適用範囲 | 使っているIT基盤を含み、範囲から外した資産との境界を明示して書かれているか。解説書3.3のような概要図・組織体制図等の提供を受けることが考えられる | 2 | 柱書(シートやネットワーク構成図での図示) |
| 2 インターネット公開サーバ | Webサーバ・メールサーバ等が全て範囲に入っているか | 3 | a |
| 3 境界を構成する機器 | 解説書3.3.3の保護施策が講じられているか | 4 | b |
| 4 範囲から外したもの | 外したものとの境界で保護施策が講じられているか。外した対象が具体的に書かれているか | 5・6 | c・d |
出典:自己評価等ガイド(SCS-410)2.2、アセスメントシート(SCS-410AP)、★4 第三者評価ガイド(SCS-420)2.8。いずれも2026年10月29日の軽微な修正版
確かめ方は、どれも「〜ことが考えられる」という書き方です。公開サーバなら、★3は概要図やネットワーク図で確かめ、担当者に質問する。★4は、評価基準3-1-2-3(★4だけの基準)で求められるネットワーク図で確かめつつ、担当者に質問することなどが考えられる、とあります。手段は例示で、決め打ちではないと読めます。
シートの質問の数は、ガイドより1つ多くなっています。確認4を、質問5(外したものは具体的に何か)と質問6(それぞれの境界で何をしているか)に分けているためです。質問6の補足には、保護措置が難しいならその理由を書く、とあります。理由を書く欄があるのは、確認者にとって手がかりが増えるので助かる点です。
確認の結果、範囲を変える必要があると判断されたら、組織が直して確認を受け直します(ガイド2.2)。★4では、評価チームが照会のうえ、必要に応じて修正を求めます(第三者評価ガイド2.8)。
外せるものは3種類。ただし境界の守りが条件
解説書3.2.2は、一般にIT基盤や外部ネットワーク境界に含まれないと考えられるものを、本制度の対象外としています。
| 外せるもの | 例・補足 | 方針2.2.2との違い |
|---|---|---|
| 製造環境等の制御(OT)システム | 一方向セキュリティゲートウェイで外部ネットワークと区切られた、製造拠点の制御システム | 同じ |
| 事業上の必要性等で要求事項・評価基準を守るのが難しく、適用範囲から隔離して運用するサーバ・端末 | 研究開発で許可リストにないソフトやサービスを使う、古いソフトを更新せずに使う、など(脚注13) | 解説書で加わった |
| 発注元等に販売する製品など、組織が管理・運用しないもの。または、管理・運用するが、基準を守るには他の組織の対応が要るもの | 社外の組織向けに提供するクラウドサービス等の提供基盤 | 後半(管理・運用するもの)は解説書で加わった |
出典:解説書(SCS-620)3.2.2、制度構築方針(2026年3月)2.2.2
ここで外せる理由は、OTや製品は対策の前提や求められる対応が違うから、とされています。工場では、データの保護だけでなく、機器の稼働や安全の維持が求められる。古い設備には段階的な導入が要る。こうした事情から、OTや製品は他の制度・ガイドラインに沿って対策することを想定しています。OTなら経済産業省の工場向けのガイドラインやIEC 62443、製品ならJC-STARなどが挙げられていました。
大事なのは、その次の文です。外したものが適用範囲内のIT基盤とネットワークでつながっているなら、その境界にネットワーク境界防護の要件を実装しなければならない。要件を備えていない場合は、OTに当たるものでも適用範囲に含めなければならない、とあります(解説書3.2.2)。
外せる種類に当たるかどうかで終わりではない、ということです。外せるのは、つながり方と境界の守りが伴ったときだけです。
外すものがあるときは、外す対象と理由を一覧などで整理し、概要を適用範囲の説明に書かなければなりません(解説書3.2)。シートの質問5で「具体的に」と求められるのは、この一覧が前提にあるからでしょう。
境界の守り方:範囲外は「インターネット」と同じに扱う
では、境界で何をすればよいのか。解説書3.3.3は、範囲の外で起きた侵害が、範囲の内へたやすく広がらないようにする、という考え方を示しています。
- 範囲の内と外は、ファイアウォール、VLAN、クラウドのネットワーク制御機能など、同等の技術的手段で区分する
- 範囲の外からの通信は、範囲の内から見て、インターネットからの通信と同じに扱う(★3の評価基準4-5-1-4・4-5-1-5 のように)。ファイアウォールやアクセス制御リストで、業務上必要な範囲に絞る
- 構成上できるなら、外から内への通信は原則拒否し、必要な通信だけ許可するのが望ましい
- 内と外が互いに通信できても、上を満たせば境界として有効
4-5-1-4は、全てのファイアウォールで、認証されていないインバウンド通信を遮断する基準です。4-5-1-5は、インバウンド通信のルールを定める基準です。範囲外の社内ネットワークを「インターネット」と同じ扱いにするなら、そこからの通信にも、この2つの基準に沿った制御が要ることになる、と筆者は読みました。
脚注17も見落とせません。「同等の機能を提供する技術」には、IDとパスワードの組合せなどによるアクセス制御は含まない、とあります。境界は、ネットワークの通信の制御で作る必要があるわけです。ログインできる人を絞っているから大丈夫、という説明では足りないと読めます。
どうしても分けられない場合の道も書かれています。ネットワークを共用する範囲外の事業部や法人について、セキュリティ対策の状況を把握する。そして、適用範囲の要求事項・評価基準と同等以上の対策が講じられていることを確かめる、という考え方です(解説書3.2・3.3.3、ガイド2.2の脚注1)。前回の取得単位の注意点で触れたのは、この部分でした。
端末は「持ち主」で線が引かれる
端末については、解説書3.2.3が、持ち主と使う場所で扱いを分けています。
| 持ち主 | 端末 | ルータ |
|---|---|---|
| 組織(会社支給) | 含める。在宅勤務など、使う場所は問わない | 含める |
| 役員・従業員の個人(BYOD) | 業務に使うなら含める。ただし、業務上の通話・SMS・多要素認証のためだけに使う機器は除くことができる | 含めない(つなぐ端末側でソフトウェアのファイアウォール等を講じるのが望ましい) |
| 委託先など | 含めない。ただし、自社の機密情報や業務システムを扱う際の条件を定め、守られているかを確かめる必要がある | 含めない |
出典:解説書(SCS-620)3.2.3・表2
本文には、表より広い言い方もあります。役員や従業員が在宅勤務などで使う機器は、組織が支給したものかどうかを問わず含める、という文です。私物でも、業務に使うなら範囲に入るという点で、表と同じ向きです。
もう1つ、VPNを経由して仕事をする場合は、VPNの接続先にあるネットワーク機器を外部ネットワーク境界とみなします。自宅のルータではなく、会社側の入口が境界になる、という整理です。
正直、委託先の行は読み違えやすいと感じました。「含めない」で終わらず、条件を定めて守られているか確かめる、という組織側の仕事が残っています。範囲の外にあることと、見なくてよいことは別なんですね。
事例:A社の2事業所を、両方と片方で読む
解説書3.3.1は、少数の事業所からなる企業の例を載せています。前回は取得単位の側から事例②(A社グループ)を読みました。こちらは事例①で、同じA社という名前ですが別の会社です。
前提を短くまとめます。A社は製造業で、本社のあるB事業所と、C事業所の2つの製造拠点を持っています(従業員100〜300名程度を想定)。共通のIT基盤はX社のデータセンターにあり、WebサーバはY社のIaaS/PaaS、メールやファイル保管はZ社のSaaSです。製造現場の加工装置や検査装置は、ファイアウォールでIT基盤の環境と論理的に分けられています。
| B・C両方を含める | Bだけを含める | |
|---|---|---|
| 範囲に含めるもの | X社データセンター内のIT基盤、Y社・Z社のクラウド、B・Cの端末 | X社データセンター内のIT基盤、Y社・Z社のクラウド、Bの端末 |
| 公開サーバ | 必ず含める | 必ず含める |
| 製造の装置など | 基準を守るのが難しければ、インターネットからの通信を受け付けないよう、ファイアウォール等で範囲内と分ける必要がある | 同じ趣旨(インターネットからの通信を受け付けるものを分ける) |
| C事業所との境界 | — | ファイアウォール等で分けることが「望ましい」 |
| Cを外す理由の例 | — | サポート切れの業務端末を使い、入れ替えの計画も未定で、要求事項4-4-2を満たせない |
出典:解説書(SCS-620)3.3.1(2)(3)
並べて気づくのは、Bだけにしても、IT基盤とクラウドは丸ごと残ることです。外れるのはC事業所の端末で、共通の基盤は範囲から出ません。組織の判断で、加工装置や検査装置を範囲に含めることも可能とされています(脚注16)。
1つ、読むときに注意したい点がありました。C事業所を外す理由に挙がる4-4-2(サポート期限の切れたOS・ソフトウェアの利用停止と更改)は、評価基準の表では★4だけの要求事項です。★3でサポート切れを扱うのは4-4-4-1です。サポートが終わったら削除するか、インターネットとの全ての通信を遮断して適用範囲から外す、という書き方になっています。2つは同じ要求事項ではありません。★3で同じ状況を読むなら、4-4-2をそのまま当てはめず、4-4-4-1の内容に照らして確かめることになりそうです。ここは筆者の読みです。
事例:在宅・私物スマホ・委託先PCが混ざるI社(架空)
ここからは架空の場面です。端末の持ち主で線が引かれる、という決まりを試します。
状況(架空)
建築設計事務所のI社は、従業員約30名です。取引先から★3の登録を求められ、自己評価を進めています。
- 社員は会社支給のノートPCを使い、週2日ほど在宅で働く。自宅では各自のルータにつなぐ
- 図面と書類はクラウドのファイル共有サービスに置いている
- 私物のスマートフォンは、多くの社員が多要素認証のアプリだけに使っている。営業の数名は、私物のスマートフォンで業務のチャットとメールも見ている
- 図面の一部は外注先に頼んでいる。外注先は自社のPCで、I社のファイル共有サービスの共有フォルダにアクセスする
I社のシートの質問2には「本社の社内ネットワーク、会社支給のPC、クラウドのファイル共有。私物スマートフォンと外注先のPCは除く」とありました。★3確認責任者として、この回答を読みます。
資料の文
- 解説書3.2.3・表2:会社支給の端末は場所を問わず含める。私物は業務に使うなら含める(通話・SMS・多要素認証のためだけなら除くことができる)。私物のルータは含めない。委託先の端末は含めないが、条件を定め、遵守を確かめる
- 解説書3.2.3:VPN経由なら、VPNの接続先の機器を外部ネットワーク境界とみなす
- ガイド2.2 確認4:外した対象が具体的に書かれているか、境界の保護施策が講じられているか
読み方
会社支給のPCは、在宅でも範囲に入ります。自宅のルータは会社支給ではないので、含める必要はありません。I社の回答は、この2点では資料と合っています。
引っかかるのは「私物スマートフォンは除く」の一言です。多要素認証のアプリだけに使う私物なら、除くことができます。けれど、業務のチャットとメールを見ている営業の数名の私物は、業務に使う端末なので範囲に入る、と読むのが素直です。一律に「除く」とした回答は、資料と食い違っている可能性があります。
外注先のPCは、範囲に含めない扱いで合っています。ただ、I社には、外注先が図面や業務システムを扱うときの条件を決め、守られているか確かめる必要が残ります。
確認者として返すなら、例えば次の3点を聞くことになりそうです。私物スマートフォンの使い方の内訳(多要素認証だけか、業務のアプリも入っているか)。在宅からクラウドへのつなぎ方(VPN経由か、直接か)。外注先に示している条件と、その確かめ方です。どう直すかを決めるのはI社で、確認者が直し方を指示するわけではありません。
資料が答えていないところ
- 私物を範囲に入れたとき、何がどこまで求められるか。たとえば★3の4-4-4-2(14日以内のアップデート)は、対象を「会社支給のスマートデバイス」と書いています。私物のスマートフォンが範囲に入るとき、どの基準がそのまま当たるのか。★3の別紙を読む回(第12・13回)で確かめます
- 範囲に「含めない」端末(多要素認証だけの私物、委託先のPC)を、シートの質問5に「外したもの」として書くのかどうか。ガイドの「自組織のIT基盤とみなし得るもののうち適用範囲から除外したもの」に当たるのかは、書かれていません
- 委託先の端末について、条件の決め方や確かめ方の水準。取引先管理の基準は第10回で読みます
番外編で書いたG社「工場は対象外」の答え合わせ
番外編では、架空のG社が工場を「製造現場のため対象外」としている場面を置きました。自己評価等ガイドが出る前で、根拠は制度構築方針だけでした。G社の工場には、組立装置を動かす制御用の端末と、事務所と同じ社内LANにつながり、取引先の図面を開く生産管理用のパソコンがあります。
| 番外編で書いたこと | ガイド・解説書で読むと |
|---|---|
| 「製造現場だから」だけでは決められない。保留する | 変わらない。外せるのはOTなどの種類で、工場という場所ではない(解説書3.2.2) |
| 方針が外せる例に挙げるのは制御システム | 加えて、範囲内とつながっていて境界の防護要件を備えていなければ、OTでも含めなければならない(解説書3.2.2) |
| 生産管理用のパソコンは事務所と同じLAN | インターネットを利用して取引先のシステムと通信し、図面を受け取るのであれば、置き場所が工場でも、3つの条件の2つ目に当たる、と筆者は読む(取引先との閉域の回線で受け取る場合まで当たるとは限らない) |
| 追加で聞くこと:機器の内訳、つながり方、通信の絞り方 | 足すもの:外した対象と理由の一覧(解説書3.2)、範囲外からの通信をインターネットからの通信と同じに扱っているか(解説書3.3.3)、IDとパスワードではなく通信の制御で分けているか(脚注17) |
答え合わせの結果、番外編の判断の向きは、ガイドと解説書とも食い違っていませんでした。変わるのは、聞くことが具体的になった点です。番外編の本文には、この記事への案内を足しておきます。
資料どうしで、少しずれているところ
今回も、同じ場面を違う言葉で書いている箇所がありました。
| 箇所 | 書き方 | 気になった点 |
|---|---|---|
| 方針2.2.2と解説書3.2.2 | 方針の「含めないもの」は2つ、解説書は3つ | 隔離して運用するサーバ・端末と、管理・運用するが他組織の対応が要るものは、解説書で加わった |
| 方針2.2.2「その他」と解説書3.3.3 | 方針は「範囲内外の通信を必要最小限に」、解説書は「範囲外からの通信をインターネットからの通信と同様に扱う」 | 解説書のほうが具体的。IDとパスワードによる制御は含まない、という線も解説書だけ |
| 解説書3.2.2と3.3.1(3) | 3.2.2は、つながっていれば境界の防護要件を「実装しなければならず」、なければ含める。3.3.1(3)は、外したC事業所との分離を「望ましい」 | 後の節で書く |
| 解説書3.3.1(3) | Cを外す理由に要求事項4-4-2 | 4-4-2は★4だけの要求事項 |
| シートの質問5と6 | 質問5の補足にも「境界において保護施策が講じられているかを回答」 | 質問6と同じことを聞いているように読める |
3行目は、筆者が今回いちばん引っかかったところです。C事業所は、基準を満たせないので外す例でした。その境界の分離が「望ましい」にとどまるなら、分離しないときは何で補うのか。ガイド2.2の脚注1は、分離しないまま範囲外の組織がIT基盤を共同で使うなら、同等以上の対策を確かめる必要がある、としています。けれど、基準を満たせないから外したC事業所に、同等以上の対策を求めるのは筋が合いません。筆者の読みでは、C事業所をこの理由で範囲から外すのであれば、境界での分離が実質的に必要になると考えます。ただ、これは資料に明記された結論ではなく、3つの記述を突き合わせた筆者の解釈です。3.3.1(3)の原文は、あくまで「望ましい」です。
筆者の立場から:線は人ではなく、端末で引かれる
前回の終わりに、組織で切った線の内側に、外から来た人がいる、と書きました。今回の資料での答えは、適用範囲の線は人の所属ではなく、端末の持ち主で引かれる、というものでした。
常駐で働く人は、相手先から渡された端末で仕事をすることもあれば、自分の会社の端末を持ち込むこともあります。表2に当てはめると、前者は組織の端末なので範囲の内、後者は委託先の端末なので範囲の外です。同じ人でも、どの端末で入るかによって扱いが変わります。
最初は、人で線を引かないことに少し戸惑いました。けれど、適用範囲の目的はインターネット経由の脅威から資産を守ることでした。攻撃の入口になるのは端末とネットワークなので、端末で線を引くのは筋が通っている、と筆者は読んでいます。
人のほうは、別の場所で扱われています。前回触れたように、★3の要求事項には、守秘義務のルールの対象に派遣社員や受入出向者を含める基準があります(1-2-3-1)。人は守秘義務のルールで、端末は適用範囲で押さえる。そして範囲の外にある委託先の端末にも、条件を決めて確かめる仕事が残る。人と端末を、別の方法で管理する仕組みになっているのだと思います。もっとも、1-2-3-1が名指しするのは役員・従業員・派遣社員・受入出向者で、委託先の要員まで当然に含むとは書かれていません。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
外すほど、確かめることは増える
範囲を狭めれば対策の手間が減る、と考えたくなります。けれど、外したものには一覧と理由が要り、つながっていれば境界の守りを示す必要があります。分けられないなら、範囲外の対策状況を把握し、同等以上であることを確かめる道しか残りません。A社の例でも、Bだけにしたところで共通の基盤とクラウドは残りました。外すことで、書くことと確かめることがかえって増える場面もある、と考えておいたほうがよさそうです。
公開サーバと、範囲に入るクラウドは外せない
インターネット公開サーバは、必ず範囲に含めます(解説書3.2.1の脚注10、ガイド2.2 確認2)。クラウドで動かしていても同じです。範囲に入るクラウドや親会社の共通ネットワークで、利用者として何をし、提供者の何を確かめるかは、次の第5回で読みます。
まとめ
- 適用範囲には、組織のIT基盤(クラウドを含む)を含める。そのIT基盤として、取得単位で使う機器のうち、3つの条件のいずれかに当たるものを含める。インターネットからの通信を受け付ける、インターネットで外部と通信する、その通信を制御する、の3つ。人事や営業など、特定業務のシステムだけを範囲にすることはできない
- 確認者が見るのは、IT基盤が含まれ境界が明示されているか、公開サーバが全部入っているか、境界の機器の保護施策、外したものの具体と境界の守り。シートの質問2〜6がこれに対応する
- 外せるのは、OT・事業上の必要で隔離して運用するもの・製品や社外向けの提供基盤など。範囲内とつながっていて境界の防護要件を備えていなければ、OTでも含めなければならない。外すなら一覧と理由を書く
- 境界では、範囲外からの通信をインターネットからの通信と同じに扱い、業務上必要な範囲に絞る。IDとパスワードによる制御は、境界の手段に含まれない。分けられないなら、範囲外に同等以上の対策があることを確かめる
- 端末は持ち主で線が引かれる。会社支給は場所を問わず含め、在宅勤務などで使う機器は支給かどうかを問わず含める。私物は業務に使うなら含める(通話・SMS・多要素認証だけなら除くことができる)。委託先の端末は含めないが、条件を定めて遵守を確かめる
- 番外編G社の「製造現場だから、だけでは決められない」は、ガイドと解説書とも食い違わなかった
引っかかった点
- インターネットと直接やりとりしない社内だけのサーバは、3つの条件のどれで範囲に入るのか。解説書3.2.1は「IT基盤を構成するサーバ群」を含むとし、方針も共通のIT基盤のサーバ群を含むとしています。筆者は「IT基盤」の側で入ると読んでいますが、条件との関係を書いた文は見当たりませんでした
- 基準を満たせないC事業所を外すとき、境界の分離が「望ましい」で足りるのか(前述の通り、筆者は実質的に必要になると解釈していますが、資料に明記された結論ではありません)
- 範囲に「含めない」と「除外する」は同じなのか。シートの質問5に、委託先の端末や多要素認証だけの私物まで書くのかが分かりません
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の2.2・脚注1・別紙 4-4-4-1・4-4-4-2・4-5-1-4・4-5-1-5、アセスメントシート SCS-410AP の適用範囲に関する質問事項2〜6、解説書 SCS-620 v1.0 の3.2〜3.2.3・3.3.1・3.3.3、★4 第三者評価ガイド SCS-420 の2.8、要求事項・評価基準 SCS-400 Ver.1.1。ガイド・シート・第三者評価ガイドは2026年10月29日の軽微な修正版)
- IPA「SCS評価制度の詳細情報」(制度構築方針〈経済産業省・国家サイバー統括室、2026年3月〉2.2.2)
この記事は2026年11月3日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料には今後も改定や追加が予定されています。判断の前に、必ず一次資料で最新の状態を確認してください。