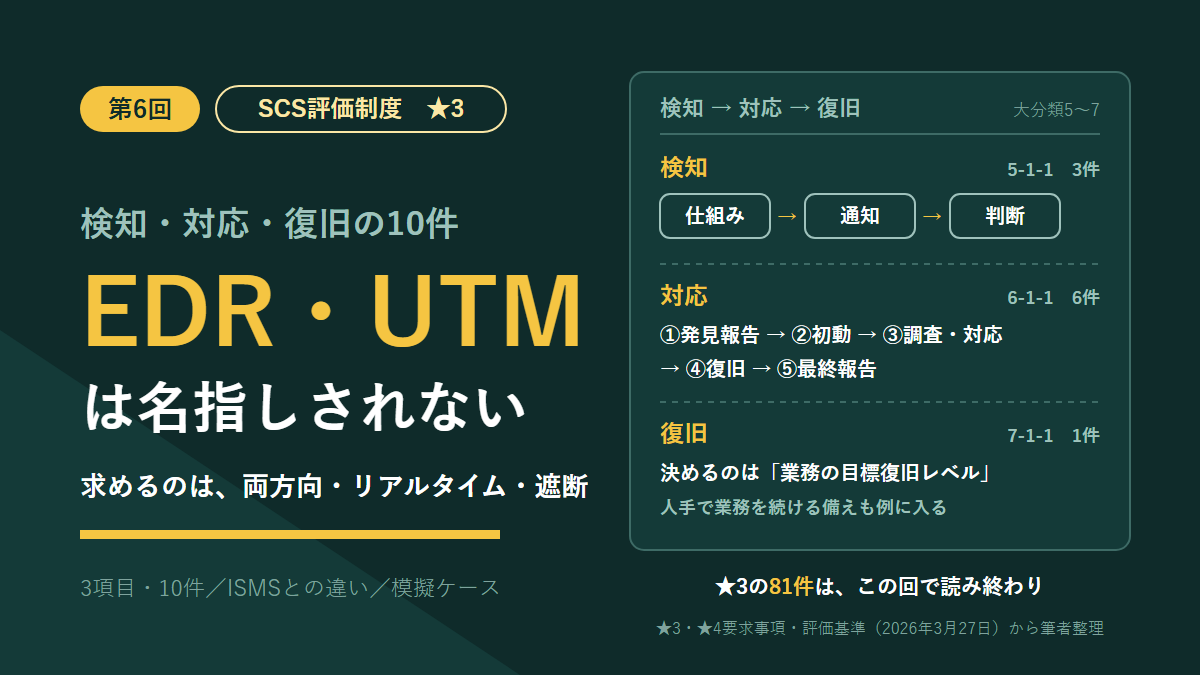
連載「SCS★3を覚える」の第6回です。★3を読む6回は、今回で一区切りになります。
範囲は大分類の5〜7、検知(DE)・対応(RS)・復旧(RC)です。★3の要求事項は3件、評価基準は10件でした。これまでの回でいちばん少ない数です。
数は少ないものの、事故に気づいてから業務を戻すまでが、ここで1本の流れになります。そのなかで筆者がドリルで迷ったのは3つでした。検知の3件の中身と順番、年1回の点検の対象、そして「目標復旧レベル」と★4の「時点」「時間」の区別です。今回は検知・対応・復旧の順に読んでいきます。
- 5〜7の★3、3項目・10件の全体像
- 検知の3件を「仕組み・通知・判断」の順に読む。EDRやUTMという言葉は出てこない
- ★3のログは「分析する」で出てくる。保管期間は書かれていない
- 対応の6件と、平時の体制(1-2-1)との対
- 復旧の1件:決めるのは「業務の目標復旧レベル」。人手で業務を続ける備えも例に入る
- ISMSではどこに当たるか。模擬ケース:架空のF社の自己評価結果を読む
第6回の範囲:10件は3項目、大分類ごとに1つずつ
結論から書きます。大分類5・6・7に、★3の要求事項が1つずつです。いちばん多いのは対応の6-1-1で、10件のうち6件を占めます。
| No. | 要求事項名 | ★3の評価基準 | 中身(筆者の要約) |
|---|---|---|---|
| 5-1-1 | ネットワーク接続・データの監視 | 3 | 怪しい通信を見つけて止め、知らせ、インシデントかどうかを判断する |
| 6-1-1 | インシデント対応手順 | 6 | 手順・連絡先・役割・報告の様式を決める。体制を年1回点検し、事例を共有する |
| 7-1-1 | 事業継続要件に沿った復旧準備 | 1 | 重要なシステムについて、業務をどこまで戻すかを決め、戻す備えをする |
| 計 | 10 | ||
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。件数は筆者がExcelから数えた値です。
検知の3件は「仕組み・通知・判断」の順に読む
5-1-1の3件は、番号の順ではなく、仕組み(-1)、通知(-3)、判断(-2)の順に読むと流れがつながります。見つけて止める仕組みを入れ、その仕組みが知らせ、知らせを受けた人がインシデントかを判断する。筆者はそう読んでいます。表は流れの順に並べました。
| 流れ | No. | 原文 |
|---|---|---|
| 見つけて止める | 5-1-1-1 | 社内外ネットワークの境界又は端末において、インターネットから社内への通信及び社内から不正なサーバへの通信の双方について、不正アクセスをリアルタイム検知・遮断する仕組みを導入すること。 |
| 知らせる | 5-1-1-3 | No.5-1-1-1で設置したネットワーク機器又はサービスについて、以下の要件を満たす異常時に通知する仕組みを導入すること。 -アラートが速やかに発報されること。 -インシデントの速報レポートが作成され、通知されること。 |
| 判断する | 5-1-1-2 | ネットワーク機器のログ及びアラートを分析し、セキュリティ担当部署の担当者又は管理者により不審な事象が発見された場合に、それがセキュリティインシデントに該当するかが判断されること。 |
迷ったところ①:番号は「仕組み・判断・通知」、流れは「仕組み・通知・判断」
筆者が作った一問一答のドリルで迷ったのが、この3件の中身と順番でした。番号のまま覚えようとすると、どちらも混ざります。
手がかりは、5-1-1-3の書き出しにあります。「No.5-1-1-1で設置したネットワーク機器又はサービスについて」。通知の基準は、仕組みの基準を指して始まっています。だから流れでは-1のすぐ後ろに置く、と覚えると並びが崩れません。
中身でもう1つ押さえたいのが、5-1-1-1の「双方」の2文字です。外から入る通信だけでなく、社内から不正なサーバへ出ていく通信も対象に入ります。感染した端末が外へつなぎにいく通信を想像すると、分かりやすいと思います。
EDRやUTMという言葉は出てこない
5-1-1-1が決めているのは、場所(境界又は端末)、向き(双方)、働き(リアルタイム検知・遮断)の3つです。製品の種類は書かれていません。EDR、UTM、IDSといった言葉は、★3・★4の要求事項にも評価基準にも、一度も出てきませんでした(筆者がExcelの全行を検索)。
「境界又は端末」なので、境界に置く機器でも、端末に入れる仕組みでも、文面上は入ります。5-1-1-3の側には「ネットワーク機器又はサービス」という言葉もありました。外部のサービスを使う形も、文面からは外れていないと読めます。
製品の名前ではなく、両方向か、リアルタイムか、遮断までするかの3つで見る。これが筆者の読みです。どの製品が満たすかは、この記事では判断しません。
★3のログは「分析する」で出てくる。保管期間はない
第5回で予告していた点です。★3で、記録としてのログが出てくるのは5-1-1-2だけでした。ただ、どれだけの期間残すかは書かれていません。ファイアウォールなどのログを6か月保管する基準(4-4-3-1)は、★4です。
判断の中身も「該当するか」の1段だけです。インシデントをレベルに分けて判断するのは、★4の5-2-1でした。★3は分析と判断を求め、保管の期間と判断の段階は★4に回している。筆者はそう整理しています。
対応の6件は、平時の体制と対で覚える
6-1-1の6件は、手順(-1)、体制(-2〜-4)、報告と共有(-5・-6)に分かれます。体制の3件は、第2回で読んだ1-2-1と同じ並びです。役割・責任、連絡先、年1回の点検が、平時と事故のときで対になっています。
| No. | 事故のとき(6-1-1、筆者の要約) | 平時の対(1-2-1) |
|---|---|---|
| 6-1-1-1 | 対応手順を定める。①発見報告、②初動、③調査・対応、④復旧、⑤最終報告を含める | ― |
| 6-1-1-2 | 社内外組織(関係当局及び所管省庁を含む)の連絡先と、報告・情報共有ルートを定める | 1-2-1-2 統括する役員と担当部署の連絡先リスト |
| 6-1-1-3 | 統括する役員と担当部署の、事故のときの役割・責任を定める | 1-2-1-1 同じ2者の役割・責任 |
| 6-1-1-4 | 6-1-1-2と6-1-1-3の体制を、年1回以上点検する | 1-2-1-3 平時の体制を年1回以上点検 |
| 6-1-1-5 | 報告フォーマットを整備する | ― |
| 6-1-1-6 | 年1回以上と、社内外で重大なインシデントが起きたときに、事例と対応策を社内部署へ共有する | ― |
対で並べると、違いは連絡先に出ます。平時の連絡先リストは、統括する役員と担当部署の2者でした。事故のときは社外まで広がり、関係当局と所管省庁が名指しされています。連絡先だけでなく、誰から誰へ伝えるかの「報告・情報共有ルート」まで求めているのも違いです。
取引先との事故のときの分担は、第2回で読んだ2-1-4-1が受け持ちます。制度構築方針は、★3の達成水準のイメージとして次の一文を挙げていました(13ページ)。
「インシデント発生時に、取引先を含む社内外関係各所への報告・共有に必要な最低限の手順が定義、実施されている。」
報告と共有の道が、★3の対応の中心だと読めます。
迷ったところ②:年1回の点検に、手順書は入っていない
ドリルで迷ったところの2つ目は、点検の対象でした。6-1-1-4が挙げているのは、6-1-1-2と6-1-1-3だけです。連絡先・ルートと、役割・責任の2つでした。
5段の手順(6-1-1-1)と報告フォーマット(6-1-1-5)は、対象に書かれていません。見直さなくてよい、という意味ではないと思います。ただ、文面で年1回を求めているのは人と連絡先の側です。平時の1-2-1-3も、点検の対象は「平時の体制」でした。平時も事故のときも、年1回見るのは体制と覚えると迷いません。
この範囲には、もう1つ「年1回以上」があります。6-1-1-6の事例の共有で、こちらは点検ではありません。重大なインシデントが「社内外で」起きたときにも共有するので、よその会社の大きな事故もきっかけに数えられます。
5段は並びだけが決まっていて、中身は会社が書く
6-1-1-1は、5段を「含んだ」手順を求めています。それぞれの段で何をするかは書かれていません。
④の「復旧」と、大分類7の「復旧」は別物です。④は、起きた事故に対応する手順の中の1段。7-1-1-1は、重要なシステムについて、事故の前から戻す備えをしておく基準でした。
第5回で読んだ4-2-2の「セキュリティインシデント発生時の対応」は、この手順を人に教えるものだと筆者は読んでいます。そう読むと、気づく入口は2つです。機器の側が5-1-1、人の側が①発見報告になります。
復旧の1件は「業務を」どこまで戻すかを決める
7-1-1の★3は、7-1-1-1の1件だけです。決めるのは業務の目標復旧レベルで、整えるのはそこまで戻すための対策でした。対策の例には、システムで続ける方法と、人手で続ける方法の2つが挙がっています。
| 区分 | 原文(7-1-1-1) |
|---|---|
| 対象 | 事業継続上重要なシステムについて、サイバー攻撃を念頭に |
| 定めるもの | 業務の目標復旧レベル |
| 整備するもの | 当該レベルまで業務を回復するために必要な対策を、以下の例を参考として整備すること |
| 例 | – システムによる業務継続(例:予備機、クラウド環境等により待機系を整備する。) – 人手による業務継続(例:電話、FAX等による連絡又は業務の実施に備え、影響のある取引先の連絡先及び複数の連絡手段を整備する。) |
読むときのポイントは3つあります。
1つ目は、戻す対象が「業務」であることです。システムを元どおりにすることではなく、業務をどこまで回復させるかを決めます。電話やFAXで続ける備えが例に入っているのは、そのためだと思います。
2つ目は、例が「参考として」の扱いであることです。第5回の4-4-4-2は、4つの対策から「いずれか」を選ぶ書き方でした。7-1-1-1の例は、選択肢ではなく手がかりです。
3つ目は、「事業継続上重要なシステム」の選び方が★3にないことです。重要な機密情報には、把握する仕組みを整える基準(3-1-4-3)があります。重要なシステムには、それに当たる独立した基準がありません。とはいえ、7-1-1-1は重要なシステムについて目標復旧レベルを定めるので、どれが重要かを決めること自体は前提です。どう選ぶかは、会社が決める形だと筆者は読んでいます。
なお、「BCP」「事業継続計画」という言葉は、★3・★4のどちらにも出てきません。文にあるのは「サイバー攻撃を念頭に」です。地震や停電だけを想定した計画だと、この文には届かない可能性があります。
迷ったところ③:目標復旧レベルと、★4の時点・時間
3つ目に迷ったのは、名前の似た3つの言葉です。★3の7-1-1-1にある「目標復旧レベル」と、★4の7-1-1-2に出てくる「目標復旧時点」「目標復旧時間」でした。
| 言葉 | No. | ★ | 原文での使われ方(筆者の要約) |
|---|---|---|---|
| 業務の目標復旧レベル | 7-1-1-1 | ★3 | 業務をどこまで回復させるか。定めたうえで、そこまで戻す対策を整える |
| 目標復旧時点 | 7-1-1-2 | ★4 | その時点へ復旧できるように、4-3-4-1・4-3-4-2で取得したバックアップを保管する |
| 目標復旧時間 | 7-1-1-2 | ★4 | その時間内に、リストア手順書どおりバックアップを復元できることを確かめる |
★3にあるのはレベルだけで、時点と時間はどちらも★4です。もう1つの見分け方は、つながっている先でした。レベルは「業務」に付き、時点と時間はバックアップとリストアに付いています。時点は一般にRPO、時間はRTOと呼ばれる考え方です。
ちなみに「レベル」という言葉は、★3の4-4-4-2(脆弱性のレベルの詳細)と、★4の5-2-1(インシデントのレベル)にも出てきます。意味はそれぞれ別です。
★4で足されるもの:レベル分け、挙動の監視、戻せるかの確認
この範囲で★4が足す評価基準は6件です。★4だけの要求事項が2つ(5-1-2、5-2-1)と、7-1-1に1件。意外だったのは、対応の6-1-1に★4で足される基準が1件もないことでした。
| 範囲 | ★3はここまで | ★4で足されるもの |
|---|---|---|
| 検知(5-1) | 境界又は端末での検知・遮断、通知、インシデントに該当するかの判断 | 会社支給のパソコンで許可するソフトの一覧と、年1回のインストール状況の点検。外部から受け取ったファイルのリアルタイムスキャン又は仮想環境での確認(5-1-2) |
| 分析(5-2) | ― | インシデントのレベルと対象範囲を定めて周知する。不審な認証試行やアラートを、そのレベルに当てはめて判断する(5-2-1) |
| 対応(6-1) | 6件 | なし |
| 復旧(7-1) | 業務の目標復旧レベルと、戻す対策 | 目標復旧時点に戻せるバックアップの保管。目標復旧時間内に、リストア手順書どおり戻せることの確認(7-1-1-2) |
覚え方としては、「★3は該当するか、★4はどのレベルか」「★3は戻す備え、★4は戻せるかの確認」の2つが効きます。
筆者の立場から:障害の一次報告を上げる側から読む
ISMS連載の第3回と第18回で書いた通り、筆者の現場には、障害が起きたら短い時間で一次報告を上げる決まりがあります。原因、対応、再発防止に加えて、発生から解決までの経過時刻も残します。
6-1-1-1の5段と並べると、形はよく似ています。一次報告は①発見報告に、経過と原因の記録は③調査・対応と④復旧に、締めの報告は⑤最終報告に当たる。第18回で「形はすでにそこにある」と書いたのと同じ読みです。なお、筆者の職場はこの制度の対象ではありません。ここでは文面の読みだけにとどめます。
この範囲で筆者が手を動かしているのは、ログの調査です。第25回で書いた通り、筆者がログを開くのは、障害や問い合わせを調べるとき。何かが起きてから、原因をさかのぼるために読みます。
その使い方の側から読むと、5-1-1-2の場面が見えてきます。障害は、たいてい障害として見つかるものです。情報セキュリティの問題かもしれないと分かるとすれば、ログをさかのぼっている途中でしょう。そこで不審な事象に行き当たったときが、「セキュリティインシデントに該当するかが判断されること」の場面だと読みました。
この文は受け身です。見つける人は「セキュリティ担当部署の担当者又は管理者」と書かれていますが、判断する人は書かれていません。調べる側にとって大事なのは、見つけたものを判断する人に届ける道があることだと筆者は考えています。その道を定めるのが、6-1-1-2の報告・情報共有ルートと、6-1-1-3の役割・責任でした。年1回の点検(6-1-1-4)がちょうどこの2つに絞られているのも、作業する側から見ると筋が通って見えます。
ISMSではどこに当たるか:分類の体系を決めるISMS、該当するかを問う★3
第6回の10件の主な参照元(参照文献Excelの太字)は、すべて自工会・部工会のガイドラインでした。検知の3件は、ガイドラインのLv2(標準的に目指すべき項目)を参照しています。これは個別の評価基準が参照した箇所の話です。制度構築方針が示す★3全体のベンチマーク(ガイドラインのLv1とCyber Essentials)とは、分けて読みます。
ISO/IEC 27001:2022が太字になった基準は、この範囲にもありません。★3の81件を通して、ISOの太字は0件でした。ISOの列は、横に並べた参照として読みます。
| ★3 | ISOの列 | ISMS連載 |
|---|---|---|
| 5-1-1 ネットワーク接続・データの監視 | A.5.25(5-1-1-2だけ)、A.8.16、A.8.20 | 第18回、第25回(A.8.13〜A.8.19)、第26回(A.8.20〜A.8.24) |
| 6-1-1 インシデント対応手順 | A.5.24、A.5.26、A.5.27(6-1-1-6だけ) | 第18回(A.5.19〜A.5.30) |
| 7-1-1 事業継続要件に沿った復旧準備 | A.5.30 | 第18回 |
判定:管理基準は分類の体系を求め、★3は該当するかを問う
情報セキュリティ管理基準(令和7年改正版)の5e-5.25は、まず分類と優先順位付けの体系に合意するよう求めています(5e-5.25.1)。その体系には、事象をインシデントに分類する基準を含めます(5e-5.25.2)。評価と決定の結果は、詳しく記録しておきます(5e-5.25.5)。
★3の5-1-1-2は、該当するかが判断されることまででした。分類の体系に近いレベル分けは、★4の5-2-1です。判断の結果を記録する言葉も、5-1-1-2の文にはありません。
学習:管理基準は数えて監視し、★3は事例を共有する
5e-5.27.1は、インシデントの形態・規模・費用を定量化し、監視する手順を求めています。5e-5.27.2のc)は、起こり得るインシデントの事例や対応の事例を示して、意識向上と訓練を強めることを挙げていました。
★3の6-1-1-6は、事例と対応策を社内部署へ共有するところまでです。数えて監視する基準は、★3にはありません。そのかわり、共有のきっかけに「社外で」起きた重大なインシデントを入れています。
復旧:管理基準は時間と時点を置き、★3は業務のレベルを置く
5f-5.30.2と5f-5.30.3は、優先する活動と、それを支える資源(ICTサービスを含む)に、目標復旧時間(RTO)を定めるよう求めています。目標復旧時点(RPO)も細目にあります。ICT継続計画には、優先するICT資源のRPOと、情報を復旧する手順を含めます(5f-5.30.6 c) 3))。その計画は、演習とテストで定期的に評価します(5f-5.30.6 b) 1))。
★3の7-1-1-1が定めさせるのは、業務の目標復旧レベルです。前述の通り、時点と時間、そして戻せるかの確認は★4の7-1-1-2でした。ISMSでは細目にある時間と時点の考え方が、SCSでは★4の側に置かれています。
模擬ケース:F社の自己評価結果を読む
架空の会社の自己評価結果を、確かめる側の目で読む練習です。筆者が作った演習で、研修や試験の問題を予想したものではありません。進め方はこれまでの回と同じで、研修実施基準(SCS-330B)の「自己評価結果のレビュー演習」の流れを借りています。
F社の状況(架空)
- 樹脂部品の成形業。従業員60名
- 受注と生産計画は、社内のサーバで動く生産管理システムで回している。止まると出荷が止まる
- インターネットとの境界に、ファイアウォール機能を持つ機器(UTM)を置いている。保守は導入した販売店
- 情報システムの担当は、総務課の2名
自己評価結果(抜粋)
| 評価基準 | 判定 | 根拠欄の記載 |
|---|---|---|
| 6-1-1-2 | 実施済み | 緊急連絡網(社長・総務課長・情報システム担当2名の携帯電話番号)を作成し、事務所に掲示 |
| 5-1-1-1 | 実施済み | 境界のUTMで、外部からの不正アクセスを検知・遮断している |
| 7-1-1-1 | 実施済み | 生産管理システムのサーバは、毎晩NASにバックアップしている |
白黒がつくもの:6-1-1-2「実施済み」
- 事実:社内の4名の連絡先を掲示している
- 基準:原文は、社内外組織(関係当局及び所管省庁を含む)の連絡先と、報告・情報共有ルートを求める
- 判断:この記載だけでは「実施済み」とは言えない
- 根拠:社外の連絡先と、報告・情報共有のルートが根拠欄にない。記載の中身は、平時の連絡先リスト(1-2-1-2)に近い
- 求めること:社外の組織(関係当局・所管省庁を含む)の連絡先と、事故のときに誰から誰へ報告・共有するかを定めたもの
保留して聞くもの①:5-1-1-1「実施済み」
- 事実:境界のUTMで、外から入ってくる不正アクセスを検知・遮断している
- 基準:原文は、インターネットから社内への通信と、社内から不正なサーバへの通信の双方について、リアルタイムの検知・遮断を求める
- 判断:根拠欄だけでは決められない。保留する
- 根拠:社内から外へ出ていく通信の記載がない。機器が持っている機能と、有効にしている機能は別のことがある
- 追加で聞くこと:社内から不正なサーバへの通信を検知・遮断する設定が有効になっていることが分かるもの。あわせて、5-1-1-3の通知の宛先
保留して聞くもの②:7-1-1-1「実施済み」
- 事実:生産管理システムのサーバを、毎晩バックアップしている
- 基準:原文は、業務の目標復旧レベルを定め、そのレベルまで業務を回復するための対策を整備することを求める。想定は「サイバー攻撃を念頭に」
- 判断:根拠欄からは決められない。保留する
- 根拠:書かれているのは、バックアップ(4-3-4)の中身にとどまる。目標復旧レベルを定めたか、バックアップをどのレベルに届く対策として置いているかが書かれていない
- 追加で聞くこと:生産管理システムが止まったとき、業務をどこまで、どう続けるかを定めた文書。システムが戻るまでの人手の備え(影響のある取引先の連絡先、複数の連絡手段など)があるか。想定にサイバー攻撃が入っているか
3件に共通していたこと
3件とも、根拠欄は近くにある別の基準の中身で答えていました。6-1-1-2は平時の連絡先(1-2-1-2)、7-1-1-1はバックアップ(4-3-4)です。5-1-1-1は、双方のうち片方の向きだけでした。
戻せるかを確かめる基準(7-1-1-2)は★4なので、論点にしていません。求めることは「何が足りないか」「何を見せてほしいか」で止めました。どう直すかを決めるのはF社です。
注意点
解説書が出たら、読みが変わり得る
「境界又は端末」の範囲、外部のサービスの扱い、事業継続上重要なシステムの選び方、目標復旧レベルの書き方。どれも原文だけでは読み切れません。解説書と自己評価等ガイドは、2026年10月21日時点で未公開です。公開されたら、この回の「筆者の読み」を突き合わせて直します。
★3の検知は、あらゆる攻撃に気づける線ではない
★3の検知はネットワークの通信が中心で、復旧も戻す備えを整えるところまでです。★3に沿っていることと、攻撃に十分備えていることは、同じではありません。
まとめ
- 5〜7の★3は3項目・10件。対応の6-1-1が6件を占める
- 検知は「仕組み・通知・判断」の順に読む。境界又は端末で、双方の通信をリアルタイムに検知・遮断する。EDRやUTMという言葉は出てこない
- ★3のログは5-1-1-2の分析で出てくる。保管期間は★3になく、6か月保管は★4の4-4-3-1
- 対応の体制は、平時の1-2-1と対で覚える。事故のときの連絡先は、関係当局・所管省庁を含む社外まで。年1回の点検の対象は、連絡先・ルートと役割・責任
- 復旧は、業務の目標復旧レベルを決めて、戻す対策を整える。人手で続ける備えも例に入る。目標復旧時点・時間と、戻せるかの確認は★4
- ISMSと比べると、判定は、管理基準では分類の体系、★3では該当するかの判断
★3の評価基準81件は、この6回で全部読みました。
- 第1回 全体像:26項目の一覧、ISMSとの違い
- 第2回 統治:ガバナンス・取引先管理(12件)
- 第3回 識別:リスクの特定(11件)
- 第4回 防御①:ID・認証・アクセス権(27件)
- 第5回 防御②:教育・バックアップ・パッチ・境界(21件)
- 第6回 検知・対応・復旧(10件、この記事)
覚え直すときは、ドリルの範囲を分類ごとに絞れます(5 検知/6 対応/7 復旧)。この連載の後は番外編で、確かめる側の研修と修了試験の仕組みを読む予定です。解説書が公開されたら、6回それぞれの「筆者の読み」を突き合わせて直します。
引っかかった点
- 検知の3件の中身と順番で迷いました。番号の順(仕組み・判断・通知)と流れの順(仕組み・通知・判断)が違います。5-1-1-3が「No.5-1-1-1で設置した」で始まることを手がかりにすると、並びが崩れません
- 年1回の点検の対象で迷いました。6-1-1-4が点検するのは連絡先・ルートと役割・責任で、手順書と報告フォーマットは対象に書かれていません。同じ範囲の6-1-1-6の「年1回以上」は、点検ではなく共有です
- 目標復旧レベル(★3)と、目標復旧時点・目標復旧時間(★4)の区別で迷いました。レベルは業務に、時点と時間はバックアップとリストアに付いています
- 5-1-1-3の速報レポートを、機器やサービスが自動で作るものと、人が作るもののどちらとして読むか。原文からは区別できませんでした
- 保守の事業者や外部のサービスが見つけた異常を、5-1-1-2の「担当者又は管理者により不審な事象が発見された場合」に数えるか。原文からは決められませんでした
- 「事業継続上重要なシステム」の選び方は★3に書かれていません。重要な機密情報を把握する仕組み(3-1-4-3)のような独立した基準がなく、どこから決めるかは解説書を待ちます
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月21日確認。解説書は「2026年10月頃公開予定」のまま)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字とLvの数は、筆者がこのExcelから数えた値
- IPA「SCS評価制度の詳細情報」(制度構築方針 2026年3月27日。13ページの★3の達成水準とベンチマーク)
- IPA「SCS評価制度 制度規程・委員会」(研修実施基準 SCS-330B)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」5e-5.25、5e-5.27、5f-5.30(2026年10月21日確認)
この記事の内容は2026年10月21日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。