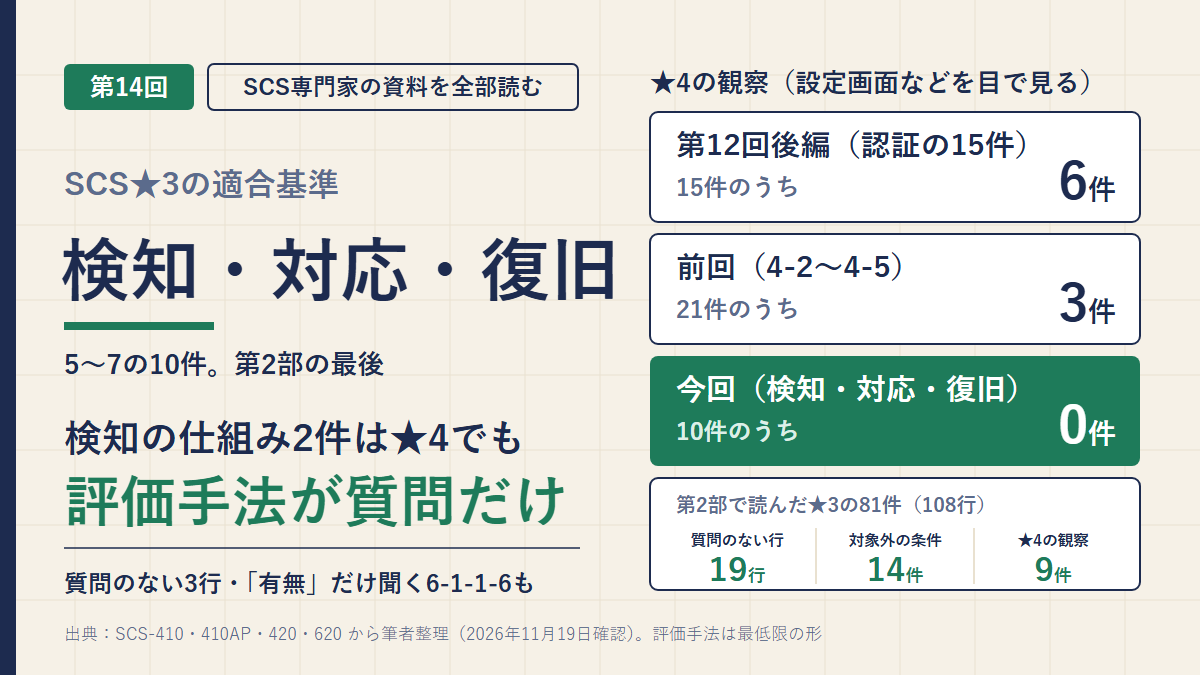
連載「SCS専門家の資料を全部読む」の第14回です。検知・対応・復旧の★3 10件を、別紙で読みます。ネットワークの監視が3件、インシデント対応手順が6件、復旧の準備が1件です。第2部の最後の回になります。
各基準の意味は、★3連載の第6回で読みました。番号と流れの順序、EDRやUTMが解説書にしか出てこないこと、年1回の点検に手順書が入らないことも、そちらにあります。ここで追うのは、適合基準とシートの行、★4の評価手法です。
並べてみて引っかかったのは、検知の3件でした。そのうち2件は仕組みの基準で、不正アクセスをリアルタイムで検知・遮断する5-1-1-1と、異常時に通知する5-1-1-3です。★4の最低限の評価手法でも、この2件に指定されているのは質問だけでした。ログとアラートを分析する5-1-1-2も、★4が閲覧するのは判断の手順を定めた文書でした。ログやアラートそのものを閲覧・観察する指定は、3件のどこにもありません。後半では、前編から続く架空のP社のシートを確認者の目で読み、第2部の81件も振り返ります。
- 10件は適合基準の形で4つの型(筆者の分類)に分かれ、16行のうち3行に質問がない
- 質問のない3行は、文書の中身を言う2行と、ログの分析そのものを言う1行であること
- 検知の仕組み2件は★4でも評価手法が質問だけで、ログとアラートを見る指定がないこと
- 5-1-1-2の1行だけ、自己評価方法が「質問する」で、★4にも触れていること
- 6-1-1-6の②は、重大なインシデントの「有無」を聞き、共有したかは聞かないこと
- 第2部で読んだ★3の81件を、範囲ごとの数で振り返る
10件は4つの型に分かれ、16行のうち3行に質問がない
先に結論です。この10件は、シートでは16行になります。2行以上に分かれるのは、5-1-1-2(①〜③)と、6-1-1-1、6-1-1-2、6-1-1-6、7-1-1-1(どれも①②)です。
適合基準の形で分けると、4つの型になりました。前回の4つの型のうち、最後の「決めて、そのとおりやっている」は、この範囲に合わせて「決めて、それに合わせている」と呼び直しています。7-1-1-1は復旧を実施することではなく、対策を整えておくことを求める基準だからです。型の名前は筆者の分け方で、資料の用語ではありません。
| 型 | 件数 | No. | シートの質問 | ★4の評価手法 |
|---|---|---|---|---|
| そうなっている(仕組みを導入している) | 2 | 5-1-1-1、5-1-1-3 | 仕組みの内容 | 2件とも質問のみ |
| 決めている(手順・連絡先・役割・様式を定めている) | 4 | 6-1-1-1、6-1-1-2、6-1-1-3、6-1-1-5 | 4件とも文書名。6-1-1-1と6-1-1-2の②は質問なし | 4件とも閲覧。中身まで読むのは6-1-1-1だけ |
| やっている(年1回、重大なインシデントのとき) | 2 | 6-1-1-4、6-1-1-6 | 頻度と直近の実施日/周知の方法と発生の有無 | 6-1-1-4は質問のみ。6-1-1-6は条件つきで記録を閲覧 |
| 決めて、それに合わせている(基準に沿って判断する、レベルに合わせて対策を整える) | 2 | 5-1-1-2、7-1-1-1 | 文書名と、判断のプロセス・対策の内容。5-1-1-2の①は質問なし | 2件とも閲覧で中身まで |
出典:自己評価等ガイド SCS-410 別紙(p.100-109)、アセスメントシート SCS-410AP(★3用。筆者が配布Excelで確認)、★4 第三者評価ガイド SCS-420 別紙(p.117-128)をもとに筆者が整理。どれも2026年10月29日の版です。
前回の21件は「そうなっている」が10件で、いちばん多い型でした。この10件では、対応手順の6件が中心になり、「決めている」と「やっている」が6件を占めます。
「そうなっている」2件:届くのは仕組みの内容
5-1-1-1は、境界か端末で、インターネットから社内への通信と、社内から不正なサーバへの通信の双方を、リアルタイムに検知・遮断する仕組みです。5-1-1-3は、その仕組みが、アラートを速やかに発報し、インシデントの速報レポートを作成・通知することでした。
シートの質問は、どちらも「仕組みの内容」です。5-1-1-3の質問は「適合基準で列挙する事項を実装する仕組みの内容」で、アラートと速報レポートの2つを答えさせる形になっています。
「決めている」4件:届くのは文書名
対応手順(6-1-1-1)、連絡先とルート(6-1-1-2)、役員と担当部署の役割・責任(6-1-1-3)、報告フォーマット(6-1-1-5)です。シートが聞くのは、4件とも文書名でした。
解説書の用語集で「定める」は、ルール等を文書化し、そのルール等に基づく運用を行うことです。該当箇所には6-1-1-1から6-1-1-3が挙がっています(第10回で読んだ定義です)。ただ、シートで届くのは文書名だけで、★4の閲覧も3件は文書の実在の確認まででした。6-1-1-5は「整備する」で、用語集の「定める」の該当箇所には入っていません。
「やっている」2件:届くのは日付と「有無」
6-1-1-4は、6-1-1-2と6-1-1-3で定めた体制を、年1回以上点検することです。シートは実施頻度と直近の実施日を聞きます。第8回で数えた「頻度と直近の実施日」の7問のうち、この範囲にあるのはこの1問です。★4では、6-1-1-4は★4の1-4-1-1で「点検を求める対策」に名指しされています。
6-1-1-6は、年1回以上と、社内外で重大なインシデントが起きた際に、事例と対応策を社内部署へ共有することです。評価基準の語尾が、ほかの「〜すること」と違い「共有していること」になっています。シートの質問は、①が周知の方法、②が重大なインシデントの発生の有無でした。②については、後で節を分けて読みます。
「決めて、それに合わせている」2件:届くのは文書名と内容
5-1-1-2は、①ログとアラートを分析している、②インシデントの判断基準を定めている、③不審な事象を見つけたら②に当てはめて判断している、の3行です。7-1-1-1は、①業務の目標復旧レベルを定めている、②そのレベルまで戻すための対策を整備している、の2行でした。
シートは、5-1-1-2では②で文書名、③で判断のプロセスの内容を聞きます。7-1-1-1では①で文書名、②で対策の内容を聞きます。5-1-1-2の①には、質問がありません。
質問のない3行は、文書の中身が2行、分析そのものが1行
| 行 | 線の内側(適合基準) | シートで届くもの | ★4の最低限 |
|---|---|---|---|
| 6-1-1-1② | ①の手順に、発見報告・初動・調査と対応・復旧・最終報告を含めている | 「適合」だけ(①で文書名) | 手順を閲覧し、5つのプロセスが含まれていること |
| 6-1-1-2② | 報告・情報共有ルートを定めている | 「適合」だけ。ただし①の質問が「連絡先及び報告・情報共有ルートを定めた文書の文書名」 | 連絡先とルートを定めた文書の実在 |
| 5-1-1-2① | 担当者又は管理者が、ネットワーク機器のログとアラートを分析している | 「適合」だけ | 質問の①で「分析を行っていることを確認の上」、文書名を聞く |
出典:シート、自己評価等ガイド SCS-410 別紙、第三者評価ガイド SCS-420 別紙をもとに筆者が整理。
前回の質問のない3行は、どれも「①で決めたとおりにやっている」側の行でした。この範囲では形が違います。
6-1-1-1②と6-1-1-2②は、①の文書の中身を言う行です。6-1-1-1②は、第8回で「文書の中身を言う行」の例に挙げた行でした。6-1-1-2は、①の質問が②のルートまで含めて文書名を聞いているので、②の分も①で答える作りに見えます。
残る5-1-1-2①は、ログとアラートを分析していること、つまり活動そのものです。★3のシートでは聞かれません。★4は、質問の①で「分析を行っていることを確認の上」と前置きして、判断のプロセスの文書名を聞きます。分析をどう確かめるかは、それ以上書かれていません。
検知の3件は、★4でもログとアラートを見る指定がない
| No. | 自己評価方法の確かめ先 | ★4の評価手法 |
|---|---|---|
| 5-1-1-1 | IPSの設置、EDRの導入など、どのように導入しているか | 質問のみ(仕組みの内容) |
| 5-1-1-2 | ①分析していること ②インシデント対応手順等 ③インシデント対応手順等 | 質問、判断のプロセスを定めた文書の閲覧 |
| 5-1-1-3 | ネットワーク機器又はサービスの仕様 | 質問のみ(仕組みの内容) |
出典:自己評価等ガイド SCS-410 別紙(p.100-101)、第三者評価ガイド SCS-420 別紙(p.117-119)をもとに筆者が整理。
前回は、境界防護の7件で★4に観察の指定がないことを書きました。検知の3件も、同じ形が続きます。観察は3件とも「原則として実施しない」で、閲覧も5-1-1-1と5-1-1-3は「原則として実施しない」です。5-1-1-2の閲覧は、判断のプロセスを定めた文書でした。
前回と違うのは、自己評価方法です。境界防護では、会社の側が「ファイアウォール・ルータの管理画面等を確認し」ました。検知の3件は、5-1-1-1が「どのように…導入しているかを確認する」、5-1-1-3が「仕様を確認し」です。画面を名指ししていません。
理由は、どちらの資料にも書かれていません。前回書いたとおり、★4の評価手法は「原則として確保すべき最低限の評価方法」です。第三者評価ガイドは、評価機関が評価手法の追加、組合せ、確認対象の拡大等を行うことができるとしています(p.17)。閲覧の対象には、管理コンソールの表示やスクリーンショットも含まれます(p.17-18)。この記事で言えるのは、検知の3件に、ログやアラートを閲覧・観察する指定がない、というところまでです。
★4の閲覧が、文書の中身まで読む3件
閲覧のある7件のうち、3件(6-1-1-2、6-1-1-3、6-1-1-5)は、文書の実在の確認までです。別の3件は、文書の中身まで読みます。
| No. | ★4の閲覧(筆者の要約) |
|---|---|
| 5-1-1-2 | 判断のプロセスを定めた文書が実在し、「当該文書に従うことで、セキュリティインシデントに該当するかどうかを判断できる内容となっているか」 |
| 6-1-1-1 | 対応手順に、発見報告、初動、調査・対応、復旧、最終報告の各プロセスが含まれていること |
| 7-1-1-1 | システム復旧手順書、事業継続計画等を閲覧し、サイバー攻撃を想定した業務の目標復旧レベルが定められていること |
出典:第三者評価ガイド SCS-420 別紙(p.117-128)をもとに筆者が要約。
5-1-1-2の閲覧は、この10件で最も踏み込んだ書き方でした。文書があるかだけでなく、それに従えば判断できるかを見ます。
7-1-1-1は、閲覧の対象が①の目標復旧レベルだけです。②の対策は、質問で内容を聞くところまででした。
残る1件は6-1-1-6です。過去1年以内に重大なインシデントが発生していた場合に、事例や対応策を社内部署へ共有した記録を閲覧します。発生していなければ、閲覧するものがありません。
5-1-1-2の②だけ、自己評価方法が「質問する」
5-1-1-2②の自己評価方法は、こう終わります。インシデント対応手順等で判断基準を定めていることを確認する「とともに、その基準を定めた文書名を質問する」。★3用のシート108行の自己評価方法で、「質問する」で終わるのはこの行だけでした。ほかの行は、文書名も「確認する」です。
同じ自己評価方法には、括弧書きでこうあります。★4の場合は、5-2-1-1(インシデントのレベルとレベルごとの対象範囲)を判断基準とすることができる。★3用のシートで★4に触れる自己評価方法も、この行だけでした。
もう1つ、言葉のずれがあります。適合基準の②は「判断基準を定めていること」です。シートの質問は②が「判断プロセスを定めた文書の文書名」、③が「判断プロセスの内容」でした。★4の閲覧は「判断できる内容」かを見ます。基準とプロセスは、同じ文書に書かれることも多いでしょう。ただ、筆者には、シートの問いの言葉だけでは、判断基準が定まっているかまでは確かめきれないように見えます。プロセスの文書名を答えても、そこに判断基準があるとは限らないからです。
6-1-1-6の②は「有無」を聞き、共有したかは聞かない
6-1-1-6の②の適合基準は、社内外で重大なインシデントが発生した際にも、事例と対応策を社内部署へ共有していることです。シートの質問は「社内外における重大なセキュリティインシデントの発生有無を回答してください」でした。
聞いているのは、発生したかどうかです。発生した場合に共有したかは、シートの質問にありません。★3用のシートで「有無」を聞く行は、ほかに4-4-4-1と4-5-1-1があります。
★4の質問は「過去1年以内の」発生の有無で、期間がついています。★3用のシートの質問には期間がありません。
「なし」と答えた会社は、②が求める共有の場面がなかったことになります。確認者が②について読めるのは、その「なし」が妥当かどうか、になりそうです。ただ、「社外で」「重大な」がどこまでを指すのかは、どの資料にも書かれていません。この点は「資料が答えていないところ」で戻ります。
対象外の条件:ガイドは10件すべて「該当なし」
自己評価等ガイドでは、10件すべて「該当なし」です。第三者評価ガイドでは、7-1-1-1にだけ「事業継続上重要なシステムが存在しない場合」があります。この食い違いは第9回で読みました。★3のシートには、対象外の条件の文を載せる列がありません(第9回)。★3の確認で条件の文を引くなら、自己評価等ガイドの別紙になります。
7-1-1-1の対象は「事業継続上重要なシステム」です。第6回で読んだ分類の1つで、線を引くのは会社自身でした。
資料が答えているところ
グレーゾーンのうち、解説書に答えがあるものを並べます。★3連載の第6回で書いたもの(EDRとUTMの位置、5段の中身、目標復旧レベルの観点)は除きました。語尾は原文のままです。
| 問い | 資料の答え(「」は原文) | No. |
|---|---|---|
| 社内から不正なサーバへの通信の止め方 | プロキシ、セキュアウェブゲートウェイ、DNSフィルタリング等による方法も「ある」。クラウドサービスとして利用する場合を「含む」 | 5-1-1-1 |
| 端末の方式を選んだときの5-1-1-2と5-1-1-3の対象 | 「ネットワーク機器のログ及びアラート」と「ネットワーク機器又はサービス」には、5-1-1-1で導入した仕組みを「含む」。端末に導入した場合は、そのソフトウェアが「対象となる」 | 5-1-1-2、5-1-1-3 |
| 速報レポートとは | 該当性が未確定の事象を含め、通信やイベントの状況を記録し、分析・判断できるレポートを作成又は通知する機能を「有している必要がある」 | 5-1-1-3 |
| 手順に盛り込む内容 | 報告窓口の周知、共有範囲の判断基準、過去のインシデントの記録、告知の判断、抑制措置と意思決定者、復旧後のモニタリング、再発防止。盛り込まれていることが「望ましい」 | 6-1-1-1 |
| 連絡先に入れるもの | 外部の専門組織が特に重要。不正アクセスなら警察やIPAの届出窓口、個人情報の漏えい又はその疑いなら個人情報保護委員会、業種の所管省庁。報告の観点も「盛り込む必要がある」 | 6-1-1-2 |
| 役割・責任の例 | 役員は対応方針・計画の審議と承認、経営層やメディア等への説明。担当部署は連絡の受付、重大度の判断(トリアージ)、原因分析等 | 6-1-1-3 |
| 報告フォーマットの項目 | 種別、被害を受けたシステム・機器等、被害状況、発見・対応の経緯。報告できるフォーマットであることが「望ましい」 | 6-1-1-5 |
| 共有の機会 | 必ずしも別途の機会を設ける「必要はなく」、4-2-1の教育・研修と併せて実施することも「可能である」。機微な情報は共有範囲に留意する「必要がある」 | 6-1-1-6 |
| システムと人手の両方が要るか | 必ずしもすべての対策を整備する「必要はない」。重要度、代替手段の有無、目標復旧レベル等を考慮して「検討する必要がある」 | 7-1-1-1 |
出典:解説書 SCS-620 別紙(p.100-109)をもとに筆者が要約。
確認に効きそうなのは、5-1-1-3と6-1-1-2です。5-1-1-3は、アラートを出すだけでは足りず、該当性が未確定の事象まで記録してレポートにする機能が要る、と読めます。6-1-1-2は、連絡先一覧に取引先とベンダーしか載っていない会社だと、関係当局と所管省庁の観点で足りない可能性があります。どちらも、シートの文としては文書名か仕組みの内容しか届きません。
なお、解説書には5-1-1-2と6-1-1-4の項がありません。5-1-1-2は、5-1-1-1の項で対象に触れているだけです。
資料が答えていないところ
ここからは、資料を重ねても答えが見つからなかった点です。どれも筆者の読みであり、公式の判断ではありません。
端末の方式で、サーバは「端末」に入るか
5-1-1-1は「社内外ネットワークの境界又は端末において」です。解説書は、端末ならEDRのようなソフトウェアを導入する、とします。用語集に「端末」の定義はありません。
ただ、解説書の3.2.1(適用範囲に含むもの)は、IT基盤として「サーバ群」と「端末」を分けて挙げています(第4回で読んだ節です)。端末には「パソコン、スマートデバイス等、人が使用するインタフェースを持つもの」と括弧書きがあります。ほかの基準も「パソコン及びサーバ」(4-4-5-1)のように、両方を名指ししています。解説書の言葉づかいとしては、サーバと端末は別のものとして扱われている、と読めます。
一方で、5-1-1-1の「端末」が3.2.1と同じ意味なのかは、5-1-1-1の項には書かれていません。筆者は、同じ意味で読むのが自然だと考えます。そうであれば、パソコンにだけEDRを入れ、インターネットに公開するサーバの前に境界の仕組みを置いていない形は、サーバへの通信が5-1-1-1の外に出ます。基準の目的(インターネットから社内への通信を検知・遮断する)から見ても、説明が要る形です。
「社外で重大な」インシデントの範囲
6-1-1-6は「社内外で重大なセキュリティインシデントが発生した際」です。社外の事案は、毎日のように報道されています。どれが「重大」で、共有のきっかけになるのかは、評価基準にも解説書にも書かれていません。解説書の6-1-1-6の項は、事例の入手先(IPAの10大脅威、JPCERT/CCの早期警戒情報など)と共有の方法までです。
そうなると、シートの②に「なし」と答えた会社が、社外の事案まで見て「なし」としたのかは、読めません。筆者は、取引先や同業で起きた事案、自社と同じ製品の脆弱性が悪用された事案などは、会社ごとに「重大」とする線を決めておくのが自然だと読みます。ただ、これは資料が求めていることではありません。
そのほかに書かれていないこと
- 5-1-1-2の分析の頻度や方法は書かれていません。★3の評価基準でログに触れるのは5-1-1-2だけで、保管期間を定めた基準はありません(★3連載の第6回)
- 5-1-1-3の「速やかに」の時間は書かれていません
- 6-1-1-2の連絡先に、報告の期限(例えば、法令で決まった報告の時間)まで書くかは書かれていません
第2部の81件を振り返る
第10回から今回まで、★3の81件を、範囲ごとに6本で読みました。同じ数え方で並べます。
| 回 | 範囲 | ★3 | シートの行 | 質問なし | 対象外の条件(ガイド) | ★4の観察 |
|---|---|---|---|---|---|---|
| 第10回 | 統治・取引先(1・2) | 12 | 14 | 2 | 4 | 0 |
| 第11回 | 識別(3) | 11 | 18 | 7 | 1 | 0 |
| 第12回前編 | ID管理とアクセス制御(4-1-1、4-1-2) | 12 | 13 | 0 | 0 | 0 |
| 第12回後編 | 認証とパスワード(4-1-3〜4-1-7) | 15 | 19 | 4 | 9 | 6 |
| 第13回 | 教育・バックアップ・パッチ・境界(4-2〜4-5) | 21 | 28 | 3 | 0 | 3 |
| 第14回 | 検知・対応・復旧(5〜7) | 10 | 16 | 3 | 0(第三者評価ガイドでは1) | 0 |
| 計 | 81 | 108 | 19 | 14(同15) | 9 |
出典:シート、自己評価等ガイド SCS-410 別紙、第三者評価ガイド SCS-420 別紙をもとに筆者が集計。
並べて見えたのは、偏りです。★4の観察9件は、4-1-3から4-5までの36件にすべてありました。認証の画面と、マルウェア対策・サポートの画面です。対象外の条件14件のうち9件は、認証とパスワードの15件にあります。質問のない19行は、識別の11件に7行が集まっていました。
確認する側から言えば、★3のシートで届くものは範囲によって違います。統治や対応手順は文書名と日付、認証や境界は設定の状況や方法、検知は仕組みの内容。★4で画面を観察する指定がある範囲は、81件のうち一部に限られます。シートを読むときに、どの範囲は文の答えしか来ないのかを先に知っておくと、追加で聞くことを考えやすくなる。第2部を通しての筆者の受け取りです。
事例:P社のシートを読む(架空)
ここからは架空の場面です。筆者が作った演習で、研修の問題とは関係ありません。
状況(架空)
前編から続くP社です。受託開発のソフトウェア会社で、従業員は約30名、取得単位は法人とします。本社のインターネット接続はファイアウォール機能付きのルータ1台で、本番の勤怠管理Webサービスは、IaaS上の仮想サーバ4台(Linux)で動いています。パソコンは30台(Windows)、運用担当の社員は2名です。確認責任者がシートを読むのは2027年6月です。今回は、次を足します。
- パソコン30台にEDRを導入している。本社のルータにIPSの機能はない
- 勤怠管理サービスには、利用企業の従業員の勤怠データ(個人データ)が入っている
- 事業継続上重要なシステムは、勤怠管理サービス1つとしている
結果の欄は、次の行すべて「適合」です。
| No. | 質問(要約) | P社の回答 |
|---|---|---|
| 5-1-1-1 | 仕組みの内容 | 全てのパソコンにEDRを導入し、不審な通信を検知・遮断 |
| 5-1-1-2② | 判断プロセスの文書名 | インシデント対応手順 |
| 5-1-1-2③ | 判断プロセスの内容 | EDRのアラートを運用担当が確認し、手順の判断基準に当てはめて、情報システム責任者が判断 |
| 5-1-1-3 | 仕組みの内容 | EDRの管理コンソールから、運用担当2名にアラートをメールで通知 |
| 6-1-1-1①、6-1-1-3 | 文書名 | インシデント対応手順 |
| 6-1-1-2① | 文書名 | 緊急連絡先一覧 |
| 6-1-1-4 | 実施頻度、直近の実施日 | 年1回、2027年3月 |
| 6-1-1-5 | 文書名 | インシデント報告書(様式) |
| 6-1-1-6① | 周知方法 | 毎年4月のeラーニングで、事例と対策を紹介 |
| 6-1-1-6② | 発生有無 | なし |
| 7-1-1-1① | 文書名 | 勤怠サービス復旧手順書 |
| 7-1-1-1② | 対策の内容 | IaaSの別リージョンへの日次の複製から、仮想サーバを立て直す |
読み方
第8回の4つの観点(自己評価等ガイド 第4章の表3)に、「基準に届いているか」を足して読みます。観点への振り分けは筆者の当てはめです。
| 観点 | 行 | 読み |
|---|---|---|
| 網羅性 | 5-1-1-1 | 答えはパソコンのEDRだけ。インターネットから勤怠サービス(仮想サーバ4台)への通信を、何で検知・遮断しているかが出てこない(解説書3.2.1はサーバと端末を分けて挙げている。5-1-1-1の「端末」を同じ意味で読むのは前節の筆者の読み) |
| 基準に届いているか | 5-1-1-3 | アラートのメール通知は読める。適合基準のもう1つ、速報レポートの作成と通知が読めない |
| 基準に届いているか | 6-1-1-2 | 届くのは文書名だけ。個人データを預かる会社で、関係当局(解説書が挙げる個人情報保護委員会など)が一覧に入っているかは読めない。②のルートには質問がない |
| 正確性 | 6-1-1-6② | 「なし」。基準は「社内外で」。社外の事案まで見て「なし」なのか、社内だけを答えたのかが読めない |
| 基準に届いているか | 7-1-1-1① | 目標復旧レベルの文書名が、前回の4-3-4-3で答えたリストア手順書と同じ。1つの文書に両方が書かれていることはありうるので、矛盾ではない。ただ、手順書に、サイバー攻撃を想定した業務の目標復旧レベルが書かれているかが読めない |
6-1-1-4は年1回で、直近は2027年3月です。確認する2027年6月の時点で1年以内なので、適時性の問題はありません。
5-1-1-2①(ログとアラートの分析)は、質問がないので「適合」だけです。③の答えから、EDRのアラートを運用担当が見ていることは読めます。解説書によれば、端末の方式なら5-1-1-2の対象にEDRを含むので、③の答えは①とつながっています。
追加で聞くことと、伝え方
| 行 | 追加で聞くこと |
|---|---|
| 5-1-1-1 | インターネットから勤怠サービスへの通信と、仮想サーバから外への通信を、何で検知・遮断しているか |
| 5-1-1-3 | インシデントの速報レポートを、どう作成し、誰に通知しているか |
| 6-1-1-2 | 緊急連絡先一覧に、関係当局と所管省庁が入っているか。報告・情報共有ルートをどの文書に定めたか |
| 6-1-1-6② | 社外の重大なインシデントを、どう拾って「なし」と判断したか |
| 7-1-1-1① | 復旧手順書に、サイバー攻撃を想定した業務の目標復旧レベルが書かれているか |
伝え方の線は、前回までと同じです。研修実施基準の附属書B(研修の科目及び履修内容の例)は、研修の達成目標の中で線を示しています。改善に向けた助言はできても、具体的なセキュリティ対策の設計・実装を代行又は指示してはならない、というものです。たとえば5-1-1-3なら、「速報レポートは、どう作成・通知していますか」は聞けます。「EDRのレポート機能を有効にしてください」は、指示に近づくと筆者は考えています。
迷うのは5-1-1-1でしょう。P社が勤怠サービスをIaaS事業者の側の守りと考え、5-1-1-1の外に置いている可能性があります。IaaSでは仮想ネットワークの設定が利用者の側に残ることは、第5回で読みました。資料に答えがない以上、確認者が根拠を説明できる形で判断することになりそうです。どう直すかは、P社が決めます。
筆者の立場から:管理基準の5e-5.24と並べる
ISMS連載の第18回で、A.5.24(情報セキュリティインシデント管理の計画策定及び準備)を読みました。情報セキュリティ管理基準(令和7年改正版)の5e-5.24は、インシデント管理の計画に入れる活動と、報告手順に含める事項を挙げています。6-1-1の6件と並べると、★3がどこに線を引いたかが見えます。
| 管理基準 5e-5.24(筆者の要約) | ★3 |
|---|---|
| 5e-5.24.2 役割と責任を決め、内外の利害関係者に伝える | 6-1-1-3 役員と担当部署の役割・責任を定める(伝えることまでは基準の文にない) |
| 5e-5.24.3 a) 連絡先を含む、事象を報告する共通の方法 | 6-1-1-2 連絡先とルート |
| 5e-5.24.7 a) 該当するかの基準に従った事象の評価、b) 監視・検知・分類・分析・報告 | 5-1-1-2(判断基準と判断)、5-1-1-1・5-1-1-3 |
| 5e-5.24.7 c) 対応、エスカレーション、回復、伝達を含む終結までの管理 | 6-1-1-1 の5つのプロセスが一部に当たる(エスカレーションや継続計画の発動までは名指ししない) |
| 5e-5.24.7 d) 関係当局、供給者、顧客などとの調整 | 6-1-1-2(関係当局と所管省庁を含む連絡先) |
| 5e-5.24.7 e) インシデント管理活動のログ取得、f) 証拠の取扱い | なし |
| 5e-5.24.7 g) 根本原因分析又は事後分析の手順 | 基準の文にはない。解説書は、手順に再発防止策を、報告フォーマットに原因の項目を入れることを例示している(6-1-1-1、6-1-1-5) |
| 5e-5.24.7 h) 学んだ教訓と、必要な改善の特定 | 6-1-1-6(事例と対応策の共有)が近い |
| 5e-5.24.8 b) インシデント書式の使用、d) インシデント報告書の作成 | 6-1-1-5 報告フォーマット、6-1-1-1 の最終報告 |
| 5e-5.24.8 c) 報告した人に、終結後に結果を知らせる手続 | なし |
| 5e-5.24.9 決められた時間内に報告する外部の要求事項の考慮 | なし(6-1-1-2は連絡先まで) |
出典:経済産業省「情報セキュリティ管理基準(令和7年改正版)」5e-5.24、SCS-410 の別紙をもとに筆者が整理。★3の列への当てはめは筆者のものです。
この10件が線にしたのは、手順、連絡先、役割、様式、点検、共有でした。会社が持っている文書と、年1回の点検で確かめられる部分です。証拠の取扱いと、活動のログ、根本原因分析、報告した人へのフィードバックは、今回の10件では明示的な要求として含まれていませんでした。
目を引いたのは、最後の行です。管理基準は、定められた時間内に関係者へ報告する外部の要求を考慮するよう求めています。★3の6-1-1-2は、関係当局と所管省庁を連絡先に入れることまでで、期限は基準の文にありません。解説書も、報告が必要になる場面を挙げるところまででした。
附属書Aは組織がリスクに応じて選ぶ管理策で、★3は満たす線を基準ごとに引く制度です。目的が違うので、優劣の話ではありません。学ぶ側としては、6-1-1の6件が、インシデント管理の計画のうち「準備」の部分を切り出したものだと覚えておきます。シートを読むとき、証拠をどう残すかや、報告の期限をどう守るかは、この10件の線の外にある問いです。
筆者には、監査を受けた経験も、した経験もありません。ここに書いたのは、資料を読み比べた感想です。
注意点
★4の評価手法は最低限で、★3の確認は原則シートの記載で行う
検知の3件で★4にログやアラートを見る指定がないのは、評価機関がそれらを見ないという意味ではありません。評価手法は最低限の方法で、評価機関は評価手法の追加や確認対象の拡大等を行うことができます(第三者評価ガイド p.17)。★3の確認も、原則はシートの記載ですが、適切な合意があれば実在性を確かめることも妨げられません(第8回)。この記事で書いたのは、資料に書かれた最低限の形です。
答えがない点の読みは、筆者のものです
サーバを「端末」に入れるか、「社外で重大な」の範囲、管理基準への当てはめは、資料が示した答えではありません。実際の判断は、確認責任者や評価機関、制度運営機関の見解で変わる可能性があります。
まとめ
- 5〜7の★3 10件は、シートで16行。適合基準の形で「そうなっている」2件、「決めている」4件、「やっている」2件、「決めて、それに合わせている」2件に分かれる(型の名前は筆者の分類)
- 質問のない3行は、文書の中身を言う2行(6-1-1-1②、6-1-1-2②)と、ログとアラートの分析を言う1行(5-1-1-2①)。前回の「決めたとおりにやっている」3行とは形が違う
- 検知の仕組み2件(5-1-1-1、5-1-1-3)は★4でも最低限の評価手法が質問だけ。5-1-1-2の閲覧も判断のプロセスの文書で、ログやアラートを閲覧・観察する指定はない
- ★4の閲覧が文書の中身まで読むのは3件(5-1-1-2、6-1-1-1、7-1-1-1)。7-1-1-1は目標復旧レベルだけで、対策は閲覧しない
- 5-1-1-2②は、★3用のシートで自己評価方法が「質問する」で終わる唯一の行で、★4に触れる唯一の行でもある
- 6-1-1-6②は重大なインシデントの「有無」を聞き、共有したかは聞かない。「社外で」「重大な」の範囲は資料にない
- 第2部の81件で、★4の観察9件は4-1-3〜4-5に、対象外の条件14件のうち9件は認証とパスワードに、質問のない19行のうち7行は識別に集まっていた
- 管理基準の5e-5.24と並べると、6-1-1は計画のうち準備の部分。証拠、活動のログ、報告の期限は、今回の10件では明示的に求められていない
これで第2部を閉じます。次回の第15回から第3部で、★4の第三者評価の流れ(契約から評価報告書まで)を読みます。
引っかかった点
- 検知の仕組み2件が、★4でも評価手法が質問だけであること
- 5-1-1-2の適合基準が「判断基準」、シートの問いが「判断プロセス」と、言葉がずれていること
- 6-1-1-6②の質問が発生の有無で止まり、共有したかを聞かないこと
- 7-1-1-1の★4の閲覧が、目標復旧レベルだけで対策に及ばないこと
- 端末の方式を選んだとき、サーバが「端末」に入るかが書かれていないこと
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の第4章・別紙5〜7、アセスメントシート SCS-410AP、★4 第三者評価ガイド SCS-420 v1.0 の別紙5〜7。どれも2026年10月29日の軽微な修正版)
- 同じページの解説書 SCS-620 v1.0(2026年10月28日):別紙5-1-1〜7-1-1、付録1 用語集
- IPA「SCS評価制度 制度規程・委員会」:研修実施基準 SCS-330B の附属書B(2026年11月2日の再公開版)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」:5e-5.24
この記事は2026年11月19日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料が修正される可能性があります。判断の前に、必ず一次資料で最新の状態を確認してください。