連載「SCS専門家の資料を全部読む」の第15回です。今回から第3部の★4に入ります。最初は、★4の第三者評価が契約から評価報告書までどう進むかを、★4 第三者評価ガイド(SCS-420)の第1〜3章で読みます。
★3の確認との違いは、第8回で文書確認の4つの観点まで読みました。今回はその先の、実地審査、不適合の指摘と改善、合否、登録後の毎年の扱いを追います。
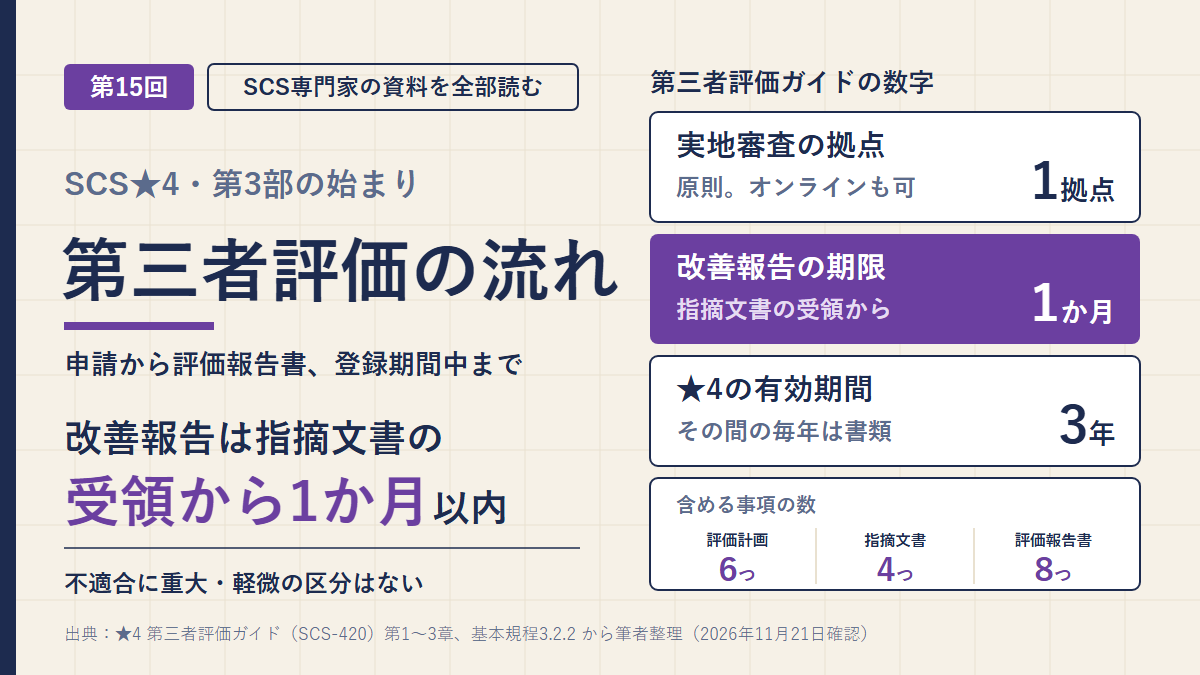
読み終えて、いちばん意外だったのは不適合の扱いでした。ISMSの審査のような重大・軽微の区分がありません。指摘文書に載るのは合否に影響する不適合だけで、改善報告の期限は指摘文書を受け取ってから1か月以内です。
- ★4の第三者評価は、文書確認・実地審査・技術検証の3つでできていること
- 申請書がそろうまで着手しないことと、評価計画に入れる6つの事項
- 実地審査は原則1拠点で、別紙の評価手法は「最低限」であること
- 不適合の前に書面で質問の機会があり、改善報告は1か月以内であること
- 登録した後は毎年、自己評価結果を評価機関に出すこと。大きな変更なら変更箇所だけ再評価し、更新時には第三者評価を受けること
- ★3の確認、ISMSの審査の流れと並べると、どこが違うか
★4の第三者評価は、文書確認・実地審査・技術検証の3つで決まる
先に結論です。第三者評価ガイドは、第三者評価を「文書確認、実地審査及び技術検証」を通じて、評価時点の適合性を評価するもの、と位置づけています(1.3)。合格の条件も、この3つにまたがっています。審査対象の評価基準のすべてに適合が認められ、かつ技術検証が合格であること(2.14.1)。技術検証の合格には、技術検証ガイドに基づいて脆弱性診断の実施が免除された場合も含みます。どちらかが欠けると、★4評価責任者は合格と判定できません。
流れを、第2章の節の順に並べました。
| 段階 | 節 | 中身(要約) |
|---|---|---|
| 契約 | 2.1 | 評価機関と登録希望組織が、法的に拘束力のある合意を結ぶ。技術検証の事項も含む |
| 申請 | 2.2〜2.4 | 受け付けてはならない条件を確かめ、申請書と申請関連書類を受け取る。そろうまで着手しない |
| 評価計画 | 2.5 | 日程、評価チーム、実地審査と技術検証の方法・対象、準備してほしい資料を決める |
| 評価する人 | 2.6〜2.7 | ★4評価責任者を含む評価チームを組み、手順と書類を渡す |
| 適用範囲の確認 | 2.8 | 取得単位の合理性と、適用範囲・除外・境界を確かめる |
| 文書確認 | 2.9 | アセスメントシート等だけを、4つの観点で見る |
| 実地審査 | 2.10 | 現地かオンラインで、別紙の評価手法に沿って適合・不適合を判定する |
| 不適合と改善 | 2.11 | 書面の質問 → 指摘文書 → 改善報告(1か月以内) → 確認 |
| 技術検証 | 2.12 | 技術検証事業者(指定を受けた評価機関を含む)が別に行い、評価チームは結果を受け取って合否を確かめる |
| 評価調書・評価報告書 | 2.13〜2.14 | 過程を追える形で記録し、★4評価責任者が合否を判定して報告する |
| 登録期間中 | 2.15 | 毎年の自己評価結果を受け取る。適用範囲の変更や顕著な影響のある変更なら、変更箇所だけ再評価する |
ガイドの章末の図1「★4 第三者評価の流れ」は、この流れを、登録希望組織と評価機関の2段に分けて描いています。表にすると見えにくい点が3つありました。
- 実地審査と技術検証は、文書確認の後に、並べて描かれている。技術検証だけは、評価機関が委託した技術検証事業者が行う場合がある、と注記がある
- 評価機関が作った評価計画を、登録希望組織が「受領」する矢印がある
- 不適合があれば、改善の求め → 改善の実施 → もう一度「不適合の有無」へ戻る輪になっている。不適合がなくなって初めて合否判定に進み、合格なら報告書(合格)を作って、登録希望組織が★4登録を申請する
技術検証の中身は、次回の第16回で★4 技術検証ガイドを読みます。今回は、評価チームが結果を受け取る側から見ます。
ガイドは、第三者評価が保証しないことも4つ挙げています(1.3)。インシデントが起きないこと、全ての機器や規程の適合、全ての評価基準へのもれない適合、登録期間を通じた適合の継続です。②と③には、見るのが「一部」だから、と理由が添えられています。
申請から評価計画まで:そろうまで着手しない
この段階の要点は、評価機関が「始めない」場面の決まりです。
まず、受け付けてはならない申請があります(2.2.1、表1)。
| 条件 | 受け付けてはならない期間 |
|---|---|
| 登録申請の手引に基づき、★4登録の取消を受けた | 取消の日から1年 |
| 評価機関から、第三者評価で不合格の判定を受けた | 判定が通知された日から3か月 |
この条件は、登録希望組織と「同等とみなすことができる組織」にも掛かります。脚注によれば、適用範囲が違う同じ組織と、合併などで引き継いだ後の組織です。範囲を変えて出し直せば済む、という形にはなっていません。
申請書には8つの事項が要ります(2.3.1)。必要な情報を全て提供することへの同意、表1に当たらない旨の申告、取得単位と適用範囲、全ての拠点などです。添える書類の中心は、自己評価結果を記入したアセスメントシート等です(2.3.2)。
評価機関は、申請書と申請関連書類が要件を満たすと確認できるまで、第三者評価に着手してはいけません(2.4)。着手しないときは理由を通知し、補正の機会と再提出の期限を示します。
確認が済むと、評価計画を定めます(2.5)。少なくとも次の6つを含めます。
- 全体のスケジュール
- 評価チームの構成員の氏名
- 実地審査と技術検証の日程と場所(オンラインならその旨)
- 実地審査の方法と対象
- 技術検証の方法と対象
- 登録希望組織に準備を求める資料
評価するのは、★4評価責任者を含む評価チーム
評価チームは、評価要員の中から組み、★4評価責任者を含む1名以上で構成します(2.7.1)。★4評価責任者と★4評価従事者以外の者に、第三者評価を行わせてはなりません(2.6.1)。
評価機関指定基準(SCS-310)の側を見ると、★4評価責任者は、SCSセキュリティ専門家として登録されている者です(3.1①)。評価機関に雇用され、評価に従事する者と成果物を監督し、評価報告書の品質に責任を負います。★4評価従事者は、評価の判断を単独で行えません(3.1②)。評価責任者にも従事者にも、評価機関はIPAが提供する研修を受講させます。
この連載が目指している資格は、★4では評価機関に雇われた立場で使われる、ということになります。評価機関は評価要員ごとに、専門家の資格要件となる資格の保有状況、研修の受講履歴、第三者評価の実績、記録の最終更新年月日を記録し、最新に保ちます(2.6.4)。
評価チームを組むときは、メンバーが公平性の要件に合っているかを確かめ、記録します(2.7.1)。要件は評価機関指定基準の2.7にあります。たとえば評価要員が受任日から過去3年以内にその組織へ構築支援などを提供していれば、評価機関はその組織を評価できません。評価機関が技術検証を自ら行う場合は、評価の判断に関わる者と技術検証の実務を担う者を分けます。
適用範囲の確認は、★4でも最初に置かれる
評価チームは、評価の前提として、登録希望組織が決めた適用範囲を確かめます(2.8)。詳しくは自己評価等ガイドの2.2を見るよう、脚注で送っています。中身は第3回の取得単位と、第4回の適用範囲で読んだものです。
| 手順 | 確かめること |
|---|---|
| ① 事業部単位などの場合 | 組織区分とセキュリティ対策の責任者が明確か。時限的でない組織か |
| ② 企業グループ単位などの場合 | 全ての法人が共通のIT基盤を使っているか。共通のセキュリティ対応方針が適用されているか |
| ③ どの単位でも | シートやネットワーク構成図で、取得単位と適用範囲を確かめる。あわせて、a. 管理するインターネット公開サーバが全て範囲に入っているか、b. 境界を構成する機器に解説書3.3.3の保護施策があるか、c. 自組織のIT基盤とみなし得るもののうち、範囲から除外したものとの境界に保護施策があるか、d. 除外した対象が具体的に書かれているか |
観点に合わない事項を見つけたら、照会したうえで、必要に応じて適用範囲の修正を求めます。範囲の妥当性に問題があれば、まず照会し、必要に応じて範囲そのものの修正を求める手順が置かれています。
文書確認はシートだけ。証跡の閲覧は実地審査で行う想定
文書確認は、アセスメントシート等だけを対象に、網羅性・正確性・適時性・一貫性の4つの観点で見ます(2.9)。この段階では、証跡の閲覧等は必ずしも行う必要はない、と書かれています。観点の中身は、前述の通り第8回で読みました。
では、証跡はどこで見るのか。ガイドは括弧書きで、証跡の閲覧等は実地審査で行うことを想定している、と書いています。
実地審査は原則1拠点、オンラインも可
実地審査は、事業所の現地で行うほか、合意が取れればオンラインでも行えます(2.10.1)。合意する事項は、情報の秘密保持、通信方法、オンラインでの審査の可否と範囲、評価チームの本人確認などです。
行う拠点は原則1拠点で、どこにするかは登録希望組織と協議して決めます。必要なら複数拠点も妨げません。拠点が多い会社ほど、この「原則1拠点」は効いてきそうです。
審査日と場所は、登録希望組織と合意してから実施します(2.10.3)。そのとき、少なくとも次の3つを前もって通知します。実地審査を行う要求事項、審査の対象になる規程や手順などの文書、審査の対象になる機器や端末です。実地審査の対象とする要求事項は、前もって通知されるわけです。1.3の③も、実地審査は一部の要求事項・評価基準に対して行うものだと説明しています。
別紙の評価手法は「最低限」
判定は、別紙に定めた評価手法に基づいて行います(2.10.1)。ただし、別紙の評価手法は最低限で、評価機関や評価者が証跡などの確認を加えることを妨げません。
第2部では、★3の81件を、別紙の評価手法(質問・閲覧・観察)と並べて読みました。「質問だけ」の基準もいくつもありました。別紙の冒頭の注4は、シートの質問事項への回答で、評価手法の質問を代替できるとしています。必要と判断すれば、回答内容への質問、記録の閲覧、設定画面などの観察を足せます。
もう1つ、別紙の外から入ってくる指定があります。実地審査を「必須とする要求事項」を制度運営機関が別途公表し、評価チームはそれを踏まえて判定します(2.10.1)。年度ごとに指定する要求事項は、制度運営機関から評価機関へ別途通知します(2.10.2)。2026年11月21日時点で、筆者が確認したIPAの要求事項・評価基準のページと制度規程のページには、この公表物は見当たりませんでした。
不適合は、書面の質問が先。改善報告は1か月以内
指摘には順番があります。評価チームは、適合に疑義があれば、不適合の指摘に先立って書面で質問の機会を与えます(2.11.1①)。そのうえで指摘文書を通知します。
指摘文書に入れる事項は、少なくとも4つです。発行の年月日、文書確認と実地審査を行った年月日、評価責任者の氏名、そして不適合であることの指摘とその根拠です。
いちばん大事なのは、載せるものの線だと思います。指摘文書には合否に影響する不適合だけを書き、改善を強制しない事項や助言とは区別します。助言をすること自体を禁じる文ではありません。ただ、指摘文書に書く不適合と、改善を強制しない事項や助言とは、区別しなければならないとされています。
| 手順 | 期限・方法 | 節 |
|---|---|---|
| 書面で質問の機会 | 不適合の指摘に先立って | 2.11.1① |
| 指摘文書の通知 | 4つの事項を含める。合否に影響する不適合だけ | 2.11.1②③ |
| 改善報告の提出 | 指摘文書を受け取った日から遅くとも1か月以内。書面か電磁的記録 | 2.11.2 |
| 改善報告の確認 | 文書確認と実地審査で、適合になったかを確かめる。期間内なら改善は複数回でもよい | 2.11.3 |
1か月は、正直なところ短いと感じました。改善報告は、是正のために実施した処置の報告です。規程を直すだけなら間に合いますが、仕組みを入れ直す処置だと苦しそうです。期間内なら複数回に分けてよい、という一文は、その救いになっています。
技術検証で見つかったものは、別の手続きです。不適合の指摘は、技術検証の是正対応の依頼と、必ずしも併せて行う必要はありません(2.11.1)。技術検証の是正対応は、技術検証ガイドに沿って別に扱います。
評価調書、合否、評価報告書
評価チームは、文書確認と実地審査の結果、入手した資料、結果に至った経過を評価調書として作ります(2.13)。評価の結果に至った過程を、追跡できる形で記録しなければなりません。
ガイドは、要求事項1-2-1(セキュリティ推進活動部門)を例にした評価調書の作成例を、表3に載せています。評価基準1件を1行にして、7つの列で記録する形です。1-2-1-1の行を要約しました。
| 表3の列 | 1-2-1-1の行(要約) |
|---|---|
| 要求事項 | 1-2-1の文 |
| 評価基準 | 1-2-1-1の文(統括する役員と担当部署の役割・責任を定める) |
| 適合基準 | ①役員と担当部署を決めている ②役割・責任を決めている |
| 実施した評価手法 | 質問(定めた文書の文書名)と閲覧(その文書) |
| 手続実施結果 | 文書名を特定した。社内体制図の閲覧で、文書の実在を確認できた |
| 評価結果 | 適合 |
| 評価証跡 | XX社社内体制図 |
別紙の1-2-1と並べて読むと、気づくことが3つありました。
1つ目は、各行の評価手法が別紙とそのまま同じことです。閲覧の結果も、別紙のとおり「実在を確認できた」までにとどめています。
2つ目は、1-2-1-3(年1回以上の体制の点検)が質問だけで、「アセスメントシートに記入された回答により」確認し、証跡もシートになっていることです。前述の注4の、シートの回答で質問を代替する形の例だと読めます。直近の実施日が評価実施日前1年以内であることも確かめています。
3つ目は、例が★3の3件だけで、★4だけの1-2-1-4(経営判断ができる体制の設置)が表3にないことです。作成例なので、全件を載せる必要はないのでしょう。
合否は、★4評価責任者が、文書確認・実地審査・技術検証の結果を踏まえて判定します(2.14.2)。評価報告書に入れるのは、次の8つです。
| 評価報告書の事項(2.14.2) |
|---|
| ① 登録希望組織と評価機関の名称 |
| ② 報告日 |
| ③ ★4評価責任者の氏名 |
| ④ 文書確認、実地審査、技術検証の実施日 |
| ⑤ 文書確認の結果 |
| ⑥ 実地審査の結果 |
| ⑦ 受け取った技術検証の結果 |
| ⑧ 最終的な合否 |
評価機関指定基準は、評価の後ろの守りも決めています。評価結果のレビューは、直接従事した者以外に行わせます(4.2③)。判断の根拠を含む記録は、評価報告書の交付から3年間保管します(4.2②)。内容が適正でないと分かれば、撤回または訂正して通知します(4.6)。
評価報告書で適合と認められたら、登録を申請するのは登録希望組織です(基本規程3.2.1⑥)。評価機関が登録するのではありません。
登録した後:毎年は自己評価結果、再評価は大きな変更の箇所だけ
★4の有効期間は、登録完了の通知日から3年間です(基本規程3.2.2)。その間、登録組織は1年ごとに自己評価を行い、結果を評価機関へ出します。更新するには、3年ごとに第三者評価を受けます。
第三者評価ガイドは、提出の時期まで決めています(2.15.1)。登録日から1年と2年を経過した日を基準に、それぞれ少なくとも前後3か月以内です。ガイドの例では、登録日が2027年4月1日なら、2028年4月1日と2029年4月1日の前後3か月以内になります。期限を過ぎても出なければ、評価機関が制度運営機関に書面で報告する決まりです。
評価機関は、受け取った自己評価結果を確かめます。適用範囲の変更や、要求事項・評価基準の達成に顕著な影響を及ぼす変更がなければ、シートに署名または記名します。★4用の配布シートにその欄が見当たらないことは、第7回で書きました。
適用範囲の変更や、要求事項・評価基準の達成に顕著な影響を及ぼす変更があれば、再度の第三者評価です(2.15.2)。どんな変更でも、というわけではありません。対象も、その変更に関係する箇所に限られます。
| 変更 | 再度の評価で見るもの |
|---|---|
| ① 適用範囲の変更 | 追加された範囲だけ、実地審査と技術検証 |
| ② 規程・手順書などの大幅な変更 | その規程・手順書が評価対象。それ以外の文書と、それに紐づく基準は再度の実地審査・技術検証を要しない |
| ③ IT基盤の顕著な変更(PCやサーバの大規模な入替、認証基盤の変更など) | 変更した機器・基盤だけ実地審査。技術検証した機器が更改されたら、技術検証ガイドに沿って技術検証か免除 |
登録期間中、毎年定例の実地審査は置かれていません。実地審査があるのは、初回の第三者評価と、2.15.2に当たる変更があったときです。3年後に更新するときは、改めて第三者評価を受けます。第2章の冒頭も、更新時の第三者評価はこのガイドに従う、と書いています。
評価機関の側の決まり:情報の管理
第3章は、評価機関が守る情報の管理です。第三者評価で得た情報は、脆弱性の情報も含めて機密情報として扱います(3.1.1)。保管は、要求事項・評価基準で「重要な機密情報」に課す管理方法と同等の7項目で行います(3.1.3)。施錠保管、暗号化、最小限の権限、多要素認証などです。保管期間が終われば復元できないよう抹消し、破棄の記録を組織に送ります(3.1.4)。
評価する側も、評価する基準と同じ水準で守る、という作りです。シートや構成図を渡す相手が何をするかが、ここで分かります。
★3の確認と、★4の第三者評価を並べる
ここまでを、★3の確認と並べました。★3の側は、基本規程の3.1と、第8回で読んだ自己評価等ガイド第4章です。
| ★3(専門家確認付き自己評価) | ★4(第三者評価) | |
|---|---|---|
| 見る人 | 社内外の★3確認責任者 | 評価機関の評価チーム(★4評価責任者を含む) |
| 見る人の独立性 | 社内の確認責任者でもよい。確認責任者から自己評価の支援も受けられる(基本規程3.1.1①②) | 過去3年以内の構築支援などがあれば評価できない(指定基準2.7③) |
| 見るもの | 原則としてシートの記載 | 文書確認はシート。実地審査で証跡。技術検証 |
| 見つけたとき | 自己評価等ガイド第4章に指摘の手順は見当たらない | 書面の質問 → 指摘文書 → 1か月以内の改善報告 |
| 結果 | 確認したことを署名で示す | 評価報告書(合否) |
| 有効期間 | 1年 | 3年 |
| 期間中・更新 | 更新するなら、毎年の満了日前に確認・助言を受けて自己評価の更新版を出す | 毎年の自己評価結果を評価機関へ。3年ごとに第三者評価 |
どちらも毎年書類を出して確認を受けますが、同じ手続きではありません。★3は確認責任者による確認・助言で、★4は3年ごとの第三者評価の間を、評価機関が自己評価結果と変更の有無を確かめてつなぐ手続きです。
資料が答えていないところ
1つ目は、実地審査を必須とする要求事項です。2.10.1は「制度運営機関が別途公表する」と書きますが、前述の通り、2026年11月21日時点で、筆者が確認したIPAのページには見当たりません。どの基準が必ず現地で見られるのかは、まだ分からないということです。
2つ目は、合格の条件の「審査対象となっている評価基準」の範囲です(2.14.1)。文書確認はシートを4つの観点で見ますが、実地審査は通知した要求事項で行います。文書確認で全ての基準を、実地審査で選んだ基準を見て、その両方が適合であることを求めている。筆者にはそう読めましたが、ガイドにこの関係を直接書いた文は見当たりません。シートを観点で確かめることと、全ての基準について適合を判定することが同じかどうかも、書かれていません。
3つ目は言葉のずれです。第三者評価ガイドは「改善報告」、評価機関指定基準の4.3⑦は「是正報告書の提出期限」と書きます。指定基準は4.4でも「是正報告書の提出期限」を挙げ、具体的な手続きは第三者評価ガイドによるとしています。そのため、同じものを指すと読むのが自然だと筆者は考えています。資料が両者を同じと明記しているわけではありません。また、有効期間の起点は、基本規程が「登録完了の旨を通知した日」、ガイド2.15.1は「登録日」です。図1の上の帯にも1か所あり、本文の「文書確認」が「文書審査確認」になっています。
4つ目は、改善が1か月に間に合わなかったときです。図1は、不適合がなくなってから合否判定に進む描き方で、期限切れの矢印は図にも本文にもありません。2.14.1から、適合が認められないまま合格にはできない、までは読めます。その先の手続きは分かりませんでした。
事例:P社が★4の第三者評価を受ける(架空)
ここからは架空の場面です。筆者が作った演習で、研修の問題とは関係ありません。
状況(架空)
第12回から続くP社です。受託開発のソフトウェア会社で、従業員は約30名、取得単位は法人とします。本番の勤怠管理Webサービスは、IaaS上の仮想サーバ4台で動いています。インターネットからの通信はIaaSのセキュリティグループで絞り、運用担当の社員2名が管理コンソールで設定を変えます。
★3で登録した後、主要な取引先から★4を求められた、という設定です。今回は次を足します。
- シートの適用範囲には「開発環境は範囲外」とだけ書いている
- 開発環境には、顧客に見せるデモ用のWebサーバが1台あり、インターネットから見える。管理しているのはP社の開発チーム
- システム運用規程に、サーバとネットワーク機器の設定変更は申請・承認制と定めている
- 実地審査の拠点は本社。IaaSの管理コンソールは画面共有で見せる
適用範囲の確認で止まるところ
最初に引っかかるのは、2.8③のaとdです。デモ用のWebサーバは、P社が管理するインターネット公開サーバに当たります。aは、そうしたサーバが全て範囲に入っているかを確かめる項目です。それが「開発環境」として範囲の外にあり、しかも除外の対象が具体的に書かれていません。
評価チームは、まず照会し、必要に応じて適用範囲の修正を求めます(2.8)。公開サーバについては、aにより範囲に入れる方向の話になります。cの境界の保護施策は、範囲から外した残りの開発環境について確かめる項目です。境界を守れば公開サーバを外してよい、という関係ではありません。
実地審査で、4-4-1-3を見る
評価計画で、実地審査の要求事項に4-4-1(4-4-1-3 設定変更の申請・承認制を含む)が入ったとします。4-4-1-3は★3の評価基準で、★4でも同じ番号のまま評価の対象です。別紙の評価手法は質問と閲覧で、閲覧では文書の実在に加えて、申請・承認の記録を見て実際に行われていることを確かめます。★3のシートの質問は文書名だけだったので、記録まで見るのは★4の第三者評価からです(第13回)。ガイドの「記録」「申請・承認」には、ワークフローの記録や管理ツールの画面表示も含みます(1.2)。
ワークフローの記録では、直近3か月のセキュリティグループの変更5件のうち、1件に承認の記録がありませんでした。夜間に顧客から頼まれ、運用担当が自分の判断で変えた、とします。チャットには顧客の依頼と担当者の「了解」の返信が残っていますが、社内で承認する権限を持つ人の承認は、どこにも残っていません。
指摘の前に、書面で聞く
評価チームは、まず書面で質問の機会を与えます(2.11.1①)。たとえば、その1件を誰が承認したか、その記録がワークフローの外にあるか、緊急時の手順が規程にあるか、です。チャットに承認が残っていれば、それも記録になり得るからです。
回答でも承認の記録が出てこなければ、指摘文書を通知します。根拠は、4-4-1-3の適合基準と、閲覧した記録です。
指摘文書とは別に、「緊急時の変更も、承認の権限と記録の残し方が分かるよう、運用を見直す余地があります」と伝えるなら、助言にあたります。合否に影響する不適合とは区別して扱います(2.11.1)。ここで、通知の仕組みやツールの選び方まで示すのは避けたいところです。研修実施基準の附属書Bは、具体的な対策の設計・実装を代行したり指示したりしてはならない、という線を引いていました。指摘文書と助言を分けても、この線は変わりません。どう直すかは、P社が決めます。
P社の改善報告
P社は、指摘文書を受け取った日から1か月以内に改善報告を出します(2.11.2)。緊急変更の手順を規程に足し、その1件に事後承認を記録した、とします。評価チームは、文書確認と実地審査で適合になったかを確かめます(2.11.3)。
迷うのは、1件の欠けで不適合と言えるかです。適合基準は「申請・承認制としていること」で、何件欠けたら制度として回っていないと言えるかは書かれていません。表3の形で言えば、「手続実施結果」の欄に、何件を見て何件が欠けていたかと、どう判断したかを残すことになりそうです(2.13)。
筆者の立場から:ISMSの審査の流れと並べる
ISMS連載の第35回では、認証機関側の規格(ISO/IEC 17021-1。箇条番号は米国の認定機関IASの解説資料で確認)で審査の流れを読みました。並べると、違うところのほうが目につきます。
| ISMS(17021-1、第35回) | SCS★4(第三者評価ガイド) | |
|---|---|---|
| 進め方が書いてある文書 | 認証機関側の規格 | 評価機関が従うガイドと指定基準 |
| 初回の形 | 第一段階・第二段階 | 文書確認・実地審査。技術検証は別に |
| 最初の段階で見るもの | 文書のレビューのほか、範囲の情報や第二段階の準備状況など7つの目的 | シートだけを4つの観点で |
| 不適合の区分 | 重大と軽微 | 区分なし。合否に影響する不適合だけを指摘し、助言と分ける |
| 是正の期限 | 重大は、第二段階の最終日から6か月以内に検証できなければやり直し | 指摘文書の受領から1か月以内に改善報告 |
| 判定する人 | 審査した人とは別の人 | ★4評価責任者。レビューは評価に直接従事した者以外 |
| 毎年 | 現地の維持審査。毎回8つを含める | 自己評価結果の提出。範囲の変更や顕著な影響のある変更なら、変更箇所だけ再評価 |
| 更新 | 3年。更新審査 | 3年。更新時に第三者評価 |
| 保証しないこと | 認証審査は法令遵守の監査ではない | 1.3の4つ |
ISMSの審査は、仕組みが動き続けているかを毎年現地で確かめる形でした。★4は、評価時点の適合を確かめ、更新までの間は毎年の書類と変更の確認でつなぐ形です。1.3の④が「登録の有効期間にわたって」の適合を保証しないと書いているのは、この作りと合っています。
判定する人も違います。ISMSでは、審査した人と別の人が認証を決めます。★4では★4評価責任者が合否を判定し、直接従事していない者がレビューします。レビューする人が合否をもう一度判定するとは書かれていません。外に確かめる役を置く点は同じでも、判定とレビューの分け方が違います。
筆者は監査を受けた経験も、した経験もありません。受ける側の重さは、資料から読める範囲で比べるしかないのが正直なところです。そのうえで言えば、ISMSの軽微な不適合のような「計画を出して次回に確かめる」逃げ道が、★4の初回には見当たりません。1か月の期限は、受ける側にとって重い一文になりそうです。
注意点
実地審査の範囲は、まだ決まりきっていない
実地審査を必須とする要求事項と、年度ごとに指定する要求事項は、筆者が確認したIPAのページでは、まだ見当たりません。この記事の「実地審査は一部の要求事項で行う」は、2.10.3の事前通知と1.3の③から読んだものです。公表されたら、この回に追記します。
評価機関ごとに決める部分が多い
申請書の様式、申請関連書類の作り方、自己評価結果の提出方法は、評価機関が定めます(2.3.1、2.3.2、2.15.1)。手順の骨組みはガイドで共通でも、受ける側が触れる様式は、評価機関で変わり得ます。
答えのない点の読みは、筆者のものです
合格の条件の範囲、1件の欠けの扱い、用語のずれの読みは、筆者の読みです。資料の文と分けて書いたつもりです。
まとめ
- ★4の第三者評価は、文書確認・実地審査・技術検証の3つ。合格は、審査対象の評価基準が全て適合で、技術検証も合格のとき
- 申請書と申請関連書類がそろうまで、評価機関は着手しない。不合格の後3か月は申請を受け付けない
- 文書確認はシートだけ。証跡の閲覧は実地審査で行う想定。実地審査は原則1拠点で、オンラインも可
- 不適合の前に書面で質問の機会がある。指摘文書には合否に影響する不適合だけを書き、改善報告は指摘文書の受領から1か月以内
- 登録後は毎年、自己評価結果を評価機関に出す。範囲の変更や顕著な影響のある変更なら変更箇所だけ再評価し、更新時には第三者評価を受ける
- 実地審査を必須とする要求事項は、2026年11月21日時点で、筆者が確認したIPAのページには見当たらない
次回の第16回は、★4 技術検証ガイドを読みます。対象機器、診断方式、免除、技術検証レポートの読み方です。
引っかかった点
- 不適合に重大・軽微の区分がなく、改善報告の期限が1か月であること
- 合格の条件の「審査対象となっている評価基準」が、文書確認と実地審査のどちらの対象を指すのか、文で書かれていないこと
- 「改善報告」と「是正報告書」、「登録日」と「登録完了の旨を通知した日」という言葉のずれ
- 改善が1か月に間に合わなかったときの手続きが、図にも本文にも見当たらないこと
- 評価機関が署名または記名する定めがあるのに、★4用の配布シートに欄がないこと(第7回から持ち越し)
参考にした一次資料
- SCS評価制度 要求事項・評価基準(IPA):★4 第三者評価ガイド(SCS-420、2026年10月29日更新版)、★3・★4 自己評価等ガイド(SCS-410)
- SCS評価制度 制度規程等(IPA):基本規程(SCS-100)、評価機関指定基準(SCS-310)、研修実施基準(SCS-330B)