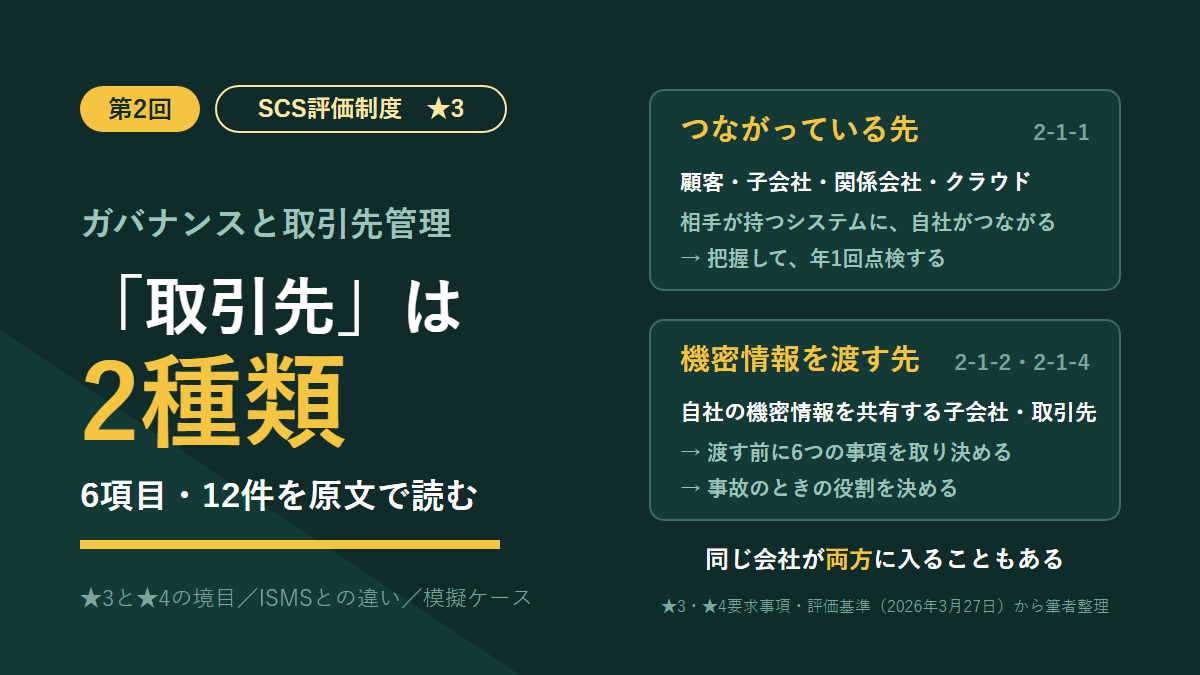
連載「SCS★3を覚える」の第2回です。
今回は、★3の7分類のうち最初の2つ、「ガバナンスの整備」と「取引先管理」を読みます。どちらもNIST CSFでは統治(GV)に当たる分類で、★3の要求事項は6件、評価基準は12件あります。
第1回で書いたとおり、筆者が仕事で手を動かしていて実感があるのは防御の分類だけです。統治は、紙の上で覚える側に入ります。そのぶん、原文と筆者の言い換えを並べて、厚めに読んでいきます。
先に1つ書いておくと、守秘義務の誓約書も、経営層が入る委員会も、方針の年1回の点検も、★3の評価基準にはありません。どれも★4で足されるものです。名前から想像する中身と、★3の線引きがずれやすい分類だと言えます。
- 統治の6項目・12件の評価基準を、原文と言い換えで読む
- 取引先管理に出てくる「取引先」が2種類あること
- ★3と★4の境目(誓約書・委員会・方針の点検は★4から)
- 似た中身の見分け方(平時の体制と事故時の役割、取引先との取り決めとクラウドとの合意)
- ISMSではどこに当たるか(方針の中身、署名、取り決めの項目)
- 模擬ケース:架空のA社の自己評価結果を読む
第2回の範囲は6項目・12件、半分は「決める」
結論から書きます。統治の12件は、半分が「〜を定める」「〜を取り決める」で終わる基準です。仕組みを動かすことより、決めて書いておくことを問う分類だと読めます。
| 分類 | No. | 要求事項名 | ★3の評価基準 | ★4で足される基準 |
|---|---|---|---|---|
| ガバナンスの整備 | 1-2-1 | セキュリティ推進活動部門 | 3 | 1 |
| ガバナンスの整備 | 1-2-3 | 守秘義務のルール | 2 | 2 |
| ガバナンスの整備 | 1-3-1 | セキュリティ対応方針の策定 | 3 | 1 |
| 取引先管理 | 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 2 | 1 |
| 取引先管理 | 2-1-2 | 機密情報の取扱い | 1 | 0 |
| 取引先管理 | 2-1-4 | セキュリティインシデント発生時の役割・責任 | 1 | 0 |
| 計 | 12 | 5 | ||
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。件数は筆者がExcelから数えた値です。
この範囲には、★4だけの要求事項も5つあります。ガバナンスの側が、社内ルール(1-1-1)、サイバー攻撃の監視・分析体制(1-2-2)、セキュリティ対策推進計画(1-4-1)。取引先管理の側が、取引先のセキュリティ対策状況(2-1-3)と、機密情報の回収・破棄(2-1-5)です。番号が飛んでいるのは、この5つの跡です。
12件を語尾で分けると、次のようになります。
| 語尾 | 件数 | 評価基準 |
|---|---|---|
| 定める・取り決める | 6 | 1-2-1-1、1-2-1-2、1-2-3-1、1-3-1-1、2-1-2-1、2-1-4-1 |
| 説明する・参照できるようにする・周知する | 3 | 1-2-3-2、1-3-1-2、1-3-1-3 |
| 年1回以上の頻度で点検する | 2 | 1-2-1-3、2-1-1-2 |
| 把握するための仕組みを整備する | 1 | 2-1-1-1 |
決める6、伝える3、点検2、把握1。この並びで覚えると、統治の性格がつかみやすくなります。
ガバナンスの整備(1-x)を原文で読む
1-2-1 セキュリティ推進活動部門——平時の体制を決めて、年1回見直す
1-2-1は、セキュリティを進める体制を決める要求事項です。★3の評価基準は3件あります。
| No. | 原文 | 筆者の言い換え |
|---|---|---|
| 1-2-1-1 | セキュリティを統括する役員(例えば、CISOを設置する会社の場合は、当該CISO)及びセキュリティ担当部署の役割・責任を定めること。 | まとめ役の役員と担当部署を決め、それぞれ何に責任を持つかを書く |
| 1-2-1-2 | 平時のセキュリティ推進活動に必要な役員(例えば、CISOを設置する会社の場合は、当該CISO)及びセキュリティ担当部署の連絡先リストを定めること。 | ふだんの連絡先を一覧にしておく |
| 1-2-1-3 | 年1回以上の頻度でNo.1-2-1-1及びNo.1-2-1-2にて定めた平時の体制について点検すること。 | 上の2つが今も合っているか、年1回確かめる |
読むときのポイントは3つあります。
1つ目は、CISOが「例えば」で書かれていることです。原文が求めているのは統括する役員で、CISOという肩書きではありません。
2つ目は「平時」の2文字です。1-2-1-2と1-2-1-3には、どちらも平時と書かれています。事故のときの体制は、別の要求事項が受け持ちます。社内の役割は6-1-1(インシデント対応手順)、取引先との役割は2-1-4です。
3つ目は、★4で足される1-2-1-4です。経営層が参加する情報セキュリティ委員会など、経営判断ができる体制を置くこと。これは★4からで、★3では委員会を作ることまでは求められていません。
1-2-3 守秘義務のルール——★3は「定めて、説明する」まで
1-2-3は、守秘義務のルールを作って守らせる要求事項です。★3の評価基準は2件だけです。
| No. | 原文 | 筆者の言い換え |
|---|---|---|
| 1-2-3-1 | 役員、従業員、派遣社員及び受入出向者を対象に、自社の守秘義務のルールを定めること。 | 社員だけでなく、派遣や出向で来ている人も含めたルールを作る |
| 1-2-3-2 | 入社時又は社外要員の受入れ時に守秘義務のルールを説明すること。 | 入ってきたときに、そのルールを説明する |
★4では、ここに2件が足されます。
| No. | ★4で足される基準(原文) |
|---|---|
| 1-2-3-3 | 自社の機密情報を取り扱う役員及び従業員に、守秘義務の誓約書を提出させること。(社外要員を除く。) |
| 1-2-3-4 | 派遣社員及び受入出向者について、派遣元及び出向元の会社と業務開始前に守秘義務を締結すること。 |
ここは、名前から想像する中身とずれやすいところです。誓約書は★3の基準にありません。★3が問うのは、ルールがあることと、入ってきたときに説明していることです。
★4の2件を並べると、もう1つ見えてきます。誓約書は社外要員を除いています。派遣や出向で来ている人は、本人の誓約書ではなく、派遣元・出向元の会社との締結で手当てする形です。人によって、守秘義務を結ぶ相手を分けているわけです。
なお、原文の中で言葉が揺れています。1-2-3-1は「派遣社員及び受入出向者」、1-2-3-2と1-2-3-3は「社外要員」です。筆者は、社外要員は派遣社員と受入出向者を指すと読んでいます。基本規程(SCS-100)と制度構築方針にも当たりましたが、「社外要員」の定義は見当たりませんでした(2026年10月16日確認)。
1-3-1 セキュリティ対応方針の策定——中身の指定はなく、「最新を見られる」が問われる
1-3-1は、会社のセキュリティの方針を作って知らせる要求事項です。★3の評価基準は3件です。
| No. | 原文 | 筆者の言い換え |
|---|---|---|
| 1-3-1-1 | 自社のセキュリティ対応方針を定めること。 | 方針を作る |
| 1-3-1-2 | 定常的に役員、従業員、派遣社員及び受入出向者が最新のセキュリティ対応方針を参照できるようにすること。 | いつでも最新版を見られる場所に置く |
| 1-3-1-3 | セキュリティ対応方針の改正時に、当該改正内容を役員、従業員、派遣社員及び受入出向者に周知すること。 | 変えたら、変えたことを知らせる |
方針に何を書くかは、原文に指定がありません。1-3-1-1は「定めること」の一文だけです。中身の目安は、解説書が答える部分だと考えています。
1-3-1-2の「最新の」も見落としやすい言葉です。入社のときに一度配って終わり、では足りない書き方に読めます。方針を改正すれば、見られる場所に置いた版も入れ替わっている必要があるでしょう。
★4では、1-3-1-4として年1回以上の点検が足されます。★3は、方針を定期的に見直すことまでは求めていません。
取引先管理(2-x)を原文で読む
「取引先」は2種類出てくる
先に結論です。取引先管理の★3の4件には、範囲の違う「取引先」が2種類出てきます。
| 相手 | 原文の書き方 | 評価基準 |
|---|---|---|
| つながっている先 | 自社以外の組織(顧客・子会社・関係会社・クラウドサービス提供者を含む取引先)が管理・提供し、自社の資産が接続しているシステム | 2-1-1-1、2-1-1-2 |
| 機密情報を渡す先 | 自社の機密情報を共有する子会社又は取引先 | 2-1-2-1、2-1-4-1 |
正直、ここは筆者が作った一問一答のドリルで迷ったところでした。2-1-1の相手に顧客やクラウドが入ること。そして、2-1-2と2-1-4の相手が、2-1-1とずれていることです。
1つ目の「つながっている先」には、顧客とクラウドサービスの提供者が含まれています。取引先と聞いて思い浮かべる外注先や仕入先より、ずっと広い範囲です。2つ目は、自社の機密情報を渡しているかどうかで決まります。同じ会社が両方に入ることも、片方だけのこともあるわけです。
迷ったときは、基準の文の頭を見ると見分けがつきます。「自社以外の組織が管理・提供し」で始まれば、つながっている先。「自社の機密情報を共有する」で始まれば、渡す先です。
2-1-1 つながっている先のシステムを把握して、年1回点検する
| No. | 原文 | 筆者の言い換え |
|---|---|---|
| 2-1-1-1 | 自社以外の組織(顧客・子会社・関係会社・クラウドサービス提供者を含む取引先)が管理・提供し、自社の資産が接続しているシステムを把握するための仕組みを整備すること。 | よその会社が持っていて、自社のパソコンやデータがつながっているシステムを、一覧にできるようにする |
| 2-1-1-2 | 年1回以上の頻度でNo.2-1-1-1において把握した情報の内容を点検すること。 | その一覧を年1回確かめる |
要求事項名は「ビジネス又はシステム上の関係」です。ただ、★3の2件はシステムの側しか問うていません。ビジネスの側は、★4の2-1-1-3で足されます。受発注の手段や、取引でやり取りする情報資産を、機密情報の共有先ごとに把握するという基準です。
名前の後半(システム)が★3、前半(ビジネス)が★4。そう覚えると、この要求事項の中の境目で迷わずに済みます。
2-1-2 機密情報の取扱い——渡す前に6つを取り決める
| No. | 原文 |
|---|---|
| 2-1-2-1 | 自社の機密情報を共有する子会社又は取引先との間で、業務開始前に機密情報の取扱いについて、以下の事項を取り決めること。 – 機密情報の定義 – 機密情報の利用制限、保管方法、複製可否及び第三者への提供可否 – 機密情報の返還又は廃棄 |
箇条は3つですが、中の事項を数えると6つになります。定義、利用制限、保管方法、複製の可否、第三者への提供の可否、返還又は廃棄です。
時期の指定もあります。「業務開始前に」です。渡してから後追いで結ぶ、という順番は原文に合いません。
返還又は廃棄は、★3では「取り決める」までです。契約が終わったときに本当に返されたか、消されたかを確かめる手順は、★4の2-1-5-1で足されます。
2-1-4 セキュリティインシデント発生時の役割・責任——渡す先と、事故のときの分担を決める
| No. | 原文 |
|---|---|
| 2-1-4-1 | 自社の機密情報を共有する子会社又は取引先との間で、セキュリティインシデント発生時の自社と子会社又は取引先の役割及び責任を定めること。 |
相手は、2-1-2と同じ「機密情報を渡す先」です。原文は「自社と子会社又は取引先の役割及び責任」と書いています。相手に何をさせるかだけでなく、自社が何をするかも決める対象に入っている、と筆者は読んでいます。
★4で足されるもの——取引先の★を確かめるのは★4から
取引先管理で★4に足されるのは、次の3件です。
| No. | ★4で足される基準(筆者の要約) |
|---|---|
| 2-1-1-3 | 機密情報の共有先ごとに、取り交わす手段(受発注、情報のやり取り)と、授受・使用される情報資産とその扱いを把握する仕組み |
| 2-1-3-1 | 重要な機密情報を渡す、事業継続に重要、自社の内部システムにアクセスできる、のいずれかに当たる取引先の対策状況を、年1回以上把握する。把握の例に、★の取得状況の確認、訪問しての点検、チェックシートでの回答がある |
| 2-1-5-1 | 契約終了時に、機密情報とアクセス権が回収・破棄されたことを確かめる手順 |
2-1-3-1の例に、★の取得状況の確認が入っているのが面白いところです。★3の会社は、自分の取引先の★を確かめる側には、まだ回りません。サプライチェーンの下へ確認が連なっていくのは、★4からだと読めます。
制度構築方針の概要図とは、2-1-4の置き場所が食い違う
ここで1つ、資料の間の食い違いに触れておきます。制度構築方針の16ページには、★3と★4で何を求めるかを分類ごとにまとめた概要図があります。この図の取引先管理では、「インシデント発生時の他社との役割等の明確化[No.2-1-4]」が★4の側に置かれています。
一方、要求事項・評価基準のExcelでは、2-1-4は★3から求められる要求事項です。評価基準の2-1-4-1も★3で、★4で足される基準はありません。
2-1-1も、概要図では★4の側に「機密情報共有先の把握[No.2-1-1]」として出てきます。こちらは、★4で足される2-1-1-3を指していると読めば、Excelと合います。2-1-4には★4で足される基準がないので、同じ読み方では説明がつきません。
概要図には、全ての要求事項を網羅しているわけではない、という注記が付いています。この記事は、評価基準ごとに★3・★4の区分が書かれたExcelを基準にしています。どちらが正しいかを公式に確かめたわけではないので、解説書が出たら確かめます。
覚えるコツ:★3と★4の境目を1枚にする
前述の内容を、境目だけ1枚にまとめます。
| テーマ | ★3で求めること | ★4で足されること |
|---|---|---|
| 体制 | 役員と担当部署の役割・責任、平時の連絡先リスト、年1回の点検 | 経営層が入る委員会など(1-2-1-4)、経営層への年1回の報告と承認(1-4-1) |
| 守秘義務 | 派遣・出向を含めたルール、入社時・受入れ時の説明 | 誓約書(社外要員を除く)、派遣元・出向元との締結 |
| 方針 | 定める、最新版を見られる、改正時に知らせる | 年1回の点検(1-3-1-4) |
| 社内ルール | (要求事項なし) | 法令・業界の基準・取引先の要求を踏まえた社内ルール(1-1-1) |
| 取引先 | つながっている先のシステムの把握と年1回の点検、渡す前の6つの取り決め、事故時の役割 | 共有先ごとの手段と情報資産の把握、重要な取引先の対策状況の把握、終了時の回収・破棄の確認 |
第1回で、★3の評価基準のうち8件に「年1回以上」が出てくると書きました。この回の範囲にあるのは、そのうち2件です。人の体制(1-2-1-3)と、つながっている先(2-1-1-2)。方針の点検は★4の側にあります。
似た中身は「いつ」と「誰と」で分ける
似た中身の区別も、筆者がドリルで迷ったところです。平時の体制と事故のときの役割、取引先との取り決めとクラウドとの合意。この2組でした。
1組目は、「いつ」で分けると整理がつきます。
| No. | いつ | 誰との役割か |
|---|---|---|
| 1-2-1-1、1-2-1-2 | 平時 | 社内(統括する役員と担当部署) |
| 6-1-1(インシデント対応手順) | 事故のとき | 社内(第6回で読みます) |
| 2-1-4-1 | 事故のとき | 機密情報を渡している子会社・取引先 |
2組目には、第3回で読む3-1-3(外部情報サービスの管理)が絡んできます。こちらは「誰と」で分けるのが近道です。
| No. | 相手 | 求めること(原文の要点) |
|---|---|---|
| 2-1-1-1 | クラウドサービス提供者を含む、つながっている先 | つながっているシステムを把握する |
| 2-1-2-1 | 機密情報を共有する子会社又は取引先 | 業務開始前に、6つの事項を取り決める |
| 3-1-3-2 | 外部情報サービスの提供事業者 | 機密情報の取扱いについて合意を取り交わす(事項の列挙なし) |
クラウドは、2-1-1-1にも3-1-3にも出てきます。2-1-1は「どこにつながっているかを知る」、3-1-3は「使う前に要件を確かめて合意する」。役割で分けると混ざりにくくなります。取り決めの事項が6つ列挙されているのは2-1-2-1のほうで、3-1-3-2には列挙がありません。
筆者の立場から:受け入れられる側から守秘義務を読む
1-2-3は、派遣社員・受入出向者・社外要員を名指ししています。筆者は常駐先で働く社外の要員なので、ここは受け入れられる側から読める数少ない箇所でした。
ISMS連載の第20回で、筆者は秘密保持契約(A.6.6)を読みました。管理策の文は、要員本人の署名まで想定しているように読めました。外から来ている人を「署名する要員」として扱うのか。「会社どうしの契約で結ばれる側」として扱うのか。そこは組織が対象をどう決めるかで変わる、と書いています。
★の基準は、ここに線を引いていました。★4の誓約書は社外要員を除き、派遣・出向の人は派遣元・出向元との締結で手当てします。外から来た人を、会社どうしで結ぶ側に置いたわけです。
筆者の秘密保持も、勤め先と常駐先の会社どうしの契約の条項と、法律の義務の2本で立っています。第20回で整理した形です。職場を★の基準で採点するつもりはありません。構造だけ並べると、★4の1-2-3-4に近い形でした。
一方で、★3が問うのは、受け入れる側が自分のルールを説明することです。外から来た人には、元の会社のルールと受け入れ先のルールの2つがかかります。筆者も勤め先からは、現場では常駐先のルールに従うよう言われています(第30回で書いた話です)。
ここからは筆者の見方です。従う先が受け入れ先のルールなら、その中身が届く入口が要ります。1-2-3-2の受入れ時の説明は、その入口を★3の段階で求めている基準だと読んでいます。会社どうしの締結は★4まで待てても、説明は★3から外せない。受け入れられる側から見ると、この順番は筋が通っているように思えます。
ISMSではどこに当たるか——先まで書いている側が、項目ごとに入れ替わる
第1回と同じ前提から入ります。第2回の12件の主な参照元(参照文献Excelの太字)は、すべて自工会・部工会のガイドラインで、いずれもレベル1(Lv1)の項目でした。制度構築方針は、Lv1を「最低限実装すべき項目」と説明し、★3のベンチマークに挙げています(13ページ、26ページ)。
ISO/IEC 27001:2022が太字になった基準は、この範囲にもありません。ISOの列は、横に並べた参照として読みます。
| ★3 | ISOの列 | ISMS連載 |
|---|---|---|
| 1-2-1 セキュリティ推進活動部門 | 5.3、A.5.2、A.5.4 | 第6回(5.1〜5.3)、第16回(A.5.1〜A.5.8) |
| 1-2-3 守秘義務のルール | A.6.5、A.6.6 | 第20回(A.6) |
| 1-3-1 セキュリティ対応方針の策定 | 5.2、7.3、A.5.1 | 第6回、第16回、第30回(方針の書き方) |
| 2-1-1 取引先とのビジネス又はシステム上の関係 | (空欄) | — |
| 2-1-2 機密情報の取扱い | A.5.20 | 第18回(A.5.19〜A.5.30) |
| 2-1-4 セキュリティインシデント発生時の役割・責任 | A.5.20、A.5.24 | 第18回 |
方針:ISMSは中身を決め、★3は届け方を決める
ISMSの5.2は、方針の中身に4つの条件、扱いに3つの条件を置いています(第6回)。★3の1-3-1には、中身の条件がありません。代わりに、最新版をいつでも見られることと、改正したら知らせることを求めています。
見直しにも差があります。ISMSのA.5.1は方針の見直しまで扱います(第16回)。★3では、見直しは★4の側です。
体制:ISMSは「何の責任か」を名指しし、★3は「誰に」を名指しする
ISMSの5.3が明示している責任は、規格への適合と、トップマネジメントへの報告の2つでした(第6回)。誰に割り当てるかは、トップマネジメントが決めます。
★3の1-2-1は逆の書き方です。統括する役員と担当部署という「誰に」を名指しし、責任の中身は会社が定めます。そのうえで、連絡先リストという具体的な物まで求めています。
守秘義務:ISMSの管理策は署名まで、★3は説明まで
前述の通り、A.6.6の管理策は、秘密保持契約に要員などが署名することまで書いています。★3は、ルールと説明までです。署名に当たる誓約書は★4で、しかも社外要員を除いています。
署名については、ISMSの管理策のほうが先まで明示しているわけです。ただしA.6.6は附属書Aの管理策なので、採用するかどうかは適用宣言書で決まります。
取り決め:ISMSは考える項目が並び、★3は入れる項目が決まっている
ISMS連載の第18回では、経済産業省の情報セキュリティ管理基準(令和7年改正版)も読みました。管理基準でA.5.20に当たる項目は5d-5.20です。その詳細管理策5d-5.20.1の「参考」の欄に、合意に含めることを考慮できる事項が、a)からz)まで26個並んでいます。規格の管理策の文そのものではなく、含めることを考慮できる、という書き方です。
★3の2-1-2-1は6つの事項を挙げ、取り決めることを求めています。時期も業務開始前と決まっています。第1回で書いた「選ばないから値まで書ける」と同じ形でした。
2-1-1は、ISOの列が空欄
★3の81件で、ISOの列が空欄なのは2-1-1-1と2-1-1-2の2件だけです。参照元にはCyber Essentialsの質問番号と、自工会・部工会のガイドラインの項目が並んでいます。
空欄の理由は書かれていません。ここからは筆者の読みですが、相手に顧客が入っていることが効いているのかもしれません。ISMSの供給者関係(A.5.19〜A.5.22)は、自社が使う製品やサービスの供給者を相手にした管理策です。顧客まで含めて「つながっている先」を把握する、という切り口は、そのままでは当てはめにくいのだと思います。
模擬ケース:A社の自己評価結果を読む
ここからは、架空の会社の自己評価結果を、確認する側の目で読む練習です。筆者が作った演習で、研修や試験の問題を予想したものではありません。
★3の専門家の確認は、提出された書類の確認です。主に、書かれた内容に矛盾がないか、評価基準から見て十分なことが書かれているかを見る想定とされています(制度構築方針23ページ)。
研修実施基準(SCS-330B)の附属書Bには、研修の例として「自己評価結果のレビュー演習」が載っています。自己評価結果を読み、妥当性を判断し、足りない情報を抜き出し、追加で確かめることを整理する演習です。この節は、その流れを借りています。答えは2種類に絞りました。原文の列挙で白黒がつくものと、判定を保留して何を追加で聞くかが答えになるものです。
A社の状況(架空)
- 金属部品の加工業。従業員40名
- 自動車部品メーカーから、取引を続けるには★3が必要と言われた
- 受注は、その自動車部品メーカーが運営するWeb発注システムで受ける。図面もそこからダウンロードする
- 会計はクラウドサービスを使っている
- めっき加工を外注先2社に出しており、自社で作った加工図面を渡している
- 工場には派遣社員が数名いる
自己評価結果(抜粋)
| 評価基準 | 判定 | 根拠欄の記載 |
|---|---|---|
| 1-2-3-2 | 実施済み | 入社時に秘密保持の誓約書を提出させている(様式を添付) |
| 2-1-1-1 | 該当なし | 社内のシステムだけで運用しており、外部とはつながっていない |
| 2-1-2-1 | 実施済み | めっきの外注先2社と秘密保持契約を締結(写しを添付。条項は機密情報の定義、目的外利用の禁止、第三者への開示の禁止) |
| 2-1-4-1 | 実施済み | 同じ契約に「漏えいが生じた場合は直ちに通知する」とある |
白黒がつくもの①:2-1-1-1「該当なし」
- 事実:根拠欄は「外部とはつながっていない」。一方で、取引先のWeb発注システムと、クラウドの会計サービスを使っている
- 基準:つながっている先には、顧客とクラウドサービス提供者が含まれると原文が列挙している
- 判断:「該当なし」は妥当とは言えない
- 根拠:原文の列挙に当たるシステムが、状況の説明の中に2つある
- 求めること:自社がつながっている他社のシステムを把握できる状態にあるかと、年1回の点検(2-1-1-2)の扱いを示してもらう
白黒がつくもの②:2-1-2-1「実施済み」
- 事実:添付の契約書の条項は、定義、目的外利用の禁止、第三者への開示の禁止の3つ
- 基準:原文が挙げる事項は6つ。定義、利用制限、保管方法、複製の可否、第三者への提供の可否、返還又は廃棄
- 判断:添付の契約書だけでは「実施済み」とは言えない
- 根拠:保管方法、複製の可否、返還又は廃棄の3つが、添付の書類から読み取れない
- 求めること:3つの事項を、ほかの書面(発注書の約款など)で取り決めていないか。あわせて、締結日が業務開始より前か
保留して聞くもの①:1-2-3-2「実施済み」
- 事実:根拠は入社時の誓約書の提出
- 基準:★3が問うのは、入社時と社外要員の受入れ時に、ルールを「説明」すること。誓約書は★4の基準(1-2-3-3)にある
- 判断:書類だけでは決められない。保留する
- 根拠:誓約書を出させたことと、ルールを説明したことは同じではない。また、工場の派遣社員の受入れ時が根拠欄に出てこない
- 追加で聞くこと:入社時に何をどう説明しているか。派遣社員を受け入れるときも説明しているか。そもそもルール(1-2-3-1)が派遣社員を対象に含めているか
保留して聞くもの②:2-1-4-1「実施済み」
- 事実:契約には、漏えいが起きたら外注先が直ちに通知する、という条項がある
- 基準:原文は「自社と子会社又は取引先の役割及び責任」を定めることを求める
- 判断:通知の条項だけでは決められない。保留する
- 根拠:通知は外注先の役割の1つにすぎない。通知を受けたあと、どちらが何をするかは書類から読めない。漏えい以外の事故(たとえば外注先で図面のデータが暗号化されて使えなくなった場合)の扱いも分からない
- 追加で聞くこと:通知のあとの分担(調査、自社の顧客への連絡など)を決めた文書があるか
確認する側が言えるのは「何が足りないか」まで
4件とも、求めることは「何が足りないか」「何を見せてほしいか」で止めています。条項をどう書くか、どんな仕組みにするかは、A社が決めることです。
研修実施基準の附属書Bにも、この線引きがあります。確認する側は改善に向けた助言はできても、具体的なセキュリティ対策の設計・実装を代行したり、指示したりしてはならない、とされています。
もう1つ、4件に共通する形がありました。根拠欄の記載と、状況の説明や添付書類とが合っていないことです。2-1-1-1は「つながっていない」と書きながら、つながっている。2-1-2-1は「実施済み」と書きながら、添付の契約書が原文の列挙に足りない。判定の前に、根拠欄と添付を突き合わせる。この順番が、確認する側の読み方の基本なのだと筆者は考えています。
注意点
解説書が出たら、読みが変わり得る
方針の中身、「社外要員」の範囲、2-1-4の「セキュリティインシデント」の範囲などは、原文だけでは読み切れません。2-1-4が★3か★4かという、資料の間の食い違いも残っています。解説書と自己評価等ガイドは、2026年10月16日時点で未公開です。公開されたら、この回の「筆者の読み」を突き合わせて直します。
「取引先」を自社の感覚で狭めない
2-1-1-1の相手には、顧客とクラウドサービスの提供者が含まれます。ふだん取引先と呼んでいる範囲で読むと、模擬ケースのA社のように「該当なし」と書きかねません。
★3で求められないことは、やらなくてよいことではない
誓約書も委員会も、★3の基準にないだけです。制度構築方針の15ページの注には、取引先に求める対策として★3では足りない場合の話があります。★4を求めたり、要求事項に必要な対策を上乗せしたりすることも想定される、という内容です。取引先から届く要求は、★3の12件より多いことがあり得ます。
まとめ
- 統治の★3は6項目・12件。半分が「定める・取り決める」で、決める6・伝える3・点検2・把握1
- 取引先は2種類。つながっている先(顧客・クラウドを含む)と、機密情報を渡す先。文の頭で見分けられる
- 守秘義務の誓約書、経営層が入る委員会、方針の年1回の点検は、どれも★4から
- 2-1-1は名前の後半(システム)が★3、前半(ビジネス)が★4
- 2-1-2は、業務開始前に6つの事項を取り決める。終了時の回収・破棄の確認は★4
- ISMSと比べると、方針の中身(5.2)と署名(A.6.6)はISMSの側に明示がある。取り決めの事項と連絡先リストは、★3の側が具体的に書いている
次回の第3回は、識別の分類(リスクの特定)の4項目を読みます。今回触れた3-1-3(外部情報サービスの管理)も、そこで扱います。
引っかかった点
- 取引先の範囲で迷いました。2-1-1の相手に顧客やクラウドが入ること、2-1-2・2-1-4の相手とずれていることです。基準の文の頭(「自社以外の組織が管理・提供し」か「自社の機密情報を共有する」か)で見分けると整理がつきました
- 似た中身の区別でも迷いました。平時の体制と事故のときの役割は「いつ」、取引先との取り決めとクラウドとの合意は「誰と」で分けています
- 「社外要員」が、派遣社員と受入出向者のほかに、請負や業務委託で常駐する人まで含むのかは、原文からは読み切れませんでした
- 2-1-2の「自社の機密情報」に、顧客から預かった図面が入るのかは、評価基準の文面だけでは決められません。3-1-4-1が「自社の保有する情報」を対象に機密を特定させている点は、入る方向の手がかりにはなります。ただ、自社が機密として管理していることと、評価基準の「自社の機密情報」に当たることは、分けて確かめる必要がありそうです。解説書で確かめます
- 制度構築方針16ページの概要図では、2-1-4が★4の側に置かれています。Excelでは★3です。この記事はExcelを基準にしました
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月16日確認。解説書は「2026年10月頃公開予定」のまま)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字は、筆者がこのExcelから数えた値
- IPA「SCS評価制度の詳細情報」(制度構築方針 2026年3月27日)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100、研修実施基準 SCS-330B)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」5d-5.20.1の参考(2026年10月16日確認)
この記事の内容は2026年10月16日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。