情報セキュリティ方針は、ISMSの文書の中でいちばん短く、いちばん多くの人に読まれる文書です。
方針が何を求められているかは、第6回で読みました。中身の4条件と、扱いの3条件です。今回は実務編として、それを実際の1枚に落とすときの考え方を整理します。第28回の6ステップでいえば、(2)にあたる回です。
- 5.2の要求と、27002の手引が挙げる7項目は層が違うこと
- 方針に書く「目的」と、6.2の情報セキュリティ目的は別物であること
- 宣言の形と規程の形。どちらで書いてもよい理由
- 1枚に入れるものと、下の層の文書へ降ろすもの
- 誰に届け、どこまで外に出すか
- 行政のポリシーと突き合わせて、筆者の位置から見えたこと
情報セキュリティ方針を書くとは——ひとことで言うと
組織が情報セキュリティで何を大事にし、迷ったときに何を拠り所にするかを、1枚にまとめる作業です。
経済産業省の情報セキュリティ管理基準は、方針を「判断の基盤となる考え方」を書いたものと説明しています。手順書でも、対策の一覧でもありません。だから書くべきことは意外と少なく、その代わりに一語ずつが重くなります。
教科書も、規格の要求事項の文言をそのまま並べる必要はない、としていました。大事なのは、組織の内側の人と利害関係者にとって分かりやすいことです。
5.2の要求と、27002の手引は層が違う
方針に何を書くかを考えるとき、資料が2つあります。規格本文の5.2と、ISO/IEC 27002の5.1(情報セキュリティのための方針群)の手引です。この2つは重さが違います。
5.2の前半は、方針の内容についての要求です。組織の目的に対して適切であること、目的か目的を決める枠組みを示すこと。加えて、適用される要求事項を満たすことと継続的改善への、2つのコミットメントを含む。この4つでした。後半には、文書化・伝達・利害関係者による入手の3つが続きます。
一方、27002の手引は、方針に記載を含めることが「望ましい」項目を7つ挙げています。経済産業省の管理基準では、詳細管理策の5a-5.1.3に同じ7項目が並んでいます。JIPDECのISMSユーザーズガイドは、この7項目を引用したうえで、全部を方針に含める必要はないと断っていました。
並べると、どこが要求でどこが手引かが見えてきます。右の列は、総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」の基本方針(例文)から、近い項目を筆者が当てたものです。
| 27002 5.1の手引(記載を含めることが望ましい) | 5.2で対応する号 | 総務省ガイドライン 基本方針の例文で近い項目 |
|---|---|---|
| a) 情報セキュリティの定義 | なし | 「2. 定義」(機密性・完全性・可用性を維持すること) |
| b) 情報セキュリティ目的、又は目的を設定するための枠組み | 5.2 b) | 同じ趣旨の項は見当たらない。「1. 目的」は方針そのものの目的 |
| c) 情報セキュリティに関する全ての活動の指針となる原則 | なし | 「6. 情報セキュリティ対策」(組織体制から評価・見直しまでの9つ) |
| d) 適用される要求事項を満たすことへのコミットメント | 5.2 c) | 基本方針には見当たらない。対策基準の「法令遵守」に近い |
| e) ISMSの継続的な改善へのコミットメント | 5.2 d) | 「7. 監査及び自己点検の実施」「8. ポリシーの見直し」 |
| f) 責任の、定められた役割への割当て | なし(5.3の側) | 「6.(1) 組織体制」。中身は対策基準の組織体制 |
| g) 逸脱及び例外を取り扱う手順 | なし | 基本方針には見当たらない。対策基準の「例外措置」に置かれている |
7項目のうち、内容の上で5.2の号と直接対応するのは3つです。残りの4つは、書いておくと方針が使いやすくなる、という手引の側の話になります。
もう1つ気づくのは、例文のほうにだけある項目です。対象とする脅威、適用範囲、対策基準と実施手順を作ること。ISMSでは、範囲は4.3の文書に書くのが普通です(第29回)。
「目的」という言葉が、2つの意味でぶつかる
表のb)の行は、少し丁寧に読んでおきたいところです。同じ「目的」という言葉が、別のものを指しているからです。
総務省ガイドラインの例文の「1. 目的」は、この基本方針が何のためにあるかを書く欄。情報資産の機密性・完全性・可用性を維持するため、という書き方でした。
5.2 b)の情報セキュリティ目的は違います。方針の方向性を具体的な達成事項に落とし込み、6.2で計画と評価につなげるものです。測定可能であることは「実行可能な場合」の条件付きで、数値の目標に限られません(第9回)。
だから自治体の基本方針を土台にISMSの方針を書くなら、例文の「目的」の欄だけでは5.2 b)に届かないと考えています。手は2つあります。方針の中に目的そのものを書くか、枠組みを書くかです。
目的は方針より見直しの頻度が高くなりやすいので、方針には枠組みを置くほうが扱いやすいはずです。運用の一例なら「情報セキュリティ目的は、年度ごとの計画の中で定め、その達成状況を評価する」という一文。年度という区切りは規格の要求ではなく、組織が選ぶものです。
宣言の形と、規程の形
方針の書き方には2つの形があります。トップが「私たちはこう取り組みます」と外に向けて言う宣言の形。定義、範囲、義務、対策を条文で並べる規程の形です。
総務省ガイドラインは、基本方針を「基本的事項を規定する形式」で作る必要があるとしています。そのうえで宣言書の形も任意で認め、首長などが対外的に宣言する例を載せていました。
| 宣言の形 | 規程の形 | |
|---|---|---|
| 主な読み手 | 外の人、組織の全員 | 内側で判断する人 |
| 得意なこと | 姿勢が一読で伝わる。外に出しやすい | 定義と範囲がはっきりし、判断の根拠に引きやすい |
| 苦手なこと | 判断の場面で引ける言葉が少ない | 長くなり、読まれにくい |
| 5.2との関係 | コミットメントは書きやすい。目的の枠組みは書き忘れやすい | 枠組みは書きやすい。組織の目的との結びつきが見えにくい |
規格は、宣言にするか規程にするかという形までは指定していません。5.2の内容の4つと、文書化・伝達・入手の3つを満たしていれば、形は組織が選べます。正直、迷ったら両方持つのが現実的だと考えています。ただ2枚にするなら、どちらが「情報セキュリティ方針」なのかは決めておく必要があります。
1枚に入れるものと、下の層へ降ろすもの
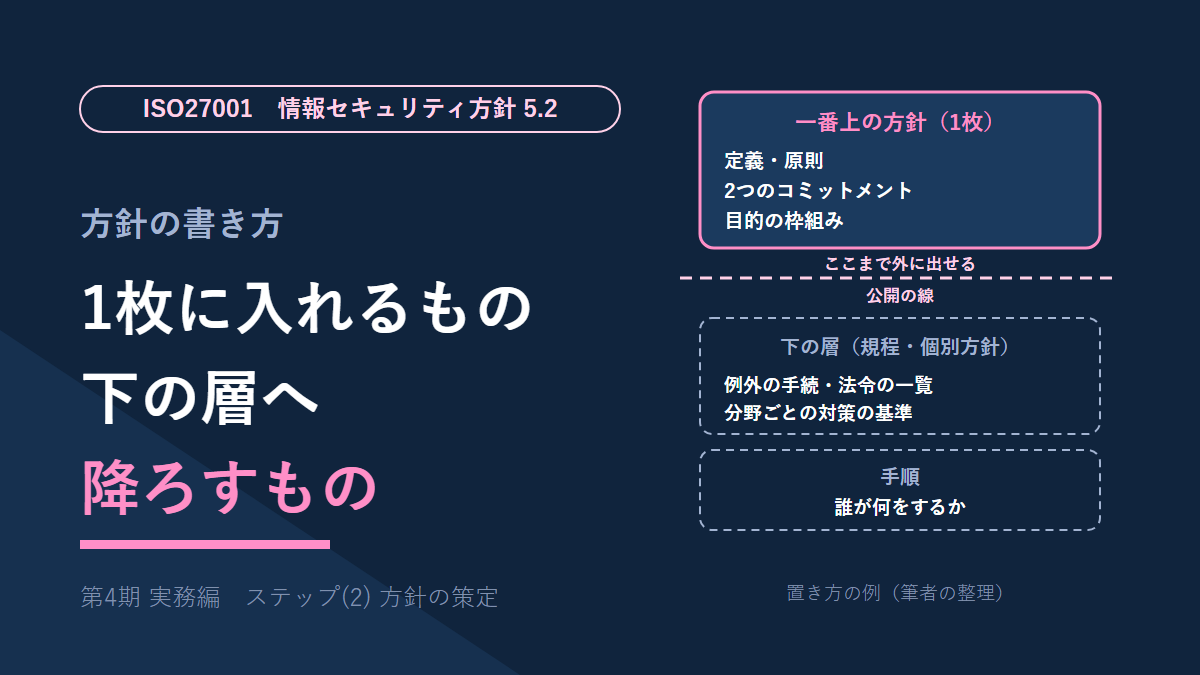
附属書AのA.5.1は、情報セキュリティ方針とトピック固有の方針(テーマごとの方針)を含む「方針群」を対象とする管理策でした(第16回)。その最上位に一つの情報セキュリティ方針を置く構成は、27002の手引が示しているものです。方針群という考え方に立つと、1枚に何を入れるかの線が引きやすくなります。筆者は、変わりにくいものを上に、変わりやすいものを下に置く線で考えています。
| 置き場所 | 入れるもの(例) | 理由 |
|---|---|---|
| 一番上の方針(ここでは1枚にまとめる想定) | 定義、原則、2つのコミットメント、目的の枠組み、方針群の構成 | 組織が変わらないかぎり変わらない。トップの承認を通す回数を減らせる |
| 下の層(トピック固有の方針、規程) | 例外の手続、守るべき法令の一覧、分野ごとの対策の基準 | 法改正や新しい技術で変わる。承認は適切な管理層でよい |
| さらに下(手順) | 誰がどの画面で何をするか | 機器やシステムの更改で変わる。外に出さない |
行政のポリシーは、この降ろし方を既にしています。前述の通り、27002の手引のd)とg)に近いもの、つまり法令の順守と例外の扱いは、基本方針ではなく対策基準の側に置かれていました。対策基準の例外措置では、CISOの許可を得ること、緊急時は事後速やかに報告すること、申請書を保管することまで書かれています。
降ろすこと自体は問題ありません。問われるのは、上の1枚から下の文書へたどれるかどうかです。方針に「例外の扱いは○○基準で定める」と一行あれば、審査の場でも、文書間の関係を説明しやすくなります。
誰に届け、どこまで外に出すか
5.2は、方針を文書化した情報として利用できること、組織内に伝達すること、必要に応じて利害関係者が入手できることを求めていました。届け方は、規格が決めていません。
管理基準の細目は、もう少し踏み込んでいます。方針は、意図する読者にとって適切で、アクセスでき、理解しやすい形で伝える。必要なら、受け取った人に理解と順守への同意を確かめる。組織の外に配るときは、秘密情報を不適切に開示しないよう注意する。
外に出す範囲は、行政のガイドラインのほうが具体的です。基本方針は必要に応じて公開が望ましく、対策基準は必要に応じて非公開、実施手順は非公開。層が下がるほど閉じていく作りです。
一番上の1枚は外に出せる言葉で書き、出せない話は下の層へ置く。第29回の範囲の文書と同じ考え方です。前の節の降ろす線は、公開の線と重なりやすいと考えています。
承認と版の管理も、ここで決めておきます。細目によれば、方針の承認も変更の承認もトップマネジメントの仕事です。版と日付の欄は、第11回で書いた7.5.2の識別にもつながります。
[現場]行政のポリシーと、方針の書き方を突き合わせる
ここから現場の話です。
筆者の常駐先はISMSを取得しておらず、予定もありません。以下は取得の体験談ではなく、規格の側から見た方針の書き方と、行政が既に持っているポリシーを突き合わせた話です。
基本方針の本文には、公開版でたどり着いた
筆者が常駐先の基本方針の本文を読んだのは、公開されている版を自分で見に行ったときでした。
自治体には、地方自治法第244条の6で、サイバーセキュリティを確保するための方針を定め、定めたときや変えたときに公表する義務があります(第6回)。ガイドラインも、基本方針は必要に応じて公開が望ましいとしています。公表は住民や外部への説明として語られがちです。ただ、組織の内と外の境目にいる人にとっても、公開版はいちばん手の届きやすい入口になっていました。
細目の「アクセスでき」が効くのは、ここだと感じています。外に出す1枚は、境目にいる人にも読まれる。だから下の層を読んでいない人にも原則が伝わる言葉にしておきたいのです。
その下の対策基準や手順は、公開版の延長にはありません。組織の内側の経路で届くものです。第29回で書いた「役は図ではなく指示の経路で伝わる」と、同じ形をしています。
方針の文言が引かれる場面は、筆者の位置からはほぼ見えない
基本方針や対策基準の文言が、判断の根拠として持ち出される場面。これを筆者は、ほとんど見た覚えがありません。
読み方は2通りあります。1つは、文言を引くのは判断する職員の側で、筆者には結論だけが届いている、という読み方。第6回で書いたとおり、決めるのは職員で、筆者は作業を受け持つ側です。もう1つは、一番上の方針はもともと日々の判断で引かれる層ではない、という読み方です。派遣の立場からは、どちらなのか判別できません。
どちらであっても、緩さとは考えていません。方針は「判断の基盤」です。基盤は、毎回引き合いに出されなくても下で効いていればよい。
ただ審査では、効いていることを外から示す必要が出てきます。頼りになるのは引用の回数ではなく、対策基準のこの項は方針のどの原則から来ているか、という線です。前の節の「上から下へたどれるか」は、この問いへの備えでもあります。
派遣元からは「常駐先のルールに従う」と言われている
派遣元からは、現場では常駐先のルールに従うよう言われています。
2つのルールが現場でぶつからないための、素直な決め方だと思います。現場で作業する人が2つを見比べて判断していたら、作業が止まってしまうからです。
規格の側にも近い考え方があります。管理基準の細目は、供給者との合意に含めることを考慮できる項目として、組織の情報セキュリティ要求事項を順守する供給者の義務を挙げていました。派遣元が供給者に位置付けられるなら、この指示はその向きに沿っています。ただ、規格が派遣や常駐の技術者を供給者の要員と定めているわけではありません。契約の形と、ISMSの対象の定義で変わります(第18回)。
おもしろいのは、前の節とつながることです。従うよう言われたルールの一番上の1枚に、筆者は公開版でたどり着いていました。
そこで例文を読み直すと、「職員等の遵守義務」の主語は職員、臨時・非常勤職員などで、外の人はこの欄にいません。一方でガイドラインの総則には、長をはじめ全ての職員等と委託事業者がポリシーを遵守する義務を負う、と書かれています。外の人の義務は、基本方針の例文の中では「6.(8) 業務委託」の項、つまり契約に要件を明記する側で手当てされている作りです。
方針を書く側としては、読み手に境目の人がいると想定しておきたいところです。外の人にも守ってもらうこと、その経路が契約であることが1枚の中で読み取れれば、境目の人は自分の居場所を見つけやすくなると考えています。
よくある落とし穴/審査で指摘されやすい点
審査の事例を集めたものではありません。ここまでの話から、確認しておきたい点を挙げます。
方針に、6.2の目的とつながる一文がない
前述の通り、方針の「目的」の欄は、方針そのものの目的を書く欄になりがちです。目的そのものか、目的を決める枠組みのどちらかがないと、5.2 b)の説明が苦しくなります。
例外と法令を下の層へ降ろしたのに、上からたどれない
降ろすのは良い設計です。ただ、方針の側に行き先が書かれていないと、方針だけを見た人には抜けているように見えます。
外向けの宣言と、内部の判断基準を1枚に混ぜる
外に出す1枚に、内側でしか通じない基準や、出してはいけない話が混ざるケースです。細目は、外に配るときの秘密情報の扱いに注意を促していました。混ぜると、公開するたびに削る作業が要ります。
方針を変えたのに、下の層の文書が古いまま
管理基準の細目には、一つの方針を変えるときは、関連する他の方針のレビューと更新も検討する、とあります。上の1枚を変えた日に、下の層のどの文書を見直すかを決めておきたいところです。
まとめ
- 5.2が求める方針の内容は4つで、ほかに文書化・伝達・入手の3つがあります。27002の手引が挙げる7項目は「望ましい」の側で、内容の上で5.2の号と直接対応するのは3つです
- 自治体の基本方針の例文にある「目的」は、方針そのものの目的です。6.2の情報セキュリティ目的とは別なので、方針の中に目的か目的を決める枠組みを書いておく必要があります
- 方針は宣言の形でも規程の形でも書けます。規格は文書の形までは指定していません
- 変わりにくいものを1枚に、変わりやすいものを下の層へ。行政のポリシーは、法令の順守と例外の扱いを対策基準の側に置いています。降ろしたら、上からたどれるようにしておきます
- 一番上の1枚は外に出せる言葉で書き、出せない話は下の層へ置く。公開の線と、降ろす線は重なりやすいと考えています
- 筆者は基本方針の本文に公開版でたどり着きました。方針の読み手には、組織の内と外の境目にいる人も含まれると考えています
次回は、ステップ(4)のリスクアセスメントの実施を、実務の側から読みます。要求そのものは第7回と第8回で扱いました。
連載の入口は第1回です。
引っかかった点
27002の手引の7項目は、JIPDECのユーザーズガイドの引用(JIS Q 27002:2024)と、管理基準の詳細管理策で読みました。27002そのものは手元にありません。2つの資料で、項目の並びと文言が一致していることは確かめています。
5.2の号と27002の7項目の対応は、筆者が当てたものです。たとえば27002のc)「原則」を、5.2 a)の「組織の目的に対して適切」を示す場所と読むこともできそうですが、表では「なし」にしました。
総務省ガイドラインの例文で「目的の枠組みに当たる項が見当たらない」というのは、基本方針の例文と解説を読んだ結果です。対策基準の側にまで、目的の枠組みに当たる記述が無いかは確かめていません。
参考にした一次資料
- 地方公共団体における情報セキュリティポリシーに関するガイドライン(総務省 地方行政のデジタル化) … ガイドラインの入口。令和8年3月版(令和8年3月27日改定)を読みました。基本方針の例文と解説、宣言書の形式、対策基準の例外措置と法令遵守、公開・非公開の扱いです。PDFは改定のたびに差し替わるため、この一覧から辿るのが確実です
- 地方自治法の一部を改正する法律の公布及び施行について(通知)(PDF) … 令和6年7月2日、総務大臣。第244条の6第1項(方針の策定と措置)と第2項(定めたとき・変更したときの公表)を確認しました
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 4.4.5(方針の確立)と、5a-5.1(方針群)の詳細管理策を確認しました。5d-5.20(供給者との合意)の参考も見ています。本文は意見公募時に公開されていた版から読んでいます
- ISMSユーザーズガイド JIS Q 27001:2023(ISO/IEC 27001:2022)対応(JIPDEC/2025年3月31日) … 5.2の解説を読みました。JIS Q 27002:2024 5.1の手引(方針に含める7項目)の引用もここにあります
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。13章38節(情報セキュリティ方針の策定)を読みました