リスクの洗い出しは、番外編で扱いました。架空の申請受付業務を端から端まで歩き、14件の1行を作った回です。そのとき「点数は、ここではまだ付けません」と書いて止めていました。
今回はその続きです。点数を付け、受け入れる線と比べ、手を打つ順に並べます。第28回の6ステップでいえば、(4)にあたる回です。要求そのものは第7回、対応の選び方と適用宣言書は第8回で読みました。
- 6.1.2 d)・e)が求めているのは「結果」「起こりやすさ」「比較」で、計算式ではないこと
- 1行の単位を、まとめる・分けるで決める考え方
- 点数の物差しを、数字ではなく言葉で書く理由
- 「資産価値×脅威×ぜい弱性」の掛け算が、d)の言葉とどう対応するか。掛け算のくせ
- 対策前の点数は、対策ゼロの点数ではないこと
- 行政の仕事の中で、重さ・起こりやすさ・順番がどう決まっているか
リスクアセスメントを実施するとは——ひとことで言うと
先に決めておいた物差しで1行ずつ点数を付け、受け入れる線と比べて、手を打つ順番を決める作業です。
洗い出しまでは「何が起き得るか」を並べる仕事でした。ここからは、それぞれがどのくらい重く、どのくらい起きやすいかを見積もる仕事になります。正直、シートの見た目はここで一気に「それらしく」なります。ただ、それらしさと、説明できることは別物です。この記事はその差を中心に読んでいきます。
6.1.2 d)・e)が求めること——式ではなく、結果と起こりやすさ
規格本文は手元にないので、経済産業省の情報セキュリティ管理基準で読みます。27001の6.1.2の項目が、4.4.7の下に番号付きで並んでいます。
| 細目 | 管理基準で求められていること | 実務で作るもの |
|---|---|---|
| d) 分析(4.4.7.3) | 起こり得る結果と、発生頻度を分析し、リスクレベルを決める。管理策が既に適用されていれば、その効果も考慮する | 点数の物差しと、1行ずつの点数 |
| e) 評価(4.4.7.4) | 決めたリスクレベルをリスク基準と比べ、対応の優先順位を付ける。結果は今後の改善に使うため保管する | 受け入れる線と、並べ替えた一覧 |
式の指定はどこにもありません。管理基準は、分析は定性的・半定量的・定量的のどれで行ってもよいとしています。リスクアセスメントの手法には定番といえるものがない、とまで書いていました。
だから「資産価値×脅威×ぜい弱性」も、選べる方法の一つです。この方法を選んだなら、その式がd)の「結果」と「起こりやすさ」をどう表しているのかを、自分たちの言葉で説明できる必要があります。この記事の柱はそこです。
1行の単位を決める——まとめる・分ける
点数を付ける前に、1行の大きさを決めます。
書類やデータを1件ずつ行にすると、行数が膨らみます。数百行のシートは、作れても見直せません。見直せないシートは、8.2で繰り返し使う段になって止まってしまいます。
筆者は次の線で考えています。
- まとめてよい:同じ種類の情報で、置き場所・媒体・重さが同じもの
- 分ける:最新版と過去分。止まったときの困り方が違う
- 分ける:持ち出しているときと、しまっているとき。起こりやすさが違う
番外編の落とし穴に「大きすぎる・小さすぎる」を挙げました。その線引きの目安になるのが、扱いが同じかどうかです。情報の種類、置き場所、想定する出来事、今ある対策、手を打つ人がそろっていれば、まとめてかまいません。どれかが違うなら、たまたま点数が同じでも分けておきます。まとめた行の中で、違うリスクや必要な対応が見えなくならないことが大事です。
物差しを言葉で書く——3段階の点数表
点数を付けるには、先に「1」「2」「3」が何を意味するかを決めます。
6.1.2 b)は、繰り返し実施しても一貫性と妥当性のある結果が出ることを求めていました。判定の条件がない、数字だけの物差しでは、これを確保しにくくなります。担当者が替わると「2」の意味が変わるからです。各段階の意味を言葉で書いておけば、別の人が付けても同じ点に寄りやすくなります。
例として、架空の申請受付業務の物差しを作ってみます。
| 点 | 結果の重さ | 起こる頻度(脅威) | 防げなさ(ぜい弱性) |
|---|---|---|---|
| 3 | 申請者に直接の不利益が及ぶ。または業務が1日以上止まる | 年に何度も起きる | 防ぐ仕組みがない |
| 2 | 組織の中のやり直しで収まる。または止まるのが数時間 | 数年に一度は起きる | 仕組みはあるが、人の注意に頼っている |
| 1 | 影響はほとんどない | 起きた記録がない | 仕組みで止まる |
この表は筆者が作った例で、正解の物差しではありません。段階を3つにするか5つにするかも、組織が決めることです。
頻度の「1」を「起きた記録がない」としたのも、例を簡単にするためです。記録がないことは、これから起きないことの証明にはなりません。実際に使うなら、外から届く脅威の情報や、詳しい人の見立ても材料に入れる、と物差しに書き添えておくのが無難です。
もう1つ、管理基準はリスク基準を作るときの考慮点として、発生頻度や結果を考える「時間枠」を挙げていました。「数年に一度」と書いたら、何年分の記録を見て言うのか。そこまで決めて、ようやく物差しになります。
掛け算の式と、d)の言葉の対応
教科書が紹介しているのは、資産の価値・脅威・ぜい弱性の3つを掛けてリスクの値を出す方法です。機密性・完全性・可用性のそれぞれについて計算する形でした。この記事では、例を簡単にするため、損なわれるものを1つに絞った行で考えます。
d)の言葉と並べると、筆者は次のように対応を取っています。
| 式の因子 | d)の言葉 | 何を見ているか |
|---|---|---|
| 資産の価値(結果の重さ) | 起こり得る結果 | 起きたら、どのくらい困るか |
| 脅威 × ぜい弱性 | 起こりやすさ | 原因がどのくらい来て、どのくらい通り抜けるか |
この対応は筆者の整理です。規格や管理基準がこう対応させているわけではありません。
それに、資産の価値と、実際に起こり得る結果は同じものではありません。同じ資産でも、漏れた範囲や止まった時間で、困り方は変わります。前の節の物差しで「資産の価値」ではなく「結果の重さ」の段を書いたのは、そのためでした。脅威とぜい弱性から起こりやすさを見る方法も、選べる手法の一つです。
ただ、審査で「d)の起こりやすさはどこで見ていますか」と聞かれたときに、答えられる形にはなっています。
掛け算には、くせがある
掛け算は手軽ですが、知っておきたい性質が3つあります。どれも計算の上で確かめられる事実です。
1つ目。1〜3を3つ掛けると、出てくる値は10種類しかありません。1、2、3、4、6、8、9、12、18、27です。5も10も出てきません。受け入れる線は、この飛び飛びの値のどこかの間に引くことになります。
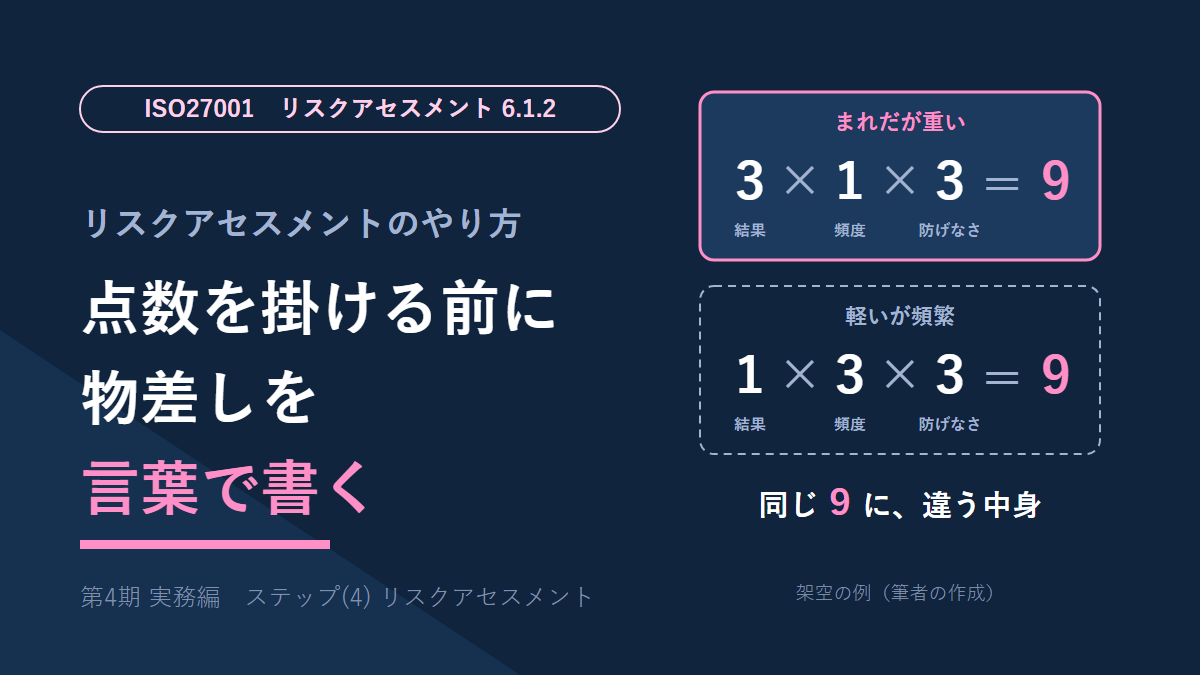
2つ目。同じ点に、違う中身が入ります。たとえば9は「軽いが頻繁で、防げない」(1×3×3)と「重いが、めったに起きない」(3×1×3)の両方から出ます。
3つ目。3は1の3倍の重さ、とは限りません。点数は順番を表す数字なので、掛け算の答えの大小が、そのまま重さの比になる保証はない、ということです。
だから掛け算は使えない、という話ではありません。くせを知ったうえで、補う決まりを置いておけば十分使えると考えています。代わりの形として、結果と起こりやすさの3×3の表を作り、マスごとに判定を塗る方法もあります。こちらは2つ目のくせが表の上で見えるぶん、説明しやすくなります。
架空の例で点数を付ける
番外編の14件から6件を選び、さきほどの物差しで点数を付けてみます。
| #(番外編の番号) | 起きること | 結果 | 頻度 | 防げなさ | 点 |
|---|---|---|---|---|---|
| 9 | 通知書が別人に届く | 3 | 2 | 3 | 18 |
| 3 | 受付が止まる(手順を知る人が一人だけ) | 2 | 3 | 3 | 18 |
| 2 | 記入漏れのまま受け付ける | 1 | 3 | 3 | 9 |
| 7 | データが暗号化されて使えない(バックアップが同じネットワーク上) | 3 | 1 | 3 | 9 |
| 13 | システムに侵入される(保守用の接続が常に開いている) | 3 | 1 | 3 | 9 |
| 12 | 保存期間内の書類がなくなる | 2 | 1 | 3 | 6 |
受け入れる線は、仮に「18以上は受け入れずに対応を検討する、8〜12は見守る、6以下は受け入れる」とします。対応の中身を選ぶのは、6.1.3の仕事です。
並べると、くせがそのまま表に出ました。9番と3番は同じ18ですが、中身が違います。片方は申請者に不利益が及ぶ話で、もう片方は業務が滞る話です。2番と7番・13番は同じ9です。記入漏れと、ランサムウェアや侵入が、同じ「見守る」の箱に入ってしまいました。
ここで線を動かしたくなるところです。ですが、点数を見てから線を動かすのは、第7回で書いた「基準を後から決める」と同じことになります。動かすなら、点数を付ける前の物差しの側に決まりを足す、という順番です。この記事の例では、重い結果を見落とさないための補助の決まりとして、「結果が3の行は、点数にかかわらずリスク所有者が個別に判断する」を置きます。規格の要求ではなく、筆者の提案です。これなら7番と13番は、次回の評価でも同じ理由で拾われます。
7番と13番の頻度が1になったのは、物差しの「1」を「起きた記録がない」と書いたからです。この点は、後半の現場の話でもう一度扱います。
対策前の点数は、対策ゼロの点数ではない
教科書の評価表には、リスク対応の前と後の欄が並んでいます。ここで迷いやすいのが「前」の意味です。
管理基準の4.4.7.3は、管理策が適用されている場合はその効果を考慮する、としていました。つまり対策前の点数は、何も対策していない状態の点数ではありません。新たな対応を始める前の点数で、今ある対策の効き目を考慮して付けます。対策が存在するだけで、効いていると見なしてよいわけではありません。今ある対策を入れ忘れると点数が高く出すぎ、受け入れてよいリスクにまで手を打つことになります。
対策後の欄では、どの因子が下がるのかを決めておきます。9番に「封入のあと別の人が照合する」を足すなら、下がるのは防げなさです。3×2×2で12になり、「見守る」の箱に移ります。業務そのものをやめる回避の場合も、行を消すのではなく、回避を選んだことと実施した結果を残します。やめたことで別のリスクが生まれないかも、あわせて見ておきたいところです。どの因子を下げる対策なのかが決まっていないと、対策後の点数は付ける人の気分で動いてしまいます。
e) 線と比べて並べる、結果を残す
線と比べたら、手を打つ順を決めます。e)の優先順位です。点数の高い順に並べるのは一つの方法ですが、点数だけで順番が自動的に決まるわけではありません。並べた一覧が、第8回で読んだ6.1.3の対応の選択への入力になります。
管理基準は、評価の結果を今後の改善に使うため保管すること、とも書いていました。8.2は、あらかじめ定めた間隔で、また重大な変更が提案されたときや重大な変化が生じたときに、アセスメントを実施することを求めています(第12回)。前回の表と今回の表を並べられることが、b)の一貫性の証拠になります。
JIPDECのISMSユーザーズガイドは、ここにもう1つ注意を足しています。リスクアセスメントの方法を変えた場合でも、その変更を管理し、必要に応じて結果を比べられる状態にしておくこと。3段階を5段階に変えた年は、前の年の点数と並べても意味が通りません。規格が版と日付を求めているわけではありませんが、方法の変更を管理する手段として、物差しにも版と日付を付けておくのが無難です。
[現場]行政の仕事と、点数の3つの因子を突き合わせる
ここから現場の話です。
筆者の常駐先はISMSを取得しておらず、予定もありません。以下は取得の体験談ではありません。点数の3つの因子(結果・起こりやすさ・順番)が、行政の仕事の中でどんな言葉で語られているかを、筆者の位置から見た話です。
重さは「止まった業務と時間」と「住民・窓口への影響」で語られる
障害や不具合が起きたとき、重いかどうかを語る言葉は、筆者の位置から聞こえる範囲では2つです。どの業務がどれだけの時間止まったか。住民や窓口に影響が出たかどうか。
物差しとして見ると、どちらもよくできています。時間は誰が測っても同じ数字になります。住民への影響は、管理基準が評価で考慮するよう挙げている「他者が負うリスク」に近い見方です。組織の中で収まるか、外に及ぶかを、行政は最初から分けて見ています。
一方で、時間で測れる重さは、主に可用性の言葉です。止まったかどうかは時間で言えますが、漏れたときの重さは時間では測れません。物差しを作るときは、可用性の行は時間で、機密性の行は別の言葉で、と段を分けておく必要がありそうです。さきほどの表で「申請者に直接の不利益が及ぶ」を「1日以上止まる」と同じ段に並べたのは、そのためでした。
起こりやすさは「過去に起きた記憶」と「履歴の台帳」で決まる
「これは起きそうだ」と感じるとき、筆者が根拠にしているのは2つです。過去に同じことが起きた記憶と、問い合わせや障害の履歴の台帳です。
台帳のほうは、点数の物差しにそのまま使えます。第13回で、この台帳は傾向を見るためではなく、過去の一件を探すために引かれている、と書きました。起こりやすさを見積もるときは、その一件探しが「前にもあった」の確認になっています。物差しの「数年に一度」を「台帳で過去◯年に◯件」と書き換えれば、記憶による見立てを、外から確かめられる形にできます。
記憶のほうは速く、たいてい当たります。第13回で書いた体感と同じで、緩さだとは考えていません。ただ審査では、何を見てそう判断したのかを示せるかが問われます。
気をつけたいのは、記憶も台帳も、起きたことしか数えられない点です。一度も起きていないことは、どちらにも載りません。さきほどの例で、ランサムウェアと侵入の頻度が1になったのはこのためです。まれで重い出来事ほど、記録に頼る物差しでは低く出ます。「結果が3の行は個別に見る」という決まりは、この弱点を補うためのものでもあります。
もう1つ、第13回で書いたとおり、この台帳はシステムの入れ替えのたびに区切られています。何年分を見て頻度を言うかという時間枠は、台帳の区切りに任せず、物差しの側で決めておきたいところです。
課題一覧は「期限の近い順」に並んでいる
先送りになった対策が載る課題一覧は、期限の近い順に並んでいます。機器の更新時期や契約の切れ目が、上から並ぶ形です。
これは筋の通った並べ方だと思います。期限は動かせない制約で、予算も調達も期限に合わせて動くからです。第8回で、未実施の対策は予算要求の言葉に翻訳される、と書きました。期限順の一覧は、その翻訳の手前にある形なのだと思います。
ただ、e)が求めるのは、リスク基準と比べた結果にもとづく優先順位です。点数の順は「どれが重いか」、期限の順は「いつ手を打てるか」を表しています。どちらが正しいという話ではなく、並べているものが違います。期限順の一覧は、リスクにもとづく順番とは別の列として持っておく必要がありそうです。
期限で並べる一覧には、期限を持たない項目の居場所が決まりにくい、という性質があります。運用の手順を変えるだけの対策には、更新時期がありません。常駐先の一覧でそれがどう扱われているかは確かめていません。仕組みとして言えるのは、リスクにもとづく順番の列が1本あれば、期限の列と並べて両方を説明できる、というところまでです。
よくある落とし穴/審査で指摘されやすい点
審査の事例を集めたものではありません。ここまでの話から、確認しておきたい点を挙げます。
全部が「中」に集まる
点数を付ける人が迷うと、真ん中の「2」を選びがちです。結果として、多くの行が同じ箱に入ります。段の言葉が抽象的なときに起きやすいので、「年に何度も」「仕組みで止まる」のように、見て判定できる言葉にしておきます。
点数を見てから線を動かす
前述の通り、結果を見て線を引き直すと、物差しが結果に合わせて動きます。線を変えるなら、変えた理由と日付を残し、次の評価から使います。
物差しを変えたら、前回と比べられなくなった
段の数や言葉を変えた年は、前の年の表と並べても比べられません。変えること自体は問題ではありません。いつ、何を、なぜ変えたかを物差しの側に残しておきます。
今ある対策を入れ忘れる、または二重に数える
対策前の点数に今ある対策を入れ忘れると、点数は高く出すぎます。逆に、対策後の欄で既に効いている対策をもう一度数えれば、下がりすぎです。どの対策を前の欄に入れたかを行ごとに書いておくと、防ぎやすくなります。
起きたことのない出来事が、いつも低く出る
記録に頼る物差しは、まれで重い出来事を低く見積もります。結果の重い行を個別に見る決まりや、出来事から考える入口(番外編)で補います。
まとめ
- 6.1.2 d)が求めるのは、起こり得る結果と起こりやすさの分析で、計算式ではありません。式を選んだなら、どの因子で結果を見て、どれで起こりやすさを見ているのかを説明できるようにしておきます。資産の価値と結果の重さは、同じものではありません
- 1行の単位は、点数だけでなく、情報の種類・想定する出来事・今ある対策・手を打つ人がそろうかで決めます
- 物差しの各段は、判定できる言葉で書きます。何年分を見て頻度を言うか、という時間枠も決めておきます
- 掛け算は、取り得る値が飛び飛びで、同じ点に違う中身が入ります。線を後から動かすのではなく、「結果の重い行は個別に見る」といった補助の決まりを物差しの側に足して補えます(筆者の提案)
- 対策前の点数は、今ある対策の効き目を考慮した点数です。対策後の欄では、どの因子が下がるのかを決めておきます
- e)の優先順位は、リスク基準と比べた結果にもとづいて決めます。点数の順は一つの方法で、期限の順とは別の列です
- 行政の仕事では、重さは止まった時間と住民への影響で、起こりやすさは記憶と台帳で、順番は期限で語られていました。記憶と台帳は、起きたことしか数えられないと考えています
次回は、ステップ(3)のISMS文書の作成を読みます。教科書の節の順では、リスクアセスメントの後に置かれている章です。
連載の入口は第1回です。
引っかかった点
6.1.2 d)・e)の中身は、経済産業省の情報セキュリティ管理基準の4.4.7.3と4.4.7.4で読みました。規格本文は手元にありません。管理基準は「発生頻度」と書いています。規格の訳語は「起こりやすさ」です。発生頻度は、起こりやすさを表す方法の一つと読んでいます。いつも同じ意味だとまでは言えません。
「資産の価値=起こり得る結果、脅威×ぜい弱性=起こりやすさ」という対応は、筆者の整理です。教科書や管理基準がこの対応を書いているわけではありません。脅威の点に、影響の大きさまで含めて付ける組織もあり得ると思います。
教科書のリスク対応の節に「附属書A(管理目的及び管理策)」という表記がありました。2022年版では附属書Aの構成が改められ、管理目的は置かれず、管理策が並ぶ形になっています(第15回)。リスク対応は第8回の範囲なので、この記事では深追いしていません。
参考にした一次資料
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 4.4.7.1(リスク基準と、一貫性・比較可能性)、4.4.7.3(分析。管理策の効果の考慮、定性的・半定量的・定量的)、4.4.7.4(評価。優先順位、結果の保管、他者が負うリスク)、4.5.5.1(8.2の実施の時期)を確認しました。本文は意見公募時に公開されていた版から読んでいます
- ISMSユーザーズガイド(JIPDEC/2025年3月31日) … JIS Q 27001:2023(ISO/IEC 27001:2022)対応版です。6.1.2の解説を読みました。方法を変えた場合も結果を比較できる状態にしておくこと、リスクレベルは結果と起こりやすさの組合せで決めること、既存の管理策の有効性も考慮することを確認しました
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。13章39節(リスクアセスメントの実施)を読みました