連載「ISMS審査員・監査への道」の第15回です。第14回で箇条9と箇条10を終え、規格本文(箇条4〜10)をひととおり読み終えました。
今回から第3期、附属書Aに入ります。ISO/IEC 27001の後ろに付いている、93の管理策の一覧です。
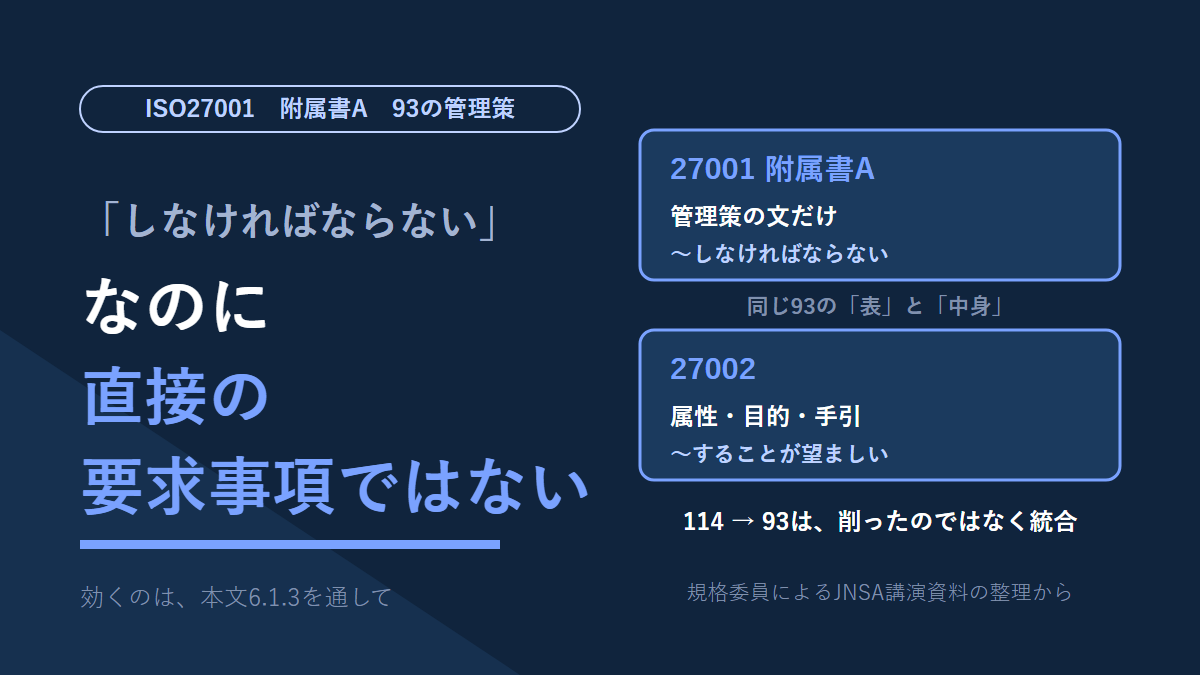
附属書Aを開くと、「〜しなければならない」という形の文が並んでいます。全部やれ、という意味に読めますよね。ところが、規格を作る国際委員会の委員による解説では、附属書Aの管理策は「要求事項の形式を持つが、直接の要求事項ではない」と説明されていました。
正直、最初に読んだときは意味が分かりませんでした。今回はこの一見矛盾した性格をほどいてから、各論に入る準備をします。
- 附属書AとISO/IEC 27002の役割の違い
- 附属書Aの管理策が「直接の要求事項ではない」と説明される理由
- 2013年版の114から93へ、何が起きたのか(新規11・統合24・更新58)
- 2022年版で新しく入った11の管理策
- 4つのテーマとは別の切り口になる「5つの属性」
- 新規の管理策のうち3つは、筆者の現場で先に仕事になっていた話
附属書Aとは——自分で決めた管理策と照らし合わせる一覧
附属書Aをひとことで言うと、6.1.3で使う照合用の一覧です。組織が自分たちのリスクから決めた管理策に、見落としがないかを確かめるために使います。
管理策(かんりさく)は、リスクを小さくするための具体的な手立てのことです。用語の意味はISMS用語集にまとめてあります。
数の内訳は第1回で扱いました。前述の通り、組織的管理策37(A.5)、人的管理策8(A.6)、物理的管理策14(A.7)、技術的管理策34(A.8)で、合計93です。
「照合用」という位置づけは第8回の6.1.3で見た通りです。今回はその先、附属書Aそのものがどういう文書なのかを見ていきます。
附属書AとISO/IEC 27002は、同じ管理策の「表」と「中身」
附属書Aを理解するには、ISO/IEC 27002と並べて見るのが近道です。2つは同じ93の管理策を扱っていて、番号もそろっています。附属書AのA.5.7は、27002の5.7に当たります。
違うのは、載っている中身と語尾です。
| ISO/IEC 27001 附属書A | ISO/IEC 27002 | |
|---|---|---|
| 載っているもの | 管理策の文だけ | 属性・管理策・目的・手引・その他の情報 |
| 語尾 | 〜しなければならない | 〜することが望ましい |
| 適合という考え方 | 本文6.1.3を通して関わる | ない |
| 使いどころ | 6.1.3で照合する相手 | 管理策を理解し、選ぶときの材料 |
改定の解説資料(日本ISMSユーザグループのセミナー、2022年)によれば、この関係は2013年版から変わっていません。27002の管理策を附属書Aで一覧にする。27002の「望ましい」を、附属書Aでは「しなければならない」の形に変える。そして本文6.1.3で、組織が決めた管理策と附属書Aを照合する。この3点です。
「管理目的」が附属書Aから消えた
2013年版の附属書Aには、複数の管理策をまとめる「管理目的」が置かれていました。2022年版ではこれがなくなっています。
代わりに27002の側で、管理策ごとに「目的」が書かれるようになりました。同じ解説資料では、この変更を受けて27001本文の注記からも管理目的の記述が削除された、と説明されています。
附属書Aだけを読むと、管理策の文しか並んでいません。なぜその管理策があるのかを知りたければ、27002の「目的」を読むことになります。別の講演資料には、「目的」は関係する情報セキュリティリスクの裏返し、という説明がありました。これは覚えておくと便利だと感じています。
「しなければならない」なのに、直接の要求事項ではない理由
 まもる
 しろ
ここがこの記事の中心です。結論から言うと、附属書Aの管理策は、本文6.1.3の手続きを通して効きます。93の文が一つずつ、そのまま組織に義務を課しているわけではありません。
そう説明していたのは、2023年の同じセミナーの講演資料です。ISO/IEC JTC 1/SC 27(規格を作っている国際委員会)の委員が、附属書Aの管理策を「要求事項の形式を持つが、直接の要求事項ではない」と整理していました。関連する本文として挙げられていたのは、6.1.3 c) と d) です。
6.1.3 d) で適用宣言書に含めるものは、次の4つでした。
| 適用宣言書に含めるもの | |
|---|---|
| 1 | 必要だと決めた管理策 |
| 2 | それを含めた理由 |
| 3 | その管理策を実施しているかどうか |
| 4 | 必要でないと判断した附属書Aの管理策と、その理由 |
附属書Aの文が効いてくるのは、4番目です。6.1.3 c) で附属書Aと照合し、必要でないと判断した附属書Aの管理策があれば、その理由を適用宣言書に示すことになります。
同じ向きの説明は、海外の資料にもありました。規格を作っているSC 27の作業グループ(WG 1)が公開している、監査実務グループの解説です。そこでは、附属書Aは規定の附属書(本文を補う、規定としての附属書)だとされています。そのうえで、「附属書Aの『しなければならない』は、組織がその管理策に関連があると判断した場合に適用される」と書かれていました。附属書Aを要求事項の一覧として使うのは、適切でない使い方の例に挙がっています。
つまり、附属書Aが規定の附属書であることと、93の管理策を6.1.3から切り離して一律に実施する義務があることは、別の話です。
話を2023年の講演資料に戻します。そこでは、管理策を採るかどうかを2段階で判断している、とも書かれていました。まず、場面や状況に合わなければ採らない。例として挙げられていたのは、リモートワークの管理策が当てはまらない職種・職場です。そのうえで、リスクアセスメントとリスク対応のプロセスを通して決めます。
ISO/IEC 27002は「素材集」
もう一つ、同じ資料の言葉で印象に残ったものがあります。27002は素材集だ、というものです。
27002の管理策と手引は「望ましい」の形で書かれています。ただ、その形は採る・採らないの判断には関係しない、と説明されていました。
2022年版では、27002の標題も変わりました。「情報セキュリティ管理策の実践のための規範」から「情報セキュリティ管理策」へ。素材集であることを明確にするためだそうです。
「望ましい」だから、やらなくてもいい。「しなければならない」だから、全部やる。どちらの読み方も、語尾に引っぱられています。判断の軸はどちらも、自分たちのリスクです。
114から93へ——21を削ったのではない
2013年版の管理策は114でした。2022年版は93です。数だけ見ると21減っています。ただ、21の管理策を削ったわけではありません。
27002の改定を解説した講演資料(2022年)では、93の管理策を次のように分けていました。
| 区分 | 数 | 中身 |
|---|---|---|
| 新規 | 11 | 2013年版になかった管理策 |
| 統合 | 24 | 2013年版の複数の管理策をまとめたもの |
| 更新 | 58 | 2013年版の管理策を引き継ぎ、表現や対象を見直したもの |
| 削除 | 0 | この分類では該当なし |
114から93に減ったのは、統合の結果です。統合には2つの型がありました。
1つ目は、流れに沿ってまとめた型です。2013年版では、アクセス権の提供、見直し、削除が別々の管理策でした。2022年版ではA.5.18 アクセス権の1つになっています。提供から削除までを、一続きの管理策として扱う形です。
2つ目は、一般化して吸収した型です。A.8.15 ログ取得は、2013年版のイベントログの取得、ログ情報の保護、管理者の作業ログを1つにまとめました。個別に書かれていたものを、より広い管理策の中に入れた形です。
統合の結果、1つの管理策が指す範囲は広くなりました。2023年の講演資料では、この広がりが適用宣言書の書き方に関わる、と指摘されていました。「含める」「除外する」の二択だけでは、広い管理策のどこまでを採っているかを表しきれない、という問題です。
2022年版で新しく入った11の管理策
新規の11は、次の通りです。管理策の名前は、経済産業省の情報セキュリティ管理基準(JIS Q 27001:2023、JIS Q 27002:2024をもとにした国の基準)の表記に合わせています。
| 番号 | 管理策 | ひとことで |
|---|---|---|
| A.5.7 | 脅威インテリジェンス | 脅威に関する情報を集めて分析する |
| A.5.23 | クラウドサービスの利用における情報セキュリティ | クラウドを使う側の手続きを決める |
| A.5.30 | 事業継続のためのICTの備え | 有事にもICTが使える状態を計画し、試す |
| A.7.4 | 物理的セキュリティの監視 | 敷地や建物を継続して監視する |
| A.8.9 | 構成管理 | 機器・ソフト・サービスの構成を決め、記録し、見張る |
| A.8.10 | 情報の削除 | 要らなくなった情報を消す |
| A.8.11 | データマスキング | 見せる必要のない部分を隠す |
| A.8.12 | データ漏えい防止 | 漏えいを検知し、防ぐ |
| A.8.16 | 監視活動 | ネットワークやシステムの異常な動きを見張る |
| A.8.23 | ウェブフィルタリング | 危険なサイトへのアクセスを管理する |
| A.8.28 | セキュリティに配慮したコーディング | 開発時の書き方に原則を適用する |
並べてみると、技術的管理策が7つと多めです。解説資料では、改定のまとめとして、監視や検知の管理策の充実と、サイバーセキュリティへの対応が挙げられていました。
一つ注意があります。ここは「2013年版から移行した組織が、改めて検討する管理策の一覧」として読むのが近いと思います。これから取得する組織にとっては、93のうちの11にすぎません。新しいから優先度が高い、ということではない点は押さえておきたいところです。
4テーマとは別の切り口——5つの属性
27002の2022年版では、管理策一つひとつに「属性」が付きました。組織・人・物理・技術の4テーマとは別の角度から、管理策を並べ替えるための札のようなものです。
| 属性 | 付く値 |
|---|---|
| 管理策タイプ | 予防/検知/是正 |
| 情報セキュリティ特性 | 機密性/完全性/可用性 |
| サイバーセキュリティ概念 | 識別/防御/検知/対応/復旧 |
| 運用機能 | 資産管理、識別情報及びアクセスの管理など |
| セキュリティドメイン | ガバナンス及びエコシステム/保護/防御/レジリエンス |
解説資料が挙げていた用途は、大きく4つです。4テーマ以外での分類。管理策を決めるときの補完で、たとえば予防・検知・是正の管理策がバランスよく採られているかの点検。サイバーセキュリティのフレームワークとの対応づけ。そして、組織が独自の属性を作って使うこともできる、という点でした。
気をつけたいのは、属性が載っているのは27002だということです。附属書Aの表には付いていません。
現場では、附属書Aの何が先にあったか
ここからは、筆者の現場から見えることです。前述の通り、筆者は派遣で自治体の情報システム部門に常駐しているSEで、ISMSの担当ではありません。常駐先もISMSを取得していません。規格の側から現場を照らすと何が見えるか、という話として読んでください。
新規11のうち3つは、先に仕事になっていた
新規11の一覧を見て、規格が追加する前から仕事としてやっていたと感じたものが3つありました。A.8.9 構成管理、A.8.10 情報の削除、A.8.23 ウェブフィルタリングです。
機器を手放すときにデータを消す。構成を記録して、勝手に変わらないようにしておく。業務で見られるサイトを管理する。どの作業も、2022年より前から現場の作業として回っていました。
規格が新しく作ったというより、既にある実務に番号を付けた。そう見えます。解説資料が挙げていた改定の背景も、新しい脅威や技術動向への対応でした。規格のほうが現場に追いついた、という読み方もできると考えています。
ただし、これを「やっているから満たしている」とは読まないでください。附属書Aの管理策として扱うなら、なぜその管理策が要るのか、どの範囲まで採っているのかを説明することになります。作業が回っていることと、採った理由を言えることは別物です。
第3回で、障害報告には既に是正処置が書かれていて、足りないのは名前だけ、と書きました。今回も同じ形ですが、向きが少し違います。第3回は現場の実務に規格の名前を当てる話でした。今回は、規格が現場の実務に名前を与えにきた話です。
対策基準は、国の例文にほぼ沿っている
自治体の情報セキュリティ対策は、基本方針、対策基準、それを具体化する実施手順という形で整理されることが多いです。このうち基本方針と対策基準が、情報セキュリティポリシーと呼ばれる部分です。国のガイドラインにはこの2つの例文が示されていて、自治体はそれを参照して自分たちのポリシーを作れる構成になっています。
筆者の印象では、常駐先の対策基準はほぼ例文に沿っています。
これは緩さではありません。国の雛形に沿って組み立てるのは、制度が想定している使い方です。27002を素材集として使うのと、構図はよく似ています。
違いが出るとすれば、6.1.3 d) の2番目、含めた理由のほうだと思います。例文にあったから採った、という理由は、第8回で書いた「附属書Aにあったから」と同じ形になりやすい。講演資料でも、決定した対策がリスクの低減や目的の達成にどうつながるかを説明できると役に立つ、とされていました。
もっとも、同じ資料は、説明が適用宣言書だけで完結する必要はない、とも書いています。組織の文書や仕様書の全体を見れば、説明はあるはずだ、と。予算要求の資料や調達の仕様書に理由が残っているのかもしれません。そこは派遣の立場からは見えないので、あるともないとも言えないところです。
予防・検知・是正は、手間でいうと同じくらい
5つの属性のうち、管理策タイプ(予防・検知・是正)を自分の仕事に当ててみました。筆者の感覚では、3つの手間はだいたい同じくらいです。
予防は、更新の適用や設定、アカウントの管理。検知は、第13回で書いたアラートや問い合わせから異常に気づく仕事です。是正は、第14回で触れた障害対応と再発防止になります。
ただ、属性が点検するのは、人の手間の配分ではありません。採った管理策の一式が、予防に偏っていないか、検知や是正が抜けていないか、です。手間が3つに分かれていることは、管理策の側も3つにまたがっている手がかりにはなります。けれど、それだけで一式の釣り合いが取れているとは言えません。
よくある落とし穴/審査で指摘されやすい点
附属書Aの93項目を、そのままやることリストにする
前述の通り、附属書Aは照合の相手です。上から順に「やっている/いない」で埋めていくと、決めた理由がリスクではなく一覧の側に寄ります。第8回で扱った、起点を取り違える落とし穴と同じです。
27002の「望ましい」を、やらなくてよいと読む
語尾は採否に関係しない、というのが解説資料の立場でした。望ましいと書いてあるから除外する、では除外の理由になりません。除外するなら、リスクから見た理由が要ります。
統合された管理策の一部だけを見て「採用」とする
統合で1つの管理策が広くなりました。たとえばログ取得には、取得・保存・保護・分析が入っています。一部だけやって「採用」と書くと、どこまで採ったのかが外から分かりません。範囲を一言添えるだけでも、読み手の受け取り方は変わると考えています。
2013年版の番号のまま、対応表を放置する
2013年版の番号(A.5〜A.18の14分類)と、2022年版の番号(A.5〜A.8の4分類)は、同じ「A.5」でも中身が違います。古い資料と新しい資料が混ざっていると、番号だけ見て取り違えやすいところです。27002には新旧の対応を示す附属書が付いています。
まとめ
- 附属書Aと27002は、同じ93の管理策の「表」と「中身」。附属書Aは管理策の文だけ、27002には属性・目的・手引が載っています
- 附属書Aの管理策は「しなければならない」の形ですが、規格の委員による解説では、直接の要求事項ではないと整理されていました。本文6.1.3を通して効きます
- 114から93に減ったのは統合の結果で、21を削ったわけではありません。講演資料の分類では新規11・統合24・更新58です
- 新しく入った11のうち、筆者の現場では構成管理・情報の削除・ウェブフィルタリングが先に仕事になっていました。ただ、やっていることと、採った理由を言えることは別です
- 27002の属性(予防・検知・是正など)は、採った管理策の一式の偏りを点検する道具になります
次回からは、附属書Aの各論に入ります。最初は組織的管理策(A.5)です。37と数が多いので、何回かに分けて読んでいきます。
連載の入口は第1回です。
参考にした一次資料
- 情報セキュリティマネジメント・セミナー2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … 「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、附属書Aと27002の関係、管理目的の削除を確認しました
- 同じセミナーの「ISO/IEC 27002改定の解説」(土屋直子/NTTテクノクロス)で、93の内訳、新規11、統合の型、5つの属性を確認しました
- 「ISO/IEC 27001 及び ISO/IEC 27002 の活用 ー情報セキュリティ管理策を軸にー」(山下真/JNSA 日本ISMSユーザグループ 情報セキュリティマネジメント・セミナー2023/2023年12月18日) … 附属書Aの管理策が直接の要求事項ではないこと、27002が素材集であること、採否の2段階の判断を確認しました
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 新規11の管理策の名前と、構成管理・情報の削除・ウェブフィルタリングの目的を確認しました。JIS Q 27001:2023、JIS Q 27002:2024をもとにした版です。本文は意見公募時に公開されていた版から読んでいます
- ISO/IEC 27001 Auditing Practices Group Guidance on: What is Annex A?(ISO/IEC JTC 1/SC 27/WG 1 N3297/2022年9月) … 附属書Aが規定の附属書であること、附属書Aの「shall」は組織が関連すると判断した管理策に適用されること、要求事項の一覧として使うのは不適切な使い方であることを確認しました。ISOやSC 27の承認手続を経た文書ではない、という但し書きが付いています
- 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」(令和8年3月27日改定) … 基本方針・対策基準の例文が示され、参照・活用できる構成であることを、総務省の概要資料(令和8年度)で確認しました
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。附属書Aの各章の冒頭で、テーマごとの管理策の数を確かめました
引っかかった点
附属書Aの管理策が「直接の要求事項ではない」というのは、講演資料での整理です。規格の条文そのものに、この言い回しがあるかは確かめていません。記事では講演資料の説明として書きました。
一方で、附属書Aは「規定の附属書」です。規定なのに直接の要求事項ではない、というのは矛盾に聞こえるかもしれません。筆者は、附属書Aが規定であることと、93の管理策を6.1.3から切り離して一律に実施する義務があることは別の話だ、と受け取っています。SC 27 WG 1の監査実務グループの資料が、この2つを同時に書いていたことが手がかりになりました。
連載で使っている教科書は、附属書Aの各管理策を「〜を要求しています」という言い方で説明しています。この記事の軸にした「直接の要求事項ではない」とは、一見食い違って見えるかもしれません。筆者は、矛盾ではなく説明の角度の違いだと受け取っています。教科書は管理策が何を求めているかという中身を、講演資料はその管理策が6.1.3を通して組織に効くという仕組みを説明している、という読み方です。
「A.5.7」のようにAを付ける書き方は、附属書Aの管理策を指すときの慣用です。教科書は「附A.5.7」と書いています。27002の側では「5.7」です。番号は同じものを指しています。
統合24・更新58の内訳は、講演資料の概要の図から読み取りました。11+24+58=93で整合しますが、どの管理策がどの区分に入るかの一覧は見ていません。
属性の「運用機能」に付く値は、記事では一部だけ挙げました。全部で15あると読めましたが、図の中の並びから数えたもので、条文で照合していません。