連載「ISMS審査員・監査への道」の第14回です。第13回の9.1では、測る前に決めておくことを扱いました。
今回は9.2 内部監査、9.3 マネジメントレビュー、箇条10 改善の3つです。これで規格本文の箇条4〜10がひと通り終わります。
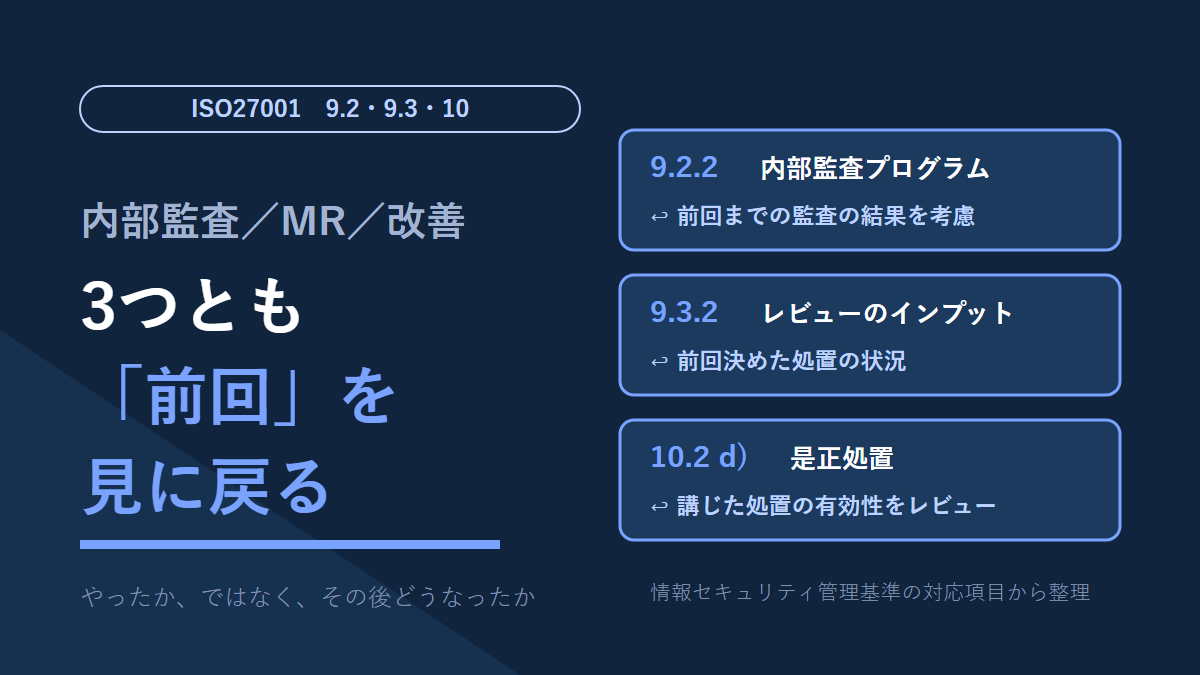
先に結論を書いておきます。この3つの条項は、どれも「前回」を見に戻る工程を持っています。やったかどうかだけでなく、前にやったことがその後どうなったかを見る。今回はそこを軸に読んでいきます。
- 9.2・9.3・10.2に共通する「前回を見に戻る」工程
- 内部監査で確認する3つと、「自分の仕事は自分で監査しない」の正確な読み方
- マネジメントレビューのインプット7つと、2022年版で加わった1項目
- 箇条10の番号が2013年版と入れ替わった点と、修正・是正処置の違い
- 現場の点検・報告・障害対応を3条項に当てたとき、何が重なり何が残るか
9.2・9.3・10.2は、どれも「前回」を見に戻る
3つの条項に共通するのは、1回やって終わる作業として書かれていないことです。
経済産業省の情報セキュリティ管理基準で、それぞれに当たる項を並べてみました。管理基準は、ISO/IEC 27001の条項番号を併記して項目を立てている国の基準です。
| 条項 | 見に戻る先 | 管理基準の書き方 |
|---|---|---|
| 9.2.2 内部監査プログラム | 前回までの監査の結果 | プログラムを確立するときに考慮する |
| 9.3.2 マネジメントレビューへのインプット | 前回までのレビューで決めた処置 | その状況をレビューで考慮する |
| 10.2 d) 不適合及び是正処置 | 講じた是正処置 | 全ての処置の有効性をレビューする |
前の回の結果が、次の回の材料になる形です。正直、並べてみるまでこの共通点には気づきませんでした。
管理基準の組み立て方も、この読み方を後押ししています。改善の手段としてリスクアセスメント・内部監査・マネジメントレビューの3つを並べ、是正処置の項では同じ3つを不適合の検出経路として挙げていました。ただ、これは規格の文言ではなく、管理基準の構成です。
用語の意味はISMS用語集にまとめてあります。
9.2 内部監査 —— 確認するのは3つ
内部監査は、ISMSが決めたとおりに動き、効いているかを、組織が自分で確かめる仕組みです。確認するのは次の3つでした。
| 確認すること | 性格 |
|---|---|
| 組織が自分で決めたルールに適合しているか | 適合性 |
| 規格の要求事項に適合しているか | 適合性 |
| ISMSが有効に実施され、維持されているか | 有効性 |
決めたとおりにやっているか、だけでは半分です。やった結果として効いているか、まで見ます。
実施の間隔は「あらかじめ定めた間隔」とされています。教科書は年1回以上を目安に挙げていました。ただ管理基準の書き方は、間隔を決めてそのとおりに回すことです。回数そのものの指定とは読めませんでした。
9.2.2で決めるのが、監査プログラムです。頻度・方法・責任・計画の立て方・報告を含めます。監査基準と監査範囲をはっきりさせ、結果は関連する管理層へ報告する。プログラムの実施と結果は、文書化した情報として残します。
冒頭の表の1行目は、ここにあります。プログラムを作るときに、前回までの監査の結果を考慮する。範囲を毎年変えろ、という要求ではありません。同じ範囲を回し続けるなら、前回の結果を見たうえでそう決めた、と説明できる状態が求められます。
9.2.2 b) 自分の仕事は自分で監査しない
第13回の9.1では、測る人と読む人が同じでもかまいませんでした。9.2に入ると、ここに線が引かれます。
9.2.2 b) が求めるのは、監査の客観性と公平性を確保できる監査員を選ぶことです。管理基準はこれに一文を添えていました。内部の監査員は、自分が従事している業務を自身で監査しないよう、他の担当者を割り当てる、と。
読み方に注意が要ります。兼任そのものを禁じる書き方ではありません。客観性と公平性を保つために、自分が従事している業務だけは自分で監査せず、別の担当者に回す、という考え方です。小さな組織で監査員がどこかの業務を兼ねていても、監査対象との関係を調整できれば対応できます。
筆者の現場に当ててみます。筆者は自治体の情報システム部門に派遣で常駐していて、ISMSの取得も運用も担当していません。規格の側から現場を照らすと何が見えるか、という書き方をします。
内部監査にいちばん近いのは、各課が対策の実施状況を点検するチェックシートです。外部からの点検を機に動き出したばかりの仕組みで、第9回でも触れました。各課はオンラインのフォームで回答し、情報部門がその回答を取りまとめています。
付ける人と集める人は、別の部署です。形だけ見れば、自分の持ち場を自分で締めくくってはいません。
それでも、これを9.2の監査と同じものとは読めないと考えています。違いは独立性より手前にありました。監査は、証拠を集めて監査基準と照らし合わせる作業です。取りまとめは、回答をそのまま受け取って集計する作業。回答が実態と合っているかを確かめる工程は、仕組みの目的に入っていません。
足りないという話ではないんです。自己点検は、全課の状況を同じ物差しで一度に棚卸しするための仕組みです。この材料がなければ、監査で何を見に行くかも決められません。点検が先に動き出したのは、順番として自然だと感じています。
9.3 マネジメントレビュー —— 決めたことを残す
9.3は、トップマネジメントがあらかじめ定めた間隔でISMSを見直す条項です。2022年版で、一般・インプット・結果の3つの細分箇条に分かれました。
レビューで考慮するインプットは7つあります。
| # | インプット |
|---|---|
| 1 | 前回までのレビューで決めた処置の状況 |
| 2 | 外部及び内部の課題の変化 |
| 3 | 利害関係者のニーズ及び期待の変化 |
| 4 | パフォーマンスのフィードバック(不適合と是正処置/監視・測定の結果/監査結果/目的の達成) |
| 5 | 利害関係者からのフィードバック |
| 6 | リスクアセスメントの結果とリスク対応計画の状況 |
| 7 | 継続的改善の機会 |
1番目が、冒頭の表の2行目です。4番目には、9.1で測った結果と9.2の監査結果が入ります。
3番目は、2022年版で加わった項目でした。ISO/IEC JTC 1/SC 27の委員による改定の解説資料では、箇条9で「要求事項の追加」と評価されたのはこれ1つだけでした。第4回の4.2で洗い出した利害関係者のニーズが、変化をトップへ上げる対象にもなった、ということです。
レビューの結果(アウトプット)は2つです。継続的改善の機会と、ISMSの変更の必要性に関する決定。結果は文書化した情報として残します。管理基準は、次回のレビューに使うので、実施内容と結果が分かるよう具体的に記録する、と添えていました。報告を聞いた記録だけでは、次回の1番目の材料になりません。
もう一つ、管理基準の添え書きで目に留まった箇所があります。インプットになる出来事を記録し、必要に応じて報告すること。緊急性の高いものはあらかじめ定義し、誰もが同じ判断をできる基準を定めること。これは管理基準の解説で、規格の条文としてこちらで確かめたものではありません。
筆者の現場では、平常時の報告はグループウェアで随時上げています。第6回で書いた形です。
その先は、職員の仕事でした。筆者の報告を受けて、上へ上げるかどうかを判断するのは職員です。筆者の担当の外にあります。
線がここで引かれていること自体は、事務分掌どおりの分担だと考えています。作業の責任は筆者に、決定の権限は職員にある。第6回と同じ構図です。
そのため、上げるかどうかの基準があるのか、それがどんな形なのかは、筆者の位置からは見えません。無いとは書けない。見えていない、というのが正確なところです。
審査の目で言い換えると、聞かれる相手が変わる、ということだと思います。この問いに答えられるのは、報告を上げる人ではなく、受けて判断する人です。
箇条10 改善 —— 番号が入れ替わった
2022年版の箇条10は、細分箇条の順序が入れ替わりました。
| 版 | 10.1 | 10.2 |
|---|---|---|
| 2013年版 | 不適合及び是正処置 | 継続的改善 |
| 2022年版 | 継続的改善 | 不適合及び是正処置 |
先の解説資料での評価は、要求事項の追加・変更「なし」でした。番号だけが動いているので、古い解説を引き写すとずれます。社内の規程が2013年版の番号のままなら、直す対象になります。
10.2は、不適合が起きたときの手順です。先に言葉を3つ分けておきます。
| 言葉 | やること | 例(施錠忘れで書類が持ち出された) |
|---|---|---|
| 修正 | 基準に合う状態へ戻す | キャビネットを施錠する |
| 結果への対処 | 起きてしまったことの後始末 | 持ち出された書類を回収する |
| 是正処置 | 原因を取り除き、再発を防ぐ | 施錠を忘れる原因を調べ、手順や仕組みを変える |
流れは次のとおりです。a) 修正と結果への対処、b) 原因を除く処置が必要かの評価、c) 実施、d) 有効性のレビュー、e) 必要ならISMSの変更、f) g) 記録。b) では、類似の不適合がほかで起きていないか、起きうるかまで見ます。是正処置は、検出された不適合の影響に応じたものとします。
不適合は「要求事項を満たしていないこと」です。教科書は例として、目的の未達成、管理策の不備・未実施、セキュリティインシデントを挙げていました。
注意したいのは、システムの障害がそれだけで不適合になるとは限らない点です。決めた手順が守られなかった、管理策が働かなかった、という形で要求とつながったときに、不適合として扱う対象になると考えています。
10.2 d) 有効性のレビューは、処置とは別の工程
冒頭の表の3行目がここです。講じた全ての是正処置について、有効性をレビューします。
教科書の是正処置の様式例では、有効性の確認が独立した欄になっていました。日付も確認者も、処置の欄とは別です。再発防止策を書いた時点では、d) はまだ始まっていない、ということになります。
教科書は、有効性を「同じ不適合が再発していないか、再発の可能性が低くなったか」と説明していました。
筆者の現場の障害報告は、原因・対応・再発防止に加えて、発生から解決までの経過時刻まで記録する形です。第3回でも触れました。前述の通り障害がそのまま不適合とは限りませんが、報告書の型は10.2の a) から c) にかなり近いと感じています。
その報告書に書いた再発防止策を、もう一度見に戻るのはいつか。筆者の場合、次の障害が起きたときです。
これは d) と同じ方向を向いています。再発していないかを見る、というのが教科書の説明する有効性でした。次の障害で過去の報告を引くのは、まさに再発かどうかを確かめる動きです。
ここからは規格の要求ではなく、筆者の考察です。残るのは、何も起きなかった場合でした。次の障害が来なければ、その再発防止策は見返されないまま終わります。効いたから起きなかったのか、起きる機会がなかっただけなのか。外から見ると、どちらも「記録がない」で同じ形になります。
第8回で書いた、受容と放置は記録の有無でしか区別できない、という話と同じ形だと思います。起きたときに見に戻る経路はある。起きなかったときに「起きていない」と確かめた跡を残す経路が、見当たらないということです。
よくある落とし穴/審査で指摘されやすい点
資料から素直に読める範囲で、突かれやすいところを挙げます。
- 内部監査はしているが、監査プログラムがない。頻度・方法・責任・報告まで決める対象です
- 前回の監査結果をどう考慮したのかが残っていない
- 監査員が自分の持ち場を監査している。管理基準が示しているのは兼任の禁止ではなく、自分の業務に他の担当者を割り当てることです
- 点検の集計を、監査の代わりにしている。回答を集めることと、証拠を見て照らし合わせることは別の作業です
- レビューの記録はあるが、決めたことが書かれていない。次回、1番目のインプットが作れません
- 是正処置の記録が「実施した」で止まっている。有効性をいつ、どう確かめたかが残っていないパターンです
どれも、やっていないから起きるとは限りません。やっているのに、前回とのつながりを示せない。今回の3条項は、そこを見られる条項だと考えています。
まとめ
- 9.2・9.3・10.2は、どれも「前回」を見に戻る工程を持っています。監査結果、レビューで決めた処置、是正処置の有効性です
- 内部監査で確認するのは3つ。組織のルールへの適合、規格への適合、そして有効に実施・維持されていることです
- 9.2.2 b) が求めるのは、客観性と公平性を確保できる監査員の選定です。管理基準は、自分が従事している業務には他の担当者を割り当てる、と添えていました。兼任そのものの禁止ではありません
- マネジメントレビューのインプットは7つ。改定の解説資料で「追加」とされたのは、利害関係者のニーズ及び期待の変化でした
- 箇条10は2013年版と番号が入れ替わりました。10.2 d) の有効性のレビューは、処置とは別の工程です
- 筆者の現場では、再発したときに見に戻る経路はありました。起きなかったことを確かめた跡を残す経路が、次の論点になりそうです
次回からは第3期、附属書Aに入ります。最初は全体像です。箇条4〜10が「ISMSをどう回すか」だったのに対して、附属書Aは、自分たちで決めた管理策に見落としがないかを照らし合わせるための一覧です。
連載の入口は第1回です。
参考にした一次資料
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 9.2・9.3・10.2に対応する項目で確かめました。内部監査で確認する3つ、監査プログラム、監査員の独立性、マネジメントレビューのインプットと結果、是正処置の流れです。JIS Q 27001:2023に準拠した版です。本文は意見公募時に公開されていた版から読んでいます(「引っかかった点」を参照)
- 情報セキュリティマネジメントシステム(ISMS)2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … このうち「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、9.2・9.3・箇条10の変更内容と、要求事項の追加・変更の評価を確認しました
- ISMS適合性評価制度の概要(一般社団法人情報マネジメントシステム認定センター) … 制度の入口です
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。内部監査の頻度の目安、不適合の例、有効性の説明、是正処置の様式例はここを参照しました
引っかかった点
「年1回以上」は教科書の目安です。管理基準は「あらかじめ定めた間隔」「定期的に」という書き方で、回数を指定していませんでした。規格の条文そのものは照合できていません。
a) b) などの記号の割り当ては、教科書と管理基準の対応番号によります。9.3のインプットは管理基準が記号を振っていないため、記事では番号(1〜7)で並べました。
不適合と是正処置の定義は、教科書がJIS Q 27000から引いているものです。こちらでその条文を見たわけではありません。
箇条10の新旧の割り当ては、教科書の付録にある新旧構成の比較によります。解説資料からは、順序を入れ替えたことと、追加・変更は無いという評価までを読み取りました。
管理基準の確定版は公開されていますが、筆者の環境からは本文を取得できませんでした。そのため意見公募時の版から読んでいます。9.2・9.3・10.2に当たる項目そのものを、確定版で突き合わせたわけではありません。
附属書Aの管理策番号は本文で使っていません。ISO/IEC 27007(ISMS監査の指針)は教科書が参考に挙げている規格ですが、中身を見ていないため取り上げませんでした。