連載「ISMS審査員・監査への道」の第12回です。第11回では、7.5の文書化した情報を扱いました。何を残し、どう作り、どう置くかという話でした。
今回から箇条8に入ります。計画の段が終わって、ようやく動かす段です。
正直なところ、この箇条は最初わかりにくいと感じました。「リスクアセスメントを実施する」という話が、6.1.2と8.2の両方に出てくるからです。同じことを2回書いているように見えます。
違いは動詞にありました。そこを入口にして読んでいきます。
- 箇条6と箇条8が「決める」と「回す」で分けられていること
- 8.1が求めているのは、基準の設定と、その基準に従った管理の2つであること
- リスクアセスメントを実施する場面が3つ決められていること
- 2022年版の変更が8.1に集中していて、要求の追加と説明されていること
- 調達で入ってきたものを保守契約という器で管理している、という現場の話
箇条8「運用」とは —— ひとことで言うと
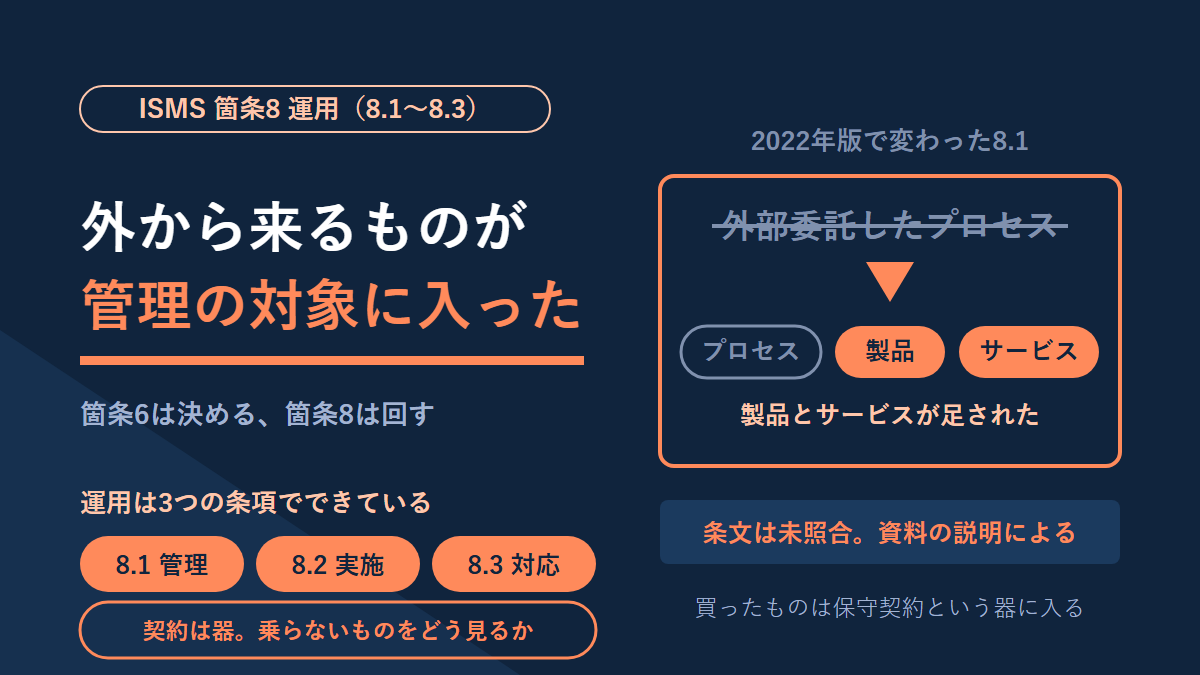
箇条6で決めたことを、決めたとおりに動かしなさい。それが箇条8です。
ISO/IEC 27001は、計画と実施を別々の箇条に置いています。PDCAでいうPlanが箇条6、Doが箇条8にあたります。
分けている理由は、同じタイトルの条項を並べると見えてきます。
| 箇条6(決める) | 箇条8(回す) |
|---|---|
| 6.1.2 情報セキュリティリスクアセスメント | 8.2 情報セキュリティリスクアセスメント |
| 6.1.3 情報セキュリティリスク対応 | 8.3 情報セキュリティリスク対応 |
タイトルは同じでも、求めているものが違います。6.1.2はプロセスを定めることを求め、8.2はそのプロセスを実施することを求めます。参照した解説書も、箇条8が箇条6で定めた計画を運用する役割を持つため箇条を分けている、という整理をしていました。
この分け方は、審査の場面で効いてきます。「どう実施するかを、こう定めています」と説明するのが箇条6。「その定めに従って実施し、証拠を示す」のが箇条8だからです。用語に迷ったらISMS用語集も合わせてどうぞ。
8.1 運用の計画策定及び管理 —— 基準を先に、管理を後に
8.1が求めているのは、プロセスを計画し、実施し、管理することです。
対象は箇条6で決めた4つになります。リスク及び機会に対処する活動(6.1.1)、リスクアセスメント(6.1.2)、リスク対応(6.1.3)、そして情報セキュリティ目的とその達成計画(6.2)。これまでの回で書いてきたものが、ここで全部戻ってきます。
経済産業省の情報セキュリティ管理基準は、この部分を2つに割って書いています。プロセスに関する基準の設定と、その基準に従ったプロセスの管理の実施です。
順番が大事だと考えています。基準が先で、管理が後。基準がないまま「きちんとやっています」と言っても、何と比べてきちんとなのかを示せません。
8.1には、運用を確実にするためのポイントがもう3つ入っています。
| 項目 | 求められていること |
|---|---|
| 記録 | 計画どおりに実施されたと確信するために、文書化した情報を利用可能な状態にする |
| 変更 | 計画した変更を管理する |
| 意図しない変更 | 意図しない変更によって生じた結果をレビューし、必要なら有害な影響を軽減する処置を講じる |
3つ目が地味に効きます。予定外に起きてしまった変更も、見なかったことにはできません。
1つ目は前回の内容とつながっています。第11回で書いた「利用可能な状態にする」が、ここでは「計画どおりに実施されたと確信するため」という目的つきで出てきます。何のために残すのかが、条項の側から名指しされている形です。
8.2と8.3 —— 実施のタイミングは3つ決まっている
8.2はリスクアセスメントの実施、8.3はリスク対応計画の実施です。
アセスメントを実施する場面は、3つが示されています。
| 場面 | 中身 |
|---|---|
| あらかじめ定めた間隔 | 定期。年1回など、先に決めておいた周期 |
| 重大な変更が提案された場合 | まだ変えていない段階。提案の時点 |
| 重大な変化が生じた場合 | すでに起きてしまった段階 |
真ん中と3つ目が別々に書かれているところが、意外と大事です。提案の段階で見るのと、起きてから見るのでは打てる手がまるで違います。前者なら、変更を実施する前にリスクを見られます。後者は、すでに起きた変化を踏まえて見ることになります。
第7回で、現行の構成から変わる仕様について協議の会議があり、筆者は技術面の立場で出ていると書きました。あれはまさに「提案された場合」にあたる場面です。規格の側から見ると、あの会議は8.2の入口に立っていることになります。
8.3のほうは短めです。6.1.3で作ったリスク対応計画を実施し、その結果を文書化した情報として残す。第8回で扱った適用宣言書とリスク対応計画が、ここで実際に動きます。
2022年版で8.1に追加・明確化されたもの
今回いちばん面白かったのはここです。
2022年版の改定内容を解説した資料に、条項ごとの変更点の一覧があります。まとめたのは、ISO/IEC JTC 1/SC 27のWG1・WG4に参加している委員です(JNSA 日本ISMSユーザグループ セミナー2022の講演資料)。その一覧で、箇条8に挙げられていた変更は2か所。どちらも8.1でした。
| 箇所 | 何が変わったか | 資料の評価 |
|---|---|---|
| 8.1 第1段落 | 計画策定・管理の方法に、基準の設定と基準に従った管理の2項目を追加 | 実施方法を定めている点で要求事項を追加しているとも見られる |
| 8.1 第4段落 | 外部委託したプロセス → 外部から提供されるプロセス、製品又はサービス | 外部から提供される製品及びサービスの管理を要求事項として追加した |
2か所とも、資料の側が要求の追加と評価しています。逆に言えば、8.2と8.3は変更として挙げられていません。運用の箇条がまるごと書き換わったわけではない、ということです。
第10回で扱った箇条7は逆でした。変更は7.4の1か所だけで、実質的な変更はないと見られる、という評価だったからです。同じ改定でも、条項によって性格がずいぶん違います。
とくに第4段落は大きいと考えています。前の版が見ていたのは、外部に委託したプロセスでした。2022年版は、そこに製品とサービスを足しています。
外から提供される機器やソフト、契約しているクラウド。ISMSに関わるものであれば、こうした製品やサービスも管理の対象としてはっきり位置づけられた、ということになります。買ったものが何でも対象になるわけではありません。適用範囲(4.3)の外まで広がる話ではない、と私は読んでいます。それでも、調達で外から入ってくるものが多い組織ほど、ここは効いてきます。
なお、手元の解説書は8.1を「外部委託したプロセスの管理」という言い方で整理していました。資料によって言い回しに幅があります。筆者は規格の条文そのものを確認できていないので、ここは「そう説明されている」までにとどめます。
[現場]買ったものは、保守契約という器に入る
調達で入ってきた機器やソフトが、納品されたあとどう管理されるのか。筆者の周りでは、保守契約で見る、という形になっています。
これは思っていたより強い答えだと感じました。
契約は文書です。期間があり、範囲があり、窓口があり、責任の所在が書いてあります。管理されている状態を外の人に示すとき、契約書ほど分かりやすいものはそうありません。行政は調達の制度を先に持っていて、その制度が管理の器をあらかじめ用意してくれている。この連載で何度か書いてきた型が、ここでも顔を出します。
ただ、器が契約であるということは、契約が管理の輪郭を決めるということでもあります。
 まもる
 しろ
8.1が求めているのは、契約を結べということではありません。外から提供されるものが管理されている状態を確実にせよ、ということです。契約はそのための手段の1つにすぎません。だから「保守契約があります」だけでは、答えとして半分だろうと考えています。
残りの半分は、契約の外側をどう見ているかです。保守が切れたあとも動き続けている機器。無償で配られているソフト。部署が自分で使い始めたクラウドの無料枠。こういうものは契約という器に入りません。入らないものを何で見るのか。そこまで言えたときに、8.1に答えられたと言えるのだと思います。ここは規格の文面ではなく、筆者の見立てです。
第10回では、委託先の技術者個人の力量を誰かが確認する場面は見当たらない、と書きました。あれは人の力量の話でした。今回は、外から提供されるプロセス・製品・サービスの管理の話です。要求としては別々の条項にあります。ただ、外から来るものをどう扱うかという点では地続きだと感じています。
よくある落とし穴/審査で指摘されやすい点
規格の文面から素直に読める範囲で、突かれやすいところを挙げておきます。
- 決めた記録と、やった記録が同じ1枚になっている。箇条6と箇条8が分かれている以上、定めた日付と実施した日付は別に出るはずです
- リスクアセスメントを定期だけで回している。「重大な変更が提案された場合」の実施記録が出てこないと、3つのうち1つしか動いていないことになります
- 契約があることを、そのまま管理の証拠にしている。前述の通り、契約は手段であって、求められているのは管理されている状態です
- 意図しない変更の記録が「直しました」で終わっている。8.1が求めているのは、生じた結果のレビューと、必要に応じた有害な影響の軽減です。何が起きて、どんな影響があって、どう対処したか。そこまで追える記録になっているかを見たいところです
- 基準を書いた文書が見当たらない。「実施しています」は言えても、何に従って実施したのかを示せなくなります
どれも、運用そのものが悪いという話ではありません。やっていることと、やったと示せることがずれている。指摘はだいたいその隙間から出ます。
まとめ
- 箇条6が「決める」、箇条8が「回す」。同じタイトルの条項が両方にあるのは、役割を分けているからです
- 8.1は、プロセスに関する基準の設定と、その基準に従った管理の実施を求めています。基準が先、管理が後
- 8.1にはほかに、記録・計画した変更の管理・意図しない変更によって生じた結果のレビューが入っています
- リスクアセスメントの実施は3つの場面で求められます。定期、提案された場合、生じた場合
- 2022年版の変更は8.1に集中しています。外部委託したプロセスから、外部から提供されるプロセス・製品・サービスへ。8.2と8.3は変更として挙げられていません
- 調達の契約は強い管理の器です。ただし8.1が求めるのは契約ではなく、管理されている状態。契約に乗らないものをどう見るかが残ります
次回は9.1、監視・測定・分析及び評価を扱います。→ 第13回で扱いました。
規格は「測りなさい」とは言っていません。測る前に決めることが6つある、と言っています。測る人と読む人が同じでよいのか、という話にもなります。
用語の意味を確認したいときはISMS用語集に戻ってください。連載の入口は第1回です。
参考にした一次資料
- 情報セキュリティマネジメントシステム(ISMS)2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … このうち「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、箇条8の2か所の変更と、その評価を確認しました
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 8.1から8.3に当たる項目を確認しました。基準の設定と基準に従った管理、意図しない変更によって生じた結果のレビュー、アセスメントを実施する3つの場面は、ここで確かめています。JIS Q 27001:2023とJIS Q 27002:2024に準拠した版です
- ISMS適合性評価制度の概要(一般社団法人情報マネジメントシステム認定センター) … 制度の入口。認証基準の版数はこのサイト内の一覧から辿れます
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で学習に使っている教科書。8.1の対象が箇条6の4項目であること、箇条6と箇条8を分けている理由を参照しました
引っかかった点
8.1の第4段落について、資料の言い回しが割れています。改定内容の解説資料は「外部から提供されるプロセス、製品又はサービス」、教科書は「外部委託したプロセスの管理」でした。規格の条文を手元に持っていないので、どちらがより正確かは判断できません。この記事では解説資料の説明を採り、その旨を本文にも書いています。
もう1つ、8.1から8.3の要求に a)、b) といった記号が振られているのかを確かめていません。管理基準は記号なしの箇条書きでした。この記事では記号を使わず、要求の中身で書いています。
附属書Aの管理策番号も使っていません。外から提供されるものの管理は供給者関係の管理策とも関わりますが、番号を照合できていないため本文では触れていません。