連載「ISMS審査員・監査への道」の第10回です。第9回では、情報セキュリティ目的と変更の計画策定を扱いました。目的を決めたら、次はそれを達成する人と、その人へ届ける手段の話になります。
今回は箇条7のうち、7.1から7.4までの4つをまとめて読みます。資源、力量、認識、コミュニケーション。並べると当たり前のことばかりで、正直いちばん地味な箇所です。
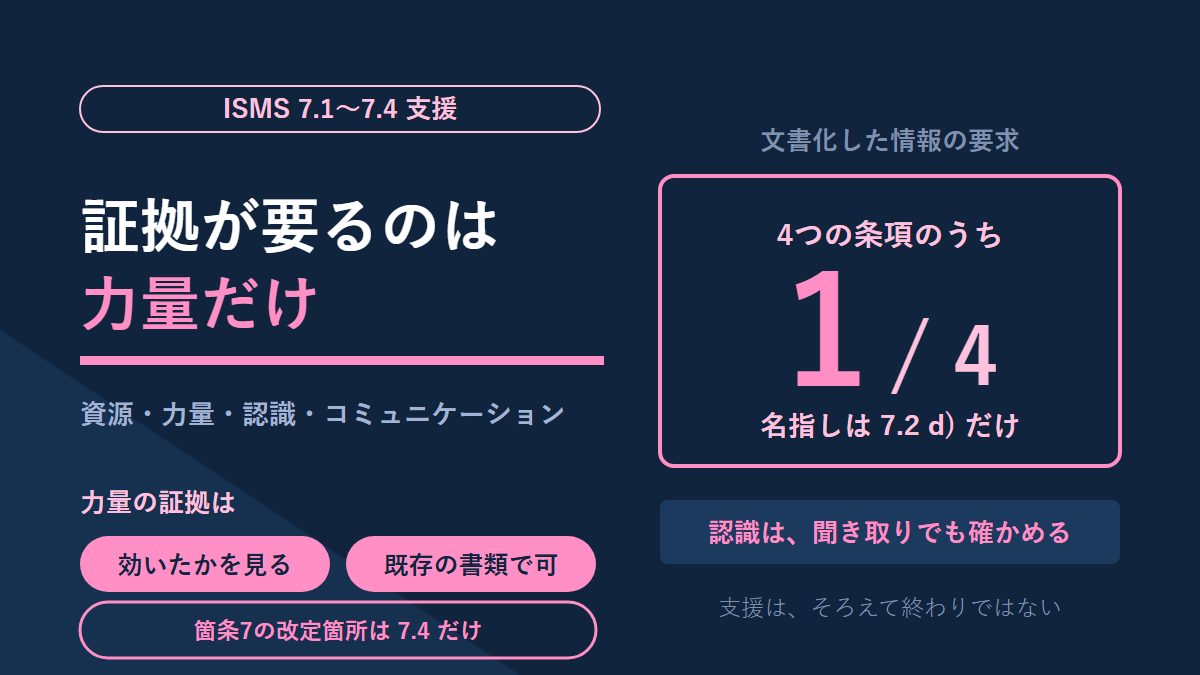
ただ、地味なところほど審査では記録の有無がそのまま出ます。4つのうち、文書化した情報を名指しで求められているのは1つだけ。その差がどこから来るのかを中心に書きます。
- 7.1〜7.4が、ISMSの「支援」としてどう分かれているか
- 7.1 資源の要求は1文しかなく、何を資源と数えるかは組織が決めること
- 力量と認識の違い。証拠を求められるのは力量の側だけであること
- 7.2の証拠は、ISMS専用の様式でなくてよいこと
- 箇条7のうち、2022年版の改定資料が変更箇所に挙げているのは7.4だけで、それも中身は変わっていないと見られていること
- 外から来た人の力量と、外から届く情報を、自治体の現場がどう受け取っているか
7.1〜7.4とは —— ISMSを回すために用意しておくもの
箇条7には「支援」という名前が付いています。ISMSを動かすために、組織が手元にそろえておくものを定めた箇条です。
7.1から7.4は、次の4つに分かれます。
- 7.1 資源:人・物・金などを決めて用意する
- 7.2 力量:担当者が必要な能力を持っている状態にする
- 7.3 認識:働く人全員に、方針と自分の役割を分かってもらう
- 7.4 コミュニケーション:何を、いつ、誰に、どう伝えるかを決める
箇条7にはもう1つ、7.5の文書化した情報があります。こちらは分量が多いので、次回に1本で扱います。
なぜ「支援」という箱があるのか —— 支援は運用の一部
結論から書くと、私は支援を「準備」だけでなく「運用の一部」として読んでいます。
根拠にしているのは、経済産業省の情報セキュリティ管理基準(令和7年改正版)の並べ方です。この基準は、7.1から7.4に当たる項目を「情報セキュリティマネジメントの運用」という節の中に置いています。規格の側では、箇条7が支援、箇条8が運用と分かれているのに、です。
ここからは私の読み方です。支援は独立した箱というより、運用しながら減っていくものとして見たほうが実態に合う。管理基準の並べ方は、そういう判断の表れだと考えています。
人が異動すれば力量は減ります。予算が切れれば資源は消える。技術が変われば、去年の知識は目減りします。一度そろえて終わり、にはなりません。
審査で箇条7を見られるときも、たぶん同じです。「そろえたか」より「いまも足りているか」を問われる、と考えておくほうが備えやすいと思います。
7.1 資源 —— 要求は1文、数え方は組織が決める
7.1は、箇条7の中でいちばん短い条項です。
要求を言い換えると、ISMSの確立・実施・維持・継続的改善に必要な資源を決定し、提供すること。a)やb)といった細目の記号がなく、1文で終わります。
短いぶん、何を資源と数えるかは組織に任されています。学習に使っている教科書は、人・物・金・情報の4つを例に挙げていました。経済産業省の管理基準は、人または組織、設備・装置・システム、費用の3つにまとめています。分け方は違っても、「お金だけではない」という点はどちらも同じです。
もう1つ押さえておきたいのが、資源を出すのは誰かです。5.1のリーダーシップ及びコミットメントのc)で、必要な資源が利用できる状態にすることが、トップマネジメントに求められています。7.1は、第6回で扱った約束の中身を受ける条項だと読めます。
要求が1文しかないことには、注意点もあります。「決定し」の部分が見えにくいのです。資源を使った実績は、予算書や契約に残ります。ところが、何が必要かを決めた跡は、どこにも残っていないことがある。この点は落とし穴の節で触れます。
7.2 力量と7.3 認識 —— 証拠を求められるのは力量だけ
7.2と7.3は似て見えますが、要求の形が違います。いちばん大きな差は、証拠を残せと書かれているかどうかです。
まず言葉から。力量(りきりょう)には用語の定義があります。JIS Q 27000:2019の3.9で、意図した結果を達成するために知識および技能を適用する能力、とされています。知っていることではなく、それを使って結果を出せること。一方の認識は、分かっている状態を指します。
現場では、この2つは1本の研修で片付くことが多いはずです。管理基準でさえ「力量、認識」と1つの節にまとめています。それでも規格は、別々の条項に置きました。
| 7.2 力量 | 7.3 認識 | |
|---|---|---|
| 対象になる人 | 情報セキュリティパフォーマンスに影響する業務を、組織の管理下で行う人 | 組織の管理下で働く人(全員) |
| 求めるもの | できること | 分かっていること |
| 細目 | a) 必要な力量を決める b) 教育・訓練・経験で備えさせる c) 必要な処置をとり、効いたかを評価する d) 証拠を文書化した情報として残す | a) 情報セキュリティ方針 b) ISMSの有効性への自分の貢献 c) 要求事項に適合しないことの意味 |
| 文書化した情報 | d) で求められる | 求める記述が無い |
差が出るのは最後の行です。力量には証拠が要ります。認識には、その要求がありません。
この差は、別の角度からも確かめられます。規格が文書化した情報を名指しで求めている箇所は、全部で14か所あります(出典は教科書の整理)。箇条7から入っているのは、7.2の「力量の証拠」ひとつだけ。7.1も7.3も7.4も、この一覧には出てきません。
支援の4条項のうち、紙を残せと書かれているのは力量だけ。これが箇条7の形です。
もう1つ効いてくるのが7.2のc)です。処置をとるだけでなく、その処置が効いたかを評価しろ、という要求になっています。研修をやった記録だけでは、c)に答えたことになりません。管理基準は評価の例として、知識の確認テストや実習テスト、チェックリストでの比較を挙げています。研修の最後に付いてくる小テストは、c)の有効性の評価の1つとして使えます。
7.2の証拠は、ISMS専用の様式でなくていい
力量の証拠が要る、と聞くと身構えます。ISMS用の様式を一式起こす話に聞こえるからです。
実際はそうでもありません。教科書は、教育の計画に当たる内容が既存の文書や情報システムにあるなら、それを計画書類として扱ってよい、としています。例として並ぶ計画と記録も、研修の案内や作業の予定表、日報のような普段の業務書類でした。ISMS専用の様式は出てきません。
ここは箇条7でいちばん誤解されやすいところだと思っています。支援の条項は、新しい仕組みを作れとは書いていません。私は、いま動いているものに名前を付けて、どこを見れば分かるかを決めろ、という条項だと読んでいます。
ただし、既存の書類で必ず足りる、という意味ではありません。必要な証拠を既存の書類で示せないなら、新しく記録を作ることになります。その場合も、様式を作る前に、何がすでに回っているかを棚卸しするほうが先です。元になる運用が無いところに様式だけ増やしても、中身は埋まりません。
7.4 コミュニケーション —— 箇条7で唯一、改定資料に挙がった条項
箇条7のうち、2022年版の改定で変更箇所として挙がっているのは7.4だけです。
改定に関わった委員(ISO/IEC JTC 1/SC 27のWG1・WG4)が公開した解説資料があります。改定箇所が条項ごとに並んでいますが、7.1・7.2・7.3は出てきません。
7.4は、コミュニケーションについて何を決めるかを並べた条項です。その並びが、次のように変わりました。
| 決めること | 2013年版 | 2022年版 |
|---|---|---|
| 何を伝えるか | a) 内容 | a) 内容 |
| いつ伝えるか | b) 実施時期 | b) 実施時期 |
| 誰に伝えるか | c) 対象者 | c) 対象者 |
| 誰が伝えるか | d) 実施者 | d) 方法(2つを統合) |
| どう進めるか | e) 実施プロセス |
おもしろいのは、同じ資料が変更をどう評価しているかです。他のマネジメントシステム規格と文面をそろえるための変更で、実施者と実施プロセスは方法と同等だから、実質的な変更はないと見られる。そう書かれています。
変わったのは書き方で、やることは変わっていない、と読めます。移行対応の解説では「7.4が変わった」で止まっているものも見かけます。その先まで読んでおくと、審査で慌てずに済みそうです。
もう1つ、相手の例示にも注目しています。管理基準は外部コミュニケーションの相手として、取引先やサプライチェーン上の関係者と並べて、組織のセキュリティを監督する省庁や政府機関を挙げています。
一方で教科書の例示では、内部の会議体がいくつも並ぶのに、外部とのやり取りは緊急時の連絡1つだけでした。民間の一般的な形としては、それで実態に合うのだと思います。平常時に外とやり取りする用事が少ないからです。
正直、ここは読んでいて引っかかりました。自治体では、平常時にも外から情報が入ってくるからです。この話は現場の節で続けます。
[現場]外から来た人の力量は、信用で受け取っている
ここから現場の話です。
保守や構築で、ベンダーの技術者が入ってきます。その人に、その作業をする力量があるか。これを誰かが確かめる場面を、私は見たことがありません。分からない、というのが正直な答えです。あるのは信用だけです。
これを緩いと読むのは、たぶん違います。
請負や委託の契約では、作業する個人を発注側が選んだり、直接指図したりしないのが原則です。発注側が見るのは、受注する会社のほうになります。第2回で書いた、仕様書に認証の要件を入れる話もその1つでした。個人の力量は、受注した会社の中で管理される。行政の調達は、そういう分担で組まれています。
規格の側から見ると、ここに論点が1つあります。管理基準は7.2 b)の処置の例として、教育や訓練と並べて外部委託を挙げています。力量を外から手に入れる形も、少なくとも管理基準の想定の中にあります。
 まもる
 しろ
そうなると、問われるのは「個人を確かめたか」ではないと思います。信用の根拠を言えるかどうか、です。会社の認証、契約で求めた要件、過去の実績。信用がどこに乗っているかを説明できれば、それは7.2に答える材料になります。
ちなみに、7.2の対象は「組織の管理下で」業務を行う人でした。委託先の技術者については、契約の形や、組織の管理下で行う業務の範囲を踏まえる必要があります。そのうえで、7.2で扱う部分と、附属書Aの供給者関係の管理策で扱う部分を切り分けて考えることになります。供給者関係の管理策は、この連載では第3期で扱います。
考えてみれば、私自身も外から来た人間です。第4回で書いた通り、着任時に受けたのは個人情報とセキュリティの確認、それに職員向けの研修でした。中身は、どちらかといえば認識の側に近いものです。
[現場]外からの注意喚起は、会議とグループウェアで届く
外部から届く注意喚起や脆弱性の情報は、私の手元には会議か、グループウェアで届きます。
前述の通り、教科書の例示では、外部とのやり取りは緊急時の1行だけでした。自治体では、平常時にも外からの情報が流れてきます。7.4の外部コミュニケーションは、出すだけでなく受け取る側の話でもある、と私は読んでいます。
これを7.4の4項目に当てはめると、次のようになります。
| 7.4で決めること | 審査で聞かれそうな問い | 私に見えている形 |
|---|---|---|
| a) 内容 | どの外部情報を受け取る対象にしているか | 注意喚起、脆弱性の情報 |
| b) 実施時期 | 届いてから、いつまでに配るか | (見えていない) |
| c) 対象者 | 誰に配るか | (自分の手元まで) |
| d) 方法 | どの経路で配るか | 会議とグループウェアの2本 |
私の位置から見えるのは、ほぼd)の方法だけです。ただ、経路が2本あることには意味があると考えています。
会議は、開かれるまで待ちます。グループウェアは、載せればすぐ届く。急ぎの注意喚起がどちらに乗るかで、手元に届く時期が変わります。つまりd)の方法の選び方が、b)の時期を決めている。
2022年版で「実施者」がd)の方法に統合された話を思い出してください。どちらの経路に乗せるかを判断する人も、方法の一部として決めておく対象になります。規格が求めているのは、この振り分けを決めておくことです。どう決めるかまでは問いません。
[現場]足りないのは、人手より知識
情報セキュリティのための資源が足りない、と感じるのはどこか。私の答えは、人手や時間より、知識・スキルです。
7.1の分類に当てはめると、知識は「人」の中に入ります。ここに見えにくさの原因がある、と考えています。人手の不足は、人数として数えられる。時間の不足も、工程の遅れとして表に出ます。ところが知識の不足は、予算の資料にも人数にも出てきません。
技術の変化が速い分野では、知識は運用しながら目減りしていきます。クラウド、生成AI、ゼロトラスト。数年前の知識のままでは判断しにくい話が、次々に入ってきます。これはどの組織でも起きていることで、特定の現場の問題ではないはずです。
では、目減りした知識は誰が埋めているのか。私の場合は第4回で書いた通り、個人で国家試験を受けて埋めてきました。組織として足りない知識は、1つ目の話の通り、外部委託で補う形になります。
ここで7.1と7.2がつながります。7.2のa)は、必要な力量を決めることを求めていました。何ができれば足りるのかを決めて初めて、知識の不足は数えられる形になる。7.2 a)は、7.1で見えにくい不足を測る物差しとして使える、と考えています。
振り返ると、3つの現場の話は1本の線でつながっていました。足りない知識は外から借りる。借りた力量は信用で受け取る。外からの情報は会議とグループウェアで流れてくる。支援の条項は、組織の内側だけでは完結しません。
よくある落とし穴/審査で指摘されやすい点
研修の記録はあるが、効いたかの評価が無い
7.2のc)です。出席簿と配布資料だけでは、やったことの証拠にとどまります。理解度の確認や上長の評価のように、効いたかを見た跡が要ります。
資源を「決めた」跡が無い
7.1です。使った実績は予算や契約に残ります。何が必要かを決めた判断のほうは、残っていないことがある。会議の記録や決裁文書に、必要な資源の判断を一言残しておくと説明しやすくなります。
認識を出席簿で証明しようとする
7.3には文書化の要求がありません。認識は、記録だけでなく、インタビューなどを通じても確かめられます。出席簿は「受けた」証拠であって、「分かっている」証拠ではない点に注意が要ります。
ISMS用の教育様式を新設して、既存の書類と二重になる
前述の通り、計画と記録は既存の業務書類で示せる場合があります。様式を増やすと、どちらが正しいのかという新しい問題が生まれます。
7.4を会議体の一覧だけで答える
内部の会議を並べると、外との経路が抜けがちです。外から入ってくる情報をどう受けて、どう配るか。ここも7.4の範囲に入ると考えています。
委託先の力量を「信用しています」で終わらせる
信用すること自体は悪くありません。問われるのは、信用の根拠を示せるかです。認証、契約の要件、過去の実績。どこに乗っているかを言えるようにしておきたいところです。
まとめ
- 箇条7の支援のうち、7.1〜7.4は資源・力量・認識・コミュニケーションの4つ
- 支援は準備だけでなく、運用しながら減っていくもの、と私は読んでいる。管理基準は7.1〜7.4に当たる項目を運用の節に置いている
- 文書化した情報を名指しで求められるのは、箇条7では7.2の力量の証拠だけ
- 7.2のc)は、研修をやった記録ではなく、効いたかの評価を求めている
- 力量の証拠は、ISMS専用の様式でなくてよい。既存の業務書類で示せるなら、それが使える
- 箇条7で2022年版の改定資料に挙がっているのは7.4だけ。ただし実質的な変更はないと見られている
- 外から来る力量と情報は、信用と経路で受け取っている。問われるのは、その根拠と振り分けを言えるか
- 次回(第11回)は7.5、文書化した情報を扱います。今回「紙を残せ」と書かれていたものを、どう作り、どう管理するかの話です
用語の意味を確認したいときはISMS用語集に戻ってください。連載の入口は第1回です。
参考にした一次資料
- ISMS適合性評価制度の概要(一般社団法人情報マネジメントシステム認定センター) … 制度の入口。認証基準の版数はこのサイト内の一覧から辿れます
- 情報セキュリティマネジメントシステム(ISMS)2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … このうち「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、7.4の変更内容と「実質的な変更はないと見られる」という評価を確認しました
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 7.1〜7.4の細目、7.2の処置と評価の例、外部コミュニケーションの相手の例示を確認しました。JIS Q 27001:2023とJIS Q 27002:2024に準拠した版です
- JIS Q 27000:2019(情報技術−セキュリティ技術−情報セキュリティマネジメントシステム−用語) … 力量の定義(3.9)
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で学習に使っている教科書。資源の4分類、文書化した情報14か所の整理、教育の計画と記録の例示を参照しました
引っかかった点
文書化した情報が14か所という数え方は、教科書の整理によるものです。規格の条文と1つずつ照らしたわけではありません。7.1・7.3・7.4が入っていないことは、経済産業省の管理基準の記述とも食い違いませんでした。ただし、7.5.1のb)で組織が必要と決めたものは、別に文書にしてかまいません。認識の記録を残すのも、組織の判断しだいです。
もう1つ、7.2の「組織の管理下で」という言い回しが、具体的にどこまでを含むのかは確かめきれていません。委託先の技術者や派遣の要員は、契約の形によって扱いが変わるはずです。この記事では、7.2の対象外とは書かず、供給者関係の管理と切り分けて考える、という書き方にとどめています。