連載「ISMS審査員・監査への道」の番外編です。前の番外編では、リスクを1行に整理する書き方と、業務の流れを歩く6つのステップを例題でやりました。
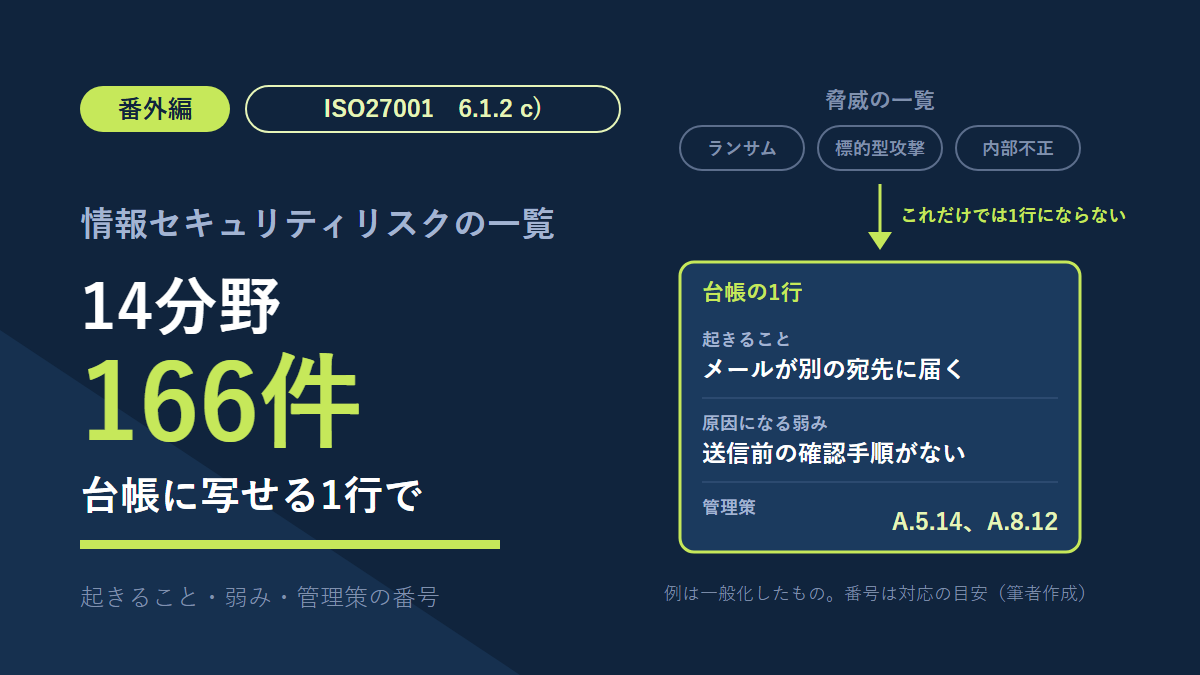
あの記事の下書きの裏で、私の手元には166件の例が残りました。洗い出しの姿がどうしても浮かばず、勉強用に作ったものです。今回はそれを14分野に分けて、一覧として並べます。
「情報セキュリティリスク 一覧」で探すと、上位には脅威の解説やランキングが並びます。ただ、ISMSの台帳に書く1行は、それとは形が違います。最初にその違いを整理してから、一覧に入ります。
- 「情報セキュリティリスクの一覧」が指す2つのもの
- 14分野166件のリスクの例(起きること・原因になる弱み・管理策の番号)
- 例が思いつかないときに当てる7つの問い
- 一覧の行を、自分の組織の1行に書き換えるコツ
- 行政の仕事に当てたとき、足したくなる行
- 一覧を使うときの落とし穴
情報セキュリティリスクの一覧は2種類ある —— 脅威の一覧と、台帳の1行
一覧と呼ばれるものには、世の中の脅威を並べたものと、自分の組織のリスクを並べたものがあります。前者はどの組織にも同じ形で届きます。後者は、同じ脅威でも組織ごとに中身が変わるのが特徴です。
代表的な前者が、IPA(情報処理推進機構)が毎年公表している「情報セキュリティ10大脅威」です。前の年に社会的な影響が大きかった事案から候補を選び、選考会の審議と投票で決めています。2026年版は組織編と個人編に分かれ、組織編には順位が付いています。ただ、その順位は世の中の傾向で、そのまま自分の組織の対応の優先順位になるわけではありません。
| 脅威の一覧 | 台帳のリスクの1行 | |
|---|---|---|
| 並ぶもの | 攻撃や事故の型(ランサムウェア、標的型攻撃など) | 自分の資産に起きることと、それを防げない弱み |
| 作る人 | 公的機関やセキュリティ企業 | 自分の組織 |
| 組織ごとの違い | どの組織にもほぼ同じ形で当てはまる | 弱みが違うので、行も違う |
| 使いどころ | 何に備えるかの手がかり、教育の題材 | 6.1.2 d) の分析・e) の評価、6.1.3 の対応へ渡す |
脅威の一覧だけでは、台帳の1行になりません。「ランサムウェア」と書いても、自分たちのどの情報や業務に何が起きるのか、なぜ防げないのか、誰のリスクなのかが分からないからです。
一方で、脅威の一覧は台帳づくりの材料にはなります。後で紹介する7つの問いの6番目「外から狙われるとしたら、入口はどこか」を考えるときが、まさにその出番です。附属書Aでは、A.5.7 脅威インテリジェンスが、脅威に関する情報を集めて分析することを扱っています。
この一覧の読み方 —— 列は3つ、脅威の列はあえて外した
この記事の表は「起きること」「原因になる弱み」「管理策」の3列です。前の番外編の1行(資産・脅威・ぜい弱性・起きること・損なわれるもの)から、2つの列を外しています。
外したのは脅威の列です。人のうっかり、外部の攻撃者、マルウェア、地震。同じ脅威が何十行にも出てきて、行を分ける手がかりにならないからです。行を分けているのは弱みの側なので、そちらを残しました。
もう1つ外したのが、損なわれるもの(機密性・完全性・可用性)です。スマホで表が読めるよう、列を減らしました。どちらも、自分の台帳に写すときに足してください。
そもそも、この表は洗い出しのための候補で、規格が定める台帳の様式ではありません。6.1.2 c) が求めているのは、適用範囲の中の情報について、機密性・完全性・可用性が損なわれるリスクを特定し、リスク所有者を決めることです。その先の分析(d))と評価(e))は、組織が決めた基準で行います。
ほかに、読むときの約束が4つあります。
- 「起きること」は、資産に起きる結果です。原因である脅威とは別の欄です
- 「管理策」は、JIS Q 27001:2023(ISO/IEC 27001:2022)の附属書Aの番号です。「箇条」と書いた行は規格の本文を指します
- 番号は対応の目安です。どの行にどの管理策を当てるかを、規格が決めているわけではありません
- 起こりやすさと影響の点数は付けていません。点数の付け方は第31回で書きました
例はすべて一般化してあり、特定の組織・施設・製品を指すものではありません。
例が思いつかないときの7つの問い
洗い出しは、問いを変えると出てきます。1つの情報資産やシステムに、次の7つを順に当ててみてください。
| # | 問い | 出てきやすいリスク | 一覧の分野 |
|---|---|---|---|
| 1 | その情報は、作る・しまう・使う・送る・持ち出す・捨てる、のどこで漏れるか | 誤送信、紛失、廃棄の誤り | A |
| 2 | 人が来る・異動する・辞めるとき、何が置き去りになるか | IDの残り、引継ぎの漏れ、貸与品の未返却 | B、C |
| 3 | 誰がどうやってログインしているか | IDの共用、弱いパスワード、権限の放置 | C |
| 4 | 止まったら、何時間で困るか。戻せるか | 停電、故障、バックアップの不備 | E、F、H、L |
| 5 | 自分たち以外に、誰が触れるか | 委託先、保守業者、クラウド事業者 | I |
| 6 | 外から狙われるとしたら、入口はどこか | VPN、メール、Webサイト | J |
| 7 | ここ1〜2年で、新しく使い始めたものは何か | 生成AI、テレワーク、チャット | K |
最後に「決まりはあるのに守られていないものは何か」を聞くと、M分野の最後の行やN分野の行が出てきます。
前の番外編の3つの問い(漏れたら・誤ったら・止まったら)は、1つの資産に何が起きるかを聞く問いでした。7つの問いは、その手前で「どこを見るか」を変える問いです。組み合わせて使うと、見る場所と起きることの両方が広がります。
情報セキュリティリスクの一覧 —— 14分野166件
分野は次の14です。目次から、気になる分野へ飛んでください。
| 記号 | 分野 | 件数 |
|---|---|---|
| A | 情報の扱い(集める・しまう・送る・捨てる) | 14 |
| B | 人(着任から退職まで) | 14 |
| C | アカウント・認証 | 12 |
| D | 端末・周辺機器 | 13 |
| E | サーバ・ネットワーク | 13 |
| F | システムの運用 | 13 |
| G | アプリケーション・開発 | 10 |
| H | 物理・環境 | 15 |
| I | 委託先・クラウド・調達 | 15 |
| J | サイバー攻撃 | 12 |
| K | 新しい技術・働き方 | 10 |
| L | 事業継続・災害 | 7 |
| M | 法令・契約 | 8 |
| N | ISMSの運用そのもの | 10 |
| 合計 | 166 |
A. 情報の扱い(集める・しまう・送る・捨てる)
情報が生まれてから捨てられるまでの、どこで漏れるか・誤るかの行です。誤送信の3行(A-06〜A-08)は、メール・FAX・郵送と手段が違っても、弱みは「送る前の確かめ方」に集まります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| A-01 | 漏えいしたとき、業務に要らない個人情報まで含まれていて被害が広がる | 集める項目の範囲が決まっていない | A.5.34 |
| A-02 | 内部限りの資料が公開資料に混ざり、外に出る | 機密度の分類・表示がない | A.5.12、A.5.13 |
| A-03 | 共有フォルダの情報を、関係のない職員に見られる・書き換えられる | アクセス権が「全員フルアクセス」のまま | A.5.15、A.8.3 |
| A-04 | 古い版の様式や手順のまま業務をして、処理を誤る | 最新版を見分ける決まりがない | 箇条7.5、A.5.37 |
| A-05 | 集めた目的と別の業務に、データが使われる | 利用目的の制限が周知されていない | A.5.10、A.5.34 |
| A-06 | メールが別の宛先に届く | 送信前の確認手順がない。宛先の自動補完に頼っている | A.5.14、A.8.12 |
| A-07 | FAXが別の番号に届く | 短縮ダイヤルの登録誤り。送信前の番号確認がない | A.5.14、A.5.37 |
| A-08 | 郵送物に他人の書類が同封され、別人に届く | 封入時の照合が一人作業 | A.5.14、A.5.37 |
| A-09 | 誤送信や盗み見のとき、ファイルと復号用のパスワードが一緒に渡り、中身を読まれる | 復号用のパスワードを、ファイルと同じメールで送っている。送り方の決まりがない | A.5.14、A.8.24 |
| A-10 | 持ち帰った紙の書類を紛失する | 持ち出しの記録・許可がない | A.5.10、A.7.9 |
| A-11 | 保存期間を過ぎたデータが残り、漏えいしたときの被害が増える | 保存期間の管理がない | A.5.33、A.8.10 |
| A-12 | 保存期間内の記録を誤って廃棄する | 廃棄前の確認手順がない | A.5.33 |
| A-13 | 紙の書類が一般ごみに出され、中身を読まれる | 廃棄方法の区分が周知されていない | A.7.10 |
| A-14 | 組織が管理していないファイル転送サービスに、業務データが残る | 認めた送信手段がない・使いにくい | A.5.14、A.5.23 |
B. 人(着任から退職まで)
人が来る・動く・去るときに置き去りになるものの行です。B-03とB-04は、C分野のIDの行と組にして見ると漏れにくくなります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| B-01 | 派遣・臨時・委託常駐の人が、ルールを知らないまま情報を扱い、漏らす・誤る | 着任時の教育の対象から漏れている | A.6.3 |
| B-02 | 秘密が漏れても、守秘を求めた根拠を示せない | 誓約書を取るタイミングが決まっていない | A.6.2、A.6.6 |
| B-03 | 異動した職員が、前の部署のシステムの情報を見る・変える | 人事異動と権限の変更が連動していない | A.5.16、A.5.18 |
| B-04 | 退職者のIDが使われ、不正にログインされる | 退職の手続にIDの削除が含まれていない | A.5.16、A.5.18 |
| B-05 | 退職者の貸与PC・入館証が戻らず、外で使われる | 返却物の一覧と確認がない | A.5.11 |
| B-06 | 後任が手順の理由を知らず、作業を誤る | 引継ぎの様式が形式だけ | 箇条7.5、A.5.37 |
| B-07 | 特定の担当者が不在のとき、作業が止まる | 手順が文書になっていない(属人化) | A.5.37 |
| B-08 | ルール違反が常態化する | 違反への対応(懲戒・指導)の手続が決まっていない | A.6.4 |
| B-09 | 小さな事故が報告されず、隠れたまま大きくなる | 報告の窓口が不明確。ミスを報告すると責められる | A.6.8 |
| B-10 | 不審なメールの添付ファイルを開き、端末が感染する | 訓練・注意喚起がない | A.6.3、A.8.7 |
| B-11 | 業務と関係のないサイトを見て、端末が感染する | 閲覧の制限がない | A.5.10、A.8.23 |
| B-12 | SNSに投稿した写真に、ホワイトボードや画面が写り込む | SNS利用の注意事項がない | A.5.10、A.6.3 |
| B-13 | 強い権限を持つ担当者が、データを不正に持ち出す | 一人で抽出から持ち出しまでできる。ログを誰も見ない | A.5.3、A.8.2、A.8.15 |
| B-14 | 確認の省略やミスが増える | 業務量に対して人員が足りない | 箇条7.1 |
C. アカウント・認証
ログインの仕組みの行です。パスワードの行(C-02〜C-04)と多要素認証の行(C-05、C-06)は、片方だけ手当てしても、もう片方が入口として残ります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| C-01 | 操作の記録から、実際に操作した人を後から特定できない | 1つのIDを複数人で使う運用が認められている | A.5.16、A.8.15 |
| C-02 | パスワードを破られ、アカウントに入られる | 推測しやすい・使い回しのパスワードを防ぐ決まりがない | A.5.17 |
| C-03 | 付箋に書いたパスワードを盗み見られる | 覚えにくい決まりだけがあり、管理の手段がない | A.5.17、A.7.7 |
| C-04 | 機器・システムに、初期設定のパスワードで入られる | 導入時の設定手順にパスワードの変更が含まれていない | A.5.17、A.8.9 |
| C-05 | 外部から、盗まれたパスワードだけでログインされる | 多要素認証を使っていない | A.8.5 |
| C-06 | 承認通知の連打に根負けして承認し、アカウントに入られる | 承認時に番号入力などの確認がない | A.6.3、A.8.5 |
| C-07 | 残っていた不要な権限で、見なくてよい情報を見られる・変えられる | 権限の定期的な棚卸しをしていない | A.5.18 |
| C-08 | ふだんの業務中の感染や誤操作が、管理者の権限で広がる | 一般用と管理用のIDを分けていない | A.8.2 |
| C-09 | 退職者が、部署ごとに契約したクラウドサービスに入れてしまう | クラウドのIDを一元で管理していない | A.5.16、A.5.23 |
| C-10 | なりすました相手に、再発行したパスワードを渡してしまう | 再発行時の本人確認の手順がない | A.5.16、A.5.17 |
| C-11 | 漏れたシステム間連携用のIDが使われ続け、不正に接続される | 連携用IDの認証情報を変える担当と手順が決まっていない(無期限のまま) | A.5.17 |
| C-12 | 離席中の画面から、他人に操作される | 画面ロックの設定・習慣がない | A.7.7、A.8.1 |
D. 端末・周辺機器
手元の機器の行です。紛失の行は、暗号化や遠隔消去があるかどうかで、同じ「なくした」でも起きることの重さが変わります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| D-01 | 持ち出したノートPCを紛失し、中のデータを読まれる | ディスクが暗号化されていない | A.7.9、A.8.24 |
| D-02 | 業務メールが入ったスマホを紛失し、中を見られる | 遠隔でロック・消去する仕組みがない | A.8.1 |
| D-03 | 私物端末に残った業務データが、紛失や感染で漏れる | 私物端末の利用ルールがない | A.5.10、A.8.1 |
| D-04 | サポートが終わったOS・ソフトの脆弱性を突かれる | 更新の計画・予算が組まれていない | A.8.8 |
| D-05 | 定義ファイルが古い端末が、新しいマルウェアに感染する | 更新が端末任せ。状況を一覧で見ていない | A.8.7 |
| D-06 | USBメモリを紛失し、中のデータが漏れる | 私物USBを禁止していない。台帳がない | A.7.10 |
| D-07 | 持ち込まれたUSBメモリから、マルウェアに感染する | 外部媒体の接続を制御していない | A.7.10、A.8.7 |
| D-08 | 複合機に残った印刷・スキャンデータを、権限のない人に見られる・持ち出される | 複合機の保存の設定と、消去のタイミングを確認していない | A.8.9、A.8.10 |
| D-09 | 取り忘れた印刷物を、他人が持ち去る | 印刷時の認証機能を使っていない | A.7.7 |
| D-10 | リース返却した機器から、データを読まれる | 返却前の消去と証明の手順がない | A.7.14 |
| D-11 | 修理に出した機器の中の業務データを、修理先で見られる・持ち出される | 修理前のデータ退避・消去の手順がない | A.7.9、A.7.13、A.8.10 |
| D-12 | 窓口や通路から、画面を覗き見される | 画面の向き・覗き見防止の配慮がない | A.7.8 |
| D-13 | 利用者が入れたソフトに、不正なプログラムが混ざる | 利用者に管理者権限を渡している | A.8.19 |
E. サーバ・ネットワーク
止まる行と、入られる行が混ざった分野です。E-06〜E-09は攻撃がなくても起きる行で、攻撃の話をしているとつい後回しになります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| E-01 | VPN機器の既知の脆弱性を突かれ、侵入される | ファームウェアの更新が遅れる | A.8.8 |
| E-02 | 使っていない通信の出入口(ポート)から侵入される | 不要な設定を閉じていない | A.8.9、A.8.20 |
| E-03 | 1台の感染が、ネットワーク全体に広がる | ネットワークを用途ごとに分けていない | A.8.22 |
| E-04 | 無許可で置かれた無線LANから侵入される | 無線LANの管理・検知がない | A.8.20 |
| E-05 | 来客用Wi-Fiから、業務ネットワークに入られる | 来客用と業務用がつながっている | A.8.22 |
| E-06 | ディスク容量や処理能力が足りず、システムが止まる | 容量の監視と増設の計画がない | A.8.6 |
| E-07 | 1台の機器の故障で、全体が止まる | 冗長化されていない(単一障害点) | A.8.14 |
| E-08 | 保守期限の切れた機器が故障し、部品がなく直せない | 機器の保守期限を管理していない | A.7.13 |
| E-09 | サーバ証明書の期限が切れ、サービスにつながらなくなる | 期限の管理が担当者の記憶頼み | A.8.24 |
| E-10 | インターネット側から機器の管理画面に入られ、設定を変えられる | 管理用の通信経路を制限していない | A.8.9、A.8.20 |
| E-11 | 障害のとき影響範囲が分からず、復旧が遅れる | 変更のたびに構成図を更新する手順がない | A.5.9、A.8.9 |
| E-12 | 機器ごとの時刻がずれ、ログを突き合わせられない | 時刻同期の設定がない機器がある | A.8.17 |
| E-13 | 通信回線事業者の障害で、外部と通信できない | 回線が1系統。障害時の連絡手順がない | A.8.14、A.8.21 |
F. システムの運用
日々の運用作業そのものから生まれる行です。バックアップは「取っている」と「戻せる」が別の行(F-01、F-02)になっている点に気をつけてください。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| F-01 | いざというとき、バックアップから戻せない | 復元のテストをしたことがない | A.8.13 |
| F-02 | バックアップが本番と一緒に失われる | 保管場所・ネットワークを本番と分けていない | A.8.13 |
| F-03 | ログが残っておらず、原因を追えない | 取得の対象・保存期間を決めていない | A.8.15 |
| F-04 | 不正な操作がログに残っていても、気づくのが遅れる | ログを確認する担当・頻度が決まっていない | A.8.15、A.8.16 |
| F-05 | 承認なしの設定変更で、本番環境が止まる | 変更管理の手順がない | A.8.32 |
| F-06 | 本番環境で直接テストして、データを壊す | テスト環境がない | A.8.31 |
| F-07 | 更新プログラムの適用で、業務システムが動かなくなる | 適用前の検証手順がない | A.8.8、A.8.32 |
| F-08 | 実態と合わない手順書のとおりに作業し、誤る | 手順書の見直し時期が決まっていない | A.5.37 |
| F-09 | 更新から漏れた機器の脆弱性を突かれ、不正にアクセスされる | 台帳の更新漏れで、更新の対象になる機器を把握できていない | A.5.9、A.8.8 |
| F-10 | 夜間・休日の障害に、朝まで気づかない | 監視と通知の仕組みがない | A.8.16 |
| F-11 | 管理用ツール(遠隔操作・一括設定)が悪用される | 管理ツールの利用者・利用場面を限定していない | A.8.18 |
| F-12 | 作業ミスで、必要なデータを消す・機器を止める | 作業前の確認が一人。ダブルチェックがない | A.5.37、A.8.32 |
| F-13 | 監査や点検のための調査作業で、本番システムが止まる | 調査作業の事前調整がない | A.8.34 |
G. アプリケーション・開発
作る・直す工程の行です。自分たちで開発していなくても、委託開発(G-06)や公開Webサイト(G-10)の形で関わってきます。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| G-01 | 導入後に、要件に入っていなかったセキュリティの穴が見つかる | 要件定義の確認項目にセキュリティがない | A.8.26 |
| G-02 | 入力欄から不正な命令を送り込まれ、データを抜かれる | 安全なプログラミングの決まりがない | A.8.28 |
| G-03 | テストで見つからなかった脆弱性を、リリース後に突かれる | リリース前のテストが機能確認だけ | A.8.29 |
| G-04 | テスト環境から、本番の個人情報が漏れる | テストデータの作成ルールがない | A.8.11、A.8.33 |
| G-05 | ソースコードから、埋め込まれたパスワードが漏れる | コードの書き方の決まりとレビューがない | A.8.28 |
| G-06 | 委託開発のシステムに残った穴が、本番稼働の後で見つかる | 委託時の要求と検収の基準がない | A.8.30 |
| G-07 | 使っている部品(ライブラリ)の脆弱性が公表されても対応が遅れ、その間に突かれる | 部品の一覧(SBOM:エスボム)がない | A.5.21、A.8.8 |
| G-08 | 開発中の変更が本番に出てしまい、システムが止まる・データが食い違う | 開発環境と本番環境を分けていない | A.8.31 |
| G-09 | 新しい事業・プロジェクトで必要な対策が抜け、稼働後に漏えいや停止が起きる | プロジェクト管理の手順にセキュリティの検討が入っていない | A.5.8 |
| G-10 | 公開Webサイトが改ざんされる | CMSやプラグインの更新が止まっている | A.8.8、A.8.9 |
H. 物理・環境
部屋と設備の行です。15行のうち8行(H-05〜H-12)は、人の悪意ではなく、電気・空調・水・地震といった環境が原因です。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| H-01 | 権限のある人の後ろについて、部外者が入室する(共連れ) | 入室時に後ろを確かめる習慣がない | A.7.2 |
| H-02 | 来訪者が、執務エリアの奥まで入る | 来訪者の受付・同行のルールがない | A.7.2、A.7.3 |
| H-03 | 貸し借りされた入館カードや鍵で、権限のない人が入る | 貸与物の管理・点検がない | A.7.2 |
| H-04 | 不審な入室があっても、後から確かめられない | 入退室の記録・監視がない | A.7.2、A.7.4 |
| H-05 | 停電で、サーバが止まる | 無停電電源装置(UPS)の容量不足・未設置 | A.7.11 |
| H-06 | 計画停電のあと、システムが正常に立ち上がらない | 停止・起動の手順書と事前確認がない | A.5.37、A.7.11 |
| H-07 | 停電のとき、UPSが働かない | 電池の交換期限を管理していない | A.7.11、A.7.13 |
| H-08 | 空調の故障で、機器が熱で止まる・壊れる | 温度の監視と警報がない | A.7.8、A.7.11 |
| H-09 | 地震で、機器・ラックが転倒する | 固定・耐震の措置がない | A.7.5、A.7.8 |
| H-10 | 浸水・漏水で、機器が水をかぶる | 機器が水回りの近く・低い位置にある | A.7.5、A.7.8 |
| H-11 | 落雷の過電流で、機器が壊れる | 雷対策の機器がない | A.7.8 |
| H-12 | 火災で、機器と紙の記録が失われる | 消火設備・保管場所の配慮がない。離れた場所に複製がない | A.7.5、A.8.13 |
| H-13 | 配線が傷付けられる・不正に接続される | 配線が保護されていない | A.7.12 |
| H-14 | 机の上の書類・画面を盗み見られる | クリアデスク・クリアスクリーンが守られていない | A.7.7 |
| H-15 | 重要な区画での一人作業で、不正やミスに気づけない | 作業時のルール(複数人・記録)がない | A.7.6 |
I. 委託先・クラウド・調達
外に預けたものの行です。前の番外編で、業務の流れを歩くと委託先の手前で道が途切れる、と書きました。その途切れた先を埋めるための行です。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| I-01 | 保守業者のリモート接続経路から、侵入される | 接続を必要なときだけ開ける運用になっていない | A.5.19、A.8.20 |
| I-02 | 保守作業で何が行われたか、後から確かめられない | 接続記録・作業報告を確認していない | A.5.22、A.8.15 |
| I-03 | 保守作業の記録から、実際に操作した作業者を後から特定できない | 作業者ごとのIDを求めていない | A.5.16、A.8.15 |
| I-04 | 保守業者の持ち込み端末から、マルウェアが入る | 持ち込み端末の確認ルールがない | A.5.19、A.8.7 |
| I-05 | 委託先から、個人情報が漏れる | 委託先の管理体制を確認していない | A.5.19、A.5.20 |
| I-06 | 知らない再委託先に、データや作業が渡る | 再委託の事前承認を契約に入れていない | A.5.20、A.5.21 |
| I-07 | 事故のとき委託先との役割の分担があいまいで、対応が遅れて被害が広がる | 契約のひな型にセキュリティの要求がない | A.5.20 |
| I-08 | 委託先の管理の不備が見逃され、委託先で情報が漏れる・改ざんされる | 報告・監査の仕組みがない | A.5.22 |
| I-09 | 認証の範囲の外の体制で行われた委託業務から、情報が漏れる | 「認証あり」だけを見て、適用範囲を確かめていない | A.5.19、A.5.22 |
| I-10 | 契約が終わった後に委託先に残ったデータを、第三者に見られる・使われる | 返却・消去の証明を求めていない | A.5.20、A.8.10 |
| I-11 | クラウドの共有設定の誤りで、ファイルを誰でも見られる | 共有リンクの既定値を確認していない | A.5.23、A.8.9 |
| I-12 | クラウドサービスの大規模な障害で、業務が止まる | 代わりの手段・手作業の手順がない | A.5.23、A.5.30 |
| I-13 | クラウドサービスの終了・値上げのとき、データを移せない | 契約終了時のデータ返却の条件を決めていない | A.5.23 |
| I-14 | データの保存国が分からず、法令上の問題が出る | 保存場所を契約時に確認していない | A.5.23、A.5.31 |
| I-15 | ベンダーの撤退・倒産で、システムを保守できなくなる | 代わりの調達先・引継ぎの条件を考えていない | A.5.21、A.5.30 |
J. サイバー攻撃
外からの攻撃の行です。脅威の一覧を見て行を足すなら、この分野です。同じ攻撃でも、弱みの欄を自分たちの事情で書けば、組織ごとの行になります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| J-01 | ランサムウェアでデータが暗号化され、業務が止まる | バックアップを分けていない。感染の広がりを止める仕組みがない | A.8.7、A.8.13 |
| J-02 | 取引先や公的機関を装った標的型メールで、端末が感染する | 訓練がない。メールの検査が弱い | A.6.3、A.8.7 |
| J-03 | 偽のログイン画面に誘導され、IDとパスワードを盗まれる | 多要素認証がない | A.6.3、A.8.5 |
| J-04 | 取引先を装ったメールで、振込先を変えられる(ビジネスメール詐欺) | 振込先の変更を電話で確かめる手順がない | A.5.14、A.6.3 |
| J-05 | 大量の通信を送りつけられ、Webサイトが止まる(DDoS攻撃) | 対策サービスや回線の余裕がない | A.8.20、A.8.21 |
| J-06 | 公開サーバが改ざんされ、閲覧者が感染サイトに誘導される | 公開サーバの更新・監視がない | A.8.8、A.8.16 |
| J-07 | よくあるパスワードを多数のIDに試され、一部のIDに入られる | ログイン失敗の検知・制限がない | A.8.5、A.8.16 |
| J-08 | 委託先や取引先を踏み台にして、侵入される(サプライチェーン攻撃) | 取引先との接続を管理していない | A.5.19、A.5.21 |
| J-09 | 修正プログラムがまだない脆弱性を突かれ、侵入される(ゼロデイ攻撃) | 脅威の情報を集めていない。緩和策を取れない | A.5.7、A.8.8 |
| J-10 | 侵入された後、内部で横に広がって被害が大きくなる | 内部の通信を監視・制限していない | A.8.16、A.8.22 |
| J-11 | 偽の警告画面に従って入れた遠隔操作ソフトで、端末を操られ情報を盗まれる(サポート詐欺) | 対処の方法が周知されていない。ソフトを自由に入れられる | A.6.3、A.8.19 |
| J-12 | QRコードから偽サイトに誘導され、入力したIDや個人情報が攻撃者に渡る | QRコード経由の詐欺が教育に入っていない | A.6.3 |
K. 新しい技術・働き方
ここ数年で使い始めたものの行です。新しいものほど、決まりより先に利用が始まりやすい分野です。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| K-01 | 生成AIに入力した機密情報・個人情報が、組織の管理の外に出る | 利用ルールと使ってよいサービスが決まっていない | A.5.10、A.5.23 |
| K-02 | 生成AIの誤った回答を、確かめずに外部への回答に使う | 出力の確認手順がない | A.5.10 |
| K-03 | AI議事録ツールが、招いていない会議に自動で参加・録音する | ツールの設定と利用範囲を管理していない | A.5.10、A.5.23 |
| K-04 | 管理していないクラウドサービスに業務データが置かれ、漏れても気づけない(シャドーIT) | 利用申請が重く、現場が迂回する | A.5.9、A.5.23 |
| K-05 | テレワーク中に、家族・同居人に画面や会話を見聞きされる | 作業場所のルールがない | A.6.7 |
| K-06 | 自宅や公衆のWi-Fiで、通信を盗み見られる | 通信の暗号化・接続先のルールがない | A.6.7、A.8.20、A.8.24 |
| K-07 | Web会議の録画が、誰でも見られる場所に残り続ける | 録画の保存場所と期間が決まっていない | A.5.15、A.8.10 |
| K-08 | チャットでやり取りした個人情報が履歴に残り続け、関係のない人にも見られる | チャットで扱ってよい情報の範囲と、履歴を消す時期が決まっていない | A.5.14、A.5.34、A.8.10 |
| K-09 | 組織の公式SNSアカウントが乗っ取られる | パスワードを共有している。多要素認証がない | A.5.17、A.8.5 |
| K-10 | ブラウザの拡張機能が、閲覧内容を外部に送る | 拡張機能の導入を制限していない | A.8.19 |
L. 事業継続・災害
大きな出来事で、業務そのものが止まる行です。前の番外編で紹介した「出来事から入る方法」で出てきやすい行でもあります。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| L-01 | 災害のあと、システムの復旧が後回しになり、業務を再開できない | 事業継続計画(BCP)とICTの復旧計画がつながっていない | A.5.30 |
| L-02 | 災害のとき担当者・保守業者と連絡がつかず、復旧の着手が遅れる | 緊急連絡網が古い | A.5.24、A.5.29 |
| L-03 | 感染症の流行で担当者がまとめて休み、作業が止まる | 代わりに作業できる人がいない | A.5.29、A.5.37 |
| L-04 | 代わりの場所に移っても、業務ができない | 代替拠点での手順を訓練していない | A.5.30 |
| L-05 | 復旧の順番で揉め、大事なシステムの再開が遅れる | どのシステムを何時間で戻すか(目標復旧時間)が決まっていない | A.5.30 |
| L-06 | 緊急時に外したセキュリティ設定を戻し忘れ、その穴から入られる | 緊急時の例外と元に戻す手順がない | A.5.29 |
| L-07 | 災害で、紙の記録が散逸する | 重要な紙記録の複製・保管場所の配慮がない | A.5.33 |
M. 法令・契約
守るべき決まりから外れる行です。M-02とM-03は、漏れる・誤る・止まるのどれとも少し形が違います。それでも附属書Aには知的財産権(A.5.32)の管理策があるので、拾っておく価値があると考えています。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| M-01 | 改正後の法令に合わない手順のまま、個人情報を扱い続ける | 法令改正を確認する担当がいない | A.5.31、A.5.34 |
| M-02 | ソフトウェアのライセンス数を超えて使ってしまう | ライセンスの台帳がない | A.5.32 |
| M-03 | 広報物に、他人の画像・文章を無断で使う | 著作権の確認手順がない | A.5.32 |
| M-04 | 法令で残すべき記録が欠ける・改ざんされる | 記録の保護・保存の手順がない | A.5.33 |
| M-05 | 漏えいのとき、法令で決められた報告が期限に間に合わない | 報告の義務と期限を把握していない | A.5.26、A.5.31 |
| M-06 | 事故のあと端末を初期化してしまい、原因を追う証拠が失われる | 証拠保全の手順がない | A.5.28 |
| M-07 | 事故のとき、警察や関係機関への連絡が遅れる | 連絡先の一覧がない | A.5.5 |
| M-08 | 規程で決めた対策が行われておらず、防げるはずの事故を防げない | 規程の順守状況を確認していない | A.5.36 |
N. ISMSの運用そのもの
仕組みそのものが形だけになる行です。規格の本文(箇条7〜10)に当たる行が多いので、管理策の番号ではなく箇条で書いています。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| N-01 | 前年のコピーのアセスメントで、新しいリスクが漏れる | 見直しのきっかけ(変更時など)が決まっていない | 箇条8.2 |
| N-02 | チェックリストを埋めるだけの内部監査で、不適合や改善の機会が見つからず、問題が残る | 監査員の力量・独立性が足りない | 箇条9.2 |
| N-03 | マネジメントレビューが報告会で終わって何も決まらず、分かっているリスクが放置される | トップマネジメントの関与がない | 箇条9.3 |
| N-04 | 効いていない是正処置が「対応済み」のまま残り、同じ不適合や事故が再発する | 効果を確かめる手順がない | 箇条10.2 |
| N-05 | 必要な力量や認識を身につけたことを示せず、教育が効いたかを説明できない | 力量を示す記録(受講や理解の確認など)を残していない | 箇条7.2、箇条7.3 |
| N-06 | 方針に沿わない情報の扱いが繰り返され、漏えいや誤った処理につながる | 方針の周知が掲示だけ | A.5.1、箇条7.3 |
| N-07 | 事故のとき役割を押し付け合い、初動が遅れる | 誰が何に責任を持つかが文書で決まっていない | A.5.2 |
| N-08 | 同業で起きた事故の手口に、自分たちもかかる | 同業の事故や脅威の情報を集める仕組みがない | A.5.6、A.5.7 |
| N-09 | 起きた事故から学ばず、同じ事故を繰り返す | 事故後の振り返りをしていない | A.5.27 |
| N-10 | 自分たちの点検では、見落としに気づけない | 独立したレビューがない(点検する人と運用する人が同じ) | A.5.35 |
一覧から自分の組織の1行へ —— 書き換えの4つのコツ
この表は候補の棚です。そのまま台帳に写すものではありません。
当てはまらない行は、理由を添えて外す
全部の行を載せる必要はありません。たとえば「FAXを使っていない」なら、A-07は外せます。外した理由を一言残しておくと、次の見直しのときに「検討していない」と「検討して外した」を区別できます。
弱みを、自分たちの事情に書き直す
ここが一番大事だと考えています。弱みの欄が一般論のままだと、後で考える対策も一般論になります。たとえばB-03の「人事異動と権限の変更が連動していない」なら、「異動の発令から権限の変更までに、何日の空きがあるか」まで下ろすと、手当ての形が見えてきます。
脅威・損なわれるもの・リスク所有者を足す
この記事の表で外した2つの列を、写すときに戻します。あわせて決めておきたいのが、その行のリスク所有者です。前の番外編の5つの部品がそろうと、6.1.2 d) の分析に進めやすくなります。ただし部品の並べ方は規格の様式ではなく、点数で評価するかどうかや物差しも、組織が決めた方法によります。
1行の大きさをそろえる
一覧の行には、大きい行と小さい行が混ざっています。対策を1つか2つ思い浮かべられる大きさにそろえると、後の点数付けがぶれにくくなります。行のまとめ方・分け方は第31回で書きました。
[現場]「〜がない」を「あるが、見えない」と読み替える
一覧の弱みの欄は、「手順がない」「ルールがない」で終わる行がほとんどです。自分の現場に当てて読んでみると、私の感覚に近いのは「ない」ではありませんでした。「あるのかもしれないが、私の位置からは見えない」です。
理由は、決まりの多くが職員の側にあるからだと考えています。規程や手順は職員が持ち、私のところには作業の依頼として届きます。第30回で書いたとおり、決まりは上から経路をたどって下りてくるものです。私の席から見えないことは、決まりが無いことの証拠になりません。
台帳に写すときは、この違いが効いてきます。決まりを持つ人に聞いた結果によって、弱みの欄の書き方が変わるからです。
| 聞いた結果 | 弱みの欄 | 対策の向き |
|---|---|---|
| 本当にない | 「〜がない」のまま書く | 決める、作る |
| あって、作業する人まで届いている | その行は弱みにならない。外した理由を残す | — |
| あるが、作業する人に届いていない | 「〜が届いていない」と書く | 配る、教える |
聞く前の段階では、弱みとは決めずに「所在を確認」と印を付けておきます。前の番外編で、委託先の内側のような歩けない区間は空白にせず印を付ける、と書きました。見えない決まりも同じ扱いだと思っています。
私の位置から「ない」と書けば、あるものを無いことにした台帳になります。かといって、確かめずに「あるはず」で済ませると、届いていない決まりを見落とします。審査や監査でも、決まりがあることは文書や記録で確かめるのがふつうです。
[現場]行政の仕事に当てると、窓口と受け渡しの行が薄い
166件を、行政の仕事に当てて読み直してみました。足りないと感じたのは、住民と向き合う窓口の行と、ほかの部署や外部の機関との受け渡しの行です。
振り返ると、この一覧の「外」は、委託先(I分野)と攻撃者(J分野)に偏っていました。委託でも攻撃でもない相手とのやり取りが手薄だったわけです。窓口に来る住民や、仕事を分け合うほかの部署・機関がそれに当たります。作ったときには見えていなかった穴でした。
窓口は、紙・口頭・電話と、情報の渡り方が多い場所です。受け渡しは、自分の部署を出た情報が、渡った先でどう扱われるかが見えにくい場面です。行政の仕事なら、たとえば次の行を足します(筆者の見立て)。
| # | 起きること | 原因になる弱み | 管理策 |
|---|---|---|---|
| 追1 | 窓口で、証明書や通知を別人に渡してしまう | 渡すときの本人確認の手順が決まっていない | A.5.14、A.5.34 |
| 追2 | 窓口での相談の内容が、後ろに並ぶ人に聞こえる | 相談の場所や仕切り、声の大きさへの配慮がない | A.5.14、A.7.3 |
| 追3 | 電話で本人を名乗る相手に、個人の情報を答えてしまう | 電話での本人確認の手順がない | A.5.14、A.5.34 |
| 追4 | ほかの部署へ渡したデータが、渡した先で目的外に使われる・残り続ける | 渡すときに、使う目的と消す時期を決めていない | A.5.10、A.5.14、A.8.10 |
| 追5 | 外部の機関へ渡すデータの、宛先や中身を誤る | 渡す前の照合が一人作業 | A.5.14、A.5.37 |
| 追6 | 誰が、いつ、何を、どこへ渡したかを、後から追えない | 受け渡しの記録を残していない | A.5.14 |
A.5.14 情報の転送は、電子的な転送だけでなく、物理的な媒体の受け渡しや口頭での伝達も対象にしています。管理基準の細目には、聞かれる可能性のある場所で秘密の話をしないことや、受け渡しの記録を残すことが挙がっています。窓口と受け渡しの行に、この番号が並ぶのはそのためです。
民間の組織なら、窓口は顧客対応、受け渡しはグループ会社や取引先とのやり取りに当たると考えています。業種が違っても、7つの問いの5番目「自分たち以外に、誰が触れるか」に、委託先だけでなく住民や顧客、ほかの部署を入れて聞くと、この系統が出てきます。
[現場]新しい行は、よその事故と自分のヒヤリから来る
一覧にない種類のリスクを、私が最初に意識するきっかけは2つです。よその組織で起きた事故のニュースと、自分たちの障害やヒヤリとした場面です。
2つとも「起きたこと」から来ている点が共通しています。よその事故は、自分たちが痛い目を見る前に行を足せる、いちばん安い教材です。自分たちのヒヤリは、原因まで分かっているぶん、弱みの欄を具体的に書けます。障害の記録に書いた原因と再発防止策も、そのまま1行の弱みと対策の候補です。
附属書Aでいえば、前者に近いのはA.5.7 脅威インテリジェンス(N-08の行)です。後者には、A.5.27 情報セキュリティインシデントからの学習(N-09の行)が近い位置にあります。障害やヒヤリのすべてがインシデントに当たるわけではありませんが、起きたことから学ぶ向きは同じです。
裏返すと、起きたことからしか行が増えない、ということでもあります。まだどこでも起きていない種類のリスクは、ニュースにもヒヤリにもなりません。第31回で、記憶も台帳も起きたことしか数えられない、と書いたのと同じ形です。
そこを補うのが、7つの問いの7番目(新しく使い始めたもの)と、前の番外編の「出来事から入る方法」だと考えています。起きたことを待たずに、起きうることを想像する側の道具です。
よくある落とし穴
一覧をそのまま台帳にする
写しただけの行は、弱みの欄が一般論のままです。「この弱みは、自分たちのどの仕事の話か」と聞かれたときに、答えに詰まります。前述の通り、行を自分たちの事情に書き直して、初めて台帳の1行になります。
件数の多さで安心する
166件そろっていても、自分の組織で一番大きな出来事が1行もなければ、一覧は役目を果たしていません。この一覧は業種を問わない形にしたぶん、その組織ならではの大きな出来事は入っていません。基幹の業務が止まる、といった出来事から入る方法で補ってください。
附属書Aを裏返して台帳を作る
A.8.7 マルウェアに対する保護なら「マルウェアに感染する」と、93の管理策を1行ずつ裏返すやり方です。手早く見えますが、弱みの欄が「その管理策がない」になりがちです。附属書Aにない種類のリスク(人手不足のB-14や、N分野の行)も落ちます。
附属書Aは管理策の一覧で、リスクの一覧ではありません。規格での出番は6.1.3 c) で、リスク対応で決めた管理策と見比べて、必要な管理策の見落としがないかを確かめるところです。第8回で書きました。
一度作ったら見直さない
8.2は、あらかじめ定めた間隔のほか、重大な変更が提案されたときや重大な変化が生じたときにも、アセスメントを行うことを求めています。前年のコピーで済ませると、N-01の行がそのまま自分たちに起きます。前述の通り、よその事故や自分のヒヤリは、行を足すきっかけとして使えます。
まとめ
- 「情報セキュリティリスクの一覧」には、世の中の脅威を並べたものと、自分の組織の台帳の行の2種類がある
- 台帳の1行は、起きること(結果)と原因になる弱みの組で書く。脅威は原因の側
- 166件は候補の棚で、規格が定める台帳の様式ではない。当てはまらない行は理由を添えて外し、弱みを自分たちの言葉に書き換え、リスク所有者を決める
- 「〜がない」と書く前に、ないのか、見えないだけなのかを確かめる。見えない区間には印を付ける
- 行政の仕事に当てると、窓口と受け渡しの行が薄い。委託でも攻撃でもない相手を問5に入れる
- 新しい行は起きたことから来やすい。起きていないことは、7つの問いの7番目と出来事から入る方法で補う
- 管理策の番号は対応の目安。附属書Aは管理策の一覧で、リスクの一覧ではない
予定していた番外編は、これで3本そろいました。
用語の意味を確認したいときはISMS用語集に戻ってください。
引っかかった点
一番手間取ったのは、管理策の番号の照合です。166行の番号は、最初に作ったときには記憶で当てていました。管理基準の管理策名と1行ずつ突き合わせ、公開前のファクトチェックも受けた結果、22行で当て先を変えることになりました。
なかでも意外だったのは、紙の書類の廃棄です。最初は装置の処分(A.7.14)に当てていました。管理基準を読むと、A.7.10 記憶媒体の参考に「媒体は紙の文書を含む」とあります。A.7.14は記憶媒体を内蔵した装置の話で、紙の書類はA.7.10の側でした。
もう1つは、「起きること」の欄です。下書きでは「管理者権限のIDでふだんの業務をしている」のように、状態を書いた行がたくさんありました。これは弱みの側の言葉です。前の番外編の見直しで学んだ「起きることは結果」の線に合わせて、書き直しました。
管理策の番号は、規格の本文ではなく、管理基準の管理策名と照らしています。規格の本文には、まだ自分では当たれていません。
参考にした資料
- 番外編 リスクの洗い出しの方法と例(6.1.2)
- 第7回 ISMSのリスクアセスメント(6.1.2)
- 第8回 ISMSの適用宣言書(6.1.3)
- 第30回 ISMSの情報セキュリティ方針の書き方(5.2・A.5.1)
- 第31回 ISMSのリスクアセスメントのやり方(6.1.2・8.2)
- IPA「情報セキュリティ10大脅威」(2026年10月13日閲覧)
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 附属書Aの93の管理策の名前を確認しました。迷った行は、該当する管理策の細目まで読んで確かめています。細目まで読んだのは13個です。組織的管理策のA.5.14、A.5.21、A.5.37と、物理的管理策のA.7.2、A.7.3、A.7.8、A.7.10、A.7.13、A.7.14です。技術的管理策では、A.8.12、A.8.21、A.8.24、A.8.28を読みました。本文は意見公募時に公開されていた版から読んでいます
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社)