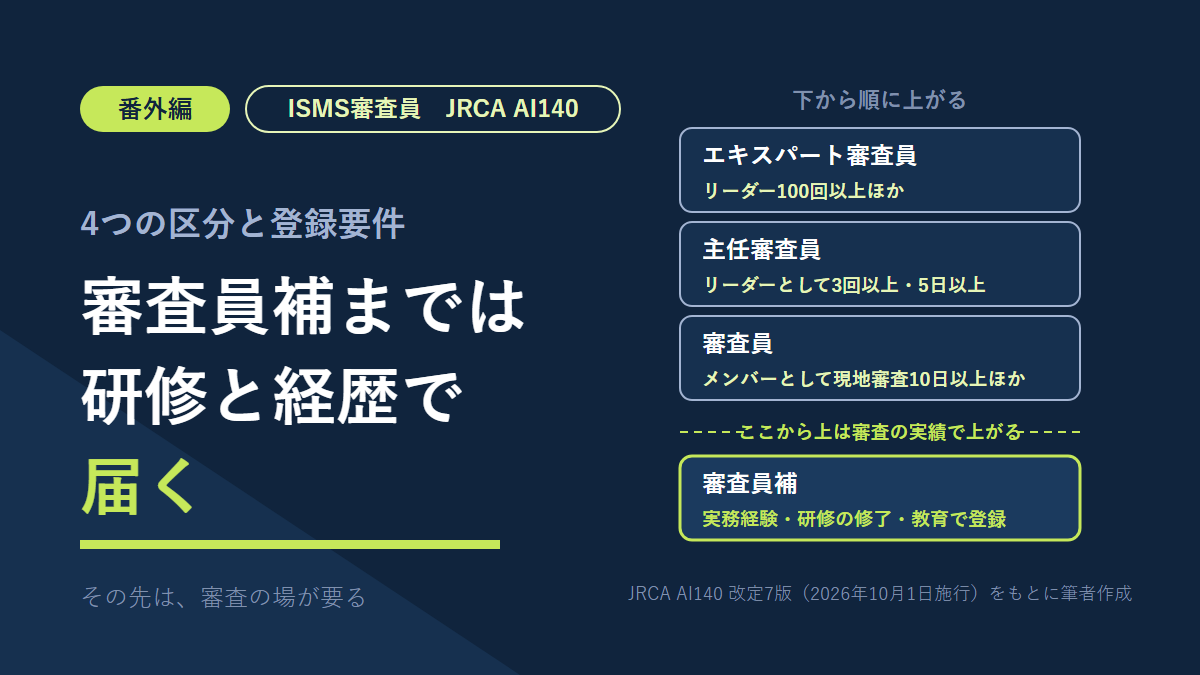
第2回で、ISMS審査員には4つの区分があると書きました。そのとき、段位の要件は後でもう一度扱うと予告しています。本編の最終回の第35回では審査の流れを読みましたが、審査員の要件までは入れられませんでした。今回は番外編として、その予告を回収します。
読むのは、審査員を登録しているJRCA(日本要員認証協会)の資格基準です。2026年10月1日に施行されたばかりの版を、原文で確かめました。後半では、現役の自治体SEである筆者の経歴を、資格基準の文に当てはめてみます。
- ISMS審査員の4つの区分と、それぞれ何で上がっていくか
- 審査員補の新規登録に要る4つ(実務経験・研修・教育・倫理綱領)
- 審査員・主任審査員への格上げに要る、審査の回数と日数
- 登録の後の、毎年の維持と3年ごとの更新、学習時間(CPD)
- 内部監査が「有効な審査実績」に数えられる条件
- 運用の経験が審査のどの作業に効きそうか、筆者の経歴での当てはめ
ISMS審査員の4つの区分とは——ひとことで言うと(AI140 3項)
審査員補までは、研修と経歴で届きます。そこから先は、実際の審査に入った実績で上がっていく仕組みです。
区分は下から、審査員補、審査員、主任審査員、エキスパート審査員の4つです。正直、最初は「段位」という言葉から試験の級のようなものを想像していました。資格基準を読むと、試験が出てくるのは入口の審査員補の段だけでした。
| 区分 | どうやって登録されるか | 要るものの要点 | AI140 |
|---|---|---|---|
| 審査員補 | 新規登録 | 実務経験、研修コースの修了、教育・訓練、倫理綱領の遵守 | 4項 |
| 審査員 | 審査員補からの格上げ | 審査チームのメンバーとして現地審査10日以上ほか | 6項 |
| 主任審査員 | 審査員からの格上げ | メンバーで3回の後、リーダーとして3回以上・5日以上 | 7項 |
| エキスパート審査員 | 主任審査員の経験者が申請 | 主任として登録6年以上・更新2回以上、リーダー100回以上ほか | 8項 |
エキスパート審査員は、ほかの区分と同時に持てます(3項の注1)。審査員の指導や教育研修の実績も要件に入るので(8.3)、指導する側の資格と読むと位置づけがつかみやすいと思います。
審査員補の新規登録に要る4つ(AI140 4項)
入口の審査員補には、4つの要件があります。登録料の支払いを除けば、どれも申請する本人の手元でそろえられるものです。
実務経験(4.1)
申請日から遡って10年以内に、常勤で4年以上の情報技術分野の実務経験が要ります。訓練期間は含みません。例として挙がっているのは、情報処理システムの開発・販売・構築・運用・保守・監査などです。
その4年のうち2年以上は、情報セキュリティに関連した役割か職務であることが求められます。4年とは別に2年、ではありません。
| 情報セキュリティに関連した役割(AI140 4.1 ②) | 原文にある具体例 |
|---|---|
| 脆弱性対策 | ウィルス対策等 |
| 機密保護 | 暗号、アクセスコントロール等 |
| 物理的セキュリティ | — |
| 安全性、可用性対策 | バックアップ、媒体管理、監査ログ等 |
原文は、これらに「関わる担当者、責任者」が当たると書いています。ISMSの事務局をしていた人だけが対象、という書き方ではありません。4つすべてに関わっている必要もない、と読めます。
研修コースの修了(4.2)
JRCAが承認したISMSのフォーマル研修コースを、申請日から過去5年以内に修了していることが要ります。ここでいう修了は、出席しただけの状態ではありません。全課程への参加、受講中の評価、実技評価、そしてJRCA筆記試験のすべてに合格することを指します(AJ140 3.7)。
教育・訓練(4.3)
「大学教育と同等なレベルの専門教育又は訓練」が要件です。中身は手続きの手引き(AI340)に、4つの道として書かれています。
| 道 | 中身(AI340 2項 b) の要約) |
|---|---|
| ① | 4年制の大学、又は4年制の専門学校以上を卒業 |
| ② | 工業系の高専、又はIT系・情報セキュリティ系の短大・専門学校(2年以上)を卒業 |
| ③ | 高校卒業以上で①②に当たらず、ITスキル標準のレベル2以上の情報系資格を持つ(情報セキュリティマネジメント試験もレベル2以上と明記) |
| ④ | 技術士(情報工学部門)、情報処理安全確保支援士、CISSP、CISM、CISA、GIACのいずれか |
③に情報セキュリティマネジメント試験が名指しで入っているのは、意外でした。学歴だけで線を引く作りではありません。
倫理綱領と登録料(4.4・4.5)
JRCAの審査員倫理綱領を守ることと、料金基準(AC220)に沿って申請登録料を払うことです。料金基準も2026年10月1日に改定されています。金額はJRCAの一覧ページで、最新版を開いて確かめてください。
審査員・主任審査員への格上げ(AI140 6項・7項)
格上げの要件は、ほぼすべてが実際の審査に入った実績です。研修の修了は、実績を数え始める起点として出てくるだけです。6項の要件に、研修や試験の受け直しは入っていません。審査の力は、同じチームの指導者が現地で見て確かめます(6.5)。
| 項目 | 審査員へ(6項) | 主任審査員へ(7項) |
|---|---|---|
| 前提 | 審査員補として登録済み | 審査員として登録済み |
| 立場 | 審査チームのメンバー | メンバーで3回の後、審査チームのリーダー |
| 期間 | 研修の修了後、申請前5年以内 | リーダーの実績は申請前2年以内 |
| 回数・日数 | 現地審査の合計10日以上。初回認証(第1・第2段階)か再認証を1回以上、サーベイランスを1回以上 | リーダーとして3回以上、かつ現地審査の合計5日以上 |
| 担う作業 | 文書レビュー、リスクアセスメント、実施評価、担当する報告書類の作成。全体の初回会議と最終会議に参加 | 適用範囲の決定と計画の立案、文書レビュー、リスクアセスメント、実施評価、正式な審査報告書の作成 |
| 指導 | 適正な指導者(ISMS主任審査員かエキスパート、又は同等以上)が同じチームにいて、現地で指導と助言を受ける。1人の指導者が同時に複数人を見ない | |
| 証明 | 受審組織のマネジメントシステム責任者が、申請書どおりに、JIS Q 19011の監査の原則に沿って行われたと証明する | |
細かいところでは、初回認証審査の第2段階だけに入った場合の扱いがあります。原則として回数には数えられませんが、10日の日数には入ります。2022年6月30日以前に行われた審査だけは、第2段階だけの参加でも回数に含められる経過措置があります(6.2の注2)。
表を眺めていて気づいたのは、要件の文に本人以外の人が何人も出てくることです。指導者、受審組織の責任者、そして審査チームを組む側。審査員補の要件には、こうした人はほとんど出てきませんでした。
登録の後——毎年の維持と3年ごとの更新(AI140 9項・10項・13項)
登録の有効期間は3年です。1年ごとに維持の申請をし、3年ごとに更新します。
| 区分 | 毎年の維持で出す審査実績 | 3年ごとの更新で出す審査実績 | 申請ごとのCPD |
|---|---|---|---|
| 審査員補 | 不要 | 不要 | 5時間 |
| 審査員 | メンバーとして1件以上(自己申告) | 3年で3件以上(証拠つき)、うち直近1年に1件 | 15時間 |
| 主任審査員 | リーダーかメンバーで1件以上(自己申告) | リーダーとして3件以上(証拠つき)、うち直近1年に1件 | 15時間 |
CPDの時間は、前回の申請の受付日から今回の申請日までの期間に対して数えます。エキスパート審査員は、単独で持つか、ほかの区分と併せ持つかで条件が変わるため、表から外しました(9項・10項)。
CPD(継続的専門能力開発)は、審査員としての力を保つための学習です。対象には規格の理解、情報セキュリティ、リスクアセスメント、法規制、審査の技術が並びます。研修への参加だけでなく、書籍やインターネットを使った自己学習も方法として認められています(13.2)。
要件を満たせない年は、下の区分に変えて登録を続けられます(9.3・10.3)。手続きの期限には注意が要ります。維持は期限日から3か月を過ぎると失効し、6か月以内なら回復できます。やむを得ない事情があれば、回復の期限はさらに3か月延びます(16項)。
「有効な審査実績」に数えられる条件(AI140 12項)
格上げや維持で出す審査は、どれでもよいわけではありません。12項に条件があります。
| 条件 | 中身 |
|---|---|
| 何を基準にした審査か | ISO/IEC 27001(又はそれに相当する規格) |
| どの種類の審査か | JIS Q 19011・17021-1・27006などに沿った、第一者監査(内部監査)、第二者監査、第三者審査 |
| 形 | 計画があり、初回会議、所見と結論、最終会議がそろっている |
| 範囲 | ISMS全体を対象にした審査プログラムの一環であること。個別の審査で重点を絞るのはよいが、特定の不適合の是正を確かめるだけの審査など、一部に限った審査は数えない |
| 本人の時間 | 現地で実働6時間以上 |
| 第1段階 | 第1段階だけの参加は1回にならない |
| 内部監査の場合 | 自分の部門の監査でないこと |
表の「どの種類の審査か」に並ぶ3つの規格は、役割が違います。JIS Q 19011は、マネジメントシステム監査の指針です。17021-1は審査・認証を行う機関への一般的な要求事項で、27006はそれにISMS固有の要求事項を足したものです(第35回)。12項は、どれかに沿って行われた監査・審査であればよい、という並べ方です。
内部監査が条件つきで並んでいるのは、第34回の内容とつながります。19011に沿って計画を立て、初回会議と最終会議を開く監査であれば、審査員の側の実績にもなり得る、ということです。ただし格上げに使うには、適正な指導者が同じチームにいることなど、6項の条件も重なります。
現役の自治体SEの経歴を、資格基準に当てはめると
ここからは、筆者の経歴を資格基準の文に当ててみます。筆者は地方自治体の情報システム部門に常駐している派遣のSEで、ISMSの審査をしたことはありません。判定するのはJRCAなので、以下はあくまで筆者の読みです。
情報セキュリティ分野の2年は、2つの仕事で書ける
業務経歴書の「情報セキュリティ分野の実務経験」の欄に書くとしたら、挙げるのは2つです。アカウントとアクセス権の管理、そしてウェブフィルタリングです。
アカウントとアクセス権の管理は、4つの例の「機密保護(アクセスコントロール等)」にそのまま当たります。異動に合わせてアカウントを用意し、止め、権限を付け外しする作業です。権限を与えるかを決めるのは職員で、手を動かすのは筆者です(第6回)。原文の「担当者、責任者」のうち、担当者の側に当たると読んでいます。
ウェブフィルタリングは、4つの例に名前がありません。2022年版の附属書Aで、新しく管理策(A.8.23)になった仕事です。第15回で、規格に入る前から仕事になっていたと書いたものの1つでもあります。危ないサイトへの接続を止める働きを見れば、脆弱性対策の「等」に近い。見てよい範囲を絞る働きを見れば、アクセスコントロールに近いと考えています。
資格基準の例は、管理策の番号ではなく、仕事の名前で書かれています。新しく番号が付いた仕事は、どの例に寄せて説明するかを、書く側が考えることになりそうです。
| 審査員補の要件 | 確かめる書類 | 筆者の場合(筆者の読み) |
|---|---|---|
| 10年以内に4年以上の常勤・情報技術分野(4.1 ①) | 業務経歴書 | インフラ運用で満たす見込み。ただし「常勤」の読み方は後述 |
| うち2年以上の情報セキュリティ関連(4.1 ②) | 業務経歴書 | アカウント・アクセス権の管理、ウェブフィルタリング |
| 研修コースの修了(4.2) | 修了証(合格証) | 受講していない |
| 教育・訓練(4.3) | 卒業証明書・資格証明書 | 満たす見込み |
運用の経験が効くのはリスクアセスメント、遠いのは報告書
格上げの表にあった、審査員が現地で担う4つの作業を見直してみました。文書レビュー、リスクアセスメント、実施評価、報告書類の作成です。20年の運用経験が一番効きそうなのは、リスクアセスメントだと感じています。
ここでいうリスクアセスメントが何を指すのか、資格基準に説明はありません。筆者は、受審組織のリスクアセスメントを読み、抜けや重みの付け方を確かめる作業だと読んでいます。何が起きてきたかを覚えていることは、ここで効くはずです。第31回で書いたとおり、筆者の現場では起こりやすさを記憶と台帳で見てきました。業務の流れを歩けばリスクは出てくる、とも番外編で書いています。一覧を見て「この行がない」と気づける場面は、ありそうだと考えています。
一番遠いのは、報告書類の作成です。運用でも報告は書きます。ただ、それは起きたことと対応を、組織の中で判断する人に渡す文書です。審査の報告書は、外から来た者が所見と結論を書き、相手の組織に渡します。第34回で読んだとおり、所見は証拠と要求事項に結び付けて書くものです。書く量ではなく、書く立場が違うのだと思います。
資格基準を読み直すと、この作業は段を上がるほど重くなっていきます。審査員への格上げでは「担当する審査報告書類の作成」。主任審査員では「正式な審査報告書の作成」です。遠いと感じた作業ほど、上の段で重くなる。順番としては自然なのかもしれません。
自分で進められるのは審査員補まで
要件を「本人の手元でそろうもの」と「本人以外の誰かが要るもの」に分けてみると、線がはっきりしました。
| 区分 | 本人の手元でそろうもの | 本人以外に要るもの |
|---|---|---|
| 審査員補 | 経歴、教育の証明、研修の申し込み、倫理綱領、登録料 | 研修を行う機関(申し込めば受けられる) |
| 審査員 | — | 審査チームに加える組織、適正な指導者、受審組織の責任者の証明 |
| 主任審査員 | — | リーダーを任せる組織、適正な指導者、受審組織の責任者の証明 |
審査員補までは、研修を受けて合格すれば、あとは在職中でも自分で申請まで進められます。その先は、審査の場が要ります。経歴をどれだけ積んでいても、格上げの要件は審査に入った回数と日数で数えられるからです。
このことは、「審査員補に登録すれば審査の仕事ができる」という意味ではない、ということでもあります。審査チームにどう加わるかは、資格基準の外の話です。認証機関ごとの採用や契約の形は、この記事の範囲の外に置きました。
一方で、審査員補は維持にも更新にも審査実績が要りません。要るのは、1年ごとの申請のたびに5時間のCPDです。審査員補のまま学び続ける形も、制度の上では成り立っています。
よくある落とし穴/誤解しやすい点
古い要件の数字が、いまも出回っている
いまの資格基準は2021年1月に作り直され、その後7回改定されています。直近の改定7版は、2026年10月1日の施行です。検索すると、いまの基準とは回数や日数の違う古い記事も出てきます。数字を見るときは、版と施行日を確かめてください。JRCAの一覧ページには、文書ごとに改定日が載っています。
「常勤」に派遣が入るかは、資格基準に書かれていない
4.1の「常勤」の定義は、資格基準にありません。手引き(AI340)には、任意で登録できる「業務経験のある事業分野」の説明があります。そこでは、通算2年以上のフルタイム勤務であれば「雇用形態は問いません」とされています。4.1の常勤も同じ考え方だと筆者は読んでいますが、JRCAには確認していません。派遣でフルタイムの人は、申請の前に確かめておくと安心です。
情報処理安全確保支援士は、登録して名乗る資格
4.3の④に情報処理安全確保支援士が挙がっています。支援士は、試験に合格したうえで登録して名乗る資格です(支援士の講習と登録の記事)。④は資格証明書の添付を求めているので、合格しただけで未登録の状態が④に当たるかは、資格基準からは読み取れません。ただ、①〜③のどれかに当たれば4.3は満たせます。④だけを頼りにする必要はありません。
研修の修了証には5年の期限がある
研修の修了証は、申請日から過去5年以内のものが要ります(4.2)。5年を過ぎた場合は、JRCA筆記試験を受け直し、合格から1年以内なら申請できます(AJ140 付属書2)。研修を先に受けて、登録は後で、という順番を考えている人は、期限を手帳に書いておくのがよさそうです。
まとめ
- ISMS審査員は、審査員補・審査員・主任審査員・エキスパート審査員の4区分(JRCA AI140 改定7版、2026年10月1日施行)
- 審査員補は、10年以内に4年以上の実務経験(うち2年以上は情報セキュリティ関連)、研修コースの修了、教育・訓練、倫理綱領で登録できる
- 審査員への格上げは、メンバーとして現地審査10日以上、初回認証か再認証とサーベイランスを各1回以上。主任審査員はリーダーとして3回以上・5日以上
- 審査員補は維持にも更新にも審査実績が要らず、CPDは1年ごとの申請のたびに5時間
- 筆者の経歴に当てはめると、情報セキュリティ分野に書くのはアカウント・アクセス権の管理とウェブフィルタリング。運用の経験が効きそうなのはリスクアセスメント、遠いと感じるのは報告書の作成。自分で進められるのは審査員補までで、その先は審査の場が要る
連載の入口は第1回です。審査の制度の全体は第2回、審査の流れは第35回にまとめています。
引っかかった点
- 格上げで担う作業の「リスクアセスメント」が何を指すのか、資格基準には説明がありませんでした。受審組織のリスクアセスメントを確かめる作業と読んでいますが、審査する側が審査の計画のために見立てる作業とも読めます
- AI140の表紙は、見出しと改定日の欄が「改定7版(2026年10月1日)」なのに、文書番号の欄だけ「改定6版」のままでした。ヘッダー・改定履歴・施行日に合わせて、改定7版として書いています
- AI140の引用文書は、ISO/IEC 27006:2015とその追補(2020年)のままです。第35回で読んだ認証機関の側は、2024年に改訂されたISO/IEC 27006-1です。この記事は、資格基準が引いている版のまま読んでいます
- 料金基準(AC220)は、表の文字を正しく読み取れなかったため、金額を載せていません
参考にした一次資料
- ISMS審査員 資格基準類(日本要員認証協会)——AI140 改定7版(2026年10月1日施行)、AI340 改定12版、AJ140 改定1版(2026年4月1日)、AC220 改定10版
- 情報処理安全確保支援士(IPA)