連載「ISMS審査員・監査への道」の第13回です。第12回では箇条8を扱いました。計画したことを、計画したとおりに回す段でした。
今回は9.1に入ります。回したものを見る段です。
読む前は「数字を測れという話だろう」と思っていました。正直、そこは少し違いました。9.1が求めているのは、測ることだけではありません。
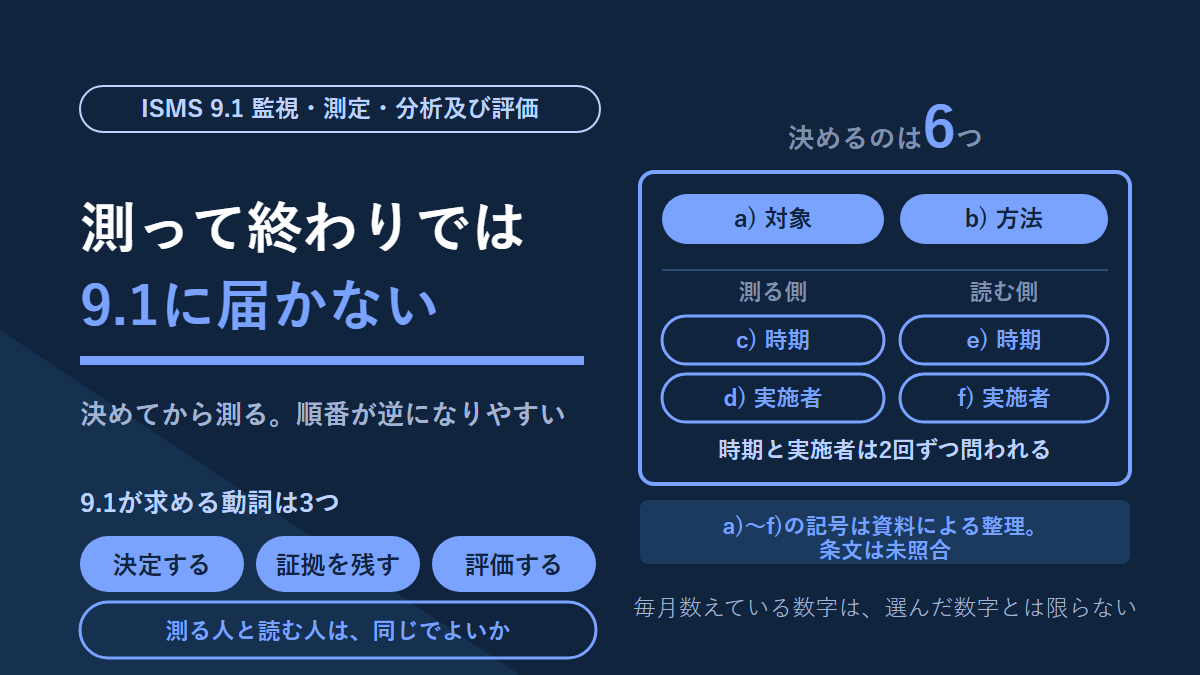
- 9.1が「測れ」で終わらず、何を・どう・いつ・誰がまで決めよと求める条項であること
- 決めることが6つあり、実施者が2回に分けて問われていること
- 方法に「比較可能で再現可能」という条件が付いていること
- 結果の証拠として、文書化した情報が要ること
- 2022年版の変更が、要求事項の追加としては挙げられていないこと
- 毎月数えている数字はあるのに、判断は体感になっている現場の話
9.1 監視、測定、分析及び評価とは —— ひとことで言うと
情報セキュリティがうまくいっているかを、決めた方法で見なさい。それが9.1です。
肝は「決めた方法で」のほうにあります。経済産業省の情報セキュリティ管理基準は、9.1に対応する項目をこう書いていました。組織は以下を決定し、その結果の証拠として文書化した情報を利用可能な状態とするとともに、情報セキュリティパフォーマンス及びISMSの有効性を評価する、と。
動詞が3つ入っています。決定する、証拠を利用可能な状態にする、評価する。
「測定する」はこの一文に出てきません。といっても、測らなくてよいという話ではありません。決める対象そのものが監視と測定ですし、結果の証拠を残せと言う以上、測っていなければ話が始まらない。
9.1が足しているのは、測る前と後です。用語の意味を確かめたいときはISMS用語集も合わせてどうぞ。
なぜ決めることから求めるのか
理由は単純で、決めていない測定は比べられないからです。
管理基準は、方法のところに条件を付けていました。妥当と考えられる、比較可能で再現可能な結果を生み出す方法とすること。この一文が9.1の性格を決めています。
先月の数字と今月の数字を並べるには、数え方が同じでなければいけません。担当者が替わっても同じ数え方になる必要もあります。数え方が揺れていると、増えたのか数え方が変わったのかを区別できなくなる。
だから方法を先に決めさせる。順番の作りは、第12回で見た8.1の「基準が先、管理が後」と同じです。
9.1で決める6つのこと
決めるものは6つあります。
| 記号 | 決めること |
|---|---|
| a) | 必要とされる監視及び測定の対象(情報セキュリティプロセス及び管理策を含む) |
| b) | 監視・測定・分析・評価の方法(比較可能で再現可能な結果を生み出すもの) |
| c) | 監視及び測定の実施時期 |
| d) | 監視及び測定の実施者 |
| e) | 監視及び測定の結果の、分析及び評価の時期 |
| f) | 監視及び測定の結果の、分析及び評価の実施者 |
a)からf)という記号の割り当ては、参照した解説書による整理です。管理基準のほうは記号を振らず、中黒の箇条書きで並べていました。順番は一致しています。筆者は規格の条文そのものを手元に持っていないため、記号の有無は照合できていません。ここは要確認として残しておきます。
並べてみると、同じことを2回聞いているのが見えてきます。時期と実施者が、測る側と読む側で別々に置かれている。
c)とd)が測る側、e)とf)が読む側。測る側・読む側という呼び方は筆者の整理ですが、時期と実施者を分けて決めさせているのは条項の形そのものです。ここは後でもう一度出てきます。
監視と測定と分析と評価は、どこが違うのか
条項名に4つの言葉が並んでいるので、切り分けておきます。
| 言葉 | やること | 止まりやすい形 |
|---|---|---|
| 監視 | 状態を見続ける | 画面は出ているが、誰も見ていない |
| 測定 | 値を出す | 値は出るが、記録に残らない |
| 分析 | 値を並べて傾向を見る | 単月だけを見て終わる |
| 評価 | 傾向に良し悪しの判断を付ける | 判断はしているが、根拠が残らない |
4つ並んでいるのは、どこかで止まりやすいからだと考えています。見続けているだけでは9.1に届きません。値が出ていても、判断が付かなければやはり届かない。
b)はこの4つをまとめて「方法」として決めさせます。時期と実施者のほうは、測る側と読む側に分かれて c) から f) に並ぶ形です。
結果の証拠は残す
9.1には、文書化した情報の要求も入っています。
決めた6つに従って測り、その結果の証拠を利用可能な状態にする。管理基準では、文書化すべきものを列挙した別の項目にも「パフォーマンス測定の結果」が挙がっていました。2か所で同じものを求めている形になります。
第11回で扱った7.5が、ここで効いてきます。「持っている」と「使える」は別物、という話でした。9.1の証拠は、まさに後から引き出されるためにあります。
2022年版で9.1はどう変わったか
結論から言うと、要求事項の追加や変更としては挙げられていません。
日本ISMSユーザグループのセミナー資料では、9.1の変更が2か所示されています。監視・測定・分析・評価の方法に関する注記を、本文へ移したこと。パフォーマンスとISMSの有効性を評価するという文を、条項の冒頭から最後へ移したこと。どちらも「要求事項の追加・変更」の欄が空欄でした。
第12回の8.1とは対照的です。あちらは外部から提供される製品・サービスの管理が、要求として追加されたと説明されていました。
| 条項 | 2022年版での変更 | 資料での評価 |
|---|---|---|
| 8.1 | 計画・管理の方法に2項目を追加。外部委託したプロセス → 外部から提供されるプロセス・製品・サービス | 要求事項の追加と説明されている |
| 9.1 | 注記を本文へ移動。評価を求める文を冒頭から最後へ移動 | 追加・変更としては挙げられていない |
同じ改定でも、条項によって性格が違う。連載を続けていて、ここは素直に面白いと感じました。
移した理由も資料に書かれていました。注記には推奨事項、つまり「〜することが望ましい」という書き方を置けない。それを解消するための修正だ、という説明です。どちらの変更も他のマネジメントシステム規格と共通の書式にそろえたもの、とされています。
評価の文を末尾へ動かした理由も腑に落ちました。監視・測定・分析・評価というサイクルの最後が評価であり、総括する要求として条項の最後に置くほうが自然だ、と。前の節で4つの言葉を切り分けましたが、条文の並びが同じ順番をなぞっていたわけです。
[現場]決めた覚えのない数字が、毎月出ている
筆者の周りで、日々目に入る数字は2つあります。
1つは問い合わせの件数です。電話やメールで受けた件数を数えて、月次の報告に載せています。もう1つはアラートの件数で、資産管理や監視に使っているツールが出してきます。ログの量や容量のほうは、正直あまり気にしていません。
ここで引っかかったのが、9.1 a) との順番の違いです。
規格は、必要とされる監視及び測定の対象を決定せよと言います。決めてから数える。現場はそうなっていません。決めた覚えのない数字が、先に毎月出ている。
数字があること自体は悪くありません。むしろ、何も数えていない組織よりずっと近い場所にいます。ただ9.1 a) には「情報セキュリティプロセス及び管理策を含む」という括弧書きが付いていました。問い合わせ件数そのものは業務運用の数字です。不審メールの報告やアカウントのロックだけを切り出せば情報セキュリティの指標になりえますが、筆者の現場でそう位置づけているわけではありません。数えていることと、測定の対象として決めていることは別、ということです。
数え方は再現できる。判断が再現できない
b) の「比較可能で再現可能」に当ててみると、意外な形が出てきました。
問い合わせ件数の数え方は、電話とメールの本数です。受けた経路の数をそのまま数える。これは誰がやっても同じ結果になります。再現性という意味では、むしろ強いほうです。
詰まるのは、その先でした。アラートが今月は多いと感じるのは何と比べてか。答えは体感です。先月の数字を引っ張ってきて並べるわけでも、去年の同じ時期と突き合わせるわけでもない。長く見ていれば、多いか少ないかは分かります。
これを緩いと書くつもりはありません。20年見てきた人の体感は速く、たいてい当たります。
問題は別のところにあります。体感は、外から見たときに根拠を示せない。審査で問われるのは体感が当たるかどうかではなく、何と比べたのかを言えるかどうかです。
第8回で、受容と放置は外から見ると記録の有無でしか区別できない、と書きました。同じ型がここにも出ます。分析と評価をやっているのに、やったと示せない。9.1で指摘が出るとしたら、この隙間からでしょう。
測る人と読む人が同じであること
前述の通り、9.1は時期と実施者を測る側と読む側で分けて決めさせます。
筆者の場合、両方とも自分です。数字を出すのも自分で、多いか少ないかを判断するのも自分。そのうえで職員に報告します。
規格が分けて聞いているのだから問題があるように見えるかもしれません。筆者はそう考えていません。数字の背景を一番知っているのは、出した本人です。分けたほうが精度が落ちる場面もあります。
第6回で、作業上の責任は筆者にあり権限は職員にある、と書きました。あれと同じ構図です。歪みではなく分担でした。
ただし9.1で同じでよいことと、9.2の内部監査で同じでよいことは別です。次回の話になります。9.1で問われるのは、同じであってよい理由を言えるかどうかだと考えています。「人がいないので」ではなく「背景を知っている者が分析・評価するほうが妥当だと判断した」と言えれば、説明になります。
残っているのは集計ではなく、元の履歴だった
いちばん考えさせられたのは、数字のその後です。
月次でまとめた件数は、報告に出したところで役目が終わります。何年分かを並べて眺めたことはありません。一方で、問い合わせの履歴そのものは別の台帳で管理されていて、こちらは残っています。システムの入れ替えのたびに保管され、過去を調べるときに実際に引き出されます。
9.1が求める「結果の証拠を利用可能な状態にする」を、この台帳は満たしているように見えます。保管されているだけでなく、使われているからです。
ただ、向きが違います。
規格が求める分析と評価は、傾向を見る方向です。時系列に並べて、増えているか減っているかを読む。台帳を引くのはその逆で、特定の一件を探しに行く方向でした。同じデータが残っていても、使われ方は別物です。
区切り方にもそれが出ています。台帳が切れるのは年度ではなく、システムの入れ替えでした。傾向を追うなら年度、事例を探すなら機器の世代。どちらが正しいという話ではなく、何のために残しているかが形に出ているのだと思います。
データは残っている。使われてもいる。足りないのは、傾向として読み直す一手だけ。9.1をここまで読んできて、そう整理できました。ここは規格の文面ではなく、筆者の見立てです。
よくある落とし穴/審査で指摘されやすい点
規格の文面から素直に読める範囲で、突かれやすいところを挙げておきます。
- 対象は決めてあるが、方法が書かれていない。9.1は6つとも決めよと言っています。対象だけでは半分です
- 数え方が人によって違う。前述の通り、比較可能で再現可能という条件が付いています。前任者と数え方が違っていたら、その境目で傾向が切れます
- 測りっぱなしで、分析と評価の担当が決まっていない。e)とf)が空欄のまま、という形です
- 判断はしているのに、跡が残っていない。体感で分かる現場ほど抜けやすいところです
- 集計は残っているが、元のデータがない。逆に、元のデータはあるが集計されていない。どちらも証拠としては片肺です
- 対象が業務運用の数字だけになっている。a)の括弧書きは、情報セキュリティプロセス及び管理策を含むと書いています
どれも、やっていないから起きる話ではありません。やっているのに示せない。指摘はだいたいその隙間から出ます。
まとめ
- 9.1が求めているのは、測ることだけではありません。決定する、証拠を利用可能な状態にする、評価する。管理基準の一文に並ぶ動詞はこの3つでした
- 決めるのは6つ。対象、方法、測る時期、測る人、読む時期、読む人。時期と実施者が2回ずつ問われています
- 方法には「比較可能で再現可能」という条件が付きます。数え方が揺れると、傾向が読めなくなります
- 結果の証拠として、文書化した情報が要ります。管理基準は、文書化すべきものの一覧にも「パフォーマンス測定の結果」を挙げていました
- 2022年版の変更は2か所ありますが、要求事項の追加・変更としては挙げられていません。注記に推奨事項を置けないための移動だと説明されています。8.1とは性格が違います
- 毎月数えている数字があっても、測定の対象として決めた数字とは限りません。筆者の現場に当てはめて足りないと感じたのは、判断そのものではなく、何と比べてそう判断したのかを言葉にする一手でした
次回は9.2の内部監査、9.3のマネジメントレビュー、箇条10の改善を扱います。9.1では測る人と読む人が同じでよい、という話をしました。9.2になると前提が変わります。自分のやった仕事を自分で監査してよいのか、という線が引かれるからです。→ 第14回で扱いました。
用語の意味を確認したいときはISMS用語集に戻ってください。連載の入口は第1回です。
参考にした一次資料
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 9.1に対応する項目で確かめました。決定する6つ、結果の証拠としての文書化した情報、方法に付く条件の3点です。JIS Q 27001:2023とJIS Q 27002:2024に準拠した版です
- 情報セキュリティマネジメントシステム(ISMS)2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … このうち「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、9.1の2か所の変更、その主旨、要求事項の追加・変更の評価を確認しました
- ISMS適合性評価制度の概要(一般社団法人情報マネジメントシステム認定センター) … 制度の入口。認証基準の版数はこのサイト内の一覧から辿れます
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で学習に使っている教科書。9.1の6項目に対する a)からf) の割り当ては、ここを参照しました
引っかかった点
9.1の6項目に a) から f) の記号が振られているかを、条文では確かめていません。管理基準は記号なしの箇条書きでした。記号の割り当ては教科書の整理によるもので、この記事もそれに従っています。
改定内容の「第1段落」「第3段落」という言い方も、解説資料の表記をそのまま使いました。規格本文の段落構成そのものは見ていません。
附属書Aの管理策番号も本文には出していません。監視やログに関わる管理策があるはずですが、番号を照合できていないためです。
管理基準については、意見公募時に公開されていた版から本文を読みました。第12回で確定版から確認した項目と、同じ箇所の記述が一致することは確かめています。ただし9.1に当たる項目そのものを、確定版で突き合わせたわけではありません。