連載「ISMS審査員・監査への道」の第11回です。第10回では、7.1から7.4までの資源・力量・認識・コミュニケーションを扱いました。そこで「証拠として残してください」と書いたものを、どう作って、どう管理するか。それを決めているのが今回の7.5です。
方針、適用宣言書、力量の証拠。この連載では、条項ごとに「文書化した情報」という言葉が出てきました。正直、毎回「また出てきた」と思いながら書いていた言葉です。
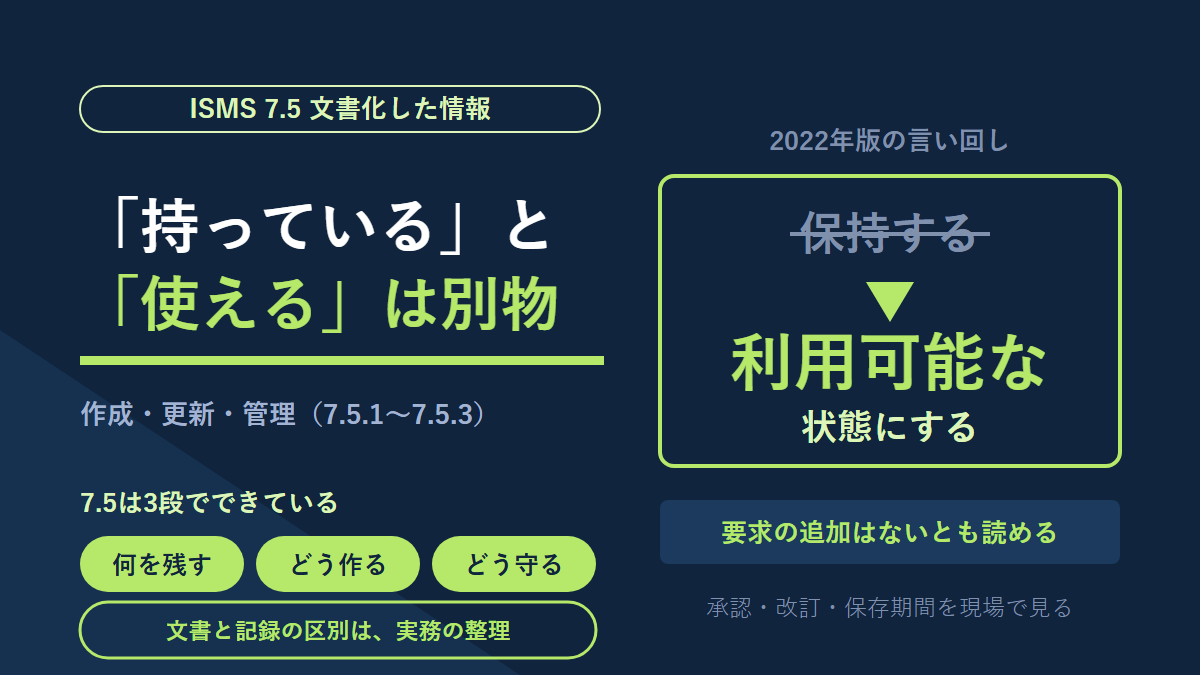
今回はその言葉そのものを読みます。規格が求めているのは、紙やデータを持っていることではありません。必要な人が、必要なときに使える状態にしておくことです。その差がどこに出るのかを中心に書きます。
- 7.5が「何を残すか/どう作るか/どう管理するか」の3段に分かれていること
- 規格が名指しする文書は、資料によって数え方が違うこと
- 「文書」と「記録」の区別は、規格の用語ではなく実務の整理であること
- 2022年版の変更が、7.5の条文ではなく各条項の「保持する」という言い回しの側にあること
- 承認・改訂・保存期間の3点で、行政の仕組みと7.5を突き合わせた結果
7.5 文書化した情報とは —— ひとことで言うと
ISMSに必要な紙とデータを、作り方と置き方まで含めて管理しなさい、という要求です。
文書化した情報(ぶんしょかしたじょうほう)は、規格が「管理して残すべき情報」をまとめて呼ぶ言葉です。紙でも電子でもかまいません。7.5は、次の3つの細分箇条でできています。
| 細分箇条 | 一言でいうと | 問われること |
|---|---|---|
| 7.5.1 一般 | 何を残すか | 規格が名指しするもの+組織が必要と決めたもの |
| 7.5.2 作成及び更新 | どう作るか | 識別・形式と媒体・レビューと承認 |
| 7.5.3 文書化した情報の管理 | どう置いて、どう守るか | 使える状態・保護・配付から廃棄まで |
用語の意味に迷ったら、ISMS用語集も合わせて見てください。
7.5.1 何を残すか —— 名指しされるものと、自分で決めるもの
規格が求める文書化した情報は、2つの源から来ます。
1つは、各条項が「文書化した情報として」と名指ししているものです。適用範囲(4.3)、情報セキュリティ方針(5.2)、適用宣言書(6.1.3)、力量の証拠(7.2)などが当たります。もう1つは、ISMSの有効性のために組織が必要と決めたものです。
名指しされる数は、資料によって違います。教科書の整理では14か所。経済産業省の情報セキュリティ管理基準は、7.5.1に当たる項目として7つを並べています。何を名指しとして数えるかが、資料によって違うということです。
件数を覚えるより、計画・運用・評価・改善の各段に散らばっている、と押さえるほうが実務では役に立ちます。7.5は、その散らばった要求をまとめて管理するための箇条、と私は読んでいます。
もう1つ見落としやすいのが、程度は組織によって違ってよいという点です。管理基準は、組織の規模や業務の種類、プロセスの複雑さ、人の力量によって変わりうると添えています。同じ基準は、内容はどの文書に書いてあってもかまわない、とも書いています。1テーマ1文書で揃える必要はありません。
7.5.2 どう作るか —— 識別・形式・承認
作るとき、あるいは更新するときに求められるのは3点です。
| 観点 | 中身の例 | ねらい |
|---|---|---|
| 識別と記述 | 表題、日付、作成者、参照番号 | どれが何の文書か、取り違えない |
| 形式と媒体 | 言語、ソフトウェアの版、図表/紙か電子か | 読む人が読める形にする |
| レビューと承認 | 適切で妥当かを確かめ、承認する | 誰が認めた内容かを残す |
誰が承認するか、何段階の承認にするかは、規格が決めていません。そこは組織が決める側です。
解説書には、文書の階層ごとに作成者・審査者・承認者を割り振った例がよく載っています。便利な型ですが、規格の要求ではなく一つの作り方です。
7.5.3 どう置いて、どう守るか —— 使える状態と、守られた状態
管理の目的は2つあります。
1つ目は、必要なときに、必要な場所で使えること。2つ目は、漏えいや不適切な使用、改ざんから守られていることです。この2つを満たすために、次の活動を決めておきます。
| 活動 | 決めること |
|---|---|
| 配付・アクセス・検索・利用 | 誰に届けるか。誰が見られて、誰が変えられるか |
| 保管・保存 | どこに置くか。年月が経っても読める状態か |
| 変更の管理 | 版をどう付けるか。どれが最新か |
| 保持・廃棄 | いつまで残すか。期限が来たらどうするか |
外から入手した文書も、必要なものは同じように識別して管理します。国のガイドラインや、ベンダーから受け取った手順書などが当たるはずです。
「文書」と「記録」は、規格の言葉ではない
解説書の多くは、文書化した情報を「文書」と「記録」に分けて説明します。手順や計画のように改訂していくものが文書。運用の結果として残し、あとから書き換えない前提で扱うものが記録です。
ただ、2022年版の規格は両方を「文書化した情報」と呼び、言葉のうえでは分けていません。この区別は、実務の整理として持っておくのが正確だと考えています。
区別そのものは役に立ちます。文書は、最新版がどれか分かることが大事。記録は、あとから不適切に変えられていないこと、つまり証拠としての信頼性が大事になります。守りたいものが違うので、同じ管理ルールを当てると片方がずれます。
2022年版で変わったこと —— 「保持する」から「利用可能な状態にする」へ
結論から言うと、2022年版の改定解説資料は、7.5を独立した変更項目としては挙げていません。この変更を扱っているのは、改定箇所の一覧の最後に置かれた「全般」の項です。
変わったのは、ほかの条項の言い回しです。「文書化した情報を保持する」と書かれていた箇所の多くが、「利用可能な状態にする」に置き換わりました。解説資料は、持っているのに使えない状態を避けるための変更だと説明しています。第9回で扱った6.2 g)も、この流れの中にあります。
ただし、同じ資料は留保も付けています。7.5.3は前の版から「使える状態」を求めていたので、要求の追加はないとも読める、というものです。「2022年版で文書管理が厳しくなった」と言い切るのは、行き過ぎだと思います。
[現場]承認は、ワークフローに乗るかどうかで決まる
筆者の現場では、委託側が作る文書に職員の承認が付くかどうかは、文書の種類で分かれます。分かれ目は、グループウェアのワークフローに乗せるかどうかです。
ワークフローに乗った文書には、起案者・日付・件名・承認者が自動で残ります。7.5.2の識別、そしてレビューと承認に対応する仕組みが、すでにある形です。正直、ISMS用に承認欄つきの様式を新しく作るより、よほど確実だと思います。
もちろん、乗せただけで7.5.2に答えたことにはなりません。形式や媒体が読む人に合っているか、内容を確かめたうえで承認しているか。そこは仕組みの外側の話です。
一方で、ワークフローに乗らない文書には承認がありません。作業のための手順メモや下書きがそうです。これを緩さと見るのは違うと考えています。すべてを承認に回せば、日々の作業が止まるからです。
規格の側から見ると、この線引きは7.5.1の「組織が必要と決めたもの」に当たります。問われるのは、どの文書をワークフローに乗せるのか、その理由を言えるかどうかです。線引きが慣習のままだと、審査で「なぜこれは承認が要らないのか」と聞かれたときに答えが割れます。
[現場]規程や手順書の改訂を、ほとんど見かけない
筆者の手元では、規程や手順書が改訂されたという場面をほとんど見かけません。
これには2通りの読み方があります。1つは、変える必要がないほど安定している。もう1つは、改訂はされているのに、筆者の立場まで届いていない。7.5.3でいえば配付の問題です。派遣という立場からは、どちらなのかを判別できません。
判別の手がかりになるのが、版と改訂日の欄です。改訂履歴が付いていれば、「何年も改訂が要らなかった」と説明できます。版の欄が空白のまま年数が経った文書は、安定なのか放置なのか、外から区別できません。
なお、筆者の現場では台帳類を年度で区切らず、通年で1つのファイルを使い、過去分は別名で保存しています。現行版が常に1つに決まる運用なので、最新版の識別という点では強い形だと思います。足りないとすれば、いつ何が変わったかの記録のほうでしょう。
[現場]ログの保存期間は、機器の設定と容量で決まっている
ログをいつまで残すかは、筆者の認識では、機器やシステムの設定と容量で決まっています。
 まもる
 しろ
7.5.3は、保持と廃棄を組織が決める活動として並べています。設定値で期間が決まること自体は、問題ではありません。容量から決まった期間を見て、組織が「それで足りる」と判断していれば、それは組織の決定です。判断していなければ、期間を決めているのは機器の側になります。
外から見ると、この2つは区別できません。違いが表に出るのは、インシデントの調査で過去へ遡るときです。遡りたい日付が、保存期間の外にあった。そう気づくのは、たいてい事故の後です。
行政には、公文書の保存年限を定める仕組みが昔からあります。紙の文書は、その仕組みで残す期間が決まります。一方、機器のログはその外側に置かれやすいのだと考えています。ログの取得と保管は、附属書Aの管理策(A.8.15 ログ取得)でも扱われます。附属書Aは第3期で読む予定です。
よくある落とし穴/審査で指摘されやすい点
最新版がどれか分からない
版と改訂日の欄がない文書は、並べられたときにどれが正か決められません。前述の通り、版の欄は「改訂が要らなかった」ことの証拠にもなります。空欄のまま運用しないことです。
「ある」のに、届いていない
2022年版で強調されたのが、この点です。ファイルサーバの奥にあって、使う人が場所を知らない文書は、利用可能とは言いにくい。第3回の用語集でも触れたとおり、方針が読まれない原因の一つは置き場所でした。
記録をあとから整える
審査の前に、記録の体裁を整えたくなる気持ちは分かる。ただ、記録は証拠として信頼できることに価値があります。記録の保護は附属書Aの管理策(A.5.33 記録の保護)でも扱われます。誤りを直すなら、訂正の履歴が残る形が安心です。
保存期間を機器に任せきりにする
設定値を使うのはかまいません。その期間で足りるかを誰かが判断し、判断したことを残しておく。それだけで、機器の都合が組織の決定に変わります。
文書を作りすぎて回らなくなる
文書化の程度は、組織の規模や複雑さで変わってよいとされています。解説書の文書体系をそのまま写すと、更新されない文書が増えます。更新されない文書は、最新版の識別を難しくするだけです。
まとめ
- 7.5は「何を残すか(7.5.1)/どう作るか(7.5.2)/どう管理するか(7.5.3)」の3段でできている
- 名指しされる文書の数は、資料によって数え方が違う。件数より、計画から改善まで散らばっていることを押さえる
- 誰が何段階で承認するかは、組織が決める。文書化の程度も組織によって違ってよい
- 「文書」と「記録」の区別は実務の整理。規格は両方を「文書化した情報」と呼ぶ
- 2022年版の改定解説資料は、7.5を独立した変更項目としては挙げていない。「全般」の項で、各条項の「保持する」が「利用可能な状態にする」に変わったと説明している。ただし要求の追加はないとも読める
- 承認の線引き、改訂の履歴、保存期間の判断。どれも仕組みは現場にある。問われるのは、その線を引いた理由を言えるか
- 次回(第12回)は箇条8、運用を扱います。今回管理の仕方を決めた文書化した情報を、実際に使って回す段の話です。9.1の監視・測定・分析・評価は、その次の回に分けました
用語の意味を確認したいときはISMS用語集に戻ってください。連載の入口は第1回です。
参考にした一次資料
- ISMS適合性評価制度の概要(一般社団法人情報マネジメントシステム認定センター) … 制度の入口。認証基準の版数はこのサイト内の一覧から辿れます
- 情報セキュリティマネジメントシステム(ISMS)2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … このうち「ISO/IEC 27001改定内容と関連規格の動向」(山下真/ISO/IEC JTC 1/SC 27 WG1・WG4)で、「保持する」から「利用可能な状態にする」への変更と、その評価を確認しました
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 7.5.1〜7.5.3に当たる項目を確認しました。文書化の程度が組織で変わりうることと、外部から入手した文書の扱いも、ここで確かめています。JIS Q 27001:2023とJIS Q 27002:2024に準拠した版です
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で学習に使っている教科書。文書化した情報14か所の整理、文書と記録の区別を参照しました
引っかかった点
7.5.3の管理の活動に、a)からf)の記号がどう割り振られているかは、規格の条文で確かめていません。教科書は記号付きで、管理基準は記号なしの箇条書きでした。この記事では、記号を使わずに活動の中身で書いています。
もう1つ、機器のログが7.5の「文書化した情報」に入るのかどうかは、はっきり言えません。組織がISMSに必要と決めれば入る、と私は読んでいます。ただ、ログそのものの扱いは附属書Aの側にも管理策があります。本文では両方に触れるだけにとどめ、どちらの要求かは言い切っていません。