 まもる
あれ?have i been pwnedって本物のサイト?もしかして偽物もあるの…?
そんなふうに不安になったこと、ありませんか?
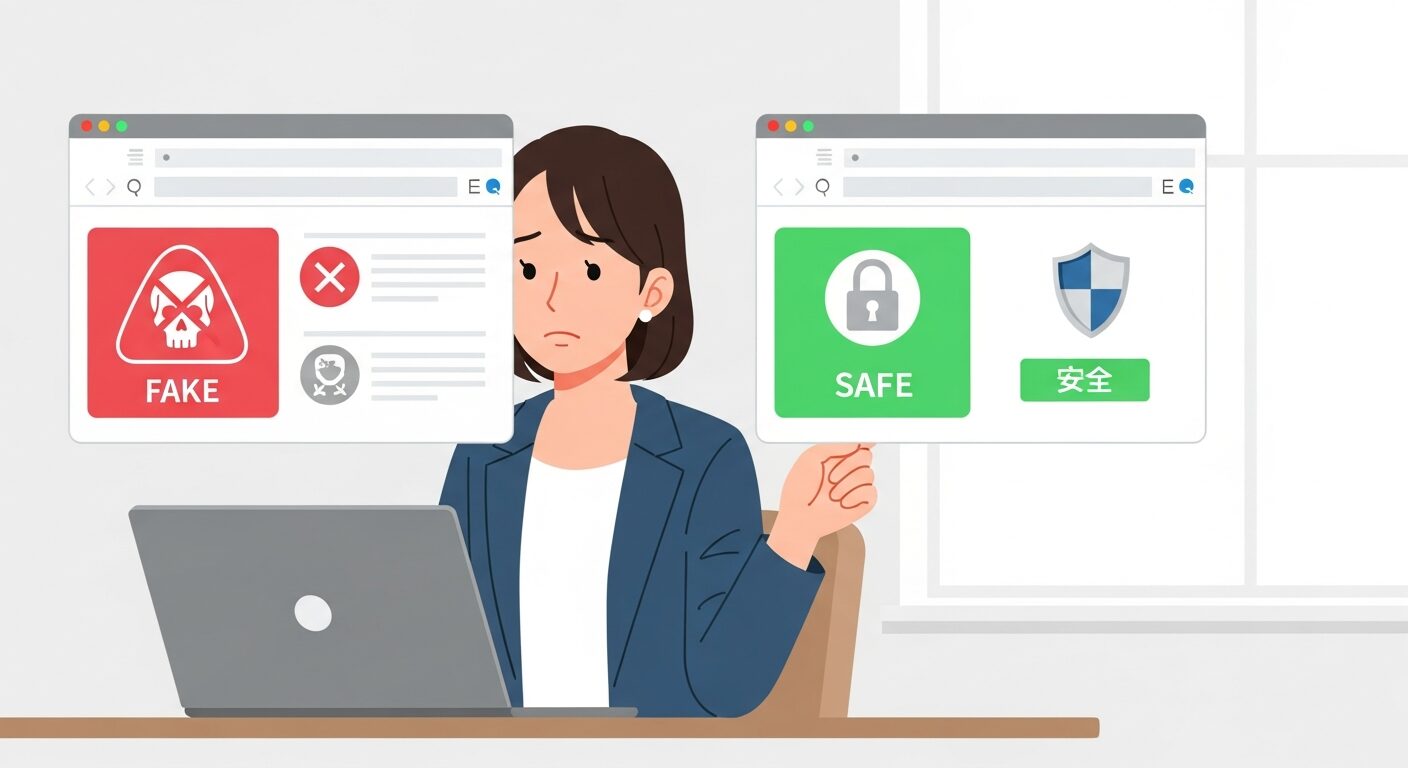
名前の知られたサービスほど、見た目をまねた偽サイトを作られやすいものです。
この記事では、「have i been pwned」は偽物もある?安全に使うためのチェックポイントとして、本物サイトの見分け方や安全な流出チェック方法を、やさしく丁寧にまとめました。
実際、IPAの「情報セキュリティ10大脅威 2026」でも、個人向けの脅威に「インターネット上のサービスからの個人情報の窃取」が入っています。迷惑メールの増加や、ダークウェブでの情報拡散など、放っておくと怖いケースもあります。
無料でも安全に使えるの?英語ばかりで大丈夫?日本語での使い方やiPhoneでの対策もご紹介しているので、セキュリティ初心者さんも安心です♪
 しろ
「ここにメアドを入れて大丈夫?」と不安になりますよね。
本物は、IPAの資料でも紹介されているサービスです。ただ、まねた偽サイトには気をつけたいところ。見分け方を一緒に確認しましょう。
- 本物サイトと偽サイトの見分け方
- メールアドレス流出の確認方法と注意点
- 無料でも安全に使うためのポイント
- 流出後に取るべき具体的なセキュリティ対策
先に結論:have i been pwnedの本物のURLと安全性
本物の have i been pwned(ハブ・アイ・ビーン・ポウンド。以下HIBP)は、「https://haveibeenpwned.com/」の1つだけです。運営しているのは、オーストラリアのセキュリティ研究者 Troy Hunt(トロイ・ハント)氏です。
本物であれば、メールアドレスを入れて調べること自体の心配は小さいと考えています。理由は、このあとの「HIBPの安全性」で詳しく書きました。迷ったときは、次の表で判断してください。
| こんなとき | どうする |
|---|---|
| URLが haveibeenpwned.com ではない | 何も入力せずに閉じる |
| メールアドレスの確認なのに、パスワードやカード番号を聞かれた | 偽サイトを疑う |
| 結果が「流出なし」だった | ニュースの漏えいの対象外とは限らない。会社のお知らせで確かめる |
| 結果が「流出あり」だった | パスワード変更と二段階認証を済ませる |
しろ「have i been pwned」は偽物もある?安全に使うためのチェックポイント

- 本物サイトの見分け方と注意点
- 安全に流出チェックする方法とは?
- have i been pwnedの安全性:メールアドレスを入れても大丈夫な理由
- 日本語で使える?have i been pwnedの使い方と、公的な指針との関係
- 電話番号の流出も調べられるの?
本物サイトの見分け方と注意点
HIBPを安全に使いたいなら、本物サイトかどうかをしっかり見分けることが第一歩です。
公式サイトのURLは https://haveibeenpwned.com/ の1つだけです。綴りを1文字だけ変えたドメインや、「-check」のような語を足したドメインは、偽サイトを疑ってください。
見分けるときは、次の3つを確かめると取り違えにくくなります。
- アドレスバーのドメインが「haveibeenpwned.com」と1文字ずつ一致しているか(スマホはアドレスバーをタップするとURL全体が見えます)
- 検索結果の「スポンサー」枠や、メール・SMSのリンクから開いていないか
- 一度確かめたら、次からはブックマークから開く
偽サイトに入力した情報は、そのまま第三者に渡ってしまうおそれがあります。IPAの「情報セキュリティ10大脅威 2026」でも、個人向けの脅威に「フィッシングによる個人情報等の詐取」が挙がっています。
なお、アドレスバーの鍵マークは「通信が暗号化されている」という印です。偽サイトでも鍵マークは付けられるので、本物かどうかの判断には使えません。確かめるのは、あくまでドメイン名です。
英語表記に少し不安を感じる方もいるかもしれません。それでも、公式のURLさえ確かめられれば、怖がりすぎなくてよいツールだと考えています。
安全に流出チェックする方法とは?
HIBPの使い方は、メールアドレスをフォームに入力するだけです。数秒で結果が出ます。流出が見つかると赤い表示になり、漏えい元のサービスが新しい順に並びます。見つからなければ、紙吹雪のアニメーションが出ます。


その後の対策が非常に大切です。赤い表示が出たときは、速やかにパスワードを変更し、二段階認証を有効にしてください。同じパスワードを使い回していると、1か所の漏えいが他のサービスにも広がるためです。
今後の漏えいを知りたいなら、HIBPの通知メール(Notify me)に登録しておく方法があります。Firefoxの開発元Mozillaの「Mozilla Monitor」も、HIBPのデータを使った漏えい通知を無料で提供しています。
注意点としては、流出したメールアドレスが同じパスワードで使われていた場合、他のサービスでも全面的に見直しが必要になることです。これを怠ると、一度の流出が複数サービスの突破につながる恐れがあります。少し面倒でも、この部分をしっかり対応することが安全につながります。
have i been pwnedの安全性:メールアドレスを入れても大丈夫な理由
本物(haveibeenpwned.com)であれば、メールアドレスを入れて調べても、心配は小さいと考えています。IPAの10大脅威の解説書でも、漏えいを調べるサービスの例として挙げられています(詳しくは後述)。
英語だけの画面に、聞き慣れない名前。そこへいきなりメールアドレスを求められると、怪しく見えるのは自然なことです。名前の「pwned」は、ゲームやネットのスラングで「やられた」という意味です。「自分はやられていないか」を確かめるサイト、という名前になっています。
運営しているのは、オーストラリアのセキュリティ研究者 Troy Hunt 氏です。Microsoftから「MVP」や「Regional Director」という称号を受けていますが、社外の専門家に贈られる名誉称号で、Microsoftの社員ではありません。HIBPのデータは、Mozillaやパスワード管理ソフトの1Passwordでも使われています。
会員登録をしなくても、メールアドレスを入れるだけで調べられます。通知メールも無料です。有料なのは、会社のドメイン単位の検索や、システムから呼び出すAPIの利用です。
入力したメールアドレスについては、運営者がFAQで「サイトとして明示的に記録しているものはない」と説明しています(アクセス解析などは除く)。また、知られたくない種類のサイトの漏えいは、持ち主だと確認できた人しか結果を見られません。
一方で、画面がすべて英語なのはデメリットです。また、流出後の対策は自分で進めるしかありません。その点は理解して使い始めましょう。
日本語で使える?have i been pwnedの使い方と、公的な指針との関係
HIBPは英語のサイトです。ただ、操作はメールアドレスを入れてボタンを押すだけなので、英語が苦手でも迷いにくいと思います。同じデータを使った通知サービスには、Mozillaの「Mozilla Monitor」もあります。
IPAの「情報セキュリティ10大脅威 2025」の解説書[個人編]では、漏えいしたメールアドレスを検索できるサービスの例として、HIBPが出典に挙げられています。2024年版の解説書も同じ扱いです。なお、2026年版の個人向けハンドブックには、HIBPの名前は出てきません。もう一つ関係が深いのが、パスワードの扱いを定めた指針です。
アメリカのNIST(米国国立標準技術研究所)が2025年8月に出した指針「SP 800-63B-4」は、サービスを運営する側に、過去の漏えいで出回ったパスワードとの照合を求めています。HIBPが公開している漏えいパスワードのデータ(Pwned Passwords)は、こうした照合に使えるデータの一つです。
気をつけたいのは、流出元のサービス名や日付などが英語で表示される点です。ある程度の読み取りは必要になります。
電話番号の流出も調べられるの?
現在、HIBPのWebサイトでは電話番号の検索はできません。ただし、過去には一時的に対応していたことがあります。
2021年に起きたFacebookからの5億件以上の情報流出事件では、電話番号も含まれており、開発者のTroy Hunt氏が特例で電話番号検索機能を導入した経緯があります。
その後、2025年5月のサイト刷新(HIBP 2.0)で、Webサイトからは電話番号の検索が外れました。運営者は、電話番号を含む漏えいがごく一部しかないことや、電話番号あてに通知のSMSを送る費用などを理由に挙げています。
電話番号の流出を一度調べたいなら、トレンドマイクロの無料の「個人情報の流出チェック」が携帯電話番号に対応しています(2026年10月23日に入力画面で確認)。
結果を見るには、トレンドマイクロのアカウントへのログインが必要です。継続して見張りたい場合は、ダークウェブ監視の機能を持つ有料のセキュリティソフトが候補になります。
ただ、ダークウェブ監視と名の付く機能でも、見張れる項目はソフトごとに違います。電話番号が入っていないものもあるので、正直、名前だけで選ぶと外しやすいところです。主な3社を、公式の案内にある項目で並べました。
広告(PR):表の「移動先」のリンクは広告です
| ノートン | ウイルスバスター | ESET | |
|---|---|---|---|
| 入っている製品 | ノートン 360 デラックス/プレミアム | トータルセキュリティ(スタンダード/プレミアム) | アルティメットのみ |
| メールアドレス | 5件 | 5件 | ○ |
| 電話番号 | 5件 | 5件 | - |
| カード番号 | 10件 | 10件 | - |
| 銀行口座 | 10件 | 5件 | ○ |
| 名前・住所 | 住所5件 | - | ○(英字で登録) |
| 移動先 | 定番のセキュリティソフト ノートン 360 | ウイルスバスター製品ラインナップ | 巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ |
※リンクはどれも各社の公式サイト(広告)に移動します。漏えい監視が入っているのは、ノートンはデラックス以上、ウイルスバスターはトータルセキュリティ、ESETはアルティメットです。料金はこの表に載せていないので、移動先で確かめてください。
表のとおり、電話番号まで見張りたいなら、候補はノートンかウイルスバスターになります。どちらも、見張りたい番号を自分で登録してから使う仕組みです。ESETの監視は名前・住所・メールアドレスが中心で、公式の一覧に電話番号とカード番号がありませんでした。
気をつけたい点もあります。ESETは日本語での監視に対応しておらず、名前や住所は英字で登録します。日本の会社から漏れた情報がどんな表記で出回るのか、英字の登録で拾えるのかは、筆者には判断がつきませんでした。ウイルスバスターの監視は、使えるのが契約者1名だけです。
そして、どのソフトでも、すべての漏えいを見つけられるわけではありません。トレンドマイクロも「すべての個人情報の流出を検知することを保証するものではありません」と書いています。見つかっても、出回った情報を消せるわけではなく、やることは後で紹介する3ステップと同じです。
電話番号で調べられるサイトを、入力欄まで確かめて一覧にしました。終わってしまった方法と、漏れていたときに先に打てる手もまとめています。
have i been pwnedで調べた後にやるべきセキュリティ対策とは

- 結果が「流出なし」でも安心しきれない理由
- メールアドレス流出の本当のリスク
- 急に来た迷惑メール…原因はこれかも
- ダークウェブに載ったときの対応策
- iPhoneでパスワード漏えい通知を出す方法
結果が「流出なし」でも安心しきれない理由
HIBPで調べられるのは、運営者が流出データそのものを手に入れて取り込んだ漏えいだけです。会社が漏えいを発表しても、そのデータがHIBPに届かなければ、検索結果には出てきません。
とくに国内のサービスの漏えいは、HIBPに載っていないことが多いと考えています。最近ニュースになった漏えいで自分が対象かどうかは、その会社の公式サイトのお知らせと、会社から届く通知で確かめてください。
しろメールアドレス流出の本当のリスク
メールアドレスが流出すると、詐欺メールが届きやすくなったり、他のサービスへの不正ログインを試されたりするおそれがあります。知らない差出人から、金融機関の案内やログイン通知が突然届いたら、まず詐欺を疑ってください。そうなると、精神的にも疲れてしまいますよね…。
急に来た迷惑メール…原因はこれかも
急に迷惑メールが増えたら、過去に登録したサービスから情報が漏れたサインかもしれません。退会したサービスに情報が残っていて漏れることや、古い登録先から漏れたアドレスが転売されることも考えられます。
もう一つ注意したいのが、漏えいの報道があった直後です。漏えいした会社を名乗る「お詫び」や「補償」のメール・SMSが届いても、リンクは開かないでください。
実際、タイムズカーの漏えいのお知らせ(2026年9月28日)でも、会社を装ったメール・SMS・電話への注意が呼びかけられていました。確かめるときは、ブックマークや公式アプリから会社のサイトを自分で開き、お知らせを読むと取り違えにくくなります。
ダークウェブに載ったときの対応策

ダークウェブで自分の情報を見つけたら、まず心を落ち着けて次の3ステップを踏んでください
- パスワード変更+二段階認証の設定
- 流出したサービスのログイン履歴や再発行通知設定の確認
- クレジットカードや銀行口座の不正利用チェック
ちなみに2025年6月には、合計約160億件のログイン情報を含むデータが見つかったと、海外のセキュリティメディアCybernewsが報じています。パスワードだけでなく、ログイン状態を保つクッキーなども含まれていたとされます。過去の漏えいとの重複を含む集計とみられますが、この規模ともなると、不安になりますよね…。
パスワード変更と二段階認証は、漏えいが分かったら早めに済ませたい対策です。ここまで終えていれば、この件でやるべきことはほぼ片付いています。あとはしばらくのあいだ、カードの明細やログイン通知に見覚えのないものがないか、気にかけておけば足ります。
流出元のサービスを退会すれば解決、とは限りません。2026年11月のニトリの発表を例に、退会で変わること、変わらないことを、ニトリ情報漏洩で退会する前にまとめました。
iPhoneでパスワード漏えい通知を出す方法

iPhone(iOS 14以降)は、保存したパスワードが漏えいデータに含まれていないかを確かめ、見つかると知らせてくれます。iOS 18以降は「パスワード」アプリで管理します。手順はAppleのiPhoneユーザガイドにもあります。
「パスワード」アプリを開く → 「セキュリティ」をタップ → 漏えいに含まれていたパスワードが一覧で表示される
総括:have i been pwned 偽サイトに注意!本物を見分ける15のポイント
- 本物のHIBPは https://haveibeenpwned.com の1つだけ。それ以外のURLには何も入力しない
- 綴りを1文字変えたドメインや、余計な語を足したドメインは偽サイトを疑う
- 鍵マークは通信の暗号化の印で、本物の証拠にはならない。確かめるのはドメイン名
- 検索広告やメール・SMSのリンクからではなく、ブックマークから開く
- 偽サイトに入力した情報は、第三者に悪用されるおそれがある
- メールアドレスの確認で、パスワードやカード番号を聞かれることはない
- 運営者はTroy Hunt氏。MicrosoftのMVPなどは名誉称号で、社員ではない
- HIBPのデータは、Mozilla Monitorや1Passwordでも使われている
- 調べるのも通知メールも無料。画面は英語だが、操作はメールアドレスを入れるだけ
- IPAの10大脅威の解説書(2024年版・2025年版)は、漏えいを調べるサービスの例としてHIBPを挙げている。NISTの指針はHIBPを名指ししていない
- 電話番号の検索は、2025年5月の刷新でWebサイトから外れた
- 「流出なし」でも、ニュースで報じられた漏えいの対象外とは限らない。会社のお知らせで確かめる
- 漏えい報道のあとに届く「お詫び」「補償」のメール・SMSのリンクは開かない
- 流出していたら、パスワード変更と二段階認証を早めに済ませる
- 正しいサイトを使って自分で確かめれば、情報漏えいへの不安を減らせる