連載「SCS専門家の資料を全部読む」の第3回です。
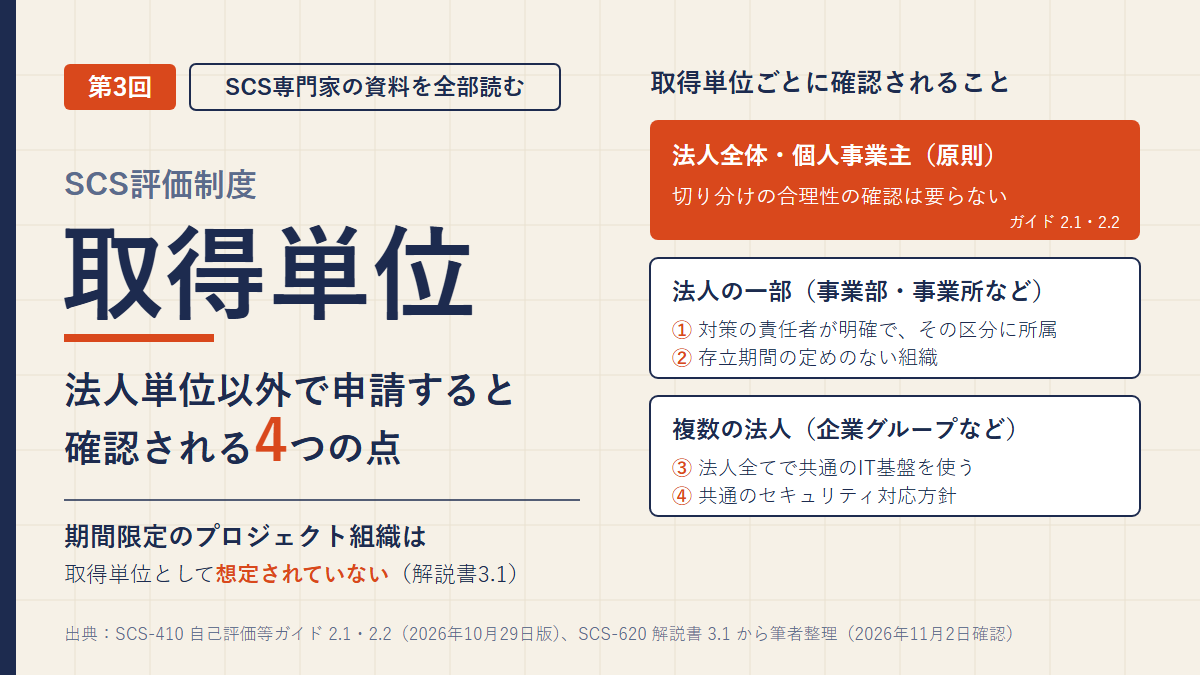
★3も★4も、自己評価の前に決めることがあります。どの組織の単位で登録するか、つまり取得単位です。原則は法人ですが、事業部やグループの単位でも申請できます。
ただし、法人単位以外(事業部・企業グループなど)で申請すると、確認者がその切り方の合理性を確かめる決まりです。今回は、ガイドと解説書が挙げる確認の点を並べます。そのうえで、解説書のA社グループの事例を、取得単位の側から読み直します。
- 取得単位の原則と、法人単位以外で申請するときに確認される4つの点
- 事業部・事業所で切るときの「責任者」と「時限的でないこと」
- 企業グループで切るときの「共通のIT基盤」と「共通の方針」
- 解説書のA社グループを、4通りの取得単位で並べると何が変わるか
- 事例:受託開発の案件チームで★3を頼まれたら(架空)
- 方針・シート・ガイドの間で、言葉が少しずれているところ
取得単位は原則「法人」。外すと確認の項目が増える
結論から書きます。取得単位は、原則として法人か個人事業主です。事業部単位や企業グループ単位など、法人単位としない場合は、取得単位そのものの妥当性を確認者に確かめてもらいます(ガイド2.1)。確認者は、★3なら★3確認責任者、★4なら評価機関です。
一方、適用範囲は、取得単位が何であっても確認を受けます。法人全体で申請すれば、事業部やグループに切り分ける合理性の確認はありません。それでも、取得単位が法人であることの確認と、適用範囲の確認は行われます。
| 取得単位 | 取得単位の確認 | 確認する点 | シートの質問 |
|---|---|---|---|
| 法人全体 | 法人の単位であることを確かめる | — | 1(a) |
| 個人事業主 | 原則の単位の1つ | — | 専用の選択肢はない(後述) |
| 法人の一部(事業部・事業所・部署など) | 合理性の確認が要る | ①組織区分と対策の責任者が明確で、責任者がその区分に所属している ②存立期間の定めのない(時限的でない)組織である | 1(b)、1-1 |
| 複数の法人(企業グループなど) | 合理性の確認が要る | ③法人全てで共通のIT基盤を使っている ④共通のセキュリティ対応方針が適用されている | 1(c)、1-2、1-3 |
出典:自己評価等ガイド(SCS-410)2.1・2.2、アセスメントシート(SCS-410AP)の「適用範囲に関する質問事項」。いずれも2026年10月29日の軽微な修正版
解説書(SCS-620)の3.1は、ここに3つ足しています。組織区分と責任者が明確なら、規模の大小は問わないこと。国外の事業拠点も、組織の意向で含められること。確認で変更が必要とされたら、直して確認を受け直すことです。
★4でも同じ①〜④を、評価機関の評価チームが第三者評価の前提として確かめます(第三者評価ガイド2.8)。★4の申請書には、取得単位と適用範囲に加えて「対象となる全ての拠点」も書きます(同2.3.1)。
取得単位と適用範囲について確認者と合意できると、文書確認などの次の段階へ進めます(ガイド2.1)。取得単位は、確認の入口で合意しておく事項なんですね。
事業部・事業所で切るとき:責任者と「終わらない組織」
法人の一部で申請するときは、①責任者と②存立期間の2点を見ます。
①は、組織区分と、その区分のサイバーセキュリティ対策の責任者が明確か、という点です。ガイド2.2は、責任者がシートに明記されていること、その人が取得単位の組織区分に所属していることを確かめる、と書いています。本社の情報システム部長がその事業所の組織区分に所属していないなら、責任者の欄に名前を書くだけでは足りない、と読めます。兼務の扱いなど、所属の判断の仕方までは書かれていません。
②は、プロジェクトのような時限的な組織ではないか、という点です。解説書3.1は理由も書いていました。他の認証制度では、プロジェクト単位などで申請している場合もある。けれど本制度は継続的な対策の実施と改善を求めるので、法人・企業グループ・事業部などの恒常的な組織を求める、という説明です。
もう1つ、事業所で切ると変わることがあります。自己適合宣言をする人です。基本規程1.3.14は、宣言は経営層が組織の責任で行うものとしています。解説書3.3.2は、取得単位を個別の事業所とする場合、会社の取締役までは求めず、事業所長のような経営の意思決定をする人で足りる、としていました。正直、ここは取得単位の節ではなく、事例の中に1行で書かれているので見落としやすいです。
企業グループで切るとき:共通の基盤と、共通の方針
複数の法人で申請するときは、③共通のIT基盤と④共通の方針の2点を見ます。
③は、取得単位に含む法人全てが、共通のIT基盤を使っているかです。法人ごとに独自のシステムを併用することは妨げません。確認者はシートの記入に加えて、概要図や組織体制図にそのIT基盤が明記されているかを見ます(ガイド2.2)。
④は、法人全てに共通のセキュリティ対応方針が適用されているかです。こちらも、法人ごとの事情に応じた個別規程を置くことは妨げません。
グループで申請するときは、含まれる法人をすべて列挙します(解説書3.1の脚注5)。★4の評価基準1-1-1-1の【解説】では、取得単位に海外子会社を含める場合、その国・地域の法令も把握し、それを踏まえて社内ルールを定めるとしています。
④は、取得単位の確認だけで終わりません。ガイド第4章の確認の観点(表3)には、指摘例として「企業グループ単位での取得にもかかわらず、規程が特定個社のみ有効」が載っています。入口で「共通の方針がある」と答えたら、その後の文書の確認でも、規程の有効範囲がグループ全体に届いているかを見られる、ということです。
事例:A社グループを4通りの取得単位で読む
解説書3.3.2は、国内外に子会社を持つA社グループで、取得単位ごとの適用範囲を例示しています。適用範囲の中身は第4回と第5回に回し、ここでは取得単位で何が変わるかだけを拾います。
前提を短くまとめます。A社のIT・セキュリティ部門が、子会社も使う共通のIT基盤をデータセンターに置いて運用しています。方針はグループ共通で、法人ごとの規程もあります。A社の事業所には、事業所で調達して技術部が運用しているシステムもあります。
| 取得単位 | 合理性の確認 | 何を誰に確かめるか(解説書の記載) | 自己適合宣言(基本規程からの当てはめを含む) |
|---|---|---|---|
| A社単体 | 不要(法人) | A社が、事業所ごとの管理部門へシートを送って回収し、事業所のシステムの適合を確かめる | A社の経営層 |
| A社の個別の事業所 | 要る(①②) | 事業所が自ら構築・運用するシステムに加え、A社の共通のIT基盤のうち、その事業所が使うものも範囲に入る | 事業所長で足りる |
| Aグループ(海外子会社を除く) | 要る(③④) | A社が、事業所と国内子会社(B社を含む)の管理部門へシートを送って回収する | 解説書の事例に、宣言者を名指しした記載はない |
| B社(子会社)単体 | 不要(法人) | B社が、親会社A社の管理部門へシートを送って回収し、共通のIT基盤の適合を確かめる | B社の経営層 |
出典:解説書(SCS-620)3.3.2。宣言の列のうち「経営層」は基本規程1.3.14から筆者が当てはめたもの
並べてみて、意外だったのはB社の行です。いちばん小さく切ったB社が、親会社に向かってシートを送ることになります。共通の基盤を持っているのはA社だからです。事業所で切った場合も、A社の共通の基盤のうち使っている部分は範囲に入ります。
この事例では、取得単位を小さくしても、共通のIT基盤についての確認は残ります。B社単体なら、基盤を運用する親会社に確かめる向きに変わるわけです。筆者の読みでは、確認者がシートを読むときも、取得単位の欄だけでなく、共通の基盤の回答がどこから来ているかを見ることになりそうです。
事例:受託開発の案件チームで★3を頼まれる(架空)
ここからは架空の場面です。解説書3.1の「期間限定の主体ではなく」が、実際の申請でどう効くかを試します。
状況(架空)
受託開発会社のH社は、ある発注元の大型案件を請けています。発注元から「この案件の開発チームで★3を取ってほしい」と頼まれました。チームは約20人で、納品の1年半後に解散する予定です。
H社のシートでは、取得単位の欄に「〇〇案件 開発チーム」とあり、質問1は(b)法人の一部が選ばれていました。対策の責任者はチームリーダーです。H社から確認を頼まれた★3確認責任者が、このシートを受け取りました。
資料の文
- 解説書3.1:プロジェクト組織のような期間限定の主体ではなく、恒常的な組織を取得単位とすることを求める
- ガイド2.2:取得単位とする組織区分が、プロジェクト等の時限的なものでないことを確認する
- ガイド2.2・解説書3.1:変更が必要と判断されたら、修正して改めて確認を受ける
- ガイド2.1:取得単位と適用範囲は、登録希望組織が自らの責任と判断で定める
- 基本規程2.1.11:★3確認責任者は、修正を含む助言をする
読み方
案件チームのままでは、取得単位にできないと読むのが素直です。解散の予定がある以上、②の「時限的でない組織」に当たりません。
H社が取り得る方向としては、例えば、法人全体で申請するか、チームが属する常設の事業部で申請するかが考えられます。資料がこの2つを挙げているわけではなく、筆者が考えた例です。事業部なら、①責任者と②存立期間を改めて確かめます。問われるのは、チームリーダーではなく、事業部の対策の責任者が誰かという点です。
★3確認責任者は、なぜ案件チームでは足りないかを、解説書の理由とともに伝えられます。修正を含む助言も役割のうちです(基本規程2.1.11。第2回で読みました)。ただ、どの単位で申請し直すかを決めるのはH社です。確認者が単位を選んで渡すわけではありません。
気になるのは、発注元の期待とのずれです。発注元が守ってほしいのは、案件で使う環境のはずです。H社が事業部単位で登録しても、チームの作業環境が適用範囲に入っていなければ、期待に応えたことになりません。チームが発注元の端末で作業していたらどうなるか。ここは第4回と第5回で読みます。
資料が答えていないところ
- シートの1-1は、組織区分と責任者を聞く質問です。存立期間を聞く質問はありません。ガイドは「記入内容を確認し」て時限的でないことを確かめるとしていますが、何を手がかりにするかは書かれていません
- 「時限的」の線。解散の予定はないが、翌年度の再編が決まっている部署はどう扱うのか。書かれていません
- 事業部単位で申請するときの宣言者。宣言は経営層が行う(基本規程1.3.14)、事業所なら事業所長で足りる(解説書の事例)とありますが、事業部長で足りるかを書いた文は見当たりませんでした
資料どうしで、言葉が少しずれているところ
読んでいて、同じ場面を違う言葉で書いている箇所がいくつかありました。
| 箇所 | 書き方 | ガイド2.1・2.2との違い |
|---|---|---|
| 制度構築方針 3.2の注(2026年3月) | 設定した「適用範囲について」確認を経たうえで、事業部単位・グループ単位などを申請主体にできる | ガイドは「取得単位について」の確認と「適用範囲について」の確認を分けて書いている |
| シート 質問1の補足 | 方針の注とほぼ同じ文 | 同上 |
| シート 1-1〜1-3の補足 | 「法人のうちの一部を適用範囲とする場合」「企業グループを適用範囲とする場合」 | ガイドは同じ場面を「取得単位」で書いている |
| シート 質問1の選択肢 | a 法人全体、b 法人のうちの一部、c 複数法人を含む企業グループ | 個人事業主の選択肢がない。補足には「原則として法人又は個人事業主単位」とあり、ガイド2.2も最初の確認項目に個人事業主を挙げている |
| シート 1-1 | 組織区分と責任者(所属部署を含む) | 存立期間を聞く質問がない |
| 基本規程 | 「取得単位」の語が出てこない | 取得単位の決め方は、ガイドと解説書に置かれている |
筆者は、取得単位と適用範囲を書き分けているガイド2.1で読むことにしています。方針は制度全体の考え方を示した資料で、シートの補足はその文を引いたものに見えるからです。ただ、これは筆者の読み方です。資料どうしの優先を決めた条文は、確かめた範囲には見当たりません(第1回)。
筆者の立場から:終わる側から見た「時限的でない組織」
常駐のSEとして働いていると、案件や契約には終わりがあります。一方で、常駐先の組織は続いていきます。終わるものと続くものが、いつも隣り合っている働き方です。
その目で解説書3.1を読むと、「時限的でない組織」という条件はすんなり腹に落ちました。★3は1年ごとに更新があり、そのたびに確認を受けます。案件チームが解散したら、翌年の更新で確認を受ける主体がいません。チームで決めた手順や記録を、誰が引き継いで直していくのかも曖昧になります。継続的な実施と改善を求めるなら、続く組織でなければ回らない。筆者はそう読んでいます。
逆に気になったのは、続く組織の中で働く、組織の外から来る人のことです。取得単位は組織で切りますが、そこで働く人がみな、その組織に属しているとは限りません。★3の要求事項にも、守秘義務のルールの対象に派遣社員や受入出向者を含める基準があります(1-2-3-1)。組織で切った線の内側に、外から来た人がいる。その扱いは、第4回の適用範囲と、★3の別紙を読む回で確かめていきます。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
取得単位が変わるときの手続は、手引を待つ
ガイド第3章は、登録期間中に適用範囲の変更、または要求事項・評価基準の達成に顕著な影響を及ぼす変更があれば、速やかに再確認(★4は再評価)を受けるとしています。詳しくは登録申請の手引の3.2.4・4.2.5を見るように、とあります。
手引は11月2日時点で公開されていません。IPAのよくある質問(10月30日更新)では、2026年11月末ごろの公表予定とされています。登録後の変更を扱う第3章の範囲では、組織再編などで取得単位そのものが変わる場合を名指しした文は見当たりませんでした。なお、登録前に取得単位の変更が必要とされた場合は、直して確認を受け直します(ガイド2.2、解説書3.1)。
小さく切っても、境界の手当ては残る
事業所や子会社だけで申請すると、共通の基盤につながる他の組織が、適用範囲の外に出ることがあります。ガイド2.2の脚注1は、範囲の内外をネットワークで分離することが望ましいとしつつ、難しい場合があることも認めています。分離しないまま範囲外の組織が基盤を共同で使う場合もあります。そのときは範囲内への影響を考えて、同等以上の対策が講じられていることを確かめる必要がある、という考え方です(解説書3.3.2も同じ)。制度構築方針のパブリックコメントでも、申請の単位が多様だと範囲外の弱点が残る、という意見に対し、境界の通信制御で影響を最小限にする考え方が示されていました。中身は第4回と第5回で読みます。
まとめ
- 取得単位は原則として法人か個人事業主。事業部・企業グループなどにすると、取得単位そのものの合理性を確認者が確かめる。適用範囲は、取得単位に関係なく確認を受ける
- 法人の一部なら、①責任者が明確でその区分に所属している ②時限的でない組織である、の2点。期間限定のプロジェクト組織は、取得単位として想定されていない
- 複数の法人なら、③法人全てで共通のIT基盤 ④共通のセキュリティ対応方針、の2点。法人は全部列挙する。④は文書の確認でも、規程の有効範囲として見られる
- 自己適合宣言は経営層が行う(基本規程1.3.14)。事業所で切ると、事業所長で足りる(解説書3.3.2)。事業部・グループの宣言者を名指しした記載は、解説書の事例には見当たらない
- A社グループの事例では、取得単位を小さくしても共通のIT基盤についての確認は残り、子会社なら親会社へシートを送るように向きが変わる
- 方針とシートの補足は「適用範囲について」確認、ガイドは取得単位と適用範囲を書き分けている。シートには個人事業主の選択肢と、存立期間を聞く質問がない
引っかかった点
- 個人事業主は、シートの質問1でどれを選べばよいのか。補足とガイドは個人事業主に触れているのに、選択肢がありません
- 事業部単位の自己適合宣言を、事業部長がしてよいのか。事業所の例から類推はできますが、解説書の事例には書かれていません
- 「時限的でない」の線。常設の部署でも、再編が決まっていれば時限的と見るのか。登録申請の手引が出たら、取得単位の変更の扱いと合わせて見直します
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の2.1・2.2・第3章・表3、アセスメントシート SCS-410AP。解説書 SCS-620 v1.0 の3.1・3.3.2。★4 第三者評価ガイド SCS-420 の2.3.1・2.8。ガイド・シート・第三者評価ガイドは2026年10月29日の軽微な修正版)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100 の1.3.14・2.1.11)
- IPA「SCS評価制度の詳細情報」(制度構築方針〈経済産業省・国家サイバー統括室、2026年3月〉と、意見募集の結果)
この記事は2026年11月2日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料には今後も改定や追加が予定されています。判断の前に、必ず一次資料で最新の状態を確認してください。