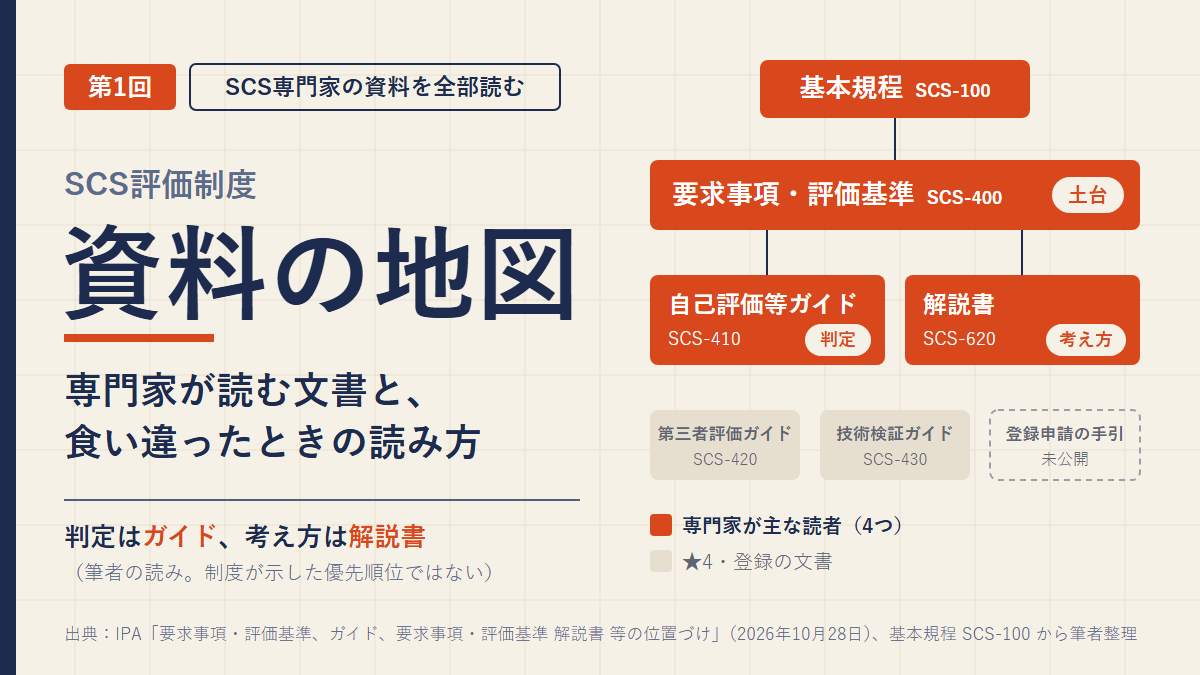
連載「SCS専門家の資料を全部読む」の第1回です。
★3の連載では、評価基準81件を原文で覚えてきました。2026年10月28日、IPAが解説書と自己評価等ガイドを公開します。公開済みの回と突き合わせていくと、同じ評価基準について言い方の違う箇所が出てきました。
どの文書を、どの順で読めばいいのか。言い方が違ったら、どちらに沿えばいいのか。新しい連載は、その地図を作るところから始めます。
- SCS評価制度の文書は7つ。それぞれが決めていることと、主な読者
- 文書の上下は基本規程が決めている。ただ、解説書の段は書かれていない
- 判定に使う言葉はガイド、考え方は解説書。解説書自身がそう書いている
- 事例:4-4-4-2の「14日」は、4つの資料で言い方が違う
- 食い違いを見つけたときに、筆者がたどる読み方の順番
- 全21回の進め方と、この連載の目標
SCSの文書は7つ。専門家が読むのは4つ
結論から書きます。★3・★4にかかわる文書は、基本規程を入れて7つあります。ファイルの数ではなく、筆者の数え方です。アセスメントシートは別のExcelで配られていますが、自己評価等ガイドの別紙なので、ガイドと合わせて1つに数えました。未公開の登録申請の手引も、1つに入れています。IPAの位置づけ資料が「主な想定読者」にSCSセキュリティ専門家を挙げているのは、そのうち要求事項・評価基準、自己評価等ガイド、解説書の3つでした。基本規程は制度を構成する全員が対象なので、専門家が読むのは4つになります。
| 文書(番号) | 決めていること | 主な読者 | 2026年10月31日時点 |
|---|---|---|---|
| 基本規程(SCS-100) | 制度の基本的事項。文書の上下、各者の役割、関係者の秘密保持 | 制度を構成するすべての者 | 公開(2026年8月28日施行) |
| ★3・★4 要求事項・評価基準(SCS-400) | 要求事項と、満たしていると判断するための評価基準 | 登録希望組織、専門家、評価機関 | Ver.1.1(10月28日) |
| ★3・★4 自己評価等ガイド(SCS-410)+別紙のアセスメントシート | 取得単位・適用範囲の決め方、自己評価、★3の確認の手続きと適合基準 | 登録希望組織、専門家 | v1.0(10月28日、29日に軽微な修正) |
| ★4 第三者評価ガイド(SCS-420) | 評価機関が行う★4の第三者評価の手続きと適合基準 | 評価機関 | v1.0(10月28日、29日に軽微な修正) |
| ★4 技術検証ガイド(SCS-430) | 評価基準4-4-4-3の技術検証(脆弱性診断)の手続きと留意事項 | 評価機関、技術検証事業者、登録希望組織 | v1.0(10月28日) |
| ★3・★4 要求事項・評価基準 解説書(SCS-620) | 解釈に迷う点、取得単位・適用範囲の考え方、対策の具体例、用語集 | 登録希望組織、評価機関、専門家 | v1.0(10月28日) |
| ★3・★4 登録申請の手引 | 登録の要件と、申請までのフロー | 登録希望組織 | 未公開(別途公開予定) |
出典:IPA「要求事項・評価基準、ガイド、要求事項・評価基準 解説書 等の位置づけ」(2026年10月28日)、基本規程 2.2。読者は位置づけ資料の〇を筆者が書き写したもの。
★4の2つのガイドに、専門家の〇は付いていません。ただ基本規程の2.1.11は、専門家の役割に★4評価責任者として評価することを挙げています。その★4評価責任者は、1.3.9で「評価機関内に設置される者」と定義されていました。★4の評価に就くときは、評価機関向けの第三者評価ガイドも読むことになる。筆者はそう読んでいます。
注意したいのは、要求事項・評価基準とガイドの関係です。評価基準は「何を満たせばよいか」の文。ガイドは、その文に対して「何がそろっていれば適合か」を、適合基準と自己評価方法の形で書いています。同じ評価基準の番号が、2つの文書に別の書き方で並ぶわけです。
文書の上下は基本規程が決めている。ただ、解説書の段は書かれていない
基本規程の1.3は、制度の文書を4つの段に分けています。
| 段 | 基本規程の定義(1.3.3〜1.3.6、筆者要約) |
|---|---|
| 規程 | 最上位。制度の基本的事項を定める。基本規程がこれに当たる |
| 規則 | 規程の下。制度を構成する者が実施する具体的な事項を定める |
| 基準・ガイド | 規則の下。同じく具体的な事項を定める |
| 手引・手順 | 規則か基準・ガイドを補足する文書 |
自己評価等ガイドは、名前のとおり「基準・ガイド」の段と読めます。基本規程の2.2.13も、判断基準を定めた文書だと説明していました。
困るのは解説書です。2.2.20の説明は「要求事項・評価基準の記載内容に関する補足説明」でした。手引・手順の定義にある「補足する」と言葉は近いものの、どの段に入るとは書かれていません。要求事項・評価基準そのものの段も、明記はありませんでした。
もう1つ確かめたことがあります。文書どうしが食い違ったときの優先順位です。基本規程、要求事項・評価基準、ガイド3つ、解説書、位置づけと変更箇所の資料を「優先」「優越」「矛盾」で全文検索しました。それを決めた規定は見当たりません。解説書の2.3に「優先・優越するものではない」とありますが、これは重要インフラの安全基準など、他の法制度との関係です。SCSの文書どうしの話ではありません。
なお、★4の評価機関に向けた評価機関指定基準(SCS-310)には、文書の「優先関係」を決めた条文がありました。確かめた範囲の外だったため、第2回で補足しています。
判定はガイド、考え方は解説書
段が書かれていない代わりに、解説書は自分の役割を第1章で言っています。適合基準や具体的な評価方法は、自己評価等ガイドと第三者評価ガイドを参照すること。解説書が担うのは、考え方と留意点の解説と、対策に役立つ参考情報です。
つまり、適合を判定するときの適合基準と評価方法は、ガイドに書かれています。★3と★4の自己評価なら自己評価等ガイド、★4の第三者評価なら第三者評価ガイドです。土台はあくまで要求事項・評価基準で、ガイドはそれを判定の言葉に置き換えたものです。解説書は、その背景や、どこまでが許され得るかの幅を補う役回りでした。位置づけ資料の言い方でも、ガイドは「適合基準を示す」、解説書は「解釈に迷う点や実装例などを解説」となっていました。
技術検証ガイドは、少し立ち位置が違います。決めているのは4-4-4-3を確かめる脆弱性診断の手順です。診断で脆弱性が見つかっても、4-4-4-2に適合するかを判定するのは評価機関だと書いています。技術検証事業者は、判定に必要な情報を渡す側です。
ただ、解説書にも強い言い方は出てきます。後で見る4-4-4-2では「しなければならない」と書いていました。解説の文書だから参考に読めばよい、とは片づけられません。
用語にも、2つの系統があります。用語の定義は、ガイド3つとも、別段の定めがない限り基本規程による、としています。一方で、「用語集」という付録があるのは解説書だけです。評価基準に出てくる言葉を説明し、関係する評価基準の番号も添えています。言葉の意味を確かめるときは、基本規程の定義と解説書の用語集の両方を見ることになります。
ガイドの1.2には、もう1つ大事な一文がありました。「文書」「記録」「台帳」「一覧」「申請・承認」には、システムの設定や登録情報、ワークフローの記録、ログ、管理ツールも含むという定義です。それらの画面表示や出力(スクリーンショット、CSVなど)も入ります。紙の台帳がないから不適合、とは読まないこと。これは別紙の全件にかかってきます。
事例:4-4-4-2の「14日」を4つの資料で読む
食い違いの実物を1つ見ておきます。題材は、★3連載の第5回で読み切れずに残した4-4-4-2です。条件に当たる更新を、リリースから14日以内に当てる評価基準でした。
10月28日の公開資料で、この基準について書いているのは4つです。間に合わないときの扱いを並べます。
| 資料 | 間に合わないときの扱い(要点。「」は原文) |
|---|---|
| 評価基準 Ver.1.1 | やむを得ずできない場合は、適用までの間、リスクを低減する対策を実施。Ver.1.0にあった4つの対策は文から外れた |
| 自己評価等ガイド 適合基準④ | 「やむを得ず14日以内にアップデートできない場合は」対応計画を策定。攻撃を観測している脆弱性は4つの対策のいずれか、観測していない脆弱性は計画を完了まで管理・記録 |
| 解説書 4-4-4-2の解説 | 緊急度の高いものを優先して期限内に対応する運用は「許容され得る」。CVSS 7.0以上で、攻撃が観測されているなどとして公的機関の情報源に載った脆弱性は、露出状況に関わらず「14日以内にアップデートプログラムを適用しなければならない」 |
| 変更箇所の資料 | 4つの対策をガイドと解説書へ移したのは、情勢の変化に「機動的な見直し」をするため。攻撃が観測されている7.0以上の脆弱性は「引き続き14日以内の対応を継続」。7.0以上の脆弱性を、情報公開時点で「攻撃が観測されていない又はその蓋然性が低いと考えられるもの」と「攻撃が観測されているもの」に区別し、計画と代替策を前提に「脆弱性対応期限の延長に関する運用を認める」 |
出典:IPA「★3・★4 要求事項・評価基準」Ver.1.1、自己評価等ガイド 別紙 4-4-4 (2)(p.90-92)。解説書 別紙 No.4-4(p.92-94)、「要求事項・評価基準の変更箇所」p.2。いずれも2026年10月28日。
引っかかるのは、攻撃が観測されている脆弱性の扱いです。
ガイドの④は、14日以内にできない場合を、攻撃を観測しているかどうかで2つに分けています。観測している側にも、4つの対策が用意されていました。一方、解説書は、ある範囲の脆弱性について14日以内に「適用しなければならない」と書いています。変更箇所の資料も、攻撃が観測されている7.0以上は「引き続き14日以内」としていました。
ただ、ガイドと解説書の区分は、同じ範囲を指していません。ガイドの「攻撃を観測している」は、14日の3つの条件すべてにかかる書き方です。解説書の「しなければならない」は、CVSS 7.0以上で、攻撃が観測されているかその蓋然性が高いとして情報源に載ったものに絞られています。変更箇所の資料の延長の一文も、観測されていない(蓋然性が低い)ものと観測されているものを「区別し、それぞれ」計画と代替策を前提にする書き方でした。どちらの側まで延長を認めるのかは、文面からは決めきれません。
並べてみると、攻撃が観測された脆弱性を14日より後に延ばせるのかは、資料だけでは読み切れませんでした。どちらかが誤りだ、と言うつもりはありません。ガイドの④を「間に合わなかったときの最低限の手当て」と読めば、両方は並び立ちます。ただ、その読み方を明記した文は、確かめた範囲にはありません。ここは判断を保留します。
食い違いを見つけたときの読み方
前述の通り、文書どうしの優先順位は書かれていません。そこで筆者は、次の順で読むことにしました。これは筆者の読み方で、制度が示した手順ではありません。
| 順 | 見るもの | 確かめること |
|---|---|---|
| 1 | 版と日付 | 読んでいる資料が最新か。版数が同じでも修正が入ることがある(注意点の節) |
| 2 | 評価基準の文 | 文の中で決着するか。すべての資料の土台はここ |
| 3 | ガイドの適合基準・自己評価方法 | 判定にどの言葉が使われるか。解説書自身が、ここを参照せよと言っている |
| 4 | 解説書の【解説】 | なぜそう決めたか、どこまでが許され得るか。語尾の強さ(しなければならない/許容され得る/望ましい)と、対象の範囲を書き写す |
| 5 | 変更箇所などの説明資料 | 改定の意図。どちらに寄せるつもりだったか |
| 6 | それでも残ったもの | 無理に結論を出さない。版とページを書いて保留する |
4-4-4-2は、6まで進んでも残りました。保留したうえで、もし自分が備えるならと考えると、こう組みます。攻撃が観測された脆弱性は、14日以内に当てる。間に合わない事態に備えて、計画と4つの対策も用意しておく。観測されていないものは、計画を立てて完了まで記録する。資料が示した答えではありません。どの読み方を取っても足りなくならないように組んだ、筆者の安全側の読みです。
この順番には弱点もあります。4で書き写した語尾の強さが、3の判定とずれていたとき、どちらの重みを取るかまでは決めてくれません。そこは版が上がるのを待つしかない、というのが正直なところです。
筆者の立場から:「新しい方に寄せる」が使えなかった
筆者は、情報処理安全確保支援士の登録を申請していて、2027年4月1日に登録される予定です。この連載の目標は、SCSセキュリティ専門家の研修を受けて、修了試験に合格することに置きました。研修実施基準(SCS-330B)では、修了試験は正答率70%以上で合格です。
ただ、筆者には監査を受けた経験も、した経験もありません。確かめる側の仕事は、文書から読むしかない立場です。この連載も、専門家が読む資料を、学習者が全部読むという形で進めます。指南ではなく、読んだ記録です。
仕事で国のガイドラインを読むとき、筆者はふだん、本文と解説・Q&Aで言い方が違えば、後から出た方を読み方の更新として扱ってきました。今回もそうしようとして、手が止まりました。
ガイドも解説書も変更箇所の資料も、出たのは同じ10月28日です。翌29日にガイドだけ軽微な修正が入りましたが、4-4-4-2の④は変わっていません。日付で決めるという、いつもの物差しが使えませんでした。
そこで考えたのが、前の節の読み方の順番です。新しさの代わりに、それぞれの文書が自分の役割をどう言っているかを物差しにしました。判定はガイド、考え方は解説書、意図は変更箇所の資料。地味ですが、21回を読み通すにはこの線引きが要ると感じています。
注意点
解説書の段は、筆者の読み
解説書が基本規程の4つの段のどこに入るかは、書かれていません。この記事の「判定はガイド、考え方は解説書」は、解説書の第1章と位置づけ資料から筆者が読んだ役割分担です。制度側が優先順位を示したものではありません。
版数が変わらない修正がある
10月29日、IPAは要求事項・評価基準、自己評価等ガイド、アセスメントシート、第三者評価ガイドに軽微な修正を行いました。「バージョンの変更はありません」とされています。要求事項・評価基準では、4-4-4-1の誤字(「軽減」を「低減」に)を直したと明示されていました。Ver.1.1、v1.0という表記だけで同じものと思わず、取得した日付も控えておく必要があります。この連載は、10月29日の修正版で読みます。
登録申請の手引は、まだない
手続きの細部は、登録申請の手引に書かれる予定です。10月31日時点で公開されていません。出たら、関係する回に足します。
この連載の進め方
全21回を3部に分けます。資料はすべて読み、別紙は★3・★4とも全件を扱う予定です。
| 部 | 回 | 読むもの |
|---|---|---|
| 第1部 確認の土台 | 第1〜9回 | 資料の地図(この記事)、基本規程、取得単位、適用範囲、クラウドなど責任を共有するもの、脅威とシステム・情報の分類、アセスメントシート、★3の確認、別紙の読み方 |
| 第2部 ★3の別紙を全件 | 第10〜14回 | ★3の81件の適合基準・自己評価方法・解説。★3連載の第2〜6回と同じ区切りで、各回に架空の自己評価結果を読む演習を付ける |
| 第3部 ★4 | 第15〜21回 | 第三者評価の流れ、技術検証、★4だけの72件 |
第2部は★3連載と同じ81件(要求事項・評価基準 Ver.1.1の★3の評価基準)を扱います。★3連載は「何を求めているか」、第2部は「どう判定し、どう確かめるか」と役割を分け、意味の説明は★3連載の各回へリンクで送ります。
研修実施基準の2.6では、修了試験の問題は研修事業者が機密情報として管理し、受験者も第三者への公表を禁じられています。この連載は、公開資料を全部読むためのもので、出題を当てにいくものではありません。研修の仕組みは、番外編にまとめています。
まとめ
- SCS評価制度の文書は基本規程を入れて7つ。専門家が主な読者に入るのは、基本規程・要求事項・評価基準・自己評価等ガイド・解説書の4つ
- 基本規程は文書を規程・規則・基準・ガイド・手引・手順の段に分けているが、解説書の段は書かれていない
- 文書どうしが食い違ったときの優先順位を決めた規定は、確かめた範囲(基本規程、要求事項・評価基準、ガイド3つ、解説書、位置づけと変更箇所の資料)には見当たらない
- 解説書は第1章で、適合基準や評価方法はガイドを参照するよう書いている。判定はガイド、考え方は解説書と筆者は読んでいる。技術検証ガイドは診断の手順で、4-4-4-2の適合判定は評価機関が行う
- 4-4-4-2では、攻撃が観測された脆弱性を14日より後に延ばせるかが、ガイド・解説書・変更箇所の資料を並べても読み切れない。ガイドと解説書では、区分の範囲もそろっていない。筆者は判断を保留し、14日以内を守りつつ間に合わないときの備えも用意する形を、安全側の読みとしている
- 10月29日に版数の変わらない修正が出ている。版数だけでなく取得日も控える
引っかかった点
- 解説書は自分を「解説」と位置づけながら、4-4-4-2では「しなければならない」と書いています。語尾の強さと文書の役割がずれたとき、どちらを重く読むか。筆者にはまだ決められません
- 解説書の主な読者として、基本規程の2.2.20は登録希望組織と専門家を挙げています。位置づけ資料では、評価機関にも〇が付いていました。評価機関が読んではいけない、という意味ではないはずです。ただ、2つの資料で書き方が違う理由は分かりませんでした
- ガイドの④が、攻撃を観測した脆弱性の期限まで延ばすものなのか。★3連載の第5回から持ち越した問いです。今回は、ガイドと解説書で区分の範囲がそろっていないことまでは確かめました。それでも「並び立つ読み方はある」までしか言えていません
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(要求事項・評価基準 Ver.1.1、ガイド3つ、アセスメントシート、解説書、位置づけと変更箇所の資料。2026年10月28日公開。SCS-400・410・アセスメントシート・420は10月29日に軽微な修正。10月31日確認)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100、研修実施基準 SCS-330B)
この記事は2026年10月31日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料には今後も改定や追加が予定されています。判断の前に、必ず一次資料で最新の状態を確認してください。