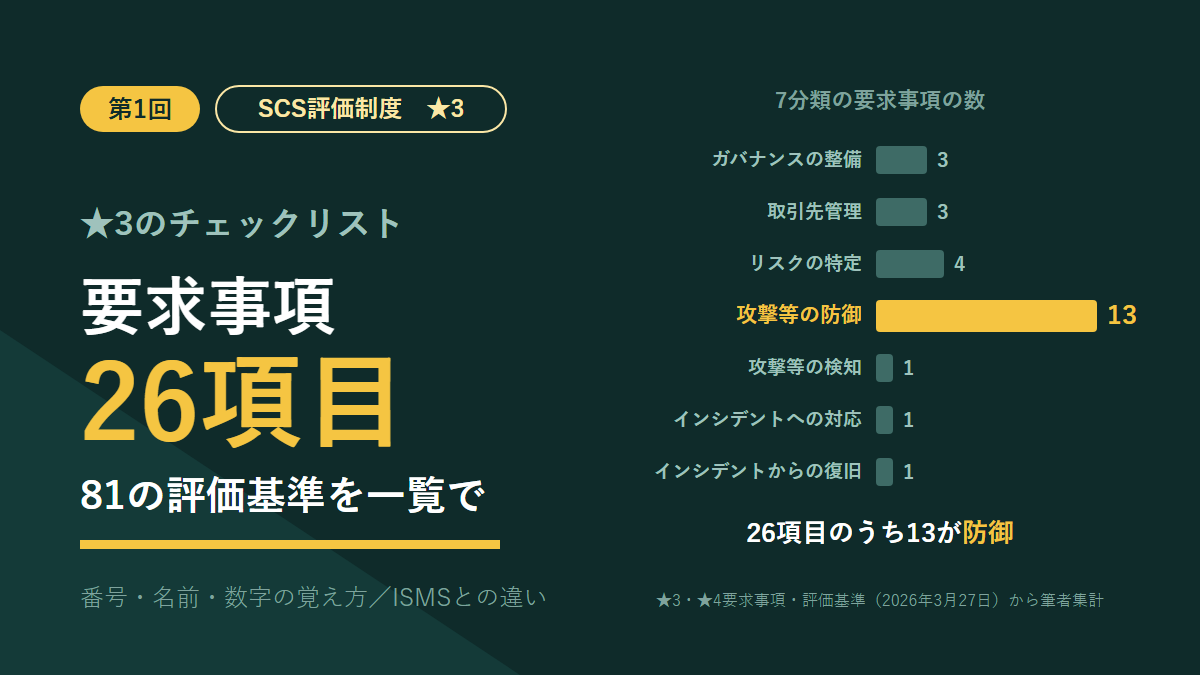
連載「SCS★3を覚える」の第1回です。
SCS評価制度の★3では、何を求められるのか。チェックリストを探してこの記事に来た方も多いと思います。
先にお伝えしておくと、「チェックリスト」と呼ばれているものは3つあります。そして自社で適合・不適合を判断するための公式のガイドは、2026年10月15日の時点でまだ公開されていません。
この記事では、いま確かに読める原文から、★3の26項目と81件の評価基準の全体像を整理します。筆者は★3を取る側でも、確認する側でもありません。ISMS連載を書き終え、次に★3を覚えようとしている学習者です。この連載は、その勉強の記録でもあります。
- 「SCS評価制度のチェックリスト」と呼ばれているものが3つあること
- ★3の26項目(要求事項)の一覧と、81件の評価基準の分布
- 番号の飛び・似た名前・数字の基準を覚えるコツ
- ★3の取り方(専門家確認付き自己評価)、有効期間、いつから始まるか
- ISMS(ISO/IEC 27001)との一番の違いは、管理策を選ばないこと
- この連載の進め方
SCS評価制度★3の「チェックリスト」は3つある
結論から書きます。★3のチェックリストを探すと、性格の違う3つのものに行き当たります。
1つ目は、制度が定めた要求事項・評価基準そのものです。経済産業省と内閣官房国家サイバー統括室が2026年3月27日に公表した制度構築方針の別添で、Excelで配布されています。★3では26の要求事項と、その下に81件の評価基準が並びます。何をすればよいかの正本は、いまのところこれだけです。
2つ目は、発注者が取引先に配るチェックリストです。制度構築方針には、取引先がすぐに★を取れない場合、発注者が配るチェックリストとして要求事項・評価基準を使うことも考えられる、と書かれています。届く側から見ると、中身は1つ目と同じものになり得ます。
3つ目は、自社で適合・不適合を判断するための公式のガイドです。基本規程(SCS-100)は「★3・★4 自己評価等ガイド」という文書を定め、判断基準を書いた文書だと説明しています。IPAのよくある質問には、適合・不適合を自身で判断するための「取得ガイド」を2026年10月頃に公表予定、とあります。筆者は両者を同じものと読んでいます。
| 中身 | 作るのは | 2026年10月15日時点 | |
|---|---|---|---|
| 1 | 要求事項・評価基準(★3は26項目・81件) | 制度側(経産省・内閣官房。IPAが掲載) | 公開済み(Excel) |
| 2 | 発注者が取引先に配るチェックリスト | 発注者 | 使い方の例として制度構築方針に記載 |
| 3 | 自己評価等ガイド(よくある質問では取得ガイド) | 制度側 | 2026年10月頃公表予定。未公開 |
制度が生まれた背景にも、チェックリストという言葉が出てきます。発注する側はチェックリストの適正さを担保しにくく、受注する側は取引先ごとに違う要求を受けて負担が大きい。制度構築方針は、この2つを課題に挙げています。★3・★4には、ばらばらだった要求の物差しをそろえる役目があるわけです。
この連載が読むのは1つ目です。正直、「チェックリスト」という言葉に一番合うのは3つ目でしょう。ただ、判断基準がまだ出ていない以上、いま確かに読めるのは原文だけです。原文を覚えておけば、ガイドが出たときに差分だけを追えば済みます。ガイドが公表されたら、公開済みの回と突き合わせて直します。
★3の26項目を一覧で見る
★3の要求事項は26件です。7つの分類に分かれ、そのうち6つは米国のNIST CSF(サイバーセキュリティフレームワーク)の機能に対応しています。そこに日本独自の「取引先管理」が加わった形です。
| 分類 | No. | 要求事項名 | 評価基準 | 連載 |
|---|---|---|---|---|
| ガバナンスの整備 | 1-2-1 | セキュリティ推進活動部門 | 3 | 第2回 |
| ガバナンスの整備 | 1-2-3 | 守秘義務のルール | 2 | 第2回 |
| ガバナンスの整備 | 1-3-1 | セキュリティ対応方針の策定 | 3 | 第2回 |
| 取引先管理 | 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 2 | 第2回 |
| 取引先管理 | 2-1-2 | 機密情報の取扱い | 1 | 第2回 |
| 取引先管理 | 2-1-4 | セキュリティインシデント発生時の役割・責任 | 1 | 第2回 |
| リスクの特定 | 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 4 | 第3回 |
| リスクの特定 | 3-1-2 | ネットワークに関する情報の把握 | 2 | 第3回 |
| リスクの特定 | 3-1-3 | 外部情報サービスの管理 | 2 | 第3回 |
| リスクの特定 | 3-1-4 | 機密区分に応じた情報の管理 | 3 | 第3回 |
| 攻撃等の防御 | 4-1-1 | ユーザIDの管理手続 | 4 | 第4回 |
| 攻撃等の防御 | 4-1-2 | 管理者IDの管理手続 | 8 | 第4回 |
| 攻撃等の防御 | 4-1-3 | 認証の強度・実装方法の決定 | 4 | 第4回 |
| 攻撃等の防御 | 4-1-4 | アカウントロック制御 | 2 | 第4回 |
| 攻撃等の防御 | 4-1-5 | パスワード設定ルール | 5 | 第4回 |
| 攻撃等の防御 | 4-1-6 | パスワード管理ルール | 3 | 第4回 |
| 攻撃等の防御 | 4-1-7 | アクセス権の管理ルール | 1 | 第4回 |
| 攻撃等の防御 | 4-2-2 | セキュリティインシデント発生時の教育・訓練 | 3 | 第5回 |
| 攻撃等の防御 | 4-3-4 | 適切なバックアップ | 3 | 第5回 |
| 攻撃等の防御 | 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | 3 | 第5回 |
| 攻撃等の防御 | 4-4-4 | セキュリティパッチ・アップデートの手続 | 2 | 第5回 |
| 攻撃等の防御 | 4-4-5 | マルウェア感染からの保護 | 3 | 第5回 |
| 攻撃等の防御 | 4-5-1 | ネットワーク境界防護 | 7 | 第5回 |
| 攻撃等の検知 | 5-1-1 | ネットワーク接続・データの監視 | 3 | 第6回 |
| インシデントへの対応 | 6-1-1 | インシデント対応手順 | 6 | 第6回 |
| インシデントからの復旧 | 7-1-1 | 事業継続要件に沿った復旧準備 | 1 | 第6回 |
出典:経済産業省・内閣官房国家サイバー統括室「★3・★4 要求事項・評価基準」(2026年3月27日、IPA掲載)。要求事項名は原文のまま載せています。評価基準の件数は、筆者がExcelから数えた値です。
分類ごとに数えると、偏りがはっきり見えてきます。
| 分類 | NIST CSFの機能 | 要求事項 | 評価基準 |
|---|---|---|---|
| 1 ガバナンスの整備 | 統治(GV) | 3 | 8 |
| 2 取引先管理 | 統治(GV) | 3 | 4 |
| 3 リスクの特定 | 識別(ID) | 4 | 11 |
| 4 攻撃等の防御 | 防御(PR) | 13 | 48 |
| 5 攻撃等の検知 | 検知(DE) | 1 | 3 |
| 6 インシデントへの対応 | 対応(RS) | 1 | 6 |
| 7 インシデントからの復旧 | 復旧(RC) | 1 | 1 |
| 計 | 26 | 81 |
要求事項の半分、評価基準の6割近くが「攻撃等の防御」です。★3は組織の体制より、IT基盤の守りに重心を置いた水準だと読めます。
番号が飛んでいるのは★4だけの要求事項
表を見ると、1-2-1の次が1-2-3になっています。ほかにも番号が飛んでいる箇所がいくつかあります。
この飛びは、筆者が作った一問一答のドリルで引っかかったところの1つです。番号の順に覚えようとすると、どこが抜けているのかで迷います。抜けているのは、★4になって初めて求められる要求事項です。番号は★4の43件に振られた通し番号で、★3はそのうち26件を使っている。そう覚えると整理がつきます。
| No. | ★4だけの要求事項(17件) |
|---|---|
| 1-1-1 | 社内ルール |
| 1-2-2 | サイバー攻撃の監視・分析体制 |
| 1-4-1 | セキュリティ対策推進計画 |
| 2-1-3 | 取引先のセキュリティ対策状況 |
| 2-1-5 | 機密情報の回収・破棄 |
| 3-1-5 | リモートワークにおけるルール |
| 3-2-1 | 脆弱性の管理体制 |
| 4-1-8 | サーバ設置エリアへの入退室管理 |
| 4-1-9 | 可搬媒体の制限 |
| 4-2-1 | セキュリティの意識向上のための教育・研修 |
| 4-3-1 | データの暗号化 |
| 4-3-2 | データの保管ルール |
| 4-3-3 | 取引先との情報共有ルール |
| 4-4-2 | サポート期限の切れたOS及びソフトウェアへの対策 |
| 4-4-3 | ログの取得 |
| 5-1-2 | 情報機器及びソフトウェアの挙動監視 |
| 5-2-1 | セキュリティインシデントのレベルごとの対象範囲 |
この抜けた番号の一覧は、覚えるうえで意外と役に立ちます。★3が要求事項として立てていないものが分かるからです。たとえば「ログの取得」や「意識向上のための教育・研修」は、要求事項としては★4からです。
ただし、中身が★3にまったく出てこないわけではありません。ネットワーク機器のログとアラートの分析は★3の5-1-1-2に、サポートが切れたソフトウェアの扱いは4-4-4-1に出てきます。抜けた番号は「★3では独立した項目になっていないもの」と読むのが正確です。
★3の取り方——専門家確認付き自己評価
★3は、自社で評価した結果を、社内または社外の専門家に確かめてもらう方式です。制度の言葉では「専門家確認付き自己評価」と呼びます。
基本規程(SCS-100、2026年8月28日制定)が定める手続は、次の5段です。
- ① 取得したい組織が、要求事項・評価基準に沿って自己評価をする
- ② ★3確認責任者(SCSセキュリティ専門家)が、自己評価の妥当性を確かめて署名する
- ③ 組織が自己適合宣言をする
- ④ IPA(制度運営機関)に登録を申請する
- ⑤ 不備がなければ登録組織台帳に載り、公表される
③の自己適合宣言は、すべてに適合していることを、経営層が組織の責任で宣言するものです。制度構築方針の注には、セキュリティの担当者や部門が独自に行う評価は含まれない、とあります。担当者が一人で点検して終わり、では★3にならないということです。
| 項目 | ★3の決まり | 出典 |
|---|---|---|
| 評価の方式 | 専門家確認付き自己評価 | 基本規程 3.1.1 |
| 専門家の確認 | 提出書類の確認だけ。主に、書いた内容に矛盾がないか、評価基準から見て十分なことが書かれているかを見る想定。所要は1〜2日程度の見込み(事前準備と報告書の作成は除く) | 制度構築方針(23ページ) |
| 合格の基準 | 原則として、全ての評価基準への適合。不適合が見つかっても、適切に是正し、専門家から了承を得られれば取得できる | 制度構築方針(23ページ) |
| 有効期間 | 登録完了の通知日から1年 | 基本規程 3.1.2 |
| 対象(適用範囲の考え方) | インターネットに接続している自社のIT基盤。公開サーバは必ず含める。製造現場の制御システム(OT)や、販売する製品は含めない。具体的な範囲は組織が設定する | 制度構築方針 2.2.2 |
| 申請の単位 | 原則として法人(または個人事業主)。事業部単位などにするときは、専門家による範囲の妥当性確認が要る | 制度構築方針 3.2 |
| 運用開始 | 2027年3月頃の予定 | IPA よくある質問 Q1-1(2026年10月15日確認) |
| 登録料(税込) | 10,000円/1年(2028年3月31日まで)。以降は20,000円/1年 | IPA 料金設定のお知らせ(2026年9月18日) |
注意したいのは、有効期間が1年しかない点です。毎年、自己評価をやり直して、専門家の確認を受け直すことになります。登録料のほかに、社外の専門家に確認を頼む費用がかかる場合もあります。こちらは料金表に載っておらず、相場はまだ見えません。
専門家の要件や研修の話は、既存の記事「情報処理安全確保支援士とSCS評価制度」で扱いました。この連載は、確認される側の中身を覚えるほうに集中します。
81件の評価基準を覚える3つのコツ
81件を頭から読むと、似た文が続いて目が滑ります。筆者がドリルで引っかかったのは、前述の番号の飛びに加えて、似た名前の区別と数字の基準でした。ここでは、語尾の型と合わせて3つのコツにまとめます。
語尾で3つの型に分ける
評価基準は、語尾を見ると何を問うているかの見当がつきます。
| 語尾の型 | 何を問うているか(筆者の読み) | 例 |
|---|---|---|
| 〜を定めること | ルール・手順・役割が書かれているか | 1-3-1-1 方針を定める、6-1-1-1 インシデントの対応手順を定める |
| 〜を把握するための仕組みを整備すること | 台帳などで、いつでも把握できる状態か | 3-1-1-1 パソコンの製造元・OS・台数、4-1-2-5 管理者IDを持つ人 |
| 〜にすること/〜すること | 設定や運用がその状態になっているか | 4-1-1-1 ユーザIDの付与を申請・承認制にする、4-4-1-2 自動実行を無効化する |
もう1つの目印が「年1回以上」です。★3の81件のうち8件に出てきます。そのうち6件は、同じ要求事項の中で定めたことや実施したことを、年1回以上点検せよ、という形でした。定めて終わりではなく、点検までが1組になっている箇所です。
似た名前は「何を」と「どの段階か」で見分ける
要求事項名がよく似た組がいくつかあります。名前の後半と、分類の番号をセットで見ると見分けやすくなります。
| 似ている組 | 見分け方(筆者の言い換え) |
|---|---|
| 4-1-5 パスワード設定ルール/4-1-6 パスワード管理ルール | 設定は「どんなパスワードにするか」(初期パスワードの変更、推測されやすい語の禁止、長さ、使い回しの禁止)。管理は「決めたパスワードをどう扱うか」(安全な保管、漏れたときの変更手順) |
| 3-1-1 情報機器、OS及びソフトウェアに関する情報の把握/4-4-1 情報機器、OS及びソフトウェアの安全な構成 | 3は識別で「何があるかを知る」(台数・OS・管理ルール)。4は防御で「危ない状態にしない」(許可していないソフトの削除、自動実行の無効化、設定変更の承認) |
| 4-1-1 ユーザIDの管理手続/4-1-2 管理者IDの管理手続/4-1-7 アクセス権の管理ルール | 4-1-1と4-1-2は、IDを発行してから消すまで(一般と管理者で分かれる)。4-1-7は、そのIDに何を許すか(部屋への入室も含む) |
| 1-2-1 セキュリティ推進活動部門/6-1-1 インシデント対応手順/2-1-4 セキュリティインシデント発生時の役割・責任 | どれも役割を定めるが、場面が違う。1-2-1は平時の体制、6-1-1(6-1-1-3)は事故のときの社内の役割、2-1-4は事故のときの取引先との役割 |
数字は「6・8・10・14」で覚える
★3には、数字が書き込まれた基準があります。ここで一度に並べておきます。
| 数字 | 何の数字か | 基準 |
|---|---|---|
| 6文字以上 | パソコンのログオン・スマートデバイスのロック解除に使うパスワード又はPIN | 4-1-4-2 |
| 8文字以上 | 多要素認証の知識情報として使うパスワード | 4-1-3-4 |
| 8文字以上 | 多要素認証か、10回失敗でのロックを入れたうえでのパスワード | 4-1-5-3 |
| 10文字以上 | 多要素認証も試行回数の制限もできない場合のパスワード(英大文字小文字・数字を含む) | 4-1-5-3 |
| 10回 | 試行が少なくとも10回失敗したらロックする | 4-1-4-1、4-1-5-3 |
| 14日以内 | 次のどれかに当たるアップデートの適用。ベンダーが「重大」「高リスク」と説明する脆弱性を直すもの、CVSS基本値7.0以上の脆弱性を直すもの、直す脆弱性のレベルの詳細がベンダーから示されていないもの | 4-4-4-2 |
| 年1回以上 | 点検・教育訓練・事例の共有 | 8件 |
4-1-4-1と4-1-5-3は、いくつかの方法から選ぶ形の基準です。10回のロックは選択肢の1つで、ほかの方法を選ぶこともできます。4-4-4-2は、対象になる機器・ソフトウェアの範囲も基準の中に列挙されています。
筋が見えると覚えやすくなります。パスワードは、ほかの守りがあれば8文字、なければ10文字。端末のPINは6文字。深刻な脆弱性を直すアップデートは14日。この4つを押さえておけば、残りは条件と例外の扱いです。細かい条件は第4回と第5回で読みます。
筆者の立場から:手で覚えられるのは半分だけ
7つの分類のうち、筆者がふだんの仕事で手を動かしていて実感があるのは「攻撃等の防御」だけでした。
★3の要求事項26件のうち13件が防御です。つまり半分は、仕事の記憶に引っかけて覚えられます。残る半分は、紙の上で覚えるしかありません。ガバナンス、取引先、識別、検知・対応・復旧。こちらは仕事の記憶に引っかけられないぶん、原文を読んで覚えることになります。
一方で、手を動かしている防御の中にも、似た名前の組はあります。パスワードの設定ルールと管理ルールがその例です。実際の作業では、パスワードを決めることと扱うことは続けて行われることが多く、要求事項の名前どおりに分かれているとは限りません。
ここからは筆者の見方ですが、手で覚えた知識は、名前の付いた棚に入っていないことが多いのだと思います。★3を覚える作業は、手の記憶を棚に並べ直す作業でもありそうです。逆に、紙で覚える側の回では、原文の言い換えを厚めにするつもりです。
ISMSではどこに当たるか——一番の違いは「管理策を選ばない」
比較の前に、前提を1つ書いておきます。要求事項・評価基準には、各基準の参照元を並べた「★3・★4要求事項・評価基準(参照文献)」というExcelがあります。そこで主な参照元として太字になっているのは、★3の81件中、自工会・部工会のガイドラインが53件、英国のCyber Essentialsが23件でした。太字なしが5件です。
ISO/IEC 27001:2022が太字になった基準は、1件もありません。ISO/IEC 27001の列自体は81件中79件に記入がありますが、横に並べた参照と読むべきでしょう。ISMSを満たせば★3に適合する、という意味にはなりません。読み替えや免除の規定も、制度構築方針、基本規程、IPAのよくある質問のどれにも見当たりませんでした(2026年10月15日時点)。
ISMSは選んだ理由を書き、★3は選ばない
ISMS連載を書き終えた筆者が★3を読んで、一番違うと感じたのは、管理策を選ばないことでした。
ISMSでは、まずリスクを測り(6.1.2)、対応を決めます(6.1.3)。そのうえで附属書Aと照らして漏れを確かめ、適用宣言書に、含めた理由と除外した理由を書きます。何をやるかは組織が選び、審査ではその理由までたどられます。この流れは連載の第8回(適用宣言書)で書きました。
★3には、この選ぶ工程がありません。制度構築方針は「原則として、全ての評価基準への適合を求める」としています。81件に、選ぶ・外すの余地はありません。適用宣言書に当たる書類も出てきません。
制度構築方針はこれを「ベースラインアプローチ」と呼び、代表的な脅威から効果の高い管理策を制度側で選んだもの、と説明しています。特徴として挙げているのは「何をするか迷うことが少ない」点です。
| ISMS認証(ISO/IEC 27001) | SCS評価制度 ★3 | |
|---|---|---|
| 管理策の決め方 | リスクアセスメントの結果から組織が選ぶ(リスクベース) | 代表的な脅威から制度側が選んで固定(ベースラインアプローチ) |
| 選んだ結果の文書 | 適用宣言書(含めた理由・除外した理由) | なし。原則として全ての評価基準に適合 |
| 範囲 | 組織が決める(部門単位もグループ全体も可) | 対象の考え方(インターネットに接続している自社IT基盤、必ず含めるもの・含めないもの)は制度が定め、組織がそれに沿って具体的な範囲を設定する |
| 具体的な値 | 組織が決める | 文字数・日数などを基準に書き込んでいる |
| 評価する人 | 認証機関の審査員 | 自己評価+SCSセキュリティ専門家の確認 |
| 有効期間 | 認証の有効期間は3年(その間に年1回以上の維持審査) | 1年 |
ISMSの列は、規格の要求だけでなく、認証制度の運用も含めて並べています。有効期間や維持審査は認証制度の決まりで、ISO/IEC 27001の本文が定めているものではありません。認証の仕組みは、連載の第2回で書きました。
選ばないから、値まで書ける
ISMS連載の第1回で、筆者は、ISO/IEC 27001にはパスワードの文字数のような設定は書かれていない、と書きました。★3には書いてあります。前述の6・8・10・14がそれです。
この差は、選ぶか選ばないかの違いから来ていると筆者は読んでいます。組織ごとにリスクが違う前提なら、値は組織が決めるしかありません。全員に同じ対策を求めるなら、値まで決めておかないと物差しになりません。
たとえば、ISMSで「重大な脆弱性の修正は30日以内に当てる」と決めている架空の組織を考えてみます。ISMSで問われるのは、その日数をリスクに照らして決めた理由のほうです。★3の4-4-4-2では、日数そのものが14日と書かれています。期限内に当てられない場合に、リスクを下げる対策で補う道も原文に用意されています。
★3でも、選ぶものが少しだけ残る
選ばないといっても、選択がゼロになるわけではありません。残るのは2つです。
1つは適用範囲の線です。何を含め、何を含めないかの考え方は制度が定めています。そのうえで、具体的な範囲は組織が設定します。申請の単位は原則として法人で、事業部単位などにする場合は、専門家による妥当性の確認が要ります。
もう1つは、基準の中の「いずれか」です。共有IDを使わないか、使う人を特定できるようにするか。多要素認証か、試行回数の制限か。こうした選択肢が、いくつかの基準に組み込まれています。
制度構築方針の注には、本来は各企業が自社のリスクを特定して対策を検討するのが望ましい、とも書かれています。将来は自社のリスク分析に基づいた強化が望ましい、とも。制度自身が、★3をリスクベースの手前にある段だと位置づけているわけです。
注意点
証跡の例は、この記事では書かない
何を見せれば適合と言えるかは、解説書と自己評価等ガイドが答える部分です。どちらも未公開なので、推測では書きません。公開されたら追記します。
81件は筆者の数え
IPAが評価基準の件数として公表している数字ではありません。要求事項・評価基準は今後定期的に見直すことが想定されているので、版が変われば件数も変わり得ます。表を使うときは、Excelの版と確認日を見てください。
★3を満たしても、自社のリスクを測ったことにはならない
前述の通り、★3は制度側が選んだ対策の一覧です。自社に固有のリスクが漏れなく入っている保証はありません。逆に、ISMSを持っているから★3が要らない、とも読めません。同じ書類が使える場面はあっても、制度上の免除ではないからです。
この連載の進め方
| 回 | 範囲 | 要求事項 | 評価基準 |
|---|---|---|---|
| 第1回 | 全体像(この記事) | 26 | 81 |
| 第2回 | 統治:ガバナンスの整備(1-x)+取引先管理(2-x) | 6 | 12 |
| 第3回 | 識別:リスクの特定(3-x) | 4 | 11 |
| 第4回 | 防御①:ID・認証・パスワード・アクセス権(4-1-x) | 7 | 27 |
| 第5回 | 防御②:教育訓練・バックアップ・構成・パッチ・マルウェア・境界防護(4-2〜4-5) | 6 | 21 |
| 第6回 | 検知・対応・復旧(5-x〜7-x) | 3 | 10 |
| 番外編 | 専門家の目で読む:研修と修了試験の仕組み | — | — |
各回に「ISMSではどこに当たるか」の節を置きます。第2回からは、架空の会社の自己評価結果を読む「模擬ケース」の節も付けます。答えが原文で白黒つくものと、判定を保留して何を追加で聞くかが答えになるもの。その2種類で作るつもりです。研修と修了試験の仕組みは、連載の最後の番外編で扱います。
まとめ
- ★3の「チェックリスト」は3つある。いま読める正本は要求事項・評価基準(26項目・81件)で、判断基準を書いた公式のガイドは未公開(2026年10月15日時点)
- 要求事項の半分、評価基準の6割近くが防御。番号が飛んでいる17件は★4だけの要求事項
- 覚えるコツは、語尾の型、似た名前の見分け方、6・8・10・14の数字
- ★3は専門家確認付き自己評価で、有効期間は1年。運用開始は2027年3月頃の予定
- ISMSとの一番の違いは、管理策を選ばないこと。主な参照元にISO/IEC 27001は入っておらず、ISMSがあれば足りるとは読めない
次回の第2回は、統治の分類(ガバナンスの整備と取引先管理)の6項目を読みます。模擬ケースの節も、ここから始めます。

引っかかった点
- 番号の飛びで迷いました。番号の順に覚えようとすると、抜けた番号の扱いが分からなくなります。★4だけの要求事項が抜けた跡だと分かってから、整理がつきました。
- 自己評価等ガイド(基本規程の名前)と取得ガイド(よくある質問の名前)が同じものか、確証がありません。役割の説明が重なるので同じと読んでいますが、公表されたら確かめます。
- 制度構築方針は「NIST CSFの機能に対応した6つの分類」と書くだけで、版を明記していません。統治(GV)が入っているのでCSF 2.0の6機能だと読んでいますが、筆者の読みです。
- 評価基準の件数は、IPAが数字として公表していません。この記事の81件は、筆者がExcelから数えた値です。
参考にした一次資料
- IPA「★3・★4 要求事項・評価基準」(Excel。2026年10月15日確認)
- 経済産業省・内閣官房国家サイバー統括室「★3・★4要求事項・評価基準(参照文献)」(Excel、2026年3月27日の版)。参照元の太字の件数は、筆者がこのExcelから数えた値
- IPA「SCS評価制度の詳細情報」(制度構築方針 2026年3月27日。制度構築方針の本文はこのページから)
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100、2026年8月28日制定)
- IPA「SCS評価制度 よくある質問」(2026年10月15日確認)
- IPA「SCS評価制度」(料金設定のお知らせ 2026年9月18日)
この記事の内容は2026年10月15日時点で確認したものです。制度は詳細化が進んでいる段階で、要求事項・評価基準も見直しが想定されています。判断の前に、必ず一次資料で最新の状態を確認してください。