連載「ISMS審査員・監査への道」の第20回です。前回で、組織的管理策(A.5)の37個を読み終えました。今回から附属書Aの2つ目のテーマ、人的管理策(A.6)に入ります。
A.6は8個しかありません。選考、雇用条件、教育、懲戒、雇用の終了、秘密保持、リモートワーク、事象の報告。どれも「人」に向いた管理策です。
読み始めて、正直これまでのテーマとは勝手が違うと感じました。前回までは、規格の側から現場を眺める書き方でした。A.6では、筆者自身が管理される「人」の側に入ります。派遣で常駐する立場から、8個を時間の順に読んでいきます。
- A.6の8個が、2013年版のどこから来たか
- 「要員」の定義と、外部の要員が名指しされている細目
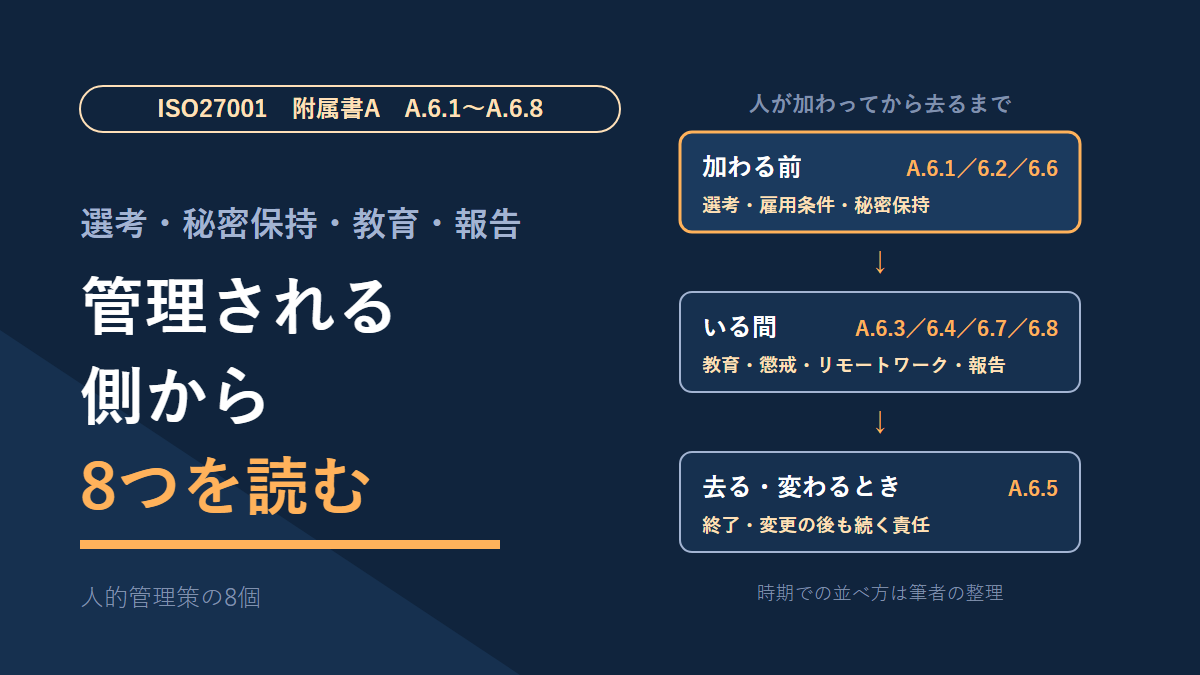
- 8個を「加わる前・いる間・去るとき」に並べた見取り図
- 法律の守秘義務と、A.6.6の秘密保持契約の違い
- リモートワーク(A.6.7)が在宅勤務より広いこと
- 派遣で常駐する筆者が、秘密保持・報告・異動対応から考えたこと
A.6.1〜A.6.8をひとことで言うと——人が加わってから去るまで
ひとことで言うと、組織で働く人が、加わる前から去った後まで、情報セキュリティの責任を果たせるようにする管理策です。8個の並びは次のとおりです。
| 番号 | 管理策 | ひとことで | 2013年版 |
|---|---|---|---|
| A.6.1 | 選考 | 加わる前に経歴などを確かめる。その後も続けて | A.7.1.1 |
| A.6.2 | 雇用条件 | 契約書に、要員と組織の情報セキュリティの責任を書く | A.7.1.2 |
| A.6.3 | 情報セキュリティの意識向上、教育及び訓練 | 方針と手順について、定期的に教育・訓練を受ける | A.7.2.2 |
| A.6.4 | 懲戒手続 | 方針違反への処置を、正式に定めて伝える | A.7.2.3 |
| A.6.5 | 雇用の終了又は変更後の責任 | 辞めた後・異動した後も続く責任を定めて伝える | A.7.3.1 |
| A.6.6 | 秘密保持契約又は守秘義務契約 | 組織のニーズに合った契約を特定し、署名してもらう | A.13.2.4 |
| A.6.7 | リモートワーク | 組織の構外で働くときの対策を実施する | A.6.2.2 |
| A.6.8 | 情報セキュリティ事象の報告 | 気づいたことを速やかに報告できる仕組みを設ける | A.16.1.2、A.16.1.3 |
2013年版のA.7(人的資源のセキュリティ)には6個ありました。そのうち5個がここに来ています。残る1個のA.7.2.1(経営陣の責任)は、A.5.4(管理層の責任)へ移りました。第16回で読んだ管理策です。
あとの3個は、よそのテーマから来たものです。秘密保持契約は通信のセキュリティ(A.13)に、テレワーキングは情報セキュリティのための組織(A.6)にありました。事象の報告は、インシデント管理(A.16)の2個をまとめたものです。新しく入った管理策はありません。
番号の読み違いには気をつけたいところです。2013年版のA.6は「情報セキュリティのための組織」で、2022年版のA.6「人的管理策」とは別物です。移行期の資料を並べて読むと、意外と混同しやすいと感じました。
「要員」とは誰か——常駐する人も入る
A.6の対象は、正規の職員や社員だけではありません。経済産業省の情報セキュリティ管理基準は、用語の欄で要員を「組織の指示の下で仕事をしている人々」と定義しています(JIS Q 27002:2024から)。雇用契約の相手かどうかより、指示の下で働いているかで決まる定義だと読めます。
細目を読むと、外部の人がはっきり出てくる箇所が4つありました。
| 管理策 | 管理基準の細目に書かれていること |
|---|---|
| A.6.1 選考 | サービス供給者を通じて選考される個人は、選考の要求事項を供給者との合意に含める |
| A.6.3 教育及び訓練 | 意識向上は、内部と外部の要員(例:外部のコンサルタント、供給者の要員)を考慮して計画する |
| A.6.4 懲戒手続 | 対象は、要員「及びその他の関連する利害関係者」(管理策の文そのもの) |
| A.6.5 終了又は変更後の責任 | 終了・変更の手続は、供給者の要員にも適用する |
筆者は派遣で自治体に常駐しています。派遣は、派遣先の指揮命令を受けて働く形です。この定義には当てはまりやすい立場だ、と筆者は読んでいます。
第18回では、派遣元が供給者に位置付けられるなら、筆者は供給者の要員の側に立つ、と書きました。この2つは両立します。常駐先から見れば指示の下で働く人で、同時に供給者から来た人でもある、ということです。どちらとして扱うかは、契約の形とISMSの対象の決め方で変わります。規格が派遣の技術者をどちらかに定めているわけではありません。
8個を時間の順に並べる
8個は「加わる前」「いる間」「去る・変わるとき」に並べると見通しがよくなります。これは筆者の整理です。管理基準は8個を「人的管理」という1つのグループにまとめているだけで、この順に並べてはいません。
| 時期 | 管理策 | その時期に決めておくこと |
|---|---|---|
| 加わる前 | A.6.1 選考 | どこまで確かめるか。確かめ終わるまで何を待たせるか |
| 加わる前 | A.6.2 雇用条件 | 契約に書く責任。違反したときの処置 |
| 加わる前 | A.6.6 秘密保持契約 | 何を秘密とし、いつまで守るか。終わったら返すか消すか |
| いる間 | A.6.3 教育及び訓練 | 誰に何をどの間隔で。理解したかの確かめ方 |
| いる間 | A.6.4 懲戒手続 | 違反の重さや意図に応じた、段階別の処置 |
| いる間 | A.6.7 リモートワーク | 構外で許す作業と、そのときの対策 |
| いる間 | A.6.8 事象の報告 | どこへ、何を、どうやって報告するか |
| 去る・変わるとき | A.6.5 終了又は変更後の責任 | 去った後も続く責任。変わるときに誰へ渡すか |
A.6.6を「加わる前」に置いたのは、A.6.2の細目が根拠です。秘密保持契約は、情報へのアクセスが与えられる前に署名することが望ましい、とされていました。
加わる前——A.6.1 選考/A.6.2 雇用条件/A.6.6 秘密保持
A.6.1 選考——派遣先は、個人でなく条件を示す
A.6.1は、要員になる人の経歴などを、加わる前に確かめる管理策です。確かめる深さは、仕事の要件、扱う情報の分類、リスクに応じて変えます。管理基準の細目には、推薦状、履歴書、資格、公的証明書の確認が並んでいました。重要な役割なら、より詳しい確認も挙がっています。
加わった後も終わりではありません。管理策の文そのものが「組織に加わる前に、及びその後継続的に」としています。役割の重さに応じて確認を定期的に繰り返す、という細目もありました。
ここで派遣という形を重ねると、一つ壁があります。労働者派遣法は、派遣先が派遣労働者を特定することを目的とする行為をしないよう努めなければならない、と定めています(第26条第6項。紹介予定派遣を除く)。条文の文末は「努めなければならない」で、禁止ではなく努力義務です。それでも、派遣先が特定の個人を選び出す形は、法が控えるよう求めている側にあります。
そこで効いてくるのが、前の節の表に挙げた細目です。供給者を通じて選考される個人は、選考の要求事項を供給者との合意に含める。派遣先としては、特定の個人を選ぶのではなく、必要な選考の条件を派遣元との合意に含める形が考えられます。どんな条件の人を出してほしいかを、契約の言葉にするということです。
第10回で、委託先の技術者個人の力量を確かめる場面は筆者には見えず、「信用だけ」だと書きました。その信用の中身を書いておく場所が、ここにあります。
A.6.2 雇用条件——契約書に責任を書く
A.6.2は、雇用契約書に、情報セキュリティに関する要員と組織の責任を書く管理策です。管理基準の細目は、書く事項の候補を5つ挙げていました。秘密保持契約、法的な責任と権利、情報や資産の扱いの責任、利害関係者から受け取った情報の扱い、違反したときの処置です。
見落としやすいのは、方針が変わったときです。細目には、法令や方針が変わったら雇用条件をレビューする、とありました。一度結んだ契約書は、放っておくと古い版の方針に合わせたままになります。
A.6.6 秘密保持契約——法律の守秘義務とは別に考える
A.6.6は、組織が守りたい情報に合わせて秘密保持契約を特定し、文書にし、定常的に見直し、署名してもらう管理策です。2013年版では通信のセキュリティ(A.13)の中にありました。情報のやり取りの管理策から、人の管理策へ移ったことになります。
管理基準の細目は、契約で考える要素を10個挙げていました。保護する情報の定義、有効期間、終了時の処置、返却や破棄の条件、違反したときの処置などです。
公務員には、法律の守秘義務があります。地方公務員法は、職務上知り得た秘密を漏らしてはならず、職を退いた後も同様だ、と定めています(第34条)。派遣の側にも似た規定がありました。労働者派遣法は、派遣元事業主とその従業者に秘密を守る義務を課し、従業者でなくなった後も同様だとしています(第24条の4)。
法律の義務は、職を退いた後まで続く点で重い仕組みです。ただ、法律上の守秘義務があっても、A.6.6の要求事項がすべて満たされるとは限りません。A.6.6が求めているのは、組織のニーズを反映した契約でした。法律は、何を秘密とするかを組織ごとに決めてはくれません。終わったときに情報を返すのか消すのか、監査する権利を持つのか。そこは契約の側で決める事項です。法律があることと、A.6.6の契約を特定したことは、分けて考えるのが安全だと筆者は考えています。
現場から:秘密保持は、誰と誰の間にあるか
筆者の秘密保持が何で立っているのかを、この機会に整理してみました。
一つは、勤め先と常駐先の間の契約です。会社どうしの契約に、秘密保持の条項があります。そこは筆者も把握しています。もう一つは、前の節の派遣法第24条の4です。派遣元の従業者である筆者に、法律の義務が直接かかっています。会社どうしの条項と、法律の義務。筆者の秘密保持は、この2本で立っている形です。
A.6.6の管理策の文に戻ると、秘密保持契約は「要員及びその他の関連する利害関係者が署名する」とあります。素直に読むと、要員本人の署名まで想定しているように見えました。
派遣で来ている人を、署名する「要員」として扱うのか。会社どうしの契約で結ばれる、供給者の側の人として扱うのか。ここは先ほどの要員の定義と同じで、組織がISMSの対象をどう決めるかで答えが変わります。問われるのは、どちらを選んだかと、その理由を言えるかどうかだと思います。
いる間——A.6.3 教育/A.6.4 懲戒/A.6.7 リモートワーク/A.6.8 報告
A.6.3 意識向上、教育及び訓練——受けた後に、分かったかを確かめる
A.6.3は、職務に関わる方針や手順について、要員が教育と訓練を受け、定常的に更新を受ける管理策です。管理基準の細目は、中身を「意識向上」と「教育及び訓練」に分けていました。前者は全員向けで、自分の責任と果たし方に気づかせるもの。後者は、特定の技能が要る技術チーム向けです。
細目で目を引いたのは2か所です。一つは、活動の終了時に要員の理解を評価すること。研修をやった記録だけでは足りず、伝わったかを確かめる、ということです。もう一つは、前述の通り、意識向上の計画に外部の要員を含めることでした。
本文の7.2(力量)と7.3(認識)とは、中身が重なります。第10回で読んだ条項です。本文は「そうなっていること」を求め、A.6.3はそのための手段を管理策として置いている、と筆者は整理しています。
筆者の場合、教育は2つの経路で来ました。着任時は派遣元のチェックリストで確認を受け、常駐先の職員向けのeラーニングを受けることもありました。第4回で書いた話です。当時は、二重に来るのを少し不思議に思っていました。管理基準の細目を読むと、内部と外部の要員の両方を考えて計画する、とあります。二重に来ること自体は、細目の想定に沿った形だったわけです。
A.6.4 懲戒手続——違反の重さと、意図と、教育
A.6.4は、方針に違反した人への処置を、正式な手続として定め、伝えておく管理策です。目的欄には、違反の結果を理解させることと、違反を抑止することが並んでいました。
管理基準の細目は、処置を段階別に定めるとしています。考える要素は4つです。違反の内容と重大さ、意図的かどうか、初めてか繰り返しか、そして違反した人が適切に教育されていたか。最後の要素が、A.6.3とつながっています。教育していない人を重く扱うのは筋が通らない、ということだと思います。
手続は、違反が起きたことの確認を待って始める、という細目もありました。疑いの段階で処分へ進まないための歯止めです。
公務員には、地方公務員法の懲戒があります(第29条。戒告、減給、停職、免職)。ただ、情報セキュリティの方針違反が、どの段階にどう当たるのか。そこは各団体の基準の側で決まることで、法律の条文だけでは決まりません。
外部の人はどうでしょうか。A.6.4の管理策の文は、対象を「要員及びその他の関連する利害関係者」としています。一方で、懲戒は雇用関係の上にある仕組みです。派遣で来ている人に、派遣先が自分の就業規則の懲戒を直接当てることは想定しにくい、と筆者は理解しています。外部の人に対しては、契約上の処置として定めておく形になるはずです。
A.6.7 リモートワーク——在宅勤務より広い
A.6.7は、要員が組織の構外で働くときのセキュリティ対策を実施する管理策です。2013年版では「テレワーキング」という名前でした。
変わったのは名前だけではありません。JNSAのセミナーの講演資料は、この管理策を「対象が広がった管理策」の例に挙げていました。以前の手引は、在宅などから職場のネットワークに接続する場合が中心でした。2022年版の手引は構外の作業全般を対象にし、接続も必ずしも前提にしていない、という説明です。
管理基準の参考欄も、リモートワークに含まれる環境として、在宅勤務、柔軟な作業場、仮想的な作業環境などを挙げています。その中には「遠隔保守」も入っていました。紙の資料を持ち出して構外で扱う場面も、リモートワークの説明に含まれています。在宅勤務の規程だけでは、この範囲を覆い切れないということです。
細目では、リモートワークを許す組織は、条件と制限を定めたトピック固有の方針を出す、とされています。考える事項として、作業場所の物理的な環境、家族や訪問者によるアクセス、家庭や公衆のネットワークの使い方、単一要素の認証の弱さなどが挙がっていました。
国内の手引としては、総務省の「テレワークセキュリティガイドライン」があります。教科書もこれを参考に挙げていました。2026年9月28日時点で、総務省のページでは第5版(2021年5月)が最新です。
A.6.8 情報セキュリティ事象の報告——気づいたら、試さずに報告する
A.6.8は、要員が見つけた、または疑いを持った事象を、適切な経路で速やかに報告する仕組みを設ける管理策です。
管理基準の細目で大事だと思ったのは3つです。報告の仕組みは、できるだけ簡単で使いやすく、いつでも使えるようにすること。報告の対象には、インシデントや違反だけでなく、ぜい弱性も含めること。そして、ぜい弱性を疑っても、自分で立証しようとしないことです。
最後の点には理由が添えられていました。ぜい弱性を試すことは、システムの不正使用の企てと見られるおそれがあります。システムを傷めたり、証拠を損なったりすることもある。試した個人に法的な責任が生じる可能性もある、という説明です。善意で確かめたつもりが、自分を危うくするわけです。
報告を考える場面の例も、10個並んでいました。効果のない管理策、ヒューマンエラー、変更管理を経ないシステム変更、ソフトやハードの誤動作などです。「事故が起きた」だけでなく「うまく効いていない」も、報告の対象に入っています。
報告を受けた後の評価は、第18回で読んだA.5.25(情報セキュリティ事象の評価及び決定)の仕事です。A.6.8は、その入口にあたります。
現場から:気づいたことは、どこへ行ったか
筆者は、事故ではないけれど「ここは弱い」と思った点を、職員に伝えたことがあります。設定の甘さや、運用の穴にあたるものです。伝えたのは口頭で、そこで終わりました。
口頭の報告は、A.6.8の細目から見て悪い経路ではありません。簡単で、いつでも使えます。現場でいちばん速いのも口頭です。
見えないのは、伝わった後です。職員がそれを課題として書き留めたのか、判断したうえで見送ったのか。筆者には分かりません。第8回で、先送りになった対策は予算要求の資料と課題一覧に残る、と書きました。受け皿はあります。ただ、筆者の口頭の報告がそこへ載ったかどうかは、派遣の立場からは確かめようがありません。
第8回では、受容と放置は、外から見ると記録の有無でしか区別できない、とも書きました。報告も同じ形をしています。報告の仕組みが簡単であることと、報告の行き先が後から辿れることは、別の話です。A.6.8が見ているのは前者で、後者は報告を受けた側の評価の段(A.5.25)で問われることだ、と筆者は考えています。
去る・変わるとき——A.6.5 雇用の終了又は変更後の責任
A.6.5は、雇用が終わったり変わったりした後も続く責任と義務を定め、関係する人に伝える管理策です。前述の通り、秘密保持はその代表です。管理基準の細目は、続く責任として、情報の秘密保持、知的財産、得た知識などを挙げていました。
この節で筆者がいちばん引っかかったのは、異動の扱いです。細目は、責任や雇用の変更を「現在の責任の終了と、新しい責任の開始との組合せ」として管理する、としています。職務を離れる人の情報セキュリティの役割と責任を特定し、別の人に移す、という細目も続いていました。
外部の人も対象です。終了・変更の手続は供給者の要員にも適用する、という細目がありました。常駐者が交代するときも、同じ手続の中にあるということです。
気をつけたいのは、A.6.5が見ているのは「責任」だという点です。アカウントや権限を外す作業そのものは、第17回で読んだA.5.18(アクセス権)の側にあります。貸与物の返却も、A.5.11(資産の返却)の管理策です。A.6.5は、その外側にある「何を背負っていて、誰に渡すか」を扱っています。
現場から:外すと付けるは、1件で届く
筆者の仕事には、人事異動に伴うアカウントと権限の変更があります。依頼は異動者ごとに届き、古い所属の権限を外す分と、新しい所属の権限を付ける分が1件にまとまっています。
これは、A.6.5の細目がいう「終了と開始の組合せ」と同じ形です。付ける分だけが届いて外す分が漏れる、という事故が起きにくい。細目が求める形を、手続の側が先に持っているとも言えます。
ただ、1件で動くのはアカウントと権限です。A.6.5の本題である責任は、別の経路で動きます。第2回で書いたとおり、異動のときに引継書は残ります。けれど形式的で理由が書かれず、後任が苦労することがある。権限は1件の依頼で過不足なく移るのに、責任は引継書の書きぶりに左右される。筆者から見える範囲では、そういう差があります。
A.6.5の細目は、役割と責任を特定して別の人に移すところまでを挙げています。権限の依頼が1件にまとまっているなら、その中に「この人が背負っていた情報セキュリティの役割」を1行添える余地があるのかもしれません。筆者の思いつきの域を出ませんが、器の形はすでにできています。
よくある落とし穴/審査で指摘されやすい点
法律に守秘義務があるから、秘密保持契約は済んでいると考える
法律の守秘義務は、何を秘密とするか、終わったら情報をどうするかまでは決めてくれません。A.6.6は、組織のニーズを反映した契約を特定することを求めています。法律で決まっていることと、契約で決めることを分けて整理しておくと、説明しやすくなります。
教育の計画から、常駐者と委託先が漏れる
管理基準の細目は、意識向上の計画に外部の要員を含めることを挙げています。職員向けの研修だけを数えていると、実際に機器を触っている外部の人が計画の外に出てしまいます。
研修の記録はあるが、理解を確かめた跡がない
受講者の一覧と日付があっても、伝わったかどうかは分かりません。細目は、活動の終わりに理解を評価することを挙げていました。小テストでもアンケートでも、確かめた跡があるかが見られやすい点です。
リモートワークを、在宅勤務の規程だけで済ませる
A.6.7の範囲は、構外の作業全般です。遠隔保守や、資料を持ち出しての作業も入り得ます。在宅勤務の規程しかないと、それ以外の構外の作業が宙に浮きます。
報告の窓口が、事故にしか開いていない
事故の報告先は決まっていても、「効いていない気がする」「ここが弱い」を持っていく先がないことがあります。A.6.8の報告の対象には、ぜい弱性や効果のない管理策も含まれていました。
まとめ
- A.6は8個です。2013年版A.7(人的資源のセキュリティ)から5個、ほかのテーマから3個が来ました。新規はありません。2013年版のA.6(情報セキュリティのための組織)とは別物です
- 要員は「組織の指示の下で仕事をしている人々」と定義されています。管理基準の細目は外部の要員を4か所で名指ししており、常駐する人も対象に入り得ます
- 8個は、加わる前・いる間・去るときに並べると見通しがよくなります(この並べ方は筆者の整理です)
- 派遣先は派遣労働者を特定する行為をしないよう努めるため、選考の要求は供給者との合意に書く形が考えられます
- 法律の守秘義務と、A.6.6の秘密保持契約は分けて考えます。筆者の秘密保持は、会社どうしの条項と派遣法の義務の2本で立っています。個人の署名を求めるかは、組織が対象の決め方と合わせて説明する事項です
- A.6.7は在宅勤務より広く、遠隔保守も含み得ます。A.6.8の報告の対象にはぜい弱性も入り、自分で立証を試みないことも細目にあります
- 報告が簡単であることと、行き先が後から辿れることは別の話です。異動も同じで、権限は1件で動いても、責任は引継書の書きぶりに左右されます
次回は物理的管理策(A.7)に入ります。14個あるので、2回に分けて読む予定です。
連載の入口は第1回です。
参考にした一次資料
- 経済産業省「情報セキュリティ管理基準(令和7年改正版)」 … 管理策基準の6a(6.1〜6.8)の管理策・目的・詳細管理策と、用語の「要員」を読みました。JIS Q 27001:2023、JIS Q 27002:2024をもとにした版です。本文は意見公募時に公開されていた版から読んでいます
- 情報セキュリティマネジメント・セミナー2022 講演資料(JNSA 日本ISMSユーザグループ/2022年12月16日) … 「ISO/IEC 27002改定の解説」(土屋直子/NTTテクノクロス)で、6.2.2(テレワーキング)から6.7(リモートワーク)への変化が「対象が広がった管理策」として説明されていることを確認しました
- 労働者派遣法(e-Gov法令検索) … 第26条第6項(派遣労働者を特定することを目的とする行為をしないよう努める)と、第24条の4(秘密を守る義務)を確認しました(2026年9月28日確認)
- 地方公務員法(e-Gov法令検索) … 第29条(懲戒)と、第34条(秘密を守る義務。職を退いた後も同様)を確認しました(2026年9月28日確認)
- テレワークにおけるセキュリティ確保(総務省) … テレワークセキュリティガイドラインの最新が第5版(令和3年5月)であることを確認しました(2026年9月28日確認)
- 岡田敏靖『ISO27001:2022の規格と審査がしっかりわかる教科書 改訂2版』(技術評論社) … 連載で使っている教科書です。33節(A.6)の説明を読みました。2013年版の番号は、付録の対応表(27002:2022の附属書Bをもとに作成、と注記あり)から引いています
引っかかった点
8個を「加わる前・いる間・去るとき」に並べる整理は、筆者の読みです。2013年版のA.7も雇用の段階ごとに区切られていたはずですが、その見出しの正確な名前は手元の資料で確かめられていません。そのため、記事では2013年版の見出しとしては書いていません。
教科書のA.6.4の説明には、懲戒手続の対象範囲を示す図がありました。就業規則による懲戒が従業員に向く一方、契約相手は「対象外」とされ、契約違反による損害賠償請求などが示されています。管理基準の管理策の文は、対象に「その他の関連する利害関係者」を含めていました。筆者は、懲戒という手段が届くのは雇用関係まで、という実務の説明として教科書の図を読んでいます。外部の人に対しては、違反の結果を理解させ適切に扱う手続を、契約上の処置として持つ、という理解です。27002の本文を読めていないので、これ以上は判断していません。
教科書のA.6.8の説明では、報告の対象として「弱点」という語が使われていました。管理基準の細目の語は「ぜい弱性」です。2013年版で別の管理策だったA.16.1.3が統合された名残の語かもしれませんが、確かめてはいません。記事では管理基準の語で書いています。
派遣で常駐する人を、組織の「要員」とみるか「供給者の要員」とみるか。記事では両立すると書きましたが、これも筆者の読みです。規格や管理基準が派遣という形を名指しして決めているわけではありません。