10月の終わりは、情報漏えいの発表が続きました。無印良品のアプリ、花キューピット、So-netとぷらら。登録していた人には、本物の「お詫びメール」が届き始めています。
困るのは、本物に便乗した偽物も同じ時期に届くことです。
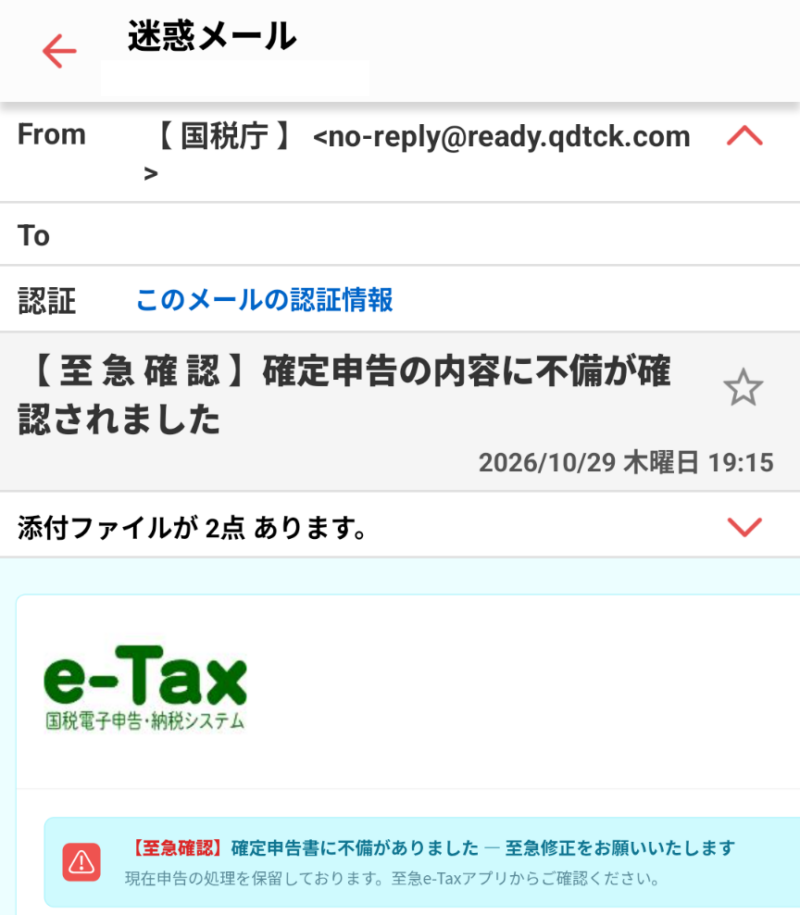
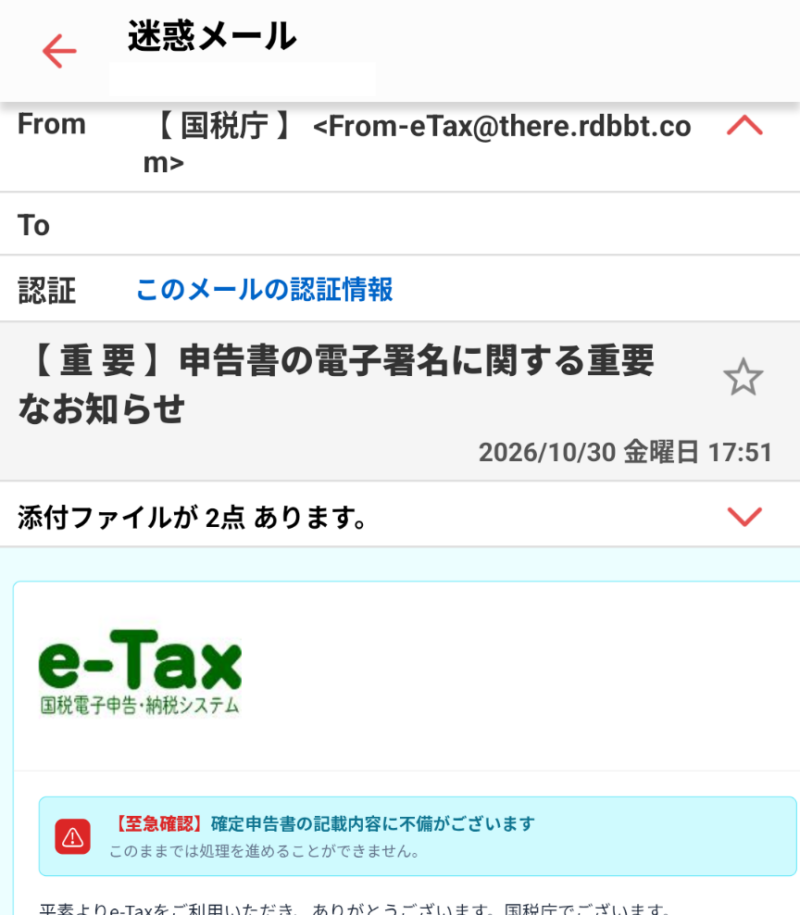
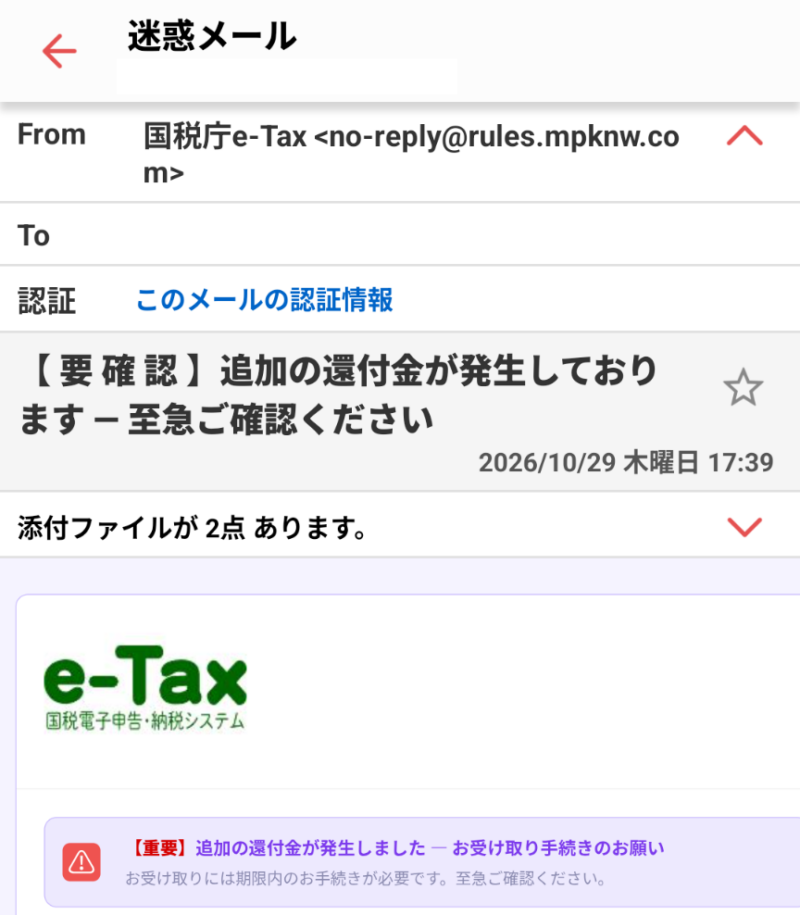
結論から言うと、見た目だけで見分けるのは、もう限界に近いと感じています。筆者の迷惑メールフォルダに届いた偽メールは、日本語が自然で、送信元の認証まで「PASS」でした。この記事では、見分け方の基本と、メールの外で「確かめる」方法をまとめます。
この記事は、2026年11月1日時点の各社の発表と、筆者に届いたメールをもとにしています。
 まもる
「個人情報流出のお詫び」ってメールが来たんだけど、本物か分からなくて…
 しろ
メールの中のリンクは押さずに、自分で公式サイトを開いて確かめよう。その手順をまとめたよ
- フィッシングメールの見分け方の基本と、もう当てにならないポイント
- 「情報漏えいのお詫び」を装う偽メールと、本物との違い
- メールが本物か偽物か、メールの外で調べる方法
- 送信元アドレスとURLの見方
- 開いた・入力したあとにやることと、相談先
フィッシングメールの見分け方、基本のチェックは5つ
次の5つのうち1つでも当てはまれば、そのメールのリンクや添付は開かないでください。ただし、どれにも当てはまらないから本物、とは言えません。
| 見るところ | 怪しいサイン | 筆者に届いた実例 |
|---|---|---|
| 送信元アドレス | 表示名と、@の後ろ(ドメイン)が関係ない | 表示名「国税庁」なのに、意味のない英字のドメイン |
| 急かす言葉 | 「至急」「本日中」「期限を過ぎると失効」 | 件名に【至急】【緊急】【要確認】が並ぶ |
| 求めてくる情報 | パスワード、カード番号、口座番号、暗証番号 | 還付金の受け取りを口実にした手続き |
| 添付ファイル | 意味のない名前、見慣れない拡張子 | 「gM9ewiR.ikp」というファイル |
| 日付や件名の矛盾 | 期限が受信日より前、件名の文字がバラバラ | 10月25日に届いたメールに「10月23日まで」 |
日本語は自然、デザインは使い回し
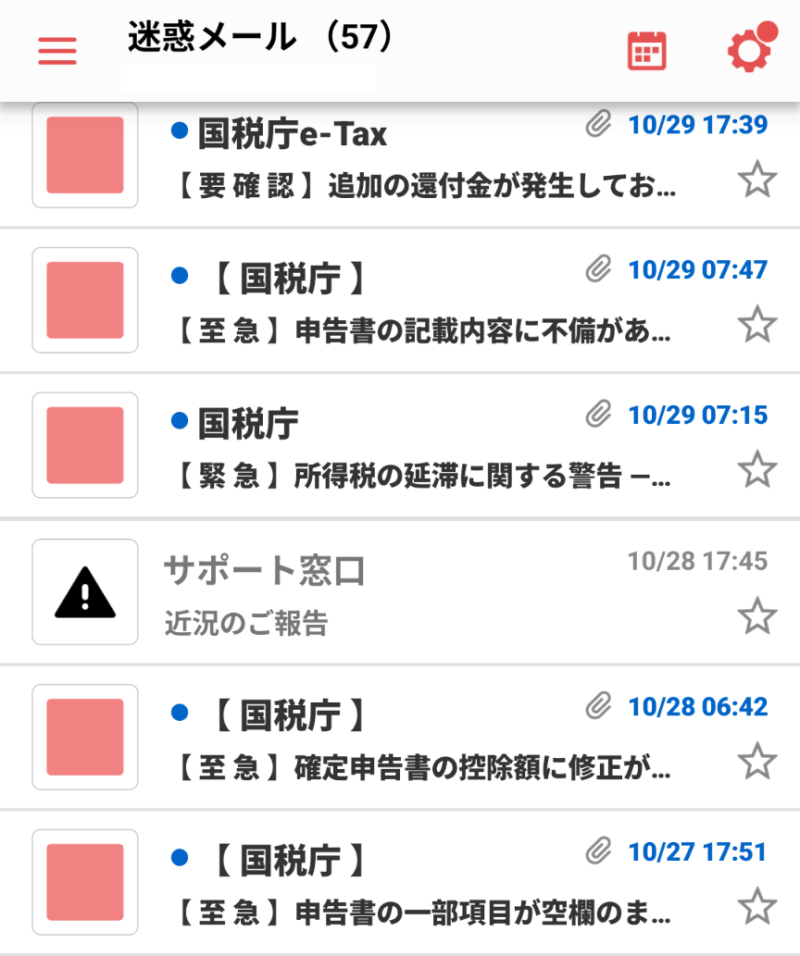
以前は、変な日本語がいちばん分かりやすい手がかりでした。いまは違います。筆者に届いた国税庁名義のメールは、e-Taxのロゴ入りで、敬語もきれいでした。正直、文面だけなら本物と区別がつきません。
数日のうちに「申告書の不備」「電子署名」「追加の還付金」と何通も届き、並べるとデザインは同じで色と文言だけが違いました。量産品です。
【最新】「情報漏えいのお詫び」を装う偽メールに注意
いま特に気をつけたいのが、漏えいの「お詫び」や「補償」を名乗るメールです。本物の通知が実際に届く時期なので、偽物も疑われにくくなります。
10月下旬に発表された主な漏えいは、次のとおりです。
| 発表日 | サービス | 件数 | 流出した可能性のある情報 |
|---|---|---|---|
| 10月27日 | ドコモ光「plala(Sコース)」/So-net | ドコモ光44万3,495件、So-net会員214万1,986件ほか | 会員情報など。So-netは一部のメールのアドレスとパスワード(計5万4,401件)も |
| 10月28日 | 花キューピット | 4,238,242件。退会者も対象 | ログインID、パスワード(復元できない形式に変換したもの)、メールアドレス |
| 10月30日 | 良品計画「MUJIアプリ」 | 最大約2,726万件。退会者も対象 | メールアドレス、生年月日、性別 |
| 10月29日(11月2日に第2報) | アララ「アララメッセージ」(企業向けのメール配信) | メールアドレス約7,700万件(新たに判明した区分。おそれを含み精査中)ほか | メールアドレス、契約企業が登録した会員情報(企業により異なる |
件数は「可能性のある」数で、全員の流出が確定したわけではありません。各社とも対象者へ順次連絡するとしており、良品計画は悪用した「なりすましメール」が出る可能性にも触れました。
本物のお詫びメールと、偽物の違い
違いは、見た目より「何をさせようとするか」に出ます。
| 本物のお詫びメールに多い形 | 偽物に多い形 | |
|---|---|---|
| 送り主 | 自分が会員登録していたサービス | 使った覚えのない事業者からも届く |
| 内容 | 何が起きたか、何が漏れたかの説明 | 「返金します」「補償金をお支払いします」 |
| 求めること | パスワードの変更や、不審な連絡への注意 | メール内のリンクから口座・カード番号・パスワードを入力させる |
| 公式サイト | 関連するお知らせが載っていることが多い | 関連するお知らせが見当たらない |
花キューピットは、メール・SMS・電話でパスワードやカード番号、暗証番号、認証コードを尋ねることは一切ないと明記しました。求めてくる時点で、偽物を疑ってよいわけです。
多摩市の注意喚起では、利用した覚えのない事業者から謝罪が届き、返金のためと急かされて口座情報を伝えてしまう例が紹介されています。
ただ、本物にもパスワード再設定のリンクが入ることはありえます。お知らせが見当たらないだけで偽物とも言い切れません。迷ったら、公式サイトに載っている窓口へ、そのメールを送ったかどうかを問い合わせてください。
「公式アプリで確かめて」という助言まで、まねされている
筆者に届いた国税庁名義のメールには、「e-Taxへは、e-Taxアプリからのアクセスをお願いいたします」とありました。すぐ下には「Android版 e-Taxアプリをダウンロード」のボタンがあります。
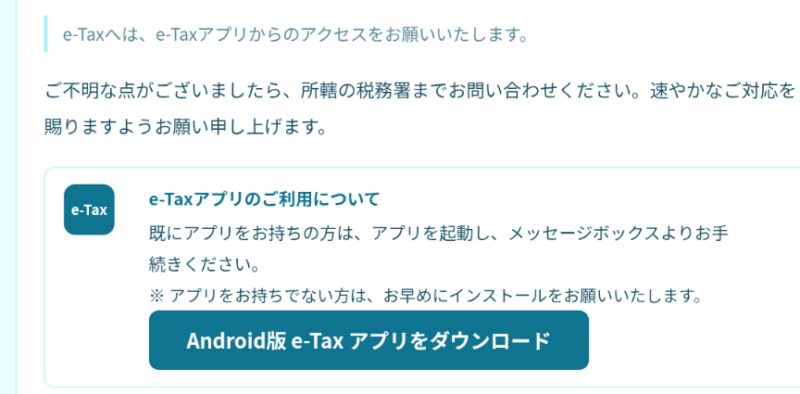
正しい助言を逆手に取った作りです。スマホ用のe-Taxアプリは、2026年9月30日時点で提供されていません(フィッシング対策協議会)。国税庁も、還付金の受け取りのためにアプリのダウンロードを求めることはないとしています(e-Tax)。
アプリはメールのボタンから入れず、まず公式サイトでアプリがあるかを確かめ、載っているストアへのリンクから入れてください。e-Taxのように、そもそもスマホ用のアプリが無いこともあります。入れてしまったときの確かめ方は、銀行アプリの偽画面の記事にまとめています。
メールが本物か偽物か調べる方法は?
メールの中のリンク・電話番号・ボタンは使わず、自分で公式サイトや公式アプリを開いて確かめます。今回のような漏えいの連絡なら、公式サイトにも関連するお知らせが出ているのが普通です。
| 方法 | やること | 注意点 |
|---|---|---|
| 公式サイト・公式アプリから開く | ブックマークや、前から入れている公式アプリでお知らせを見る | 検索広告に偽サイトが出ることもある |
| 企業のお知らせと照らし合わせる | 会社名と「お詫び」で検索し、公式ドメインのページを読む | まとめ記事で済ませない |
| 件名で検索する | 件名をそのまま検索する | 出ていなくても本物の証明にはならない |
警告は「出たら危険、出なくても安全ではない」
Yahoo!メールでは、なりすましの疑いがあるメールに⚠のアイコンが付き、開く前に「このメールを開きますか?」と確認が出ます。
出たら開かずに、公式サイトで確かめてください。ただ、出ないからといって本物とは限りません。筆者のフォルダでは、カード会社名義には⚠が付いたのに、国税庁名義には付いていませんでした。
企業のロゴ(ブランドアイコン)の表示も万能ではありません。2026年4月には、正規の認証情報をコピーして使い回した、アイコン付きのなりすましメールが確認されています(Yahoo!メール)。
「認証PASS」は、名乗っている相手が本物という意味ではない
Yahoo!メールでは「このメールの認証情報」から、送信元の確認(SPF・DKIM・DMARC)の結果を見られます。筆者に届いた国税庁名義のメールは、3つとも「PASS」でした。
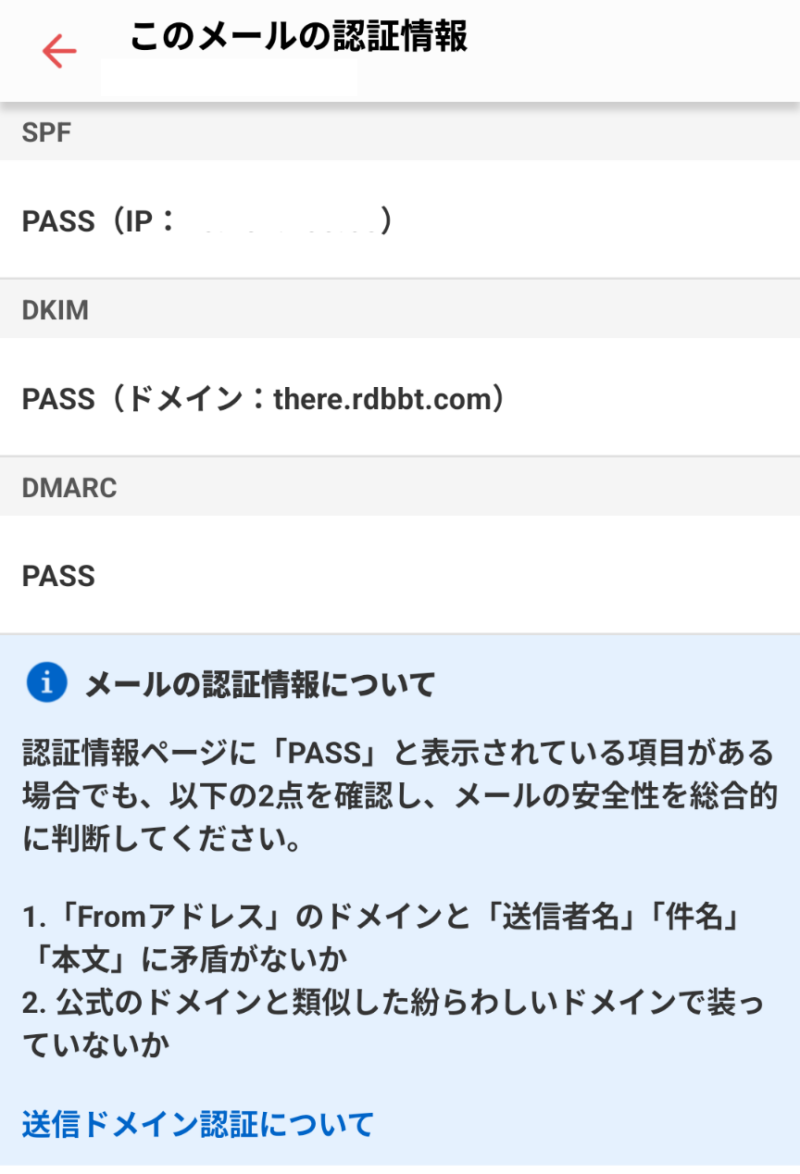
PASSは、@の後ろのドメインについて認証が成功した、という意味にとどまります。今回なら、成功したのは詐欺をする側が自分で取ったドメインです。Yahoo!メールのヘルプも、認証が成功していても悪質なメールの可能性はあると書いています。ドメイン自体の安全性や、内容・添付ファイルまでは保証しないそうです(Yahoo!メールヘルプ)。
フィッシングメールを確認できるサイト
届いたメールは、公的な機関の注意喚起と照らし合わせられます。
| サイト | 分かること |
|---|---|
| フィッシング対策協議会「緊急情報」 | いま出回っている件名や偽サイトの例 |
| e-Tax「国税庁を装った不審なメールにご注意ください」 | 国税庁名義の偽メールの例 |
| 警察庁「フィッシング対策」 | 対策の基本と、通報・相談先 |
「漏えいを確認できます」とうたうサイト自体が偽物、というケースもあります。見分け方はhibp偽サイトの記事に書きました。
迷惑メールのアドレス(ドメイン)はどう見分ける?
表示名ではなく、@の後ろのドメインを見ます。表示名は、送る側が自由に付けられるからです。ただし、送信元のアドレスそのものも偽装できます。ドメインが本物らしく見えても、それだけで本物とは判断できません(警察庁)。
| 表示名 | 実際のドメイン(筆者に届いた例) | 読み取れること |
|---|---|---|
| 【国税庁】 | qdtck.com/rdbbt.com | 国税庁と無関係。届くたびに別のドメイン |
| 国税庁e-Tax | mpknw.com | 同上。意味のない英字の並び |
| UCカード | ●●●●kobe.com(一部を伏せた) | カード会社と無関係なドメイン |
| サポート窓口 | ●●●●-member.jp(一部を伏せた) | 何のサポートかも書かれていない |
国税庁の本物は「nta.go.jp」で終わります。e-Taxのお知らせは「info@e-tax.nta.go.jp」から届き、原則として本文にURLはありません(前述のe-Taxの注意喚起)。
「サポート窓口」からのメールは、季節の挨拶だけで、リンクも要求もありませんでした。アドレスが使われているかを確かめる目的の可能性もあるため、返信しないのが無難です。
フィッシングサイトかどうかを見分ける方法は?URLの見方
URLは、先頭の「https」に続く部分から、最初の「/」の手前までを右から読みます。「go.jp」「co.jp」のように右の2つで組織の種類を表すこともあるので、その左まで含めて見てください。
| URLの例 | 右から読むと | 判定 |
|---|---|---|
| www.nta.go.jp/… | jp → go → nta | 国税庁(nta.go.jp)のサイト |
| nta.go.jp.example-login.com/… | com → example-login | example-login.comのサイト。左の「nta.go.jp」は飾り |
※2行目は説明のための架空の例です。
鍵マーク(https)は、相手が本物という保証ではありません。正直、スマホではURLの全体が見えないことも多く、ブックマークから開くほうが確実です。
広告(PR)
確かめる基本は、メールから飛ばずにブックマークや公式アプリから開くことです。そのうえで、うっかり偽サイトを開いてしまったときの備えとして、フィッシング対策の機能を持つセキュリティソフトを入れておく方法もあります。
AI時代のネット詐欺からあなたと家族を守るセキュリティソフト
※ESETの公式サイト(広告)に移動します。ソフトを入れても、すべての詐欺を防げるわけではありません。届いたメールが本物かどうかは、この記事の手順で確かめてください
開いてしまった・入力してしまったときの対処法
メールを開いただけで、リンクや添付を開いていなければ、削除して様子を見れば大丈夫なことが多いです。それ以外は、次の順で早めに動きます。
| してしまったこと | やること |
|---|---|
| リンクを押した(入力はしていない) | ページを閉じる。表示された電話番号には電話しない |
| パスワードを入力した | 本物のサイトからすぐ変更する。使い回している他のサービスも変える |
| カード番号・口座を入力した | カード会社・銀行に連絡し、止めてもらう |
| アプリを入れた | 入れたアプリと許可した権限を確かめる(前述の記事) |
| 添付ファイルを開いた | それ以上操作せず、セキュリティソフトで確かめる。プログラムを動かした・様子がおかしいときはネットから切り離して相談する。職場のパソコンなら、すぐに担当部署へ報告する |
相談先は、警察相談専用電話の#9110(緊急時は110番)と、消費者ホットラインの188です。
カードを止めると、引き落としの登録をやり直す手間も出ます。入力する前に止まるのが、いちばん効きます。
しろ🐶の現場メモ:引っかかりかける3つの型
筆者は仕事柄、「このメール、大丈夫ですか?」と相談を受けることがあります。開きかけたメールには、次の3つの型が多いと感じています。
| 型 | どんなときに開きかけるか |
|---|---|
| 仕事に関係ありそうな件名 | 人事、給与、システムの更新、会議の案内など |
| 期限・至急の文言 | 「本日中」「至急」とあると、確かめるより先に手が動く |
| 知っている名前の差出人 | 表示名が取引先や有名な会社だと、アドレスまで見ない |
共通するのは、「本物っぽさ」が判断を止めていること。今回のお詫びメールは、知っている名前で急がせるうえ、本物も届いているので、3つがそろいやすい条件にあります。
相談を受けたとき、最初に伝えるのは「メールの中のものは、何も押さないで」という一言。見分けられなくても、確かめる手順さえあれば大丈夫だと感じています。
まとめ
- フィッシングメールの見分け方の基本は、送信元のドメイン、急かす言葉、求める情報、添付、日付の矛盾の5つ
- 日本語の自然さ、警告が出ないこと、認証の「PASS」は、本物の証明にならない
- いまは本物のお詫びメールと偽物が同時に届く。「返金」「補償」には一度手を止める
- 確かめるときは、メールのリンクを使わず、ブックマークや公式アプリから公式サイトを開く
- アプリはメールのボタンから入れない。公式サイトで確かめ、載っているリンクから入れる
- 入力したら、パスワードの変更とカード会社・銀行への連絡。相談先は#9110と188
引っかかった点
- 認証が全部「PASS」なのに偽物だった点。仕組みを知っている人ほど、安心してしまいそうです
- ⚠アイコンが国税庁名義には付いていなかった点。基準は公式ヘルプで確かめきれていません
- 花キューピットの発表が、10月30日に「不可逆な暗号化」を「不可逆な変換」へ訂正していた点。古い表現のままの記事も残っています