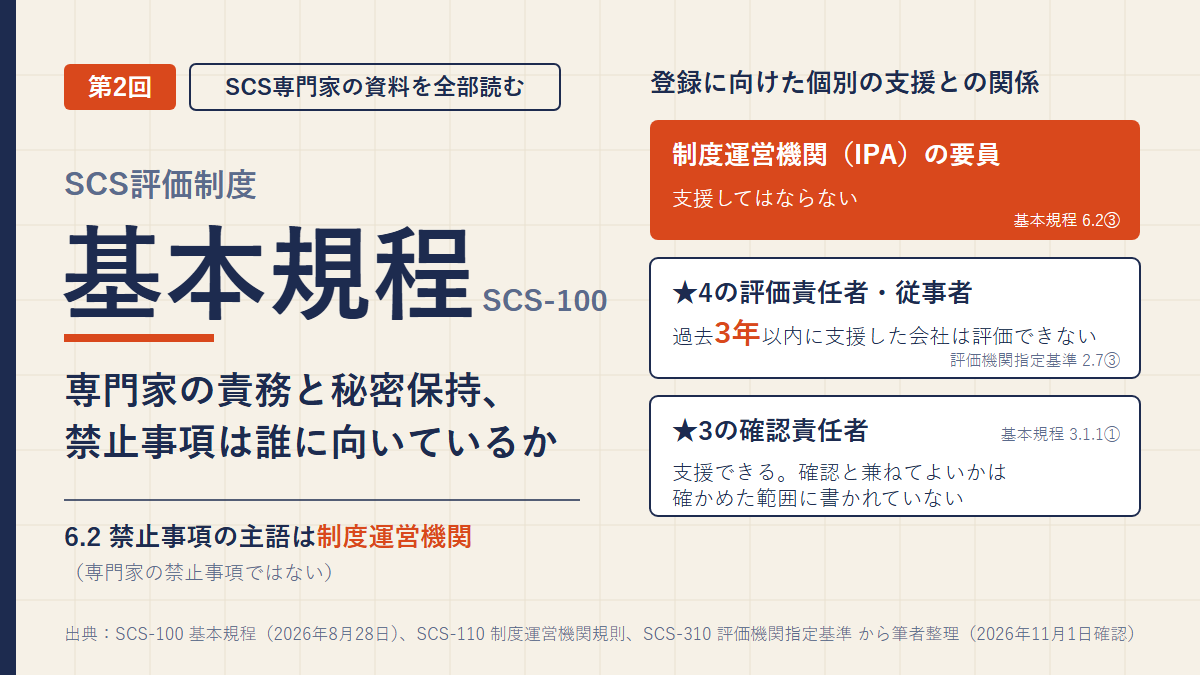
連載「SCS専門家の資料を全部読む」の第2回です。
基本規程(SCS-100)は、制度にかかわる全員が守るルールです。前回は、文書の上下を決めた部分だけを使いました。今回は、専門家に向いている条文を残らず拾います。
読んでいくと、勘違いしそうな箇所がありました。「禁止事項」の節は、専門家ではなく制度運営機関に向いていたのです。条文ごとに、誰が主語なのかを確かめながら読みます。
- 基本規程のうち、SCSセキュリティ専門家に向いている条文の一覧
- 責務の書き方は★3と★4で違う。★3は「最大限の注意」、★4は「利益相反の回避」
- 秘密保持の範囲。★3の確認者と評価機関では、秘密とする情報の書き方が違う
- 「禁止事項」の主語は制度運営機関。★3の確認責任者は、自己評価の支援もできる
- 不正と異議が、どこへ届き、誰が決めるか
- 事例:社内の確認責任者が、署名を保留して不利益をほのめかされる(架空)
専門家に向いている条文
結論から書きます。基本規程で専門家にかかわるのは、定義、役割、手続、権利、責務、雑則の6か所に散らばった条文です。1つの章にまとまってはいません。
| 条 | 中身(筆者要約) |
|---|---|
| 1.3.7・1.3.8 | ★3確認責任者と★3確認従事者の定義。従事者は責任者の指導と監督の下で確認する。要件はどちらも「別途定める」 |
| 2.1.11 | 専門家の役割。★3は確認責任者として妥当性を確認し、修正を含む助言をして署名する。★4は評価責任者として評価する |
| 3.1.1 | ★3の手続。会社は社内外の★3確認責任者から支援を受けられる。確認責任者は妥当性を確認し、署名で示す |
| 3.1.2 | ★3の更新。有効期間1年の満了前に、確認責任者の確認・助言を受けた自己評価の更新版を出す |
| 4.2 | 専門家の権利。確認・評価の業務と結果を理由に、不当な差別的扱いを受けない |
| 5.9 | 専門家の責務(次の節) |
| 6.1 | 秘密保持 |
| 6.3.1 | 専門家による不正行為への対処 |
| 6.4 | 異議申立て、苦情、紛争の処理 |
| 6.5③ | 会社が外部の★3確認責任者と評価機関に払う費用は、それぞれとの契約で決まる |
| 6.6 | 免責。制度は、登録組織のセキュリティ対策や、評価機関・技術検証事業者・研修事業者の対策と業務の運用について、有効性や適法性を保証しない |
出典:SCS評価制度 制度運営機関「SCS-100 基本規程」(2026年8月28日施行。11月1日に更新がないことを確認)
2.1は、制度を構成する者を11挙げています。所管省庁、IPA、委員会、評価機関、研修事業者、登録を目指す会社、そして専門家です。このうち第4章の「権利」に出てくるのは、登録組織と専門家の2者だけでした。登録組織の権利はロゴマークを使えること。専門家の権利は、不当な差別的扱いを受けないことです。意外と、専門家は守られる側としても書かれているんですね。
責務は★3と★4で書き方が違う
5.9は、専門家の責務を★3と★4で別々の文にしています。
| 区分 | 5.9の責務(要点。「」は原文) |
|---|---|
| ★3(確認責任者として確認するとき) | 「全ての要求事項・評価基準を満たしていることを確認したうえで」、確認結果に虚偽等が含まれない点について「最大限の注意を払う」 |
| ★4(評価責任者等として従事するとき) | 本制度の狙いを阻害しないように、「利益相反を回避し、事実に基づき誠実に業務を遂行する」 |
★3の文には、利益相反の語がありません。その代わりに、全部を確かめてから署名すること、虚偽を混ぜないことを求めています。
ここで気になったのが、自己評価等ガイドの4.1との関係です。ガイドは、★3の確認を、シートに書かれた情報で妥当性を確かめるものとしています。書かれた情報が本当かどうかは、会社が責任を負う。確認者は、所定の確認をしたことと、その結果に責任を負う。記載が事実と違っていたことで責任を負うものではない、とも書いていました。
一見すると、5.9の「虚偽」とぶつかりそうです。ただ、主語を見ると両立します。5.9の「確認結果」は、確認者が自分で出す結果のこと。ガイドの「記載された情報」は、会社が書いたものです。確認者は、自分の確認結果に嘘を入れない。会社の書いた中身の真偽までは背負わない。筆者はそう読んでいます。
ただし、確かめなくてよいと一般化はできません。ガイドの脚注10は、会社と確認責任者の間で適切な合意があれば、対策の実在性まで確かめることは妨げられない、という書き方でした。確認者が責任を負わないのは記載が事実と違っていた点で、確認したことと、その結果には責任を負います。「最大限の注意」に何が含まれるかは、ガイドの第4章が観点を挙げています。そこは第8回で読みます。
秘密保持:★3の確認者は「非公知か、明示されたもの」
6.1は、確認や評価にかかわる人の秘密保持を決めています。縛られるのは、★3の確認、★4の第三者評価、★4の技術検証に係る者です。制度運営機関と2つの委員会を構成する者も入っています。
秘密情報は、非公知の情報と、相手方か制度運営機関が秘密として扱うと明示した情報です。扱えるのは制度の目的の範囲内だけ。権限のない人に開示しない、漏らさない。目的外に使わない、複製しない、不適切に保管しない。義務は、制度への関与が終わった後も続きます。
例外は5つあります。受け取った時点で公知だったもの、後から自分の責任によらず公知になったもの。受け取る前から適法に持っていたもの、正当な権限のある第三者から適法に得たもの。法令や裁判所の命令、行政機関の要請で開示が必要なものです。
評価機関と研修事業者には、それぞれの指定基準に秘密保持の節があります。並べると、書き方の違いが見えてきました。
| 誰に向いた条文か | 秘密として扱う情報(筆者要約) |
|---|---|
| ★3の確認・★4の評価と技術検証に係る者(基本規程6.1) | 非公知の情報と、秘密として扱うと明示された情報 |
| 評価機関(評価機関指定基準2.12) | 評価のために得た、または生じたすべての情報。会社が公開しているもの、公開に同意したものを除く。会社以外から得たその会社の情報も秘密 |
| 研修事業者(研修事業者指定基準2.8) | 研修で得た、または生じたすべての情報。受講者が自ら公開したもの、公開に同意したものを除く |
出典:SCS-100 6.1、SCS-310 評価機関指定基準 2.12(2026年9月11日)。SCS-330A 研修事業者指定基準 2.8(2026年10月15日修正版)。3つとも基本規程6.1の5つの例外は除いている。
評価機関と研修事業者は「すべての情報」から外すものを数える書き方です。★3の確認者は、基本規程の「非公知か、明示されたもの」で読むことになります。ガイドの4.2も、基本規程6.1を引いて、秘密保持の義務を確認者向けに説明していました。秘密情報の定義と5つの例外までは書き直していません。どこまでが非公知かの線は、確認者が自分で引く場面が出てきそうです。
「禁止事項」の主語は、制度運営機関
6.2の禁止事項は3つです。結果に影響する、対価以外の利益を得ること。評価や登録の対象になるIT基盤を運用すること。登録や更新に向けた個別の支援をすること(一般的な情報の提供は除く)。
正直、最初は専門家の禁止事項だと思って読みました。ところが主語は「制度運営機関を構成する者」です。制度運営機関規則(SCS-110)の第3章は、IPAの要員の責務を7つ置いています。公平・公正に職務を行うこと、圧力や利害対立の影響を受けないこと、不当な利益の供与を受けないこと。6.2と同じ3つの禁止。そして、職務で知った情報を基本規程の秘密保持に従って扱うことです。利益の禁止は、規則の側では結果に影響を及ぼす「おそれのある」ものまで広がっていました。
では、専門家や評価機関の側はどうか。支援と確認・評価の関係を、立場ごとに並べます。
| 立場 | 個別の支援との関係 | 根拠 |
|---|---|---|
| 制度運営機関(IPA)の要員 | 登録・更新に向けた個別の支援をしてはならない | 基本規程6.2③、SCS-110 第3章⑥ |
| ★4の評価責任者・評価従事者 | 受任日から過去3年以内に、その会社へ構築支援・運用支援・セキュリティ対策の実装などをしていたら、評価機関はその会社を評価できない。その会社の従業員・取締役・経営判断に影響を与える株主である場合、評価対象のシステムの運用担当と同じ人物である場合なども同じ | 評価機関指定基準2.7③ |
| 評価機関とその親会社・子会社・関連会社など | その会社へ構築支援・運用支援・実装などを提供している場合は、公平性への影響を評価し、必要な措置を講じる。一律の禁止ではない | 評価機関指定基準2.7④ |
| ★3の確認責任者 | 会社は社内外の★3確認責任者から支援を受けられる。支援した人が、同じ会社の確認と署名もしてよいかを書いた文は、確かめた範囲には見当たらない | 基本規程3.1.1① |
★4は、支援した本人を、その会社の評価から外しています。評価機関やその関連会社の支援は禁止ではなく、公平性への影響を評価して手当てする形でした。★3は、支援できることだけが書かれています。兼ねてよいかという問いは、番外編(研修の記事)の引っかかった点に残したままです。今回、基本規程と制度運営機関規則を読み直しても、答えは見つかりませんでした。
不正と異議:どこへ届き、誰が決めるか
基本規程は、不正への対処を相手ごとに3つ書いています。
| 対象 | 条 | 流れ(筆者要約) |
|---|---|---|
| 登録組織(虚偽申請、情報隠蔽など) | 3.1.3(★4も3.2.3で同じ) | 通報などを受けて事実確認、必要に応じて弁明の機会、登録の取消しができる |
| 登録組織の自己評価、専門家の確認・評価 | 6.3.1 | 調査、弁明の機会、必要に応じて改善の指示。効果がなければ登録を取り消せる |
| 評価機関・技術検証事業者・研修事業者 | 6.3.2 | 同じ流れ。指定の取消しは指定委員会の審議と決定に基づく |
通報の窓口は、制度運営機関規則の5.3に置かれています。受け付ける不正行為は、虚偽申告、情報隠蔽「及びこれらを指示し、強要し、又は黙認する行為等」です。黙認まで入っていました。確認者が虚偽や隠蔽を認識したうえで黙認することも、窓口の対象になり得る書き方です。ただ、単なる見落としや確認不足まで含むかは、この定義だけでは判断できません。
異議申立ては6.4です。制度運営機関は、制度運営機関規則の手順で処理します。規則の5.2は、専門家も関係当事者として窓口を使える側に挙げていました。評価機関は、自分で異議の手続を整えなければなりません。評価機関指定基準の2.13は、受け付けと結果の通知、記録まで求めています。
一方、★3の確認責任者に、異議を受ける手続を求めた条文は見当たりません。確認責任者が署名しなかったとき、会社は別の★3確認責任者に確認を頼めます(ガイド4.1)。異議で争うより、別の人に頼む道が用意されている形です。
事例:社内の確認責任者が、署名を保留して不利益をほのめかされる
ここからは架空の場面です。規程の文が、困った場面でどこまで支えになるかを試します。
状況(架空)
ある機械部品メーカーで、情報システム担当の主任が★3確認責任者として自社の確認を任されました。主要な取引先から、★3の登録を求められています。経営層は、自己適合宣言の日取りをすでに決めていました。
確認を進めると、他の回答と食い違う箇所が2つ残りました。担当部署に追加の説明を頼みましたが、期限までに埋まりません。主任が「このままでは署名できない」と伝えると、部長からこう言われます。「今期の評価に響くよ」。
規程とガイドの文
- 基本規程4.2:専門家は、確認の業務と結果を理由に、不当な差別的扱いを受けない権利を持つ
- 基本規程5.9:★3の確認では、すべての要求事項・評価基準を満たしていることを確認したうえで、虚偽が含まれないよう最大限の注意を払う
- ガイド4.1:助言をしても妥当性を確認できない事項があれば、署名しない。会社は必要に応じて、別の★3確認責任者に頼める
- ガイド4.2:会社は、確認の結果を理由に、確認した本人を人事などで不当に差別的に扱ってはならない。そういう事象が起きたら、本人か状況を知った人が、制度運営機関の窓口へ通報することなどが望ましい
読み方
まず、署名の保留は規程に沿った動きです。ガイド4.1は、確認できない事項が残れば署名しない、とはっきり書いています。
次に、ガイド4.2は、社内の人が確認者になる場面を名指しで想定していました。確認の結果を理由にした人事上の不当な扱いを、会社の側に禁じています。部長の一言は、この文に照らして考える場面です。
もう1つ大事なのが、会社には別の確認責任者に頼む道があることです。社内の1人が止めても、制度の上では行き止まりになりません。少なくとも、特定の確認責任者1人が署名しなければ手続を進められない仕組みではない、と読めます。ただし、別の確認責任者が必ず署名するわけでもありません。その人も確認できなければ、署名しないはずです。一方で、確認できない事項が残ったまま署名すれば、5.9の責務に反するおそれがあります。6.3.1の調査の対象にもなり得ます。
資料が答えていないところ
- 「今期の評価に響く」が、不当な差別的扱いに当たるかどうか。線を引く基準は書かれていない
- 通報した人がどう扱われるか。窓口を置くことは書かれているが、通報者の保護の定めは、基本規程と制度運営機関規則には見当たらない
- 4.2の権利が侵されたとき、制度運営機関が会社に何をできるか。会社への不正行為の対処(3.1.3)の対象に入るかは、文面からは決めきれない
- 部長の言葉が、制度運営機関規則5.3の「強要」に当たるか。決めるのは制度運営機関で、筆者には判断できません
社内の確認責任者は、確認者であると同時に会社の従業員です。人事評価を受ける立場のまま、会社の自己評価に署名する。その緊張を、規程は「権利」と「通報が望ましい」の2つで受け止めています。支えにはなりますが、守り切る仕組みまでは書かれていない、というのが率直な感想です。
筆者の立場から:守秘の誓約の目で6.1を読む
筆者は仕事柄、守秘の誓約には慣れています。その目で6.1を読んで、気づいたことが2つありました。
1つ目は、秘密の範囲です。★3の確認者は、非公知の情報と、秘密と明示された情報を守ります。評価機関のように「すべての情報」とは書かれていません。シートを受け取ったとき、どれが非公知かを自分で決める場面が出てくるはずです。迷ったら秘密の側に倒す。筆者が確認者になったら、そう扱うと思います。規程の求めというより、筆者の安全側の読みです。
2つ目は、「関与が終わった後も続く」という一文です。★3は1年ごとに更新があり、そのたびに確認責任者の確認を受けます。同じ会社を毎年見れば、関与はなかなか終わりません。途中で別の確認責任者に替わっても、前の人の義務は残ります。確認を引き受けた会社の数だけ、終わらない義務が積み重なっていく。引き受ける前に、その重さを分かっておきたいと感じました。
なお、筆者には監査を受けた経験も、した経験もありません。この記事も、専門家の資料を学習者として読んだ記録です。
注意点
要件の多くは「別途定める」
★3確認責任者と★3確認従事者の要件は、基本規程では「別途定める」とされています。資格と研修の考え方は、制度構築方針と研修実施基準が示しています。その中身は番外編にまとめました。
登録申請の手引は、まだない
手続きの細部は、登録申請の手引に書かれる予定です。11月1日時点で公開されていません。出たら、この回に足します。
手引を待っている点は、第3回(取得単位)の注意点にもまとめています。
制度は対策の有効性を保証しない
6.6は、制度が登録組織のセキュリティ対策の有効性や適法性を保証しないと書いています。評価機関・技術検証事業者・研修事業者の対策と業務の運用も同じです。★3の登録があることは、確認の手続を経たことを示すもので、事故が起きないことの保証ではありません。
第1回の補足:★4の文書には「優先関係」の条文があった
第1回で、文書どうしの優先順位を決めた規定は、確かめた範囲には見当たらないと書きました。範囲は、基本規程、要求事項・評価基準、ガイド3つ、解説書、位置づけと変更箇所の資料です。
今回、範囲の外だった評価機関指定基準(SCS-310)を読むと、1.4に「優先関係」の条文がありました。上下は、基本規程、評価機関指定規則、評価機関指定基準、評価機関指定手順、その他の引用文書の順です。引用文書として挙がっているのは、第三者評価ガイド、技術検証ガイド、★4要求事項・評価基準でした。抵触するときはこの順に優先し、上位が下位に任せた事項は下位の定めを優先します。
特則も1つありました。技術検証の診断データの扱いは、4.7⑥の定めが優先します。評価機関は診断データを原則として持たず、受け取ったら目的を果たした後に消して記録します。基本規程6.1の例外に当たる情報でも、法令に基づく開示請求か権限のある機関の命令がなければ開示しません。秘密保持の節で見た6.1より、一段厳しい定めです。
ただ、この条文は評価機関向けの基準の中にあり、「本基準とこれらの文書の内容が抵触する場合」の書き方です。3つの引用文書はまとめて列挙されています。列挙の順をそのまま順位と読む余地はありますが、個々の文書の間にも優先順位があるのかは、文面だけでは明確ではありません。解説書は列挙に入っていません。★3の側の自己評価等ガイドにも、同じ条文はありませんでした。第1回の4-4-4-2の読み方は、このまま変えずにおきます。
まとめ
- 基本規程で専門家にかかわる条文は、定義・役割・手続・権利・責務・雑則に散らばっている。第4章の権利に出てくるのは、登録組織と専門家の2者だけ
- 5.9の責務は、★3が「最大限の注意」、★4が「利益相反の回避」。★3の文に利益相反の語はない
- 5.9の「確認結果に虚偽を含めない」と、ガイド4.1の「記載が事実と違っても確認者は責任を負わない」は、主語が違うので両立すると筆者は読んでいる。確認は記載された情報で行うのが原則だが、合意があれば実在性まで確かめることも妨げられない(脚注10)
- ★3の確認者の秘密は「非公知か、明示されたもの」。評価機関と研修事業者は「すべての情報」から外すものを数える書き方。義務は関与の終了後も続く
- 6.2の禁止事項(個別の支援など)の主語は制度運営機関。★3の確認責任者は支援もできる。支援と確認を兼ねてよいかを書いた文は、確かめた範囲には見当たらない。★4は支援した本人を評価から外し、評価機関や関連会社の支援は公平性への影響を評価して手当てする
- 通報窓口の不正行為には、認識したうえでの「黙認」も入る(見落としまで含むかは定義からは判断できない)。★3の確認責任者に異議を受ける手続を求めた条文は見当たらず、会社は別の確認責任者に頼める。ただし、その人が署名するとは限らない
- 社内の確認責任者は、権利(4.2)とガイド4.2の通報で支えられているが、通報者の保護の定めは確かめた範囲には見当たらない
引っかかった点
- 4.2の権利は、誰に対して主張できるのか。ガイド4.2は会社の側に禁じていますが、守られなかったときに制度運営機関が何をするかは書かれていません。3.1.3の「不正行為」に入るかどうかも、読み切れませんでした
- ★3の秘密の範囲が、評価機関と違う書き方になっている理由です。★3の確認は社内の人もできる仕組みなので、「すべての情報」とすると社内の業務と線が引けない。そんな事情を想像しましたが、資料に理由は書かれていません
- 評価機関指定基準1.4の引用文書の並びは、ガイドが★4要求事項・評価基準より前に来ています。並びがそのまま順位なのか、ただの列挙なのか。★4を読む第15回で、評価機関指定規則と合わせてもう一度見ます
参考にした一次資料
- IPA「SCS評価制度 制度規程・委員会」(基本規程 SCS-100〈2026年8月28日〉、制度運営機関規則 SCS-110〈2026年8月28日〉、評価機関指定基準 SCS-310〈2026年9月11日〉、研修事業者指定基準 SCS-330A〈2026年10月15日修正〉。一覧ページの最終更新日は2026年10月15日、11月1日確認)
- IPA「★3・★4 要求事項・評価基準」(自己評価等ガイド SCS-410 v1.0 の第4章。2026年10月29日の軽微な修正版)
この記事は2026年11月1日時点で確認した内容です。制度は詳細化が進んでいる段階で、資料には今後も改定や追加が予定されています。判断の前に、必ず一次資料で最新の状態を確認してください。