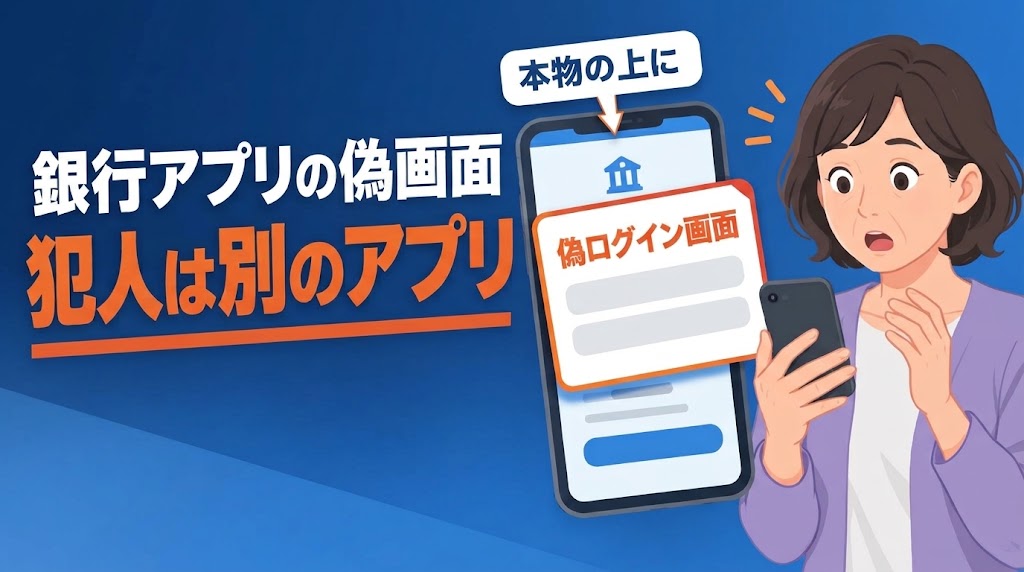
いつもの銀行アプリを開いたのに、出てきたログイン画面が偽物だった。そんな手口について、金融機関の注意喚起が9月から相次いでいます。10月26日には報道が一斉に出て、「もう自分のスマホにも入っているのでは」と不安になった方も多いはずです。
結論から言うと、偽画面を出しているのは銀行アプリではありません。先にスマホへ入れられた、別の不正アプリです。
この記事は、2026年10月26日時点で確認した公的機関と金融機関の発表をもとにしています。
 まもる
 しろ
- 銀行アプリに偽画面が重なる仕組みと、9月からの注意喚起の流れ
- 「e-Taxアプリ」が本物か偽物かの見分け方
- 自分のAndroidに不正アプリが入っていないか、3か所の確かめ方
- 入れてしまった、入力してしまったときに動く順番
- 銀行アプリを消すだけでは解決しない理由と、端末側で続けたい予防
銀行アプリの偽画面は、先に入った別のアプリが出している
今回確認されている手口では、銀行アプリが偽物に入れ替わるのではありません。別の不正アプリが、本物の画面の上に偽物をかぶせています。
肥後銀行の説明では、不正アプリは銀行アプリが起動したことを検知します。そのうえで本物の画面に偽の入力画面を重ね、暗証番号やパスワードを盗みます(肥後銀行「スマートフォンへの不正アプリインストール誘導にご注意ください」)。
| 日付 | 発表元 | 中身 |
|---|---|---|
| 9月18日 | 肥後銀行 | 銀行アプリの起動を検知して偽画面を重ねる。本人の知らない振込の報告もある |
| 9月30日 | フィッシング対策協議会 | 国税庁をかたり、Android用の不正アプリへ誘導するメール |
| 10月14日 | 川崎信用金庫 | 一部の信用金庫で発生。端末を遠隔操作された事例もある |
| 10月15日 | 日本サイバー犯罪対策センター(JC3) | 不正送金のほか、QRコード決済やキャリア決済の不正利用も |
| 10月21日 | 大阪シティ信用金庫 | 同じ手口に注意。自社のアプリでの発生は確認されていない(報道による) |
確認した公表資料では、被害の具体的な件数や金額は示されていません(ビジネス+IT(2026年10月26日))。
今回の入口は「e-Taxアプリ」。名前には2つの意味がある
いま出回っているのは、国税庁やe-Taxを名乗り、アプリを入れさせるメールです。筆者のところにも、国税庁を名乗るメールが届いています。
ややこしいのは、「e-Taxアプリ」という名前の本物が、昔は実在したことです。見分ける手がかりは、名前や時期より、どこから入れたかです。
| 以前の正規のアプリ | メールなどで案内されたアプリ | |
|---|---|---|
| 入れた経緯 | 過去の確定申告のときに、公式のストアから入れた | メールやSMSのリンクから、インストールを促された |
| いまの扱い | 2021年1月4日から不要。残っていれば削除してよい | 不正アプリの疑いがある。自分の判断で信用しない |
| やること | 削除する | 次の節で入っているものと権限を確かめ、必要なら金融機関に相談する |
国税庁は、2021年1月4日以降は「e-Taxアプリ」のインストールが不要になったと案内しています。残っていれば削除して問題ないとしています(国税庁 e-Tax「スマートフォンとマイナンバーカードを使って申告される方へ」)。
フィッシング対策協議会も、2026年9月30日時点でスマホ用のe-Taxアプリは提供されていないと明記しています。件名の例は「還付に関するお知らせ」などです(フィッシング対策協議会 緊急情報(2026年9月30日))。
つまり、メールで案内されたe-Taxアプリは、それだけで疑ってよいことになります。ただし、不正アプリへの誘導はe-Taxに限りません。ポイントの失効や還付金を口実に、別の名前のアプリを入れさせる手口もあります。
自分のAndroidに入っていないか、3か所で確かめる
メニューの名前や場所は機種によって違うため、近い名前を探してください。
1. アプリの一覧に、入れた覚えのないものがないか
設定の「アプリ」から、すべてのアプリを表示します。e-Tax、国税庁、税務署を名乗るもの、入れた覚えのないものがないかを見ます。
2. ユーザー補助など、強い権限を知らないアプリに許可していないか
特に重点的に確かめたいのが、ここです。JC3は、偽アプリがアクセシビリティ機能(ユーザー補助)の権限を求めると説明しています(JC3「偽アプリの導入による金銭被害」)。
ユーザー補助は本来、操作が難しい人を助けるための機能です。許可されたアプリは、画面の内容を読み取り、本人に代わって操作できるようになります(Android ヘルプ「制限付き設定について」)。
Android 13以降では、アプリによってはこの設定が最初は制限されています。メールなどから案内されて入れた、身に覚えのないアプリに「制限付き設定を許可」を押した覚えがあれば、特に注意してください。
確かめるのはユーザー補助だけではありません。最近入れたアプリと、そのアプリに許可した設定全体を見直してください。
3. Play プロテクトでスキャンする
Google Play ストアを開き、右上のプロフィールアイコンから「Play プロテクト」へ進みます。有害なアプリが見つかると、通知や無効化、自動削除が行われることがあります(Google Play ヘルプ「Google Play プロテクト」)。
ただし、スキャンで何も出なくても、安全の証明にはなりません。心当たりのあるアプリや権限は、1と2で自分の目でも確かめてください。
まもるしろ入れてしまった・入力してしまったときの順番
どこまで進んだかで、最初にやることが変わります。
| 状況 | 最初にやること | 次にやること |
|---|---|---|
| メールのリンクを開いただけ | 画面を閉じる。何も入れない | メールを削除する |
| アプリを入れたが、権限は何も許可していない | アプリを削除する | Play プロテクトでスキャンし、念のため金融機関に相談する |
| ユーザー補助などの権限を許可した | 別の電話やパソコンから、使っている金融機関に連絡する | 不審なアプリは可能なら削除し、警察にも相談する。初期化するかは相談して決める |
| 偽画面にIDやパスワードを入れた | すぐに金融機関に連絡し、利用の停止を相談する | 不正な利用がないか確かめる。パスワードの変更は、安全な端末から金融機関の案内に従う。被害があれば警察へ |
不審なアプリやログイン情報を入れたら、速やかに連絡を、と川崎信用金庫は求めています(川崎信用金庫「偽アプリによるフィッシング詐欺にご注意ください」)。JC3は、可能ならアプリを直ちに削除し、警察に通報・相談するよう案内しています。相談先は、警察庁のページから都道府県警察の窓口をたどれます(警察庁「サイバー事案に関する相談窓口」)。
権限を許可した場合に、そのスマホで連絡しないのは、筆者の考えです。遠隔操作の事例があり、JC3も操作を奪われて端末が使えなくなった例を挙げています。疑いのある端末で入力し直すと、それも見られるおそれがあります。
アプリの削除と、端末の初期化は別の作業です。初期化は、金融機関や警察に相談してからにするのが無難だと筆者は考えています。どんなアプリが何をしたかの手がかりが消えてしまうためです。
何を見られたかまで確かめたい場合は、端末を調べる専門の業者に頼む方法もあります。相談先を、無料の窓口から順に並べました。
| 相談先 | こんなとき | 費用 |
|---|---|---|
| 使っている金融機関 | 最初に。利用の停止や、不正な利用がないかの確認 | 無料 |
| 警察(都道府県警察のサイバー犯罪の相談窓口) | 被害が出た、遠隔操作の疑いがある | 無料 |
| 広告(PR) PCやスマホの不正・ハッキング調査【デジタルデータフォレンジック】  | 初期化の前に、何を見られたかを確かめたいとき | 相談と見積もりまでは無料。調査費用は見積もりしだい |
銀行アプリは消さなくていい。消すだけでは解決しない
偽画面が怖いからといって、銀行アプリを消す必要はないと筆者は考えています。入口は銀行アプリではなく、後から入れた別のアプリだからです。
逆に、銀行アプリだけ消しても、不正アプリが残っていれば原因は残ります。JC3の事例では、QRコード決済やキャリア決済も不正に使われています。
ただし、前の節の表の「入れた」「許可した」「入力した」に1つでも当てはまるなら、話は別です。使い続けてよいと自分で判断せず、まず金融機関に相談してください。
当てはまらない人が、これからも続けたい予防を3つ挙げます。3つそろっても安全の保証にはなりませんが、今回の手口の入口は狭められます。
| 続けたい予防 | できていないときにやること |
|---|---|
| アプリは公式のストアからだけ入れる | ストアの外から入れたアプリを洗い出す |
| ユーザー補助を許可したアプリを、全部説明できる状態にしておく | 説明できないアプリの許可を外し、削除する |
| メールやSMSで届いたアプリのリンクは開かない | 公式サイトやストアで、自分で探す習慣に変える |
肥後銀行は、アプリのダウンロード用URLをメールやSMSで送ることはないとしています。銀行や国税庁を名乗る「アプリを入れてください」は、まず疑ってかかる。それが一番安上がりな対策です。
スマホでネットバンキングを使っていて、Play プロテクトとは別にもう一段の備えを置きたい人は、セキュリティソフトの費用感から見ておくと選びやすいです。
ESETのプランと台数ごとの価格を比べる »
※同じサイト内の記事です。Android専用の製品も価格表に載せています
【現役SEの視点】見るべきは「どのアプリか」より「何を許可したか」
アプリの名前は、いくらでも偽れます。一方で、許可した権限は設定画面に残ります。端末の安全を見るとき、筆者が名前より先に許可の一覧を見るのはこのためです。
正直、ユーザー補助の許可は、押した本人も忘れがちです。指示どおりに進めると、画面を読まずに通り過ぎてしまいます。今回の手口は、その一押しを取りに来ていると筆者は見ています。
大阪シティ信用金庫が「自社のアプリでの発生は確認されていない」と明記しつつ注意を呼びかけた点も、示唆的だと感じました。偽画面は銀行アプリの外、利用者のスマホの中で起きます。銀行の側からは見えにくい場所なので、利用者が自分で端末を確かめることが大事になる、と筆者は読んでいます。
国税庁を名乗るメールが何度も届く場合は、メールアドレスが何らかの形で悪用されている可能性があります。受信しただけでは、どこから漏れたのかまでは分かりません。過去に公表された漏えいに自分のアドレスが含まれていないかは、別の記事で調べ方をまとめました。
 しろ
まとめ
- 銀行アプリの偽画面は、先にスマホへ入った別の不正アプリが重ねている
- スマホ用のe-Taxアプリは、2026年9月30日時点で提供されていない。2021年以前の正規のアプリが残っていれば、削除してよい
- 確かめる場所は、アプリの一覧、ユーザー補助の一覧、Play プロテクト
- 権限を許可した、IDを入れた場合は、別の端末や電話から金融機関に連絡する。初期化は相談してから
- 銀行アプリは消さなくてよいと筆者は考えている。ただし消すだけでは原因が残るので、端末側を確かめる
引っかかった点
- 偽画面を重ねる仕組みの書き方が、資料で分かれていました。金融機関は「画面を重ねる」と書き、JC3は「ユーザー補助の権限」を挙げています。この記事では、権限の名前はJC3が挙げたユーザー補助だけにしました
- 大阪シティ信用金庫の注意喚起はPDFで、文字を取り出せませんでした。中身は、2つの報道で一致した範囲だけを書いています
- 川崎信用金庫のページには、掲載日の表示がありませんでした。10月14日という日付は報道によるものです
- 今回の不正アプリを、Play プロテクトが検出するかどうかは分かりませんでした
参考にした一次資料
- 肥後銀行「スマートフォンへの不正アプリインストール誘導にご注意ください」(2026年9月18日)
- フィッシング対策協議会「国税庁をかたり不正アプリのインストールへ誘導するフィッシングメール」(2026年9月30日)
- 川崎信用金庫「偽アプリによるフィッシング詐欺にご注意ください」
- 日本サイバー犯罪対策センター(JC3)「偽アプリの導入による金銭被害」(2026年10月15日)
- 警察庁「サイバー事案に関する相談窓口」
- 大阪シティ信用金庫「偽アプリによるフィッシング詐欺にご注意ください」(PDF)
- 国税庁 e-Tax「スマートフォンとマイナンバーカードを使って申告される方へ」(2021年1月20日)
- Android ヘルプ「制限付き設定について」
- Google Play ヘルプ「Google Play プロテクトを使用してアプリの安全性とデータ プライバシーを確保する」
- ビジネス+IT「本物の銀行アプリなのに偽画面…金融機関が警告するスマホ詐欺」(2026年10月26日)
- おたくま経済新聞「本物の銀行アプリを開いたのに『偽画面』」(2026年10月26日)